

Bienvenue chers lecteurs dans le troisième article de la série d'articles UserGate Getting Started, où nous parlons de la solution NGFW de la société . Dans le précédent article, nous avons décrit le processus d'installation du pare-feu et effectué sa configuration initiale. Cette fois-ci, nous examinerons plus en détail la création de règles dans des sections telles que "Pare-feu", "NAT et routage" et "Bande passante".
La philosophie de fonctionnement des règles UserGate est telle que les règles sont exécutées de haut en bas, jusqu'à la première qui s'active. Par conséquent, les règles plus spécifiques doivent être placées au-dessus des règles plus générales. Cependant, il convient de noter que, comme les règles sont vérifiées selon l'ordre, il est préférable, en termes de performance, de créer des règles générales. Les conditions lors de la création de toute règle s'appliquent selon la logique "ET". Si la logique "OU" est nécessaire, cela est accompli en créant plusieurs règles. Ainsi, ce qui est décrit dans cet article s'applique également à d'autres politiques UserGate.
Pare-feu
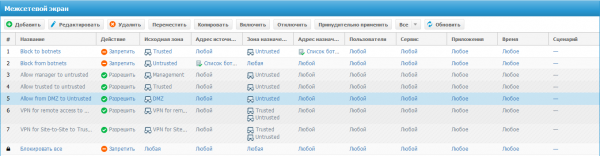
Après l'installation de UserGate, il existe déjà une politique simple dans la section "Pare-feu". Les deux premières règles interdisent le trafic pour les botnets. Viennent ensuite des exemples de règles d'accès provenant de différentes zones. La dernière règle est toujours appelée "Bloquer tout" et est marquée d'un symbole de cadenas (cela signifie que la règle ne peut pas être supprimée, modifiée, déplacée ou désactivée ; on ne peut que l'activer pour l'option de journalisation). Ainsi, grâce à cette règle, tout le trafic visiblement non autorisé sera bloqué par la dernière règle. Si vous souhaitez autoriser tout le trafic à travers UserGate (bien que cela soit fortement déconseillé), il est toujours possible de créer une règle avant-dernière "Autoriser tout".
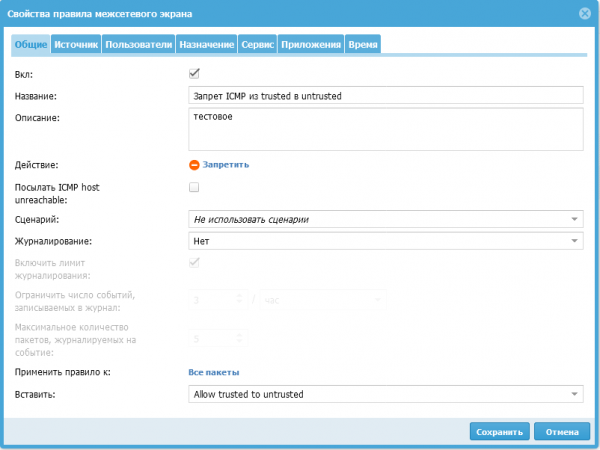
Lors de l'édition ou de la création d'une règle pour le pare-feu, la première onglet "Général", sur lequel il faut effectuer les actions suivantes :
Cochez la case "Activer" pour activer ou désactiver la règle.
entrez le nom de la règle.
définissez la description de la règle.
choisissez parmi deux actions :
Interdire — bloque le trafic (lors de l'établissement de cette condition, il est possible d'envoyer ICMP host unreachable, il suffit de cocher la case correspondante).
Autoriser — permet le trafic.
Le point de scénario — permet de sélectionner un scénario qui constitue une condition supplémentaire pour l'activation de la règle. Ainsi, l'entreprise UserGate met en œuvre le concept de SOAR (Security Orchestration, Automation and Response).
Journalisation — enregistrer dans le journal des informations sur le trafic lors de l'activation de la règle. Les options possibles :
Journaliser le début de session. Dans ce cas, seules les informations concernant le début de session (premier paquet) seront enregistrées dans le journal de trafic. C'est l'option de journalisation recommandée.
Journaliser chaque paquet. Dans ce cas, des informations sur chaque paquet réseau transmis seront enregistrées. Pour ce mode, il est recommandé d'activer une limite de journalisation afin d'éviter une charge élevée sur l'appareil.
Appliquer la règle à :
Tous les paquets
aux paquets fragmentés
aux paquets non fragmentés
Lors de la création d'une nouvelle règle, il est possible de choisir un emplacement dans la politique.
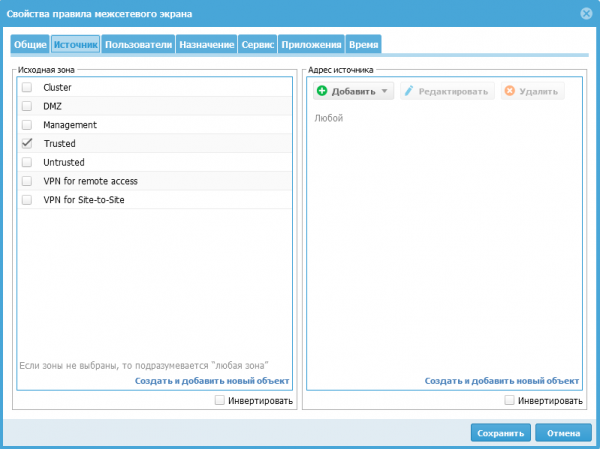
Suivant l'onglet "Source". Ici, nous indiquons la source du trafic, qu'il s'agisse d'une zone d'où provient le trafic, ou nous pouvons spécifier une liste ou une adresse IP spécifique (Geoip). Dans presque toutes les règles pouvant être définies sur l'appareil, un objet peut être créé à partir de la règle, par exemple, sans passer par la section "Zones", nous pouvons utiliser le bouton "Créer et ajouter un nouvel objet" pour créer la zone souhaitée. Il est également fréquent de rencontrer une case à cocher "Inverser", qui modifie l'action de la condition de la règle en son contraire, ce qui est équivalent à l'opération logique de négation. L'onglet «Destination» est similaire à l'onglet source, mais au lieu de la source du trafic, nous définissons la destination du trafic. L'onglet «Utilisateurs» — ici, vous pouvez ajouter une liste d'utilisateurs ou de groupes auxquels cette règle s'applique. L'onglet «Service» — nous choisissons le type de service parmi ceux déjà prédéfinis ou nous pouvons définir le nôtre. L'onglet «Application» — ici, nous sélectionnons des applications spécifiques ou des groupes d'applications. Et l'onglet «Temps» indique le moment où cette règle est active.
Depuis le dernier cours, nous avons une règle pour accéder à Internet depuis la zone "Trust", maintenant je vais montrer, à titre d'exemple, comment créer une règle interdisant le trafic ICMP de la zone "Trust" vers la zone "Untrusted".
Pour commencer, créons une règle en cliquant sur le bouton « Ajouter ». Dans la fenêtre qui s'ouvre, dans l'onglet général, remplissons le nom (Interdiction ICMP de trusted à untrusted), cochons la case « Activer », choisissons l'action interdite et surtout, sélectionnons correctement l'emplacement de cette règle. Selon ma politique, cette règle doit se trouver au-dessus de la règle « Allow trusted to untrusted » :
Dans l'onglet « Source », pour ma tâche, il y a deux options possibles :
En choisissant la zone « Trusted »
En sélectionnant toutes les zones sauf « Trusted » et en cochant la case « Inverser »
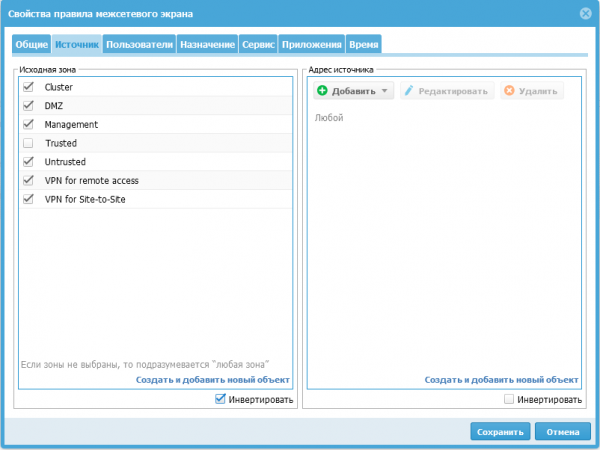
L'onglet « Destination » se configure de manière analogue à l'onglet « Source ».
Ensuite, nous passons à l'onglet « Service », comme UserGate dispose d'un service prédéfini pour le trafic ICMP, en cliquant sur le bouton « Ajouter », nous choisissons dans la liste proposée le service nommé « Any ICMP » :
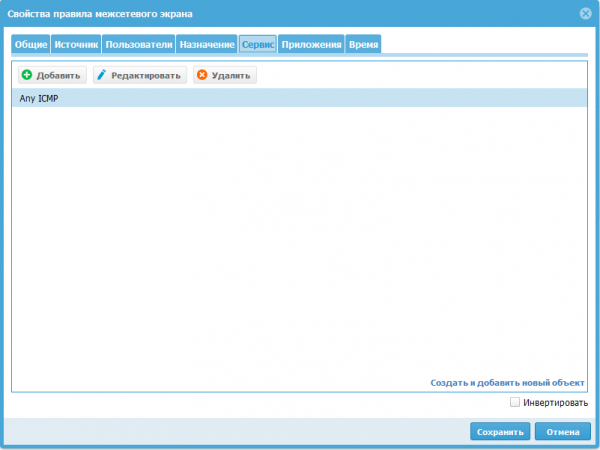
Peut-être que c'était ainsi que les créateurs de UserGate l'avaient envisagé, mais j'ai réussi à créer plusieurs règles complètement identiques. Bien que seule la première règle de la liste sera exécutée, la possibilité de créer des règles fonctionnellement différentes avec le même nom pourrait, je pense, prêter à confusion lors du travail de plusieurs administrateurs sur l'appareil.
NAT et routage
Lors de la création de règles NAT, nous voyons plusieurs onglets similaires, comme pour le pare-feu. Dans l'onglet « Général », un champ « Type » est apparu, qui permet de choisir pour quoi cette règle sera responsable :
NAT — Traduction d'adresses réseau.
DNAT — Redirige le trafic vers l'adresse IP spécifiée.
Redirection de port — Redirige le trafic vers l'adresse IP spécifiée, mais permet de modifier le numéro de port du service publié.
Routage basé sur la politique — Permet de router des paquets IP sur la base d'informations étendues, comme des services, des adresses MAC ou des serveurs (adresses IP).
Cartographie réseau — Permet de remplacer les adresses IP source ou de destination d'un réseau par celles d'un autre réseau.
Après avoir choisi le type de règle approprié, les paramètres correspondants seront disponibles.
Dans le champ SNAT IP (adresse externe), nous indiquons explicitement l'adresse IP qui remplacera l'adresse source. Ce champ est nécessaire lorsqu'il y a plusieurs adresses IP attribuées aux interfaces de la zone de destination. Si ce champ est laissé vide, le système utilisera une adresse au hasard parmi les adresses IP disponibles attribuées aux interfaces de la zone de destination. UserGate recommande d'indiquer une adresse SNAT pour améliorer les performances du pare-feu.
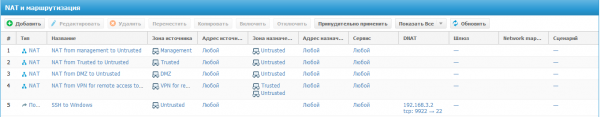
À titre d'exemple, je vais publier le service SSH d'un serveur Windows situé dans la zone « DMZ » à l'aide de la règle de « redirection de port ». Pour cela, cliquez sur le bouton « Ajouter » et remplissez l'onglet « Général », en indiquant le nom de la règle « SSH vers Windows » et le type « Redirection de port » :
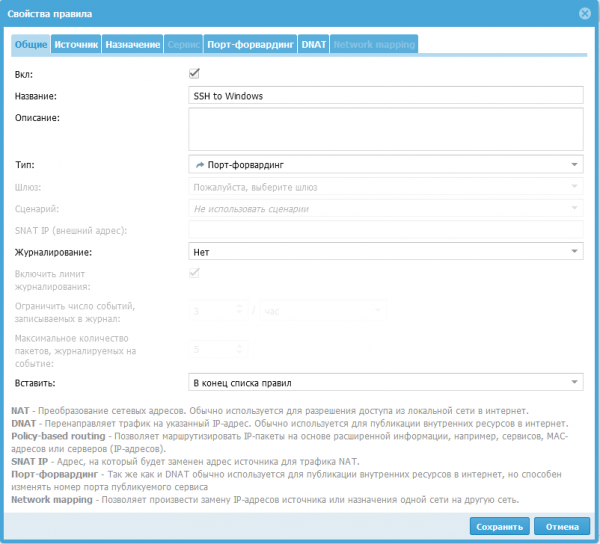
Dans l'onglet « Source », choisissez la zone « Non fiable » et passez à l'onglet « Redirection de port ». Ici, nous devons spécifier le protocole « TCP » (quatre options sont disponibles : TCP, UDP, SMTP, SMTPS). Le port de destination original 9922 est le numéro de port sur lequel les utilisateurs envoient des requêtes (les ports suivants ne peuvent pas être utilisés : 2200, 8001, 4369, 9000-9100). Le nouveau port de destination (22) est le numéro de port vers lequel les requêtes des utilisateurs seront transférées sur le serveur interne publié.
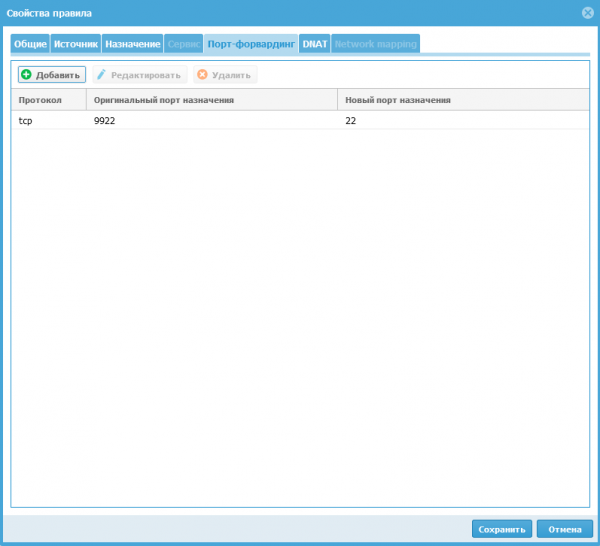
Dans l'onglet « DNAT », définissez l'adresse IP de l'ordinateur dans le réseau local qui sera publiée sur Internet (192.168.3.2). Et vous pouvez activer SNAT en option, afin que UserGate modifie l'adresse source dans les paquets provenant de l'extérieur avec sa propre adresse IP.
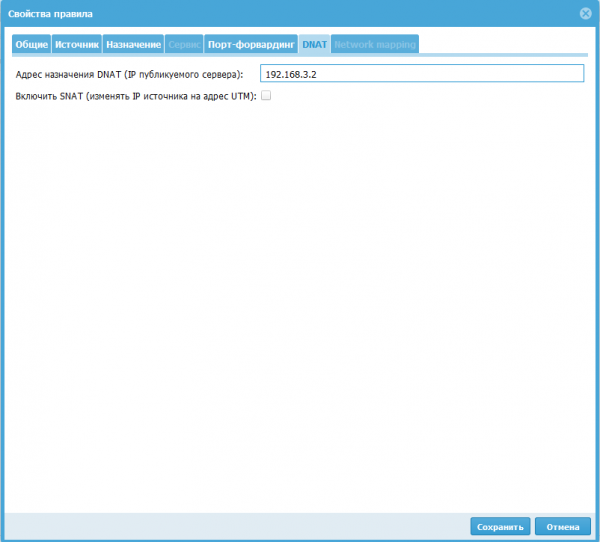
Après tous les réglages, il en résulte une règle qui permet d'accéder à partir de la zone « Non fiable » au serveur avec l'adresse IP 192.168.3.2 par le protocole SSH, en utilisant l'adresse externe de UserGate lors de la connexion.
Bande passante
Dans cette section, les règles pour gérer la bande passante sont définies. Elles peuvent être utilisées pour limiter la bande passante de certains utilisateurs, hôtes, services ou applications.
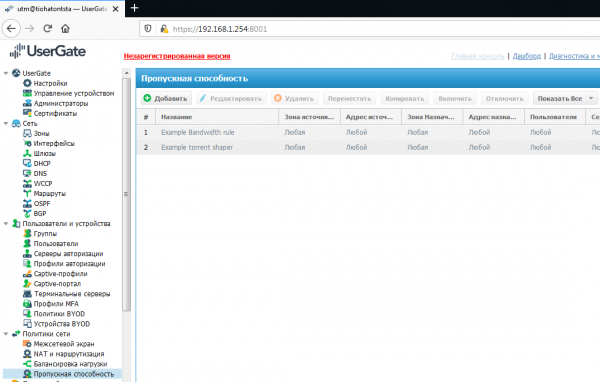
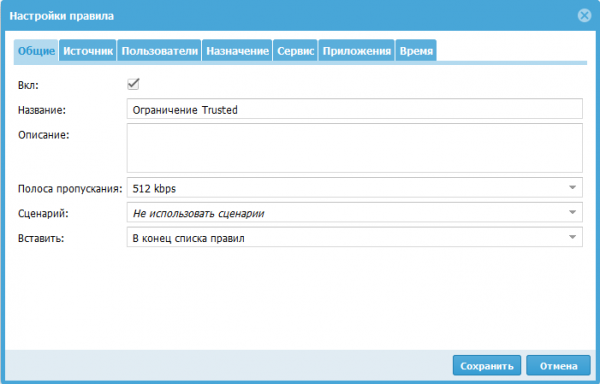
Lors de la création d'une règle, les conditions dans les onglets définissent le trafic auquel les restrictions s'appliquent. Vous pouvez choisir une bande passante parmi celles proposées ou définir la vôtre. En créant une bande passante, vous pouvez spécifier une étiquette de priorisation du trafic DSCP. Un exemple d'application des étiquettes DSCP : en indiquant dans la règle le scénario auquel cette règle s'applique, celle-ci peut automatiquement modifier ces étiquettes. Un autre exemple de fonctionnement du scénario : la règle ne s'appliquera à l'utilisateur que lorsque du torrent sera détecté ou que le volume de trafic dépassera une limite définie. Nous remplissons les autres onglets de la même manière que dans d'autres politiques, en fonction du type de trafic auquel la règle doit s'appliquer.
Conclusion
Dans cet article, j'ai examiné la création de règles dans les sections « Pare-feu », « NAT et routage » et « Bande passante ». Et au tout début de l'article, j'ai décrit les règles de création des politiques UserGate, ainsi que le principe de fonctionnement des conditions lors de la création d'une règle.
Suivez nos mises à jour sur nos chaînes (, , , )!
Source : habr.com
