

Note de traduction.: Si vous vous posez des questions sur la sécurité des infrastructures basées sur Kubernetes, cet excellent aperçu de Sysdig sera un excellent point de départ pour une introduction rapide aux solutions actuelles. Il comprend des systèmes complets provenant de grands acteurs du marché, ainsi que des utilitaires plus modestes abordant divers problèmes. Dans les commentaires, nous serons toujours ravis d'entendre vos expériences avec ces outils et de voir des liens vers d'autres projets.
Les produits logiciels pour assurer la sécurité de Kubernetes… il y en a tellement, et chacun a ses objectifs, son domaine d'application et ses licences.
C'est pourquoi nous avons décidé de créer cette liste, incluant à la fois des projets open source et des plateformes commerciales de différents fournisseurs. Nous espérons qu'elle vous aidera à choisir ceux qui vous intéressent le plus et vous orientera dans la bonne direction en fonction de vos besoins spécifiques en matière de sécurité Kubernetes.
Catégories
Pour faciliter la navigation dans la liste, les outils sont classés par principales fonctions et domaines d'application. Voici les sections obtenues :
- Analyse des images Kubernetes et analyse statique ;
- Sécurité des runtime ;
- Sécurité réseau de Kubernetes ;
- Distribution des images et gestion des secrets ;
- Audit de sécurité Kubernetes ;
- Produits commerciaux complets.
Passons aux choses sérieuses :
Analyse des images Kubernetes
Anchore
- Site :
- Licence : libre (Apache) et offre commerciale
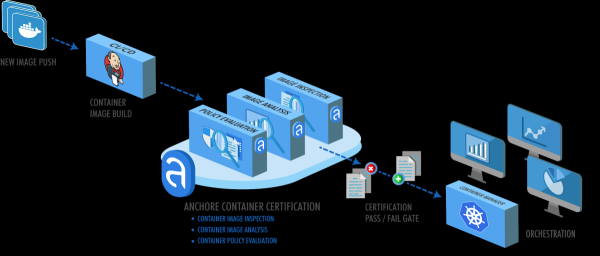
Le paquet Anchore analyse les images de conteneurs et permet de réaliser des vérifications de sécurité basées sur des politiques définies par l'utilisateur.
En plus de l'analyse habituelle des images de conteneurs pour les vulnérabilités connues issues de la base CVE, Anchore réalise de nombreuses vérifications supplémentaires dans le cadre de sa politique d'analyse : il vérifie le Dockerfile, les fuites de données d'identification, les paquets des langages de programmation utilisés (npm, maven, etc.), les licences des logiciels et bien plus encore.
Clair
- Site : (maintenant sous l'égide de Red Hat)
- Licence : libre (Apache)
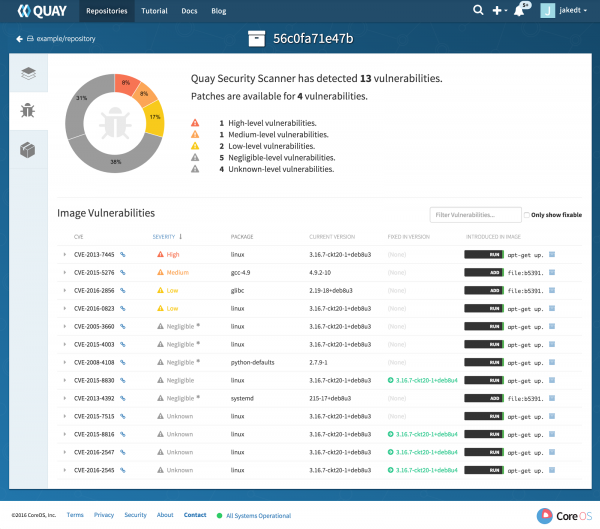
Clair a été l'un des premiers projets open source pour analyser les images. Il est largement connu comme un scanner de sécurité qui sert de base au registre d'images Quay. (également de CoreOS — Note de traduction.). Clair est capable de rassembler des informations sur les CVE à partir de nombreuses sources, y compris des listes spécifiques aux vulnérabilités des distributions Linux gérées par les équipes de sécurité de Debian, Red Hat ou Ubuntu.
Contrairement à Anchore, Clair se concentre principalement sur la recherche de vulnérabilités et la correspondance des données avec les CVE. Cependant, le produit offre à ses utilisateurs certaines possibilités d'extension des fonctionnalités via des pilotes connectables.
Dagda
- Site :
- Licence : libre (Apache)
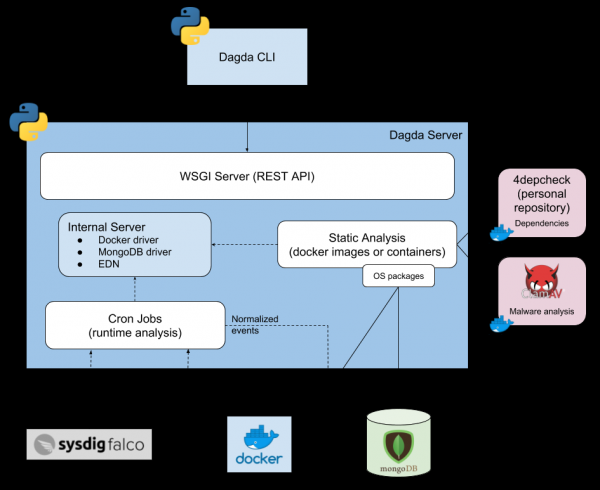
Dagda effectue une analyse statique des images de conteneurs pour détecter la présence de vulnérabilités connues, de chevaux de Troie, de virus, de logiciels malveillants et d'autres menaces.
Deux caractéristiques notables distinguent le paquet Dagda d'autres outils similaires :
- Il s'intègre parfaitement avec , agissant non seulement en tant qu'outil de scan des images de conteneurs, mais aussi comme antivirus.
- Il fournit également une protection runtime, recevant en temps réel des événements du démon Docker et s'intégrant avec Falco (voir ci-dessous) pour la collecte des événements de sécurité pendant le fonctionnement du conteneur.
KubeXray
- Site :
- Licence : libre (Apache), mais nécessite des données de JFrog Xray (produit commercial)
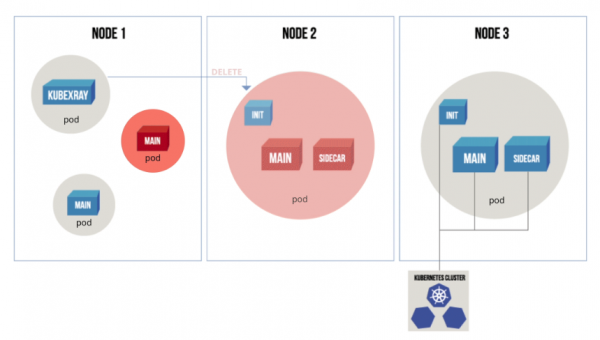
KubeXray « écoute » les événements du serveur API Kubernetes et utilise des métadonnées de JFrog Xray pour s'assurer que seuls les pods conformes à la politique en cours sont lancés.
KubeXray effectue non seulement un audit des nouveaux conteneurs ou des conteneurs mis à jour dans les déploiements (similaire à un contrôleur d'admission dans Kubernetes), mais vérifie également dynamiquement les conteneurs en cours d'exécution pour leur conformité aux nouvelles politiques de sécurité, supprimant les ressources faisant référence à des images vulnérables.
Snyk
- Site :
- Licence : libre (Apache) et versions commerciales
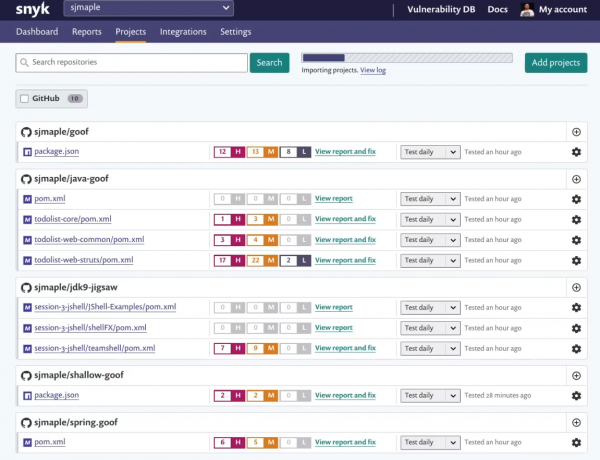
Snyk est un scanner de vulnérabilités atypique en ce sens qu'il est spécifiquement orienté vers le processus de développement et se positionne comme une « solution indispensable » pour les développeurs.
Snyk se connecte directement aux dépôts de code, analyse le manifeste du projet et examine le code importé ainsi que les dépendances directes et indirectes. Snyk prend en charge de nombreux langages de programmation populaires et peut révéler des risques de licence cachés.
Trivy
- Site :
- Licence : libre (AGPL)
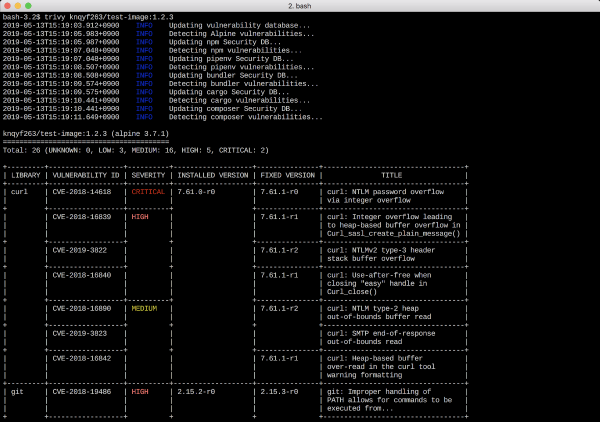
Trivy — un scanner de vulnérabilités simple mais puissant pour les conteneurs, facilement intégrable dans un pipeline CI/CD. Sa caractéristique remarquable est sa simplicité d'installation et d'utilisation : l'application se compose d'un seul binaire et ne nécessite ni base de données ni bibliothèques supplémentaires.
L'ombre de la simplicité de Trivy est qu'il faudra comprendre comment analyser et transmettre les résultats au format JSON afin qu'ils puissent être utilisés par d'autres outils de sécurité Kubernetes.
Sécurité d'exécution dans Kubernetes
Falco
- Site :
- Licence : libre (Apache)
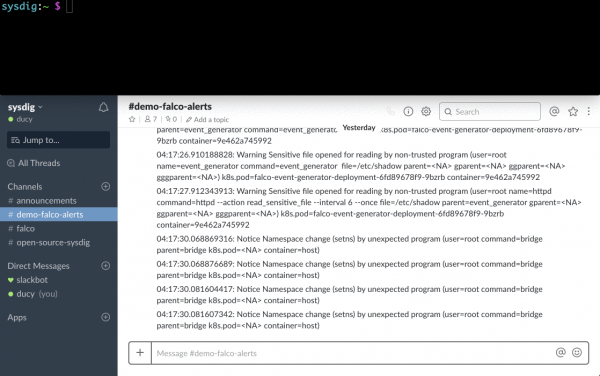
Falco est un ensemble d'outils pour assurer la sécurité des environnements cloud d'exécution. Il fait partie de la famille des projets .
En utilisant l'outil Sysdig pour fonctionner au niveau du noyau Linux et le profilage des appels système, Falco permet une profondeur d'analyse du comportement du système. Son mécanisme de règles d'exécution est capable de détecter des activités suspectes dans les applications, conteneurs, hôte sous-jacent et orchestrateur Kubernetes.
Falco assure une transparence totale dans le fonctionnement de l'exécution et la détection des menaces, en plaçant à cet effet des agents spéciaux sur les nœuds Kubernetes. Cela élimine la nécessité de modifier les conteneurs en y intégrant du code tiers ou en ajoutant des conteneurs sidecar.
Frameworks de sécurité Linux pour l'exécution
Ces frameworks natifs au noyau Linux ne sont pas des « outils de sécurité Kubernetes » au sens traditionnel, mais méritent d'être mentionnés car ils constituent un élément important dans le contexte de la sécurité d'exécution, ce qui est inclus dans la Politique de sécurité des pods Kubernetes (PSP).
associe un profil de sécurité aux processus exécutés dans le conteneur, définissant les privilèges du système de fichiers, les règles d'accès réseau, le lien des bibliothèques, etc. C'est un système basé sur le contrôle d'accès mandaté (Mandatory Access Control, MAC). En d'autres termes, il empêche l'exécution d'actions interdites.
Security-Enhanced Linux () est un module de sécurité avancée dans le noyau Linux, similaire à AppArmor sur certains aspects et souvent comparé à celui-ci. SELinux surpasse AppArmor en puissance, flexibilité et finesse des réglages. Ses inconvénients sont le temps d'apprentissage prolongé et la complexité accrue.
et seccomp-bpf permettent de filtrer les appels système, bloquant l'exécution de ceux qui sont potentiellement dangereux pour le système d'exploitation sous-jacent et qui ne sont pas nécessaires au bon fonctionnement des applications utilisateur. Seccomp présente certaines similitudes avec Falco, bien qu'il ne connaisse pas les spécificités des conteneurs.
Sysdig open source
- Site :
- Licence : libre (Apache)
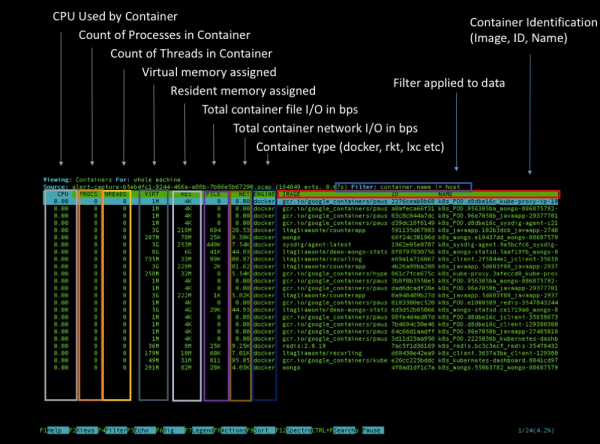
Sysdig est un outil complet pour l'analyse, le diagnostic et le débogage des systèmes Linux (il fonctionne également sur Windows et macOS, mais avec des fonctionnalités limitées). Il peut être utilisé pour collecter des informations détaillées, des vérifications et des expertises criminelles. (forensics) du système de base et de tous les conteneurs qui s'exécutent dessus.
De plus, Sysdig prend initialement en charge les environnements d'exécution pour les conteneurs et les métadonnées Kubernetes, ajoutant des dimensions et des étiquettes supplémentaires à toutes les informations collectées sur le comportement du système. Il existe plusieurs façons d'analyser un cluster Kubernetes en utilisant Sysdig : vous pouvez effectuer une capture à un moment donné via ou démarrer une interface interactive basée sur ncurses à l'aide du plugin .
Sécurité réseau Kubernetes
Aporeto
- Site :
- Licence : commerciale
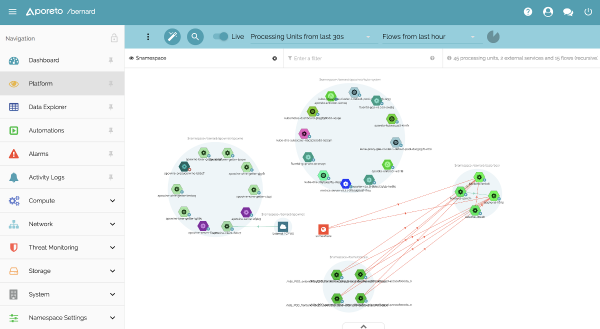
Aporeto propose une "sécurité séparée du réseau et de l'infrastructure". Cela signifie que les services Kubernetes reçoivent non seulement un ID local (c'est-à-dire ServiceAccount dans Kubernetes), mais aussi un identifiant/empreinte universelle qui peut être utilisée pour une interaction sécurisée et mutuellement vérifiable avec tout autre service, par exemple, dans le cluster OpenShift.
Aporeto est capable de générer un identifiant unique non seulement pour Kubernetes/containers, mais aussi pour les hôtes, les fonctions cloud et les utilisateurs. En fonction de ces identifiants et de l'ensemble des règles de sécurité réseau définies par l'administrateur, les communications seront autorisées ou bloquées.
Calico
- Site :
- Licence : libre (Apache)
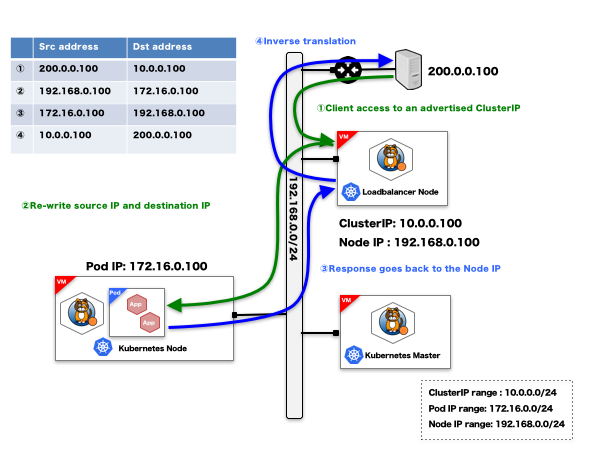
Calico est généralement déployé lors de l'installation de l'orchestrateur de conteneurs, permettant de créer un réseau virtuel reliant les conteneurs. En plus de cette fonctionnalité réseau de base, le projet Calico interagit avec les politiques de réseau Kubernetes et son propre ensemble de profils de sécurité réseau, prenant en charge des ACL (listes de contrôle d'accès) des points de terminaison et des règles de sécurité réseau basées sur des annotations pour le trafic Ingress et Egress.
Cilium
- Site :
- Licence : libre (Apache)
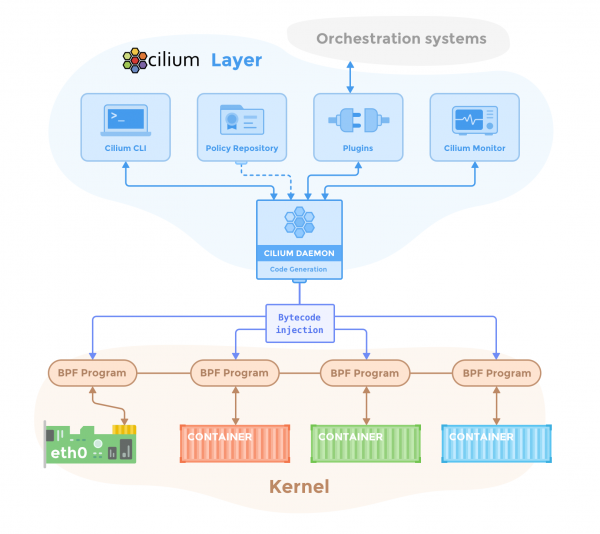
Cilium agit en tant que pare-feu pour les conteneurs et offre des fonctionnalités de sécurité réseau, initialement adaptées à Kubernetes et aux charges de travail microservices. Cilium utilise une nouvelle technologie du noyau Linux appelée BPF (Berkeley Packet Filter) pour filtrer, surveiller, rediriger et ajuster les données.
Cilium peut déployer des politiques d'accès réseau basées sur les identifiants des conteneurs, en utilisant des étiquettes Docker ou Kubernetes et des métadonnées. Cilium comprend également et filtre divers protocoles de niveau 7, tels que HTTP ou gRPC, permettant de définir un ensemble d'appels REST qui, par exemple, seront autorisés entre deux déploiements Kubernetes.
Istio
- Site :
- Licence : libre (Apache)
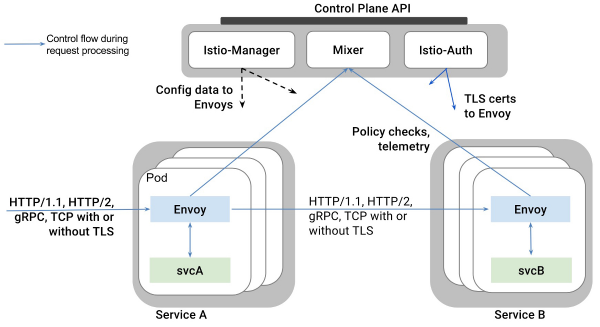
Istio est largement connu comme une mise en œuvre de la paradigme de service mesh en déployant un plane de contrôle indépendante de la plateforme et en redirigeant tout le trafic de service géré via des proxies Envoy dynamiquement configurables. Istio tire parti de cette représentation avancée de tous les microservices et conteneurs pour mettre en œuvre diverses stratégies de sécurité réseau.
Les capacités d'Istio en matière de sécurité réseau incluent un chiffrement TLS transparent pour améliorer automatiquement le protocole de communication entre microservices en HTTPS et son propre système RBAC pour identifier et autoriser l'échange de données entre différentes charges de travail dans le cluster.
Note de traduction.: Pour en savoir plus sur les fonctionnalités de sécurité d'Istio, lisez .
Tigera
- Site :
- Licence : commerciale
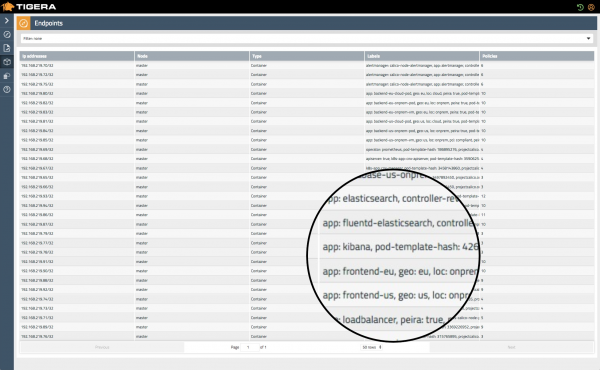
Dans cette solution, appelée « pare-feu Kubernetes », l'accent est mis sur une approche de la sécurité réseau à confiance nulle.
À l'instar d'autres solutions réseau conçues pour Kubernetes, Tigera s'appuie sur des métadonnées pour identifier divers services et objets dans le cluster, offrant une détection des problèmes en runtime, une vérification continue de la conformité et une visibilité réseau pour les infrastructures multicloud ou hybrides à conteneurs monolithiques.
Trireme
- Site :
- Licence : libre (Apache)
Trireme-Kubernetes est une implémentation simple et claire de la spécification des politiques réseau Kubernetes. Sa caractéristique la plus remarquable est qu'elle ne nécessite pas de plan de contrôle central pour coordonner le réseau, contrairement aux produits similaires de sécurité réseau Kubernetes. Cela rend la solution trivialement évolutive. Dans Trireme, cela est réalisé en installant un agent sur chaque nœud qui se connecte directement à la pile TCP/IP de l'hôte.
Distribution d'images et gestion des secrets
Grafeas
- Site :
- Licence : libre (Apache)
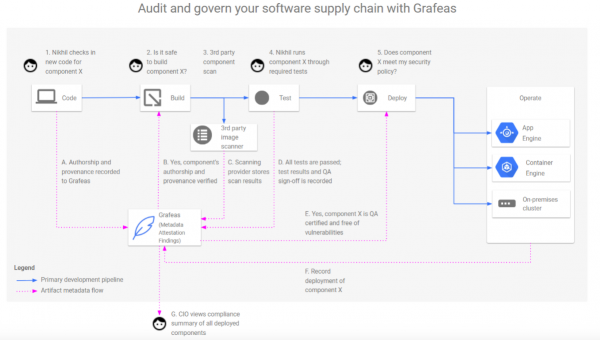
Grafeas est une API open source pour l'audit et la gestion de la chaîne d'approvisionnement des logiciels. Au niveau de base, Grafeas est un outil de collecte de métadonnées et de résultats d'audit. Il peut être utilisé pour suivre la conformité aux meilleures pratiques de sécurité au sein d'une organisation.
Cette source centralisée de vérité aide à répondre à des questions telles que :
- Qui a construit et signé un conteneur spécifique ?
- A-t-il passé tous les scanners de sécurité et les vérifications requises par la politique de sécurité ? Quand ? Quels étaient les résultats ?
- Qui l'a déployé en production ? Quels paramètres ont été utilisés pour le déploiement ?
In-toto
- Site :
- Licence : libre (Apache)
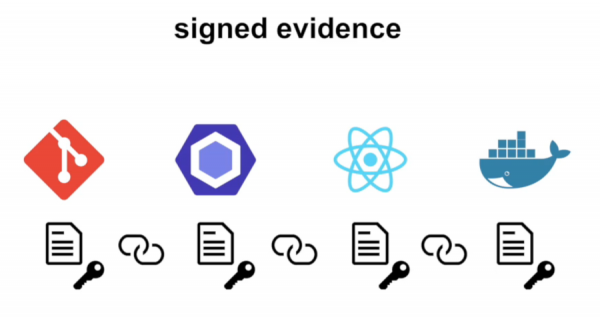
In-toto est un cadre conçu pour garantir l'intégrité, l'authentification et l'audit de l'ensemble de la chaîne d'approvisionnement logicielle. Lors du déploiement d'In-toto dans une infrastructure, un plan est d'abord défini, décrivant les différentes étapes du pipeline (référentiel, outils CI/CD, outils QA, build d'artefacts, etc.) et les utilisateurs (responsables) autorisés à les initier.
In-toto contrôle l'exécution du plan, vérifiant que chaque tâche de la chaîne est correctement effectuée par uniquement du personnel autorisé et qu'aucune manipulation non autorisée n'a été effectuée pendant le traitement du produit.
Portieris
- Site :
- Licence : libre (Apache)
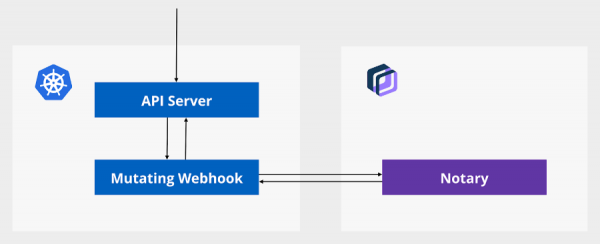
Portieris est un contrôleur d'admission pour Kubernetes; il est utilisé pour des vérifications de confiance sur le contenu. Portieris utilise le serveur (nous en avons parlé à la fin — Note de traduction.) comme source de vérité pour valider les artefacts de confiance et signés (c'est-à-dire les images de conteneurs approuvées).
Lorsque vous créez ou modifiez une charge de travail dans Kubernetes, Portieris télécharge des informations sur la signature et la politique de confiance relative au contenu pour les images de conteneurs demandées, et effectue des modifications en temps réel dans l'objet JSON de l'API pour exécuter les versions signées de ces images si nécessaire.
Vault
- Site :
- Licence : libre (MPL)
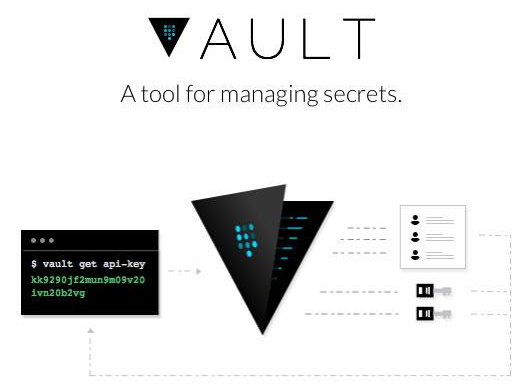
Vault est une solution sécurisée pour le stockage d'informations sensibles : mots de passe, tokens OAuth, certificats PKI, comptes d'accès, secrets Kubernetes, etc. Vault prend en charge de nombreuses fonctionnalités avancées telles que la location de tokens de sécurité éphémères ou l'organisation de la rotation des clés.
Avec le Helm chart de Vault, vous pouvez déployer un nouveau déploiement dans un cluster Kubernetes avec Consul comme stockage backend. Il prend en charge les ressources natives Kubernetes comme les tokens ServiceAccount et peut même servir de stockage de secrets Kubernetes par défaut.
Note de traduction.: À propos, juste hier, la société HashiCorp, qui développe Vault, a annoncé certaines améliorations pour l'utilisation de Vault dans Kubernetes, en particulier concernant le Helm chart. Pour plus de détails, consultez le .
Audit de sécurité Kubernetes
Kube-bench
- Site :
- Licence : libre (Apache)
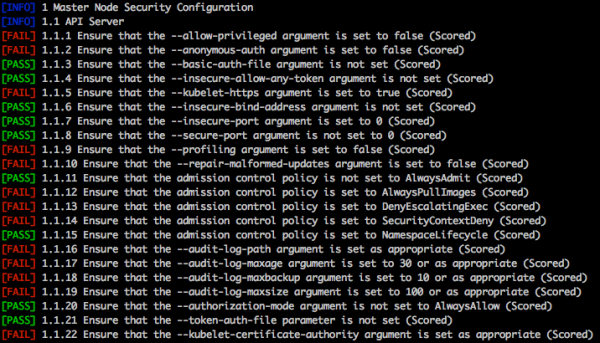
Kube-bench est une application Go qui vérifie si Kubernetes est déployé en toute sécurité en exécutant des tests de la liste .
Kube-bench recherche des paramètres de configuration non sécurisés parmi les composants du cluster (etcd, API, controller manager, etc.), des droits d'accès douteux aux fichiers, des comptes non sécurisés ou des ports ouverts, des quotas de ressources, des réglages de limitation du nombre d'appels à l'API pour se protéger contre les attaques DoS, etc.
Kube-hunter
- Site :
- Licence : libre (Apache)
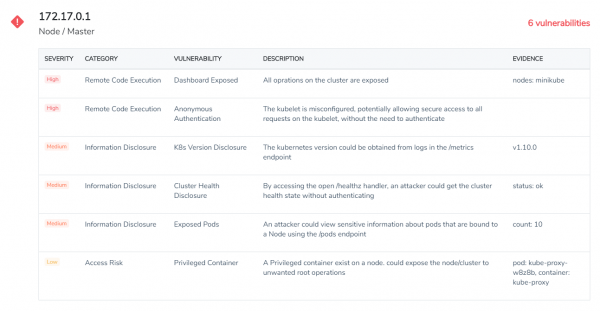
Kube-hunter "chasse" les vulnérabilités potentielles (comme l'exécution de code à distance ou la divulgation de données) dans les clusters Kubernetes. Kube-hunter peut être exécuté en tant que scanner distant — dans ce cas, il évaluera le cluster du point de vue d'un attaquant externe — ou en tant que pod à l'intérieur du cluster.
Une caractéristique distincte de Kube-hunter est le mode "chasse active", durant lequel il non seulement signale des problèmes, mais tente également d'exploiter les vulnérabilités trouvées dans le cluster cible qui pourraient potentiellement nuire à son fonctionnement. Soyez donc prudent !
Kubeaudit
- Site :
- Licence : libre (MIT)
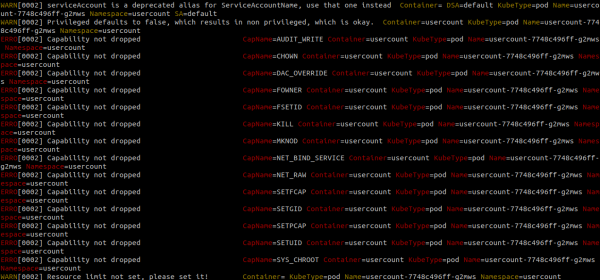
Kubeaudit est un outil en ligne de commande, initialement développé par Shopify, pour auditer la configuration de Kubernetes afin de détecter divers problèmes liés à la sécurité. Par exemple, il aide à identifier les conteneurs fonctionnant sans restrictions, avec des privilèges de superutilisateur, abusant de privilèges ou utilisant le ServiceAccount par défaut.
Kubeaudit offre également d'autres fonctionnalités intéressantes. Par exemple, il peut analyser des fichiers YAML locaux, identifiant les lacunes dans la configuration pouvant entraîner des problèmes de sécurité et les corrige automatiquement.
Kubesec
- Site :
- Licence : libre (Apache)
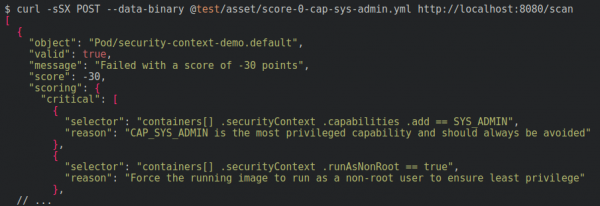
Kubesec est un outil particulier en ce sens qu'il scanne directement les fichiers YAML décrivant les ressources Kubernetes à la recherche de paramètres faibles susceptibles d'affecter la sécurité.
Par exemple, il peut détecter des privilèges et des autorisations excessifs accordés à un pod, l'exécution d'un conteneur avec l'utilisateur root comme utilisateur par défaut, la connexion à l'espace de noms réseau de l'hôte ou des montages dangereux tels que /proc l'hôte ou le socket Docker. Une autre fonctionnalité intéressante de Kubesec est un service de démonstration en ligne, dans lequel vous pouvez télécharger un YAML et immédiatement procéder à son analyse.
Open Policy Agent
- Site :
- Licence : libre (Apache)
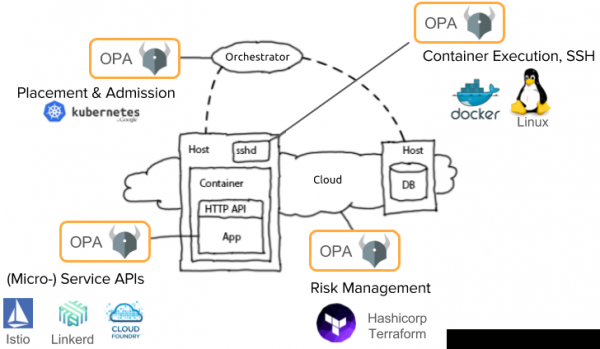
Le concept d'OPA (Open Policy Agent) consiste à séparer les politiques de sécurité et les meilleures pratiques en matière de sécurité de la plateforme d'exécution spécifique : Docker, Kubernetes, Mesosphere, OpenShift ou toute combinaison de celles-ci.
Par exemple, vous pouvez déployer OPA comme backend pour le contrôleur d'admission de Kubernetes, lui déléguant les décisions de sécurité. Ainsi, l'agent OPA pourra vérifier, rejeter et même modifier les demandes à la volée, garantissant le respect des paramètres de sécurité définis. Les politiques de sécurité dans OPA sont écrites dans son propre langage DSL, Rego.
Note de traduction.: Nous avons écrit plus sur OPA (et SPIFFE) dans .
Outils commerciaux complets pour l'analyse de la sécurité Kubernetes
Nous avons décidé de créer une catégorie distincte pour les plateformes commerciales, car elles couvrent généralement plusieurs domaines de sécurité. Un aperçu de leurs capacités peut être obtenu à partir du tableau :
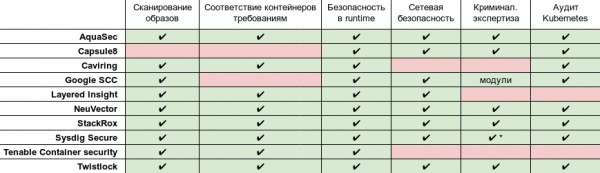
* Expertise avancée et analyse post mortem avec capture complète des appels système .
www.aquasec.com
- Site :
- Licence : commerciale
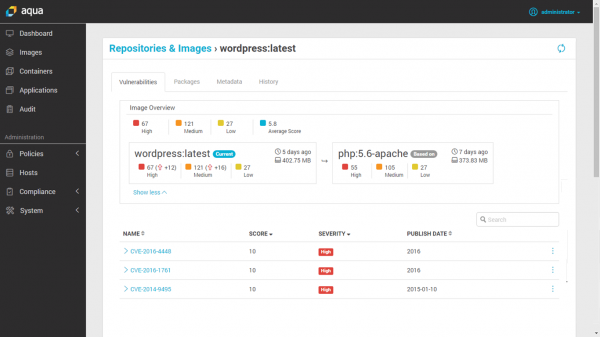
Cet outil commercial est conçu pour les conteneurs et les charges de travail en nuage. Il fournit :
- Analyse d'images, intégrée à un registre de conteneurs ou à un pipeline CI/CD ;
- Protection en temps d'exécution avec détection des modifications dans les conteneurs et d'autres activités suspectes ;
- Pare-feu natif pour conteneurs ;
- Sécurité pour serverless dans les services cloud ;
- Vérification de conformité et audit, associés à la journalisation des événements.
Note de traduction.: Il convient également de noter qu'il existe une composante gratuite du produit appelée , permettant de scanner les images des conteneurs pour détecter des vulnérabilités. Une comparaison de ses fonctionnalités avec les versions payantes est présentée dans .
Capsule8
- Site :
- Licence : commerciale
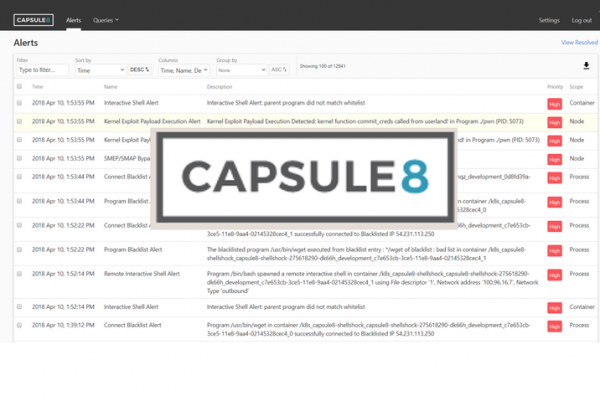
Capsule8 s'intègre dans l'infrastructure en installant un détecteur dans un cluster Kubernetes local ou cloud. Ce détecteur collecte la télémétrie de l'hôte et du réseau, la corrélant avec différents types d'attaques.
L'équipe de Capsule8 se donne pour mission de détecter précocement et de prévenir les attaques exploitant des (0-day) vulnérabilités. Capsule8 peut charger des règles de sécurité affinées directement sur les détecteurs en réponse aux menaces et vulnérabilités récemment découvertes.
Cavirin
- Site :
- Licence : commerciale
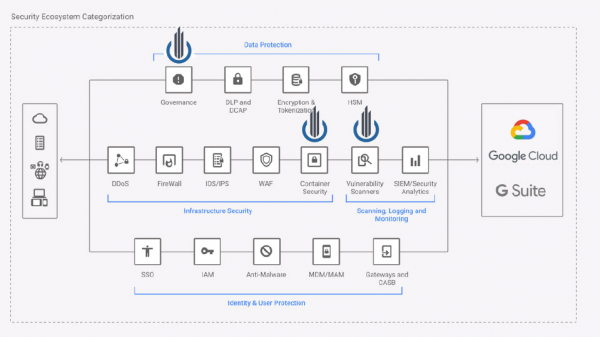
Cavirin agit en tant que contrepartie pour l'entreprise vis-à-vis de divers organismes s'occupant des normes de sécurité. Il peut non seulement analyser des images, mais aussi s'intégrer dans le pipeline CI/CD, bloquant les images non conformes aux normes avant leur entrée dans les dépôts privés.
Le package de sécurité de Cavirin utilise l'apprentissage automatique pour évaluer l'état de la cybersécurité, propose des conseils pour améliorer la sécurité et renforcer la conformité aux normes de sécurité.
Google Cloud Security Command Center
- Site :
- Licence : commerciale
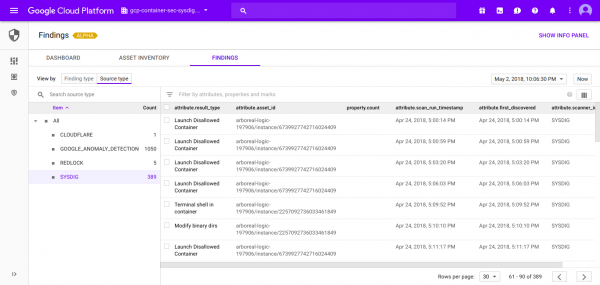
Cloud Security Command Center aide les équipes de sécurité à collecter des données, à détecter des menaces et à les éliminer avant qu'elles ne nuisent à l'entreprise.
Comme son nom l'indique, Google Cloud SCC est un tableau de bord unifié dans lequel il est possible d'intégrer divers rapports de sécurité, des mécanismes de comptage des actifs et des systèmes de sécurité tiers, et de les gérer à partir d'une source unique et centralisée.
Une API interopérable, proposée par Google Cloud SCC, facilite l'intégration des événements de sécurité provenant de diverses sources, telles que Sysdig Secure (sécurité des conteneurs pour les applications cloud-native) ou Falco (système de sécurité runtime Open Source).
Layered Insight (Qualys)
- Site :
- Licence : commerciale
Layered Insight (maintenant une partie de Qualys Inc) repose sur le concept de « sécurité intégrée ». Après avoir scanné l'image originale à la recherche de vulnérabilités en utilisant des méthodes d'analyse statistique et en effectuant des vérifications CVE, Layered Insight remplace celle-ci par une image instrumentée contenant un agent sous forme de binaire.
Cet agent contient des tests de sécurité runtime pour analyser le trafic réseau du conteneur, les flux I/O et l'activité de l'application. En outre, il peut effectuer des vérifications de sécurité supplémentaires définies par l'administrateur de l'infrastructure ou les équipes DevOps.
NeuVector
- Site :
- Licence : commerciale
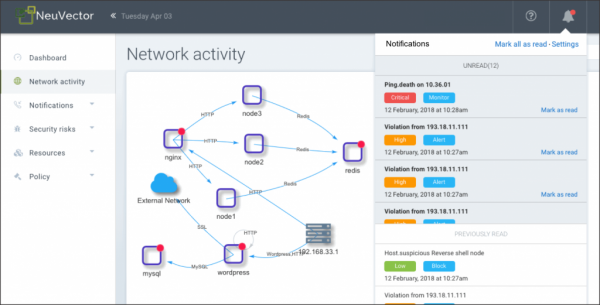
NeuVector effectue une vérification de sécurité des conteneurs et assure une protection runtime en analysant l'activité réseau et le comportement des applications, créant un profil de sécurité unique pour chaque conteneur. Il peut également bloquer automatiquement les menaces en isolant une activité suspecte en modifiant les règles du pare-feu local.
L'intégration réseau de NeuVector, connue sous le nom de Security Mesh, est capable de réaliser une analyse approfondie des paquets et un filtrage au niveau 7 pour toutes les connexions réseau au sein du service mesh.
StackRox
- Site :
- Licence : commerciale
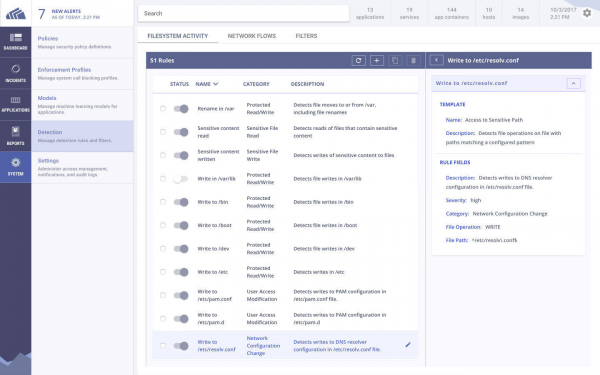
La plateforme de sécurité des conteneurs StackRox tente de couvrir tout le cycle de vie des applications Kubernetes dans le cluster. Comme d'autres plateformes commerciales de cette liste, StackRox génère un profil runtime basé sur le comportement observé du conteneur et déclenche automatiquement des alertes en cas d'anomalies.
De plus, StackRox analyse les configurations Kubernetes en utilisant CIS Kubernetes et d'autres ensembles de règles pour évaluer la conformité des conteneurs.
Sysdig Secure
- Site :
- Licence : commerciale
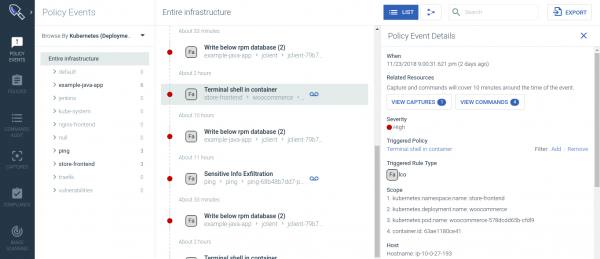
Sysdig Secure protège les applications tout au long du cycle de vie du conteneur et de Kubernetes. Il des conteneurs, fournit basée sur des données d'apprentissage automatique, effectue une expertise criminelle pour identifier les vulnérabilités, bloque les menaces, surveille la et réalise un audit des activités dans les microservices.
Sysdig Secure s'intègre aux outils CI/CD tels que Jenkins et surveille les images téléchargées depuis les dépôts Docker, empêchant l'apparition d'images dangereuses en production. Il offre également une sécurité runtime complète, y compris :
- un profilage runtime basé sur ML et une détection des anomalies;
- Les politiques de runtime basées sur des événements système, l'API K8s-audit, les projets communautaires (FIM — file integrity monitoring; cryptojacking) et le framework ;
- réaction et résolution des incidents.
Tenable Container Security
- Site :
- Licence : commerciale
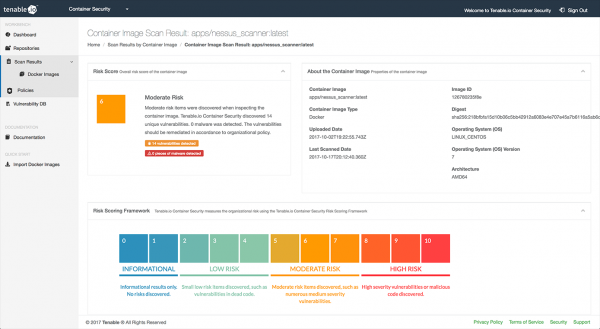
Avant l'émergence des conteneurs, Tenable était largement reconnue dans l'industrie comme l'entreprise ayant développé Nessus — un outil populaire pour la recherche de vulnérabilités et l'audit de sécurité.
Tenable Container Security s'appuie sur l'expertise de l'entreprise en matière de sécurité informatique pour intégrer le pipeline CI/CD avec des bases de données de vulnérabilités, des paquets spécialisés pour la détection de logiciels malveillants et des recommandations pour atténuer les menaces à la sécurité.
Twistlock (Palo Alto Networks)
- Site :
- Licence : commerciale
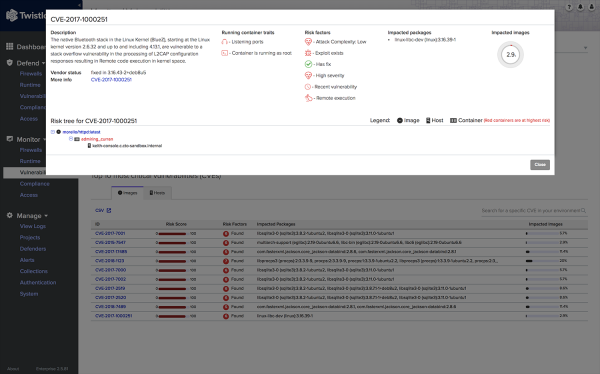
Twistlock se présente comme une plateforme axée sur les services cloud et les conteneurs. Twistlock prend en charge différents fournisseurs de cloud (AWS, Azure, GCP), des orchestrateurs de conteneurs (Kubernetes, Mesosphere, OpenShift, Docker), des environnements d'exécution serverless, des frameworks mesh et des outils CI/CD.
En plus des méthodes de sécurité d'entreprise standard comme l'intégration dans le pipeline CI/CD ou le scan d'images, Twistlock utilise l'apprentissage automatique pour générer des modèles comportementaux et des règles réseau qui tiennent compte des spécificités des conteneurs.
Il y a quelque temps, Twistlock a été acquis par Palo Alto Networks, qui possède les projets Evident.io et RedLock. On ne sait pas encore comment ces trois plateformes seront intégrées dans de Palo Alto.
Aidez à créer le meilleur catalogue d'outils de sécurité Kubernetes !
Nous nous efforçons de rendre ce catalogue aussi complet que possible, et pour cela, nous avons besoin de votre aide ! Contactez-nous (), si vous connaissez un excellent outil qui mérite d'être inclus dans cette liste, ou si vous avez repéré une erreur/information obsolète.
Vous pouvez également vous inscrire à notre pour des nouvelles de l'écosystème cloud-native et des histoires de projets intéressants dans le domaine de la sécurité Kubernetes.
P.S. de l'auteur
Lisez aussi dans notre blog :
- «»;
- «»;
- «»;
- «»;
- «».
Source : habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish