

Lorsqu'une décision stratégiquement importante est prise pour l'entreprise, les employés passent par un mécanisme de défense de base, bien connu sous le nom des 5 étapes de la réaction au changement (auteur E. Kübler-Ross). Cette psychologue éminente a un jour décrit les réactions émotionnelles, en identifiant 5 étapes clés de la réaction émotionnelle : le déni, la colère, la négociation, la dépression et enfin, l'acceptation. Nous avons préparé une série d'articles consacrés à la certification ISO 27001, où nous examinerons chacune des étapes. Aujourd'hui, nous allons parler de la première d'entre elles : le déni.
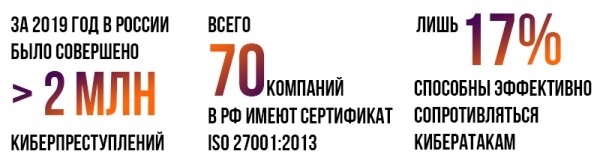
Obtenir la certification ISO 27001 « pour la forme » est un plaisir assez douteux, car cela nécessite une préparation longue et coûteuse. De plus, comme le montre , cette norme est extrêmement peu populaire sur le territoire de la Russie : à ce jour, seulement 70 entreprises ont obtenu la certification de conformité. En revanche, à l'étranger, c'est l'une des normes les plus demandées, répondant aux besoins croissants des entreprises en matière de sécurité de l'information.
Notre entreprise offre une gamme complète de services d'externalisation des fonctions comptables : comptabilité et fiscalité, calcul des salaires et administration du personnel. Nous occupons l'une des positions de leader sur le marché, en particulier parce que des entreprises étrangères ayant des divisions en Russie nous confient leurs informations confidentielles. Cela concerne non seulement les processus financiers de nos clients, mais aussi les données personnelles avec lesquelles nous travaillons quotidiennement. Pour cette raison, la question de la sécurité de l'information est l'une de nos priorités.
Souvent, l'ensemble des processus commerciaux des divisions russes sont contrôlés et déclarés par les sièges des entreprises étrangères, ce qui les oblige à se conformer aux normes internes du groupe. Récemment, certains de nos clients clés ont commencé à réexaminer leurs politiques de sécurité en vue de les renforcer. Cela est incontestablement lié à la tendance mondiale à l'augmentation du nombre de cyberattaques et des pertes associées aux incidents de violation de la sécurité de l'information. En cas de besoin d'implémentation de mesures de protection, de politiques et de procédures visant à améliorer la sécurité de l'information de l'entreprise, il est possible de se passer d'une certification ISO/IEC 27001, économisant ainsi une grande quantité d'argent, de temps et de nerfs.
Aujourd'hui, dans les appels d'offres de clients étrangers, des exigences concernant la sécurité de l'information existante dans l'entreprise commencent à apparaître. Certains, pour simplifier leurs vérifications et unifier leur approche, imposent comme critère obligatoire d'évaluation – la possession d'une certification ISO/IEC 27001.
Nous avons eu un cas : l'un de nos clients internationaux clés, certifié selon cette norme, a apparemment renforcé considérablement son équipe mondiale de sécurité de l'information. Comment l'avons-nous su ? Ils ont décidé de réaliser un audit de notre système de gestion de la sécurité de l'information, puisque nous leur fournissons des services de comptabilité et d'administration du personnel – et, par conséquent, la protection de nos systèmes d'information est cruciale pour eux. Le précédent audit a eu lieu il y a 3 ans – cette fois-là, tout s'est relativement bien passé.
Cette fois-ci, une équipe unie d'Indiens s'est acharnée sur nous, découvrant habilement plusieurs dizaines de défauts dans notre système de gestion de la sécurité. Le processus d'audit ressemblait à la roue de la samsara - on avait l'impression qu'ils n'avaient pas vraiment pour objectif d'atteindre un point final dans le cadre de la vérification. C'était une interminable série de questions, de remarques, de nos commentaires et de preuves de leur véracité, de conférences téléphoniques et de longues discussions philosophiques pour tenter de déchiffrer l'accent de l'équipe de sécurité informatique du client. À propos, l'audit se poursuit avec divers degrés d'intensité jusqu'à aujourd'hui - avec le temps, nous nous y sommes déjà habitués. Par conséquent, la nécessité de la certification s'est imposée d'elle-même.
Peut-être que nous pourrions nous passer de l'ISO 9001 ?
Tous ceux qui ont une certaine connaissance de la certification selon n'importe quelle norme ISO comprennent que la base de chacune d'elles est le certificat ISO 9001 « Système de management de la qualité ». C'est probablement le certificat le plus populaire actuellement dans toute la gamme des normes ISO. Nous ne l'avions pas - et nous avons décidé de ne pas l'obtenir. Il y avait plusieurs raisons à cela :
- l'efficacité économique douteuse de ce certificat pour l'entreprise;
- nos processus internes étaient en grande partie déjà conformes à cette norme;
- l'obtention de ce certificat nécessiterait du temps et de l'argent supplémentaires.
Par conséquent, nous avons décidé de mettre en œuvre directement l'ISO 27001, sans commencer par le plus « facile » 9001.
Et peut-être que finalement, ce n'est pas nécessaire ?
Pour anticiper, nous avons à plusieurs reprises réfléchi à la question de savoir s'il est judicieux de l'obtenir. Nous avons commencé à étudier la question sous tous ses angles, car nous n'avions absolument aucune expertise. Voici donc les idées fausses qui nous ont forcés à reconsidérer cette question.
Idée fausse n°1.
Nous espérions que la norme nous fournirait une liste détaillée de vérification, un ensemble de politiques et d'autres documents statutaires. En réalité, il s'est avéré que l'ISO/IEC 27001 est un ensemble d'exigences pour le système de gestion de la sécurité de l'information et le processus qui y est construit. Sur cette base, il était nécessaire de décider par soi-même ce qu'il fallait écrire / mettre en œuvre dans notre entreprise pour respecter les exigences de la norme.
Idée fausse n°2.
Nous avons sincèrement cru qu'il nous suffirait d'étudier un seul document et de le mettre en œuvre en relativement peu de temps par nous-mêmes. En réalité, en lisant le document, nous avons réalisé le nombre de normes connexes auxquelles notre norme est liée, ainsi que le nombre de normes avec lesquelles nous devions nous familiariser (au moins en surface). La « cerise sur le gâteau » a été l'absence de textes à jour des normes en accès libre – ils devaient être achetés sur le site officiel de l'ISO.
Mythe n°3.
Nous étions certains de trouver tout le nécessaire pour préparer la certification dans des sources ouvertes. Il y avait en effet beaucoup de matériaux sur l'ISO 27001 sur Internet, mais il y avait assez peu de détails. Pratiquement absentes étaient des instructions pas à pas accessibles pour la préparation à la certification, ainsi que de vrais cas d'entreprises ayant mis en œuvre cette norme.
Mythe n°4.
Nous allons rédiger des politiques, mais elles ne fonctionneront pas ! En fait, dans notre entreprise, il y a déjà trop de règles, personne ne respectera encore trois dizaines de nouvelles politiques. En réalité, heureusement, nos employés ont abordé avec responsabilité la tâche d'apprendre les nouvelles règles et ont réussi à passer le test sur la connaissance des documents du système de gestion de la sécurité de l'information.
Mythe n°5.
À ce moment-là, nous ne pouvions pas évaluer clairement quels bénéfices nous tirerions de nos efforts. À l'époque, le nombre de demandes pour ce certificat n'était pas si élevé, et notre client clé et le plus exigeant était déjà avec nous longtemps avant la certification. L'expérience a montré que nous nous en sortions même sans la norme.
À un moment donné, nous avons réalisé que nous comblions dans un ordre chaotique les brèches qui se présentaient grâce aux exigences du client. Chaque fois, nous inventiions de nouvelles politiques ou solutions. Et nous sommes finalement arrivés à la conclusion qu'il serait beaucoup plus simple de systématiser le processus, ce qui, par la suite, nous fera même économiser beaucoup de dépenses. La norme a été conçue pour simplifier cette tâche.
Aujourd'hui, deux ans après, nous voyons une tendance à l'augmentation du nombre de demandes et de l'intérêt pour cette question de la part des plus grands clients internationaux.
Décision finale.
En conclusion, nous tenons à dire que les leaders de notre secteur ont obtenu la certification ISO/IEC 27001, ce qui a amené tous les autres grands fournisseurs (y compris nous) à réfléchir à cette question. Il est indéniable qu'une belle mention dans les supports marketing de l'entreprise – sur le site, dans les réseaux sociaux, dans les brochures publicitaires, etc. – peut être considérée comme un agréable bonus, mais vaut-il vraiment la peine d'y consacrer tant de ressources ? Pour nous, cela représente plus qu'une simple belle mention, et nous nous sommes engagés dans ce projet.
Source : habr.com
