

Tout ce dont un attaquant a besoin, c'est de temps et de motivation pour infiltrer votre réseau. Mais notre travail est de l'en empêcher ou, du moins, de rendre cette tâche aussi difficile que possible. Il faut d'abord identifier les points faibles dans Active Directory (ci-après AD) que l'attaquant peut exploiter pour obtenir un accès et se déplacer dans le réseau sans être détecté. Dans cet article, nous examinerons les indicateurs de risque qui reflètent les vulnérabilités existantes dans la cybersécurité de votre organisation, à partir du tableau de bord AD Varonis.
Les attaquants utilisent certaines configurations dans le domaine
Les attaquants emploient de nombreuses astuces et vulnérabilités pour pénétrer dans le réseau d'entreprise et élever leurs privilèges. Certaines de ces vulnérabilités sont des paramètres de configuration de domaine qui peuvent être facilement modifiés après leur identification.
Le tableau de bord AD vous alertera immédiatement si vous (ou vos administrateurs système) n'avez pas changé le mot de passe KRBTGT le mois dernier, ou si quelqu'un s'est authentifié avec le compte administrateur intégré par défaut (Administrator). Ces deux comptes offrent un accès illimité à votre réseau : les attaquants essaieront d'y accéder pour contourner sans effort toutes les restrictions de privilèges et d'autorisations d'accès. En conséquence, ils pourront accéder à toutes les données qui les intéressent.
Bien sûr, vous pouvez détecter ces vulnérabilités vous-même : par exemple, en définissant un rappel dans votre calendrier pour effectuer une vérification, ou en exécutant un script PowerShell pour collecter ces informations.
Le tableau de bord Varonis se met à jour d'appliquer automatiquement , pour fournir une visualisation rapide et une analyse des indicateurs clés qui soulignent les vulnérabilités potentielles, vous permettant d'agir immédiatement pour les remédier.
3 indicateurs clés de risque au niveau de domaine
Voici une série de widgets disponibles sur le tableau de bord Varonis, dont l'utilisation renforcera considérablement la sécurité de votre réseau d'entreprise et de l'infrastructure informatique dans son ensemble.
1. Le nombre de domaines pour lesquels le mot de passe du compte Kerberos n'a pas été changé depuis longtemps
Le compte KRBTGT est un compte spécial dans AD qui signe tous les . Les attaquants ayant accès au contrôleur de domaine (DC) peuvent utiliser ce compte pour créer , qui leur donnera un accès illimité à pratiquement n'importe quel système du réseau d'entreprise. Nous avons rencontré des situations où, après avoir obtenu avec succès un Golden Ticket, un attaquant avait accès au réseau de l'organisation pendant deux ans. Si le mot de passe du compte KRBTGT dans votre entreprise n'a pas été changé au cours des quarante derniers jours, le widget vous en informera.
Quarante jours, c'est plus que suffisant pour qu'un attaquant obtienne l'accès au réseau. Cependant, si vous établissez et standardisez le processus de changement de ce mot de passe de manière régulière, cela compliquera considérablement la tâche des attaquants pour pénétrer le réseau d'entreprise.
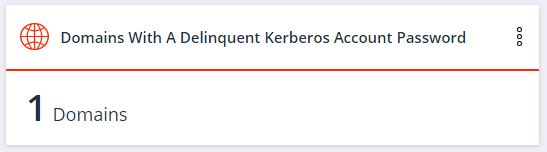
N'oubliez pas que, conformément à l'implémentation du protocole Kerberos par Microsoft, vous devez KRBTGT deux fois.
Par la suite, ce widget AD vous rappellera quand il sera temps de changer à nouveau le mot de passe KRBTGT pour tous les domaines de votre réseau.
2. Le nombre de domaines dans lesquels le compte administrateur intégré a récemment été utilisé (Administrator)
Selon — les administrateurs système disposent de deux comptes : le premier est destiné à un usage quotidien, et le second pour des tâches administratives programmées. Cela signifie que personne ne doit utiliser le compte administrateur par défaut.
Le compte administrateur intégré est souvent utilisé pour simplifier le processus d'administration système. Cela peut devenir une mauvaise habitude, dont la conséquence sera un piratage. Si cela se produit dans votre organisation, il vous sera difficile de distinguer l'utilisation appropriée de ce compte d'un accès potentiellement malveillant.
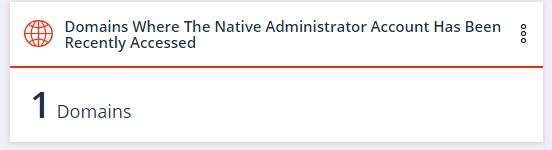
Si le widget indique quelque chose de différent de zéro, cela signifie que quelqu'un utilise incorrectement les comptes administratifs. Dans ce cas, il est nécessaire de prendre des mesures correctives et de restreindre l'accès au compte administrateur intégré.
Une fois que vous avez atteint une valeur nulle pour le widget et que les administrateurs système n'utilisent plus ce compte pour leur travail, toute modification ultérieure indiquera une cyberattaque potentielle.
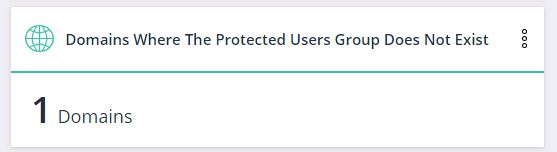
3. Nombre de domaines dans lesquels il n'y a pas de groupe d'Utilisateurs Protégés (Protected Users)
Les anciennes versions d'AD prenaient en charge un type de chiffrement faible — RC4. Les hackers ont craqué RC4 il y a de nombreuses années, et maintenant il est relativement trivial pour un attaquant de compromettre un compte qui utilise encore RC4. Dans la version Active Directory introduite avec Windows Server 2012, un nouveau type de groupe d'utilisateurs nommé Groupe d’Utilisateurs Protégés (Protected Users) a été créé. Il fournit des outils de protection supplémentaires et empêche l'authentification des utilisateurs utilisant le chiffrement RC4.
Ce widget montrera si un domaine de l'organisation n'a pas un tel groupe, afin que vous puissiez corriger cela, c'est-à-dire activer le groupe d'utilisateurs protégés et l'utiliser pour sécuriser l'infrastructure.
Cibles faciles pour les attaquants
Les comptes utilisateurs sont la cible numéro un pour les attaquants – des premières tentatives d’intrusion à l'escalade continue des privilèges et à la dissimulation de leurs actions. Les attaquants recherchent des cibles faciles dans votre réseau, utilisant des commandes PowerShell basiques qui sont souvent difficiles à détecter. Supprimez autant que possible ces cibles simples d'AD.
Les attaquants recherchent des utilisateurs avec des mots de passe sans date d'expiration (ou qui n'exigent pas de mots de passe), des comptes technologiques étant des administrateurs, et des comptes utilisant le vieux chiffrement RC4.
Chacun de ces comptes est soit triviale d'accès, soit généralement pas surveillée. Les attaquants peuvent capturer ces comptes et se déplacer sans entrave à l'intérieur de votre infrastructure.
Une fois que les attaquants ont pénétré le périmètre de sécurité, ils accèdent probablement à au moins un compte. Serez-vous capable de les en empêcher avant qu'ils n'accèdent à des données sensibles, avant que vous ne détectiez et éliminiez l'attaque ?
Le tableau de bord Varonis AD mettra en évidence les comptes d'utilisateurs vulnérables, vous permettant de résoudre les problèmes à l'avance. Plus il sera difficile de pénétrer votre réseau, plus vous aurez de chances de neutraliser l'attaquant avant qu'il ne cause de sérieux dommages.
4 indicateurs clés de risque pour les comptes d'utilisateurs
Voici des exemples de widgets sur le tableau de bord Varonis AD qui mettent en évidence les comptes d'utilisateurs les plus vulnérables.
1. Nombre d'utilisateurs actifs avec des mots de passe dont la date d'expiration n'est jamais atteinte
Pour tout cybercriminel, accéder à un tel compte est toujours une grande réussite. Étant donné que la date d'expiration du mot de passe n'est jamais atteinte, l'attaquant obtient un point d'ancrage permanent à l'intérieur du réseau, qui peut ensuite être utilisé pour ou déplacements au sein de l'infrastructure.
Les cybercriminels disposent de listes contenant des millions de combinaisons "utilisateur-mot de passe" qu'ils utilisent lors d'attaques par injection de données d'identification, et la probabilité que
la combinaison d'un utilisateur avec un mot de passe "éternel" figure dans l'une de ces listes est bien supérieure à zéro.
Les comptes avec des mots de passe non expirants sont faciles à gérer, mais ils ne sont pas sécurisés. Utilisez ce widget pour identifier tous les comptes avec de tels mots de passe. Modifiez cet paramètre et mettez à jour le mot de passe.
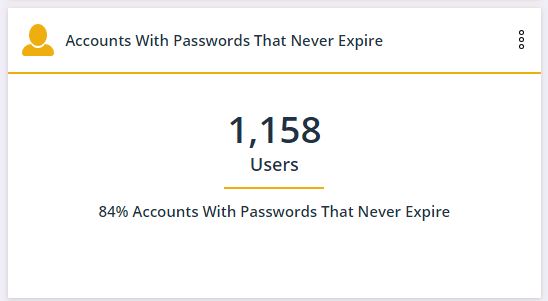
Une fois que la valeur de ce widget sera égale à zéro, tous les nouveaux comptes créés avec ce mot de passe apparaîtront sur le tableau de bord.
2. Nombre de comptes administratifs avec SPN
Le SPN (Service Principal Name) est un identifiant unique d'une instance de service. Ce widget montre combien de comptes de service ont les pleins droits administratifs. La valeur sur le widget devrait être égale à zéro. Les SPN avec des droits d'administrateur apparaissent car accorder de tels droits est pratique pour les fournisseurs de logiciels et les administrateurs d'applications, mais cela pose un risque pour la sécurité.
La fourniture d'un compte de service avec des droits d'administrateur permet à un attaquant d'accéder complètement à un compte qui n'est pas utilisé. Cela signifie que les attaquants ayant accès aux comptes SPN peuvent agir librement au sein de l'infrastructure tout en évitant la surveillance de leurs actions.
Pour résoudre ce problème, il est possible de modifier les autorisations des comptes de service. Ces comptes doivent respecter le principe du moindre privilège et avoir uniquement les accès réellement nécessaires pour leur fonctionnement.
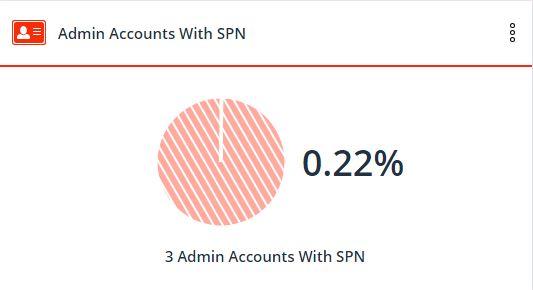
Avec ce widget, vous pourrez détecter tous les SPN ayant des droits d'administrateur, supprimer ces privilèges, et ensuite contrôler les SPN en suivant le même principe d'accès avec le moindre privilège.
Les nouveaux SPN vont apparaître sur le tableau de bord, et vous pourrez surveiller ce processus.
3. Le nombre d'utilisateurs n'ayant pas besoin d'une vérification préalable de l'authenticité Kerberos
Idéalement, Kerberos chiffre le ticket d'authentification à l'aide du chiffrement AES-256, qui n'a pas été cassé à ce jour.
Cependant, les versions plus anciennes de Kerberos utilisaient le chiffrement RC4, qui peut désormais être piraté en quelques minutes. Ce widget montre quels comptes utilisateurs utilisent encore RC4. Microsoft continue de supporter RC4 pour la compatibilité, mais cela ne signifie pas que vous devez l'utiliser dans votre AD.
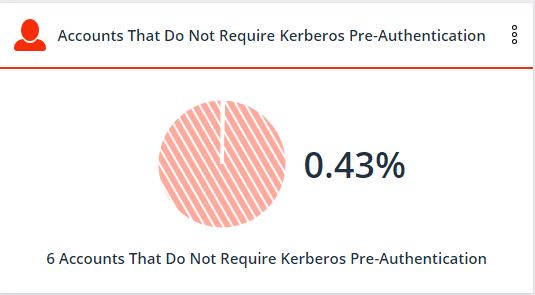
Une fois que vous avez détecté de tels comptes, vous devez décocher 'pas besoin d'authentification préalable Kerberos' dans l'AD, afin que les comptes utilisent un chiffrement plus complexe.
La découverte autonome de ces comptes, sans le tableau de bord Varonis AD, prend beaucoup de temps. En réalité, être informé à temps de tous les comptes qui ont été modifiés pour utiliser le chiffrement RC4 est une tâche encore plus complexe.
Si la valeur sur le widget change, cela peut indiquer des actions illégales.
4. Le nombre d'utilisateurs sans mot de passe
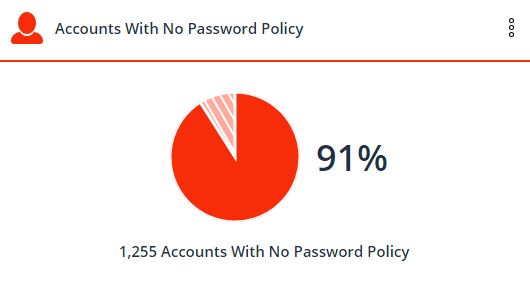
Les cybercriminels utilisent des commandes PowerShell de base pour lire le drapeau « PASSWD_NOTREQD » dans les propriétés du compte Active Directory. L'utilisation de ce drapeau signifie qu'il n'y a aucune exigence de présence ou de complexité du mot de passe.
Quelle est la facilité de vol d'un compte avec un mot de passe simple ou vide ? Imaginez maintenant qu'un de ces comptes soit un compte administrateur.
Et si l'un des milliers de fichiers confidentiels accessibles à tous était un rapport financier à venir ?
Ignorer l'exigence obligatoire d'entrée de mot de passe est une autre réduction des tâches d'administration système qui a souvent été utilisée dans le passé, mais aujourd'hui cela est inacceptable et dangereux.
Résolvez ce problème en mettant à jour les mots de passe de tels comptes.
Surveiller ce widget à l'avenir vous aidera à éviter l'apparition de comptes sans mot de passe.
Varonis égalise les chances.
Dans le passé, le travail de collecte et d'analyse des métriques mentionnées dans cet article prenait des heures et nécessitait une connaissance approfondie de PowerShell : les spécialistes de la sécurité devaient consacrer des ressources à ces tâches chaque semaine ou chaque mois. Cependant, la collecte manuelle et le traitement de cette information donnent aux cybercriminels un avantage pour infiltrer et voler des données.
Avec Vous passerez une journée à déployer le tableau de bord AD et d'autres composants, à rassembler toutes les vulnérabilités abordées et bien d'autres. Par la suite, lors de l'exploitation, le tableau de bord sera automatiquement mis à jour en fonction de l'évolution de l'état de l'infrastructure.
Les cyberattaques sont toujours une course entre les attaquants et les défenseurs, avec l'objectif du cybercriminel de voler des données avant que les spécialistes de la sécurité ne puissent les protéger. La détection précoce des cybercriminels et de leurs actions illégales, combinée à une cybersécurité robuste, est la clé pour assurer la sécurité de vos données.
Source : habr.com
