

Il est temps de conclure notre cycle d'articles sur la nouvelle génération de SMB Check Point (série 1500). Nous espérons que cela a été une expérience utile pour vous et que vous continuerez à nous suivre sur le blog de TS Solution. Le sujet de cet article de conclusion n'est pas largement couvert, mais reste néanmoins important : l'optimisation des performances SMB. Nous discuterons des possibilités de configuration matérielle et logicielle pour les NGFW, décrirons les commandes disponibles et les méthodes d'interaction.
Tous les articles du cycle sur les NGFW pour les petites entreprises :
À l'heure actuelle, il n'existe pas beaucoup de sources d'informations sur l'optimisation des performances pour les solutions SMB en raison de l'OS interne — Gaia 80.20 Embedded. Dans notre article, nous utiliserons une maquette avec gestion centralisée (Serveur de gestion dédié) — cela permet d'appliquer un plus grand nombre d'outils lors du travail avec le NGFW.
Partie matérielle
Avant d'aborder l'architecture de la famille SMB de Check Point, vous pouvez toujours contacter votre partenaire pour qu'il utilise l'outil Appliance Sizing Tool, pour choisir la solution optimale en fonction des caractéristiques spécifiées (bande passante, nombre d'utilisateurs attendu, etc.).
Notes importantes lors de l'interaction avec la partie matérielle de votre NGFW
Les solutions NGFW de la famille SMB ne permettent pas la mise à niveau matérielle des composants système (CPU, RAM, HDD), selon le modèle, il y a un support pour les cartes SD, ce qui permet d'augmenter la capacité de stockage, mais pas de manière significative.
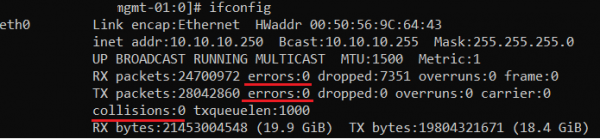
Le fonctionnement des interfaces réseau nécessite un contrôle. Dans Gaia 80.20 Embedded, il n'y a pas beaucoup d'outils de surveillance, mais vous pouvez toujours utiliser la commande bien connue dans le CLI en mode Expert
# ifconfig

Remarque sur les lignes soulignées, elles vous permettront d'évaluer le nombre d'erreurs sur l'interface. Il est fortement recommandé de vérifier ces paramètres lors de la première mise en service de votre NGFW, ainsi que périodiquement au cours de son exploitation.
Pour une Gaia complète, il existe une commande :
> show diag
Avec cette commande, il est possible d'obtenir des informations sur la température du matériel. Malheureusement, dans la version 80.20 Embedded, cette option n'est pas disponible, nous mentionnerons les pièges SNMP les plus populaires :
Nom
Description
Interface disconnected
Déconnexion de l'interface
VLAN removed
Suppression de Vlan
High memory utilization
Utilisation élevée de la RAM
Low disk space
Peu d'espace sur le HDD
Utilisation élevée du CPU
Haute utilisation du CPU
Taux d'interruptions élevé du CPU
Fréquence d'interruptions élevée
Taux de connexion élevé
Flux élevé de nouvelles connexions
Connexions simultanées élevées
Niveau élevé de sessions concurrentes
Débit élevé du pare-feu
Niveau élevé de capacité de traitement du pare-feu
Taux de paquets acceptés élevé
Niveau élevé de réception de paquets
État du membre du cluster changé
Changement d'état du cluster
Erreur de connexion avec le serveur de journal
Perte de connexion avec le Log-Server
Le fonctionnement de votre passerelle nécessite un contrôle de la RAM. Pour le bon fonctionnement de Gaia (système d'exploitation semblable à Linux), c'est , lorsque la consommation de RAM atteint 70-80 % d'utilisation.
L'architecture des solutions SMB ne prévoit pas l'utilisation de la mémoire SWAP, contrairement aux modèles plus anciens de Check Point. Cependant, un fichier système Linux a montré <vm.swappiness>, ce qui indique la possibilité théorique de modifier le paramètre SWAP.
Partie logicielle
Au moment de la publication de cet article de Gaia est — 80.20.10. Vous devez savoir qu'il y a des limitations lors de l'utilisation du CLI : certaines commandes Linux sont prises en charge en mode Expert. Pour évaluer le fonctionnement de NGFW, il est nécessaire d'examiner le fonctionnement des démons et des services, plus de détails peuvent être trouvés dans le document de mon collègue. Nous allons examiner les commandes possibles pour SMB.
Travail avec Gaia OS
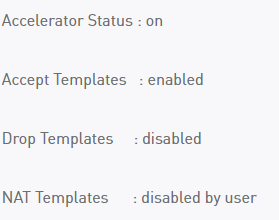
Affichage des modèles SecureXL
# fwaccel stat

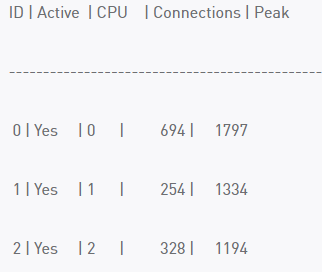
Affichage de la charge par cœur
# fw ctl multik stat

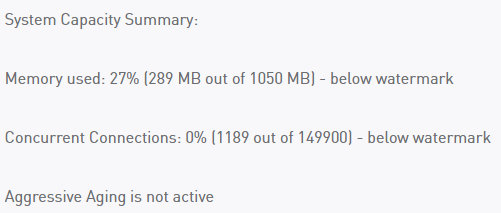
Affichage du nombre de sessions (connexions).
# fw ctl pstat

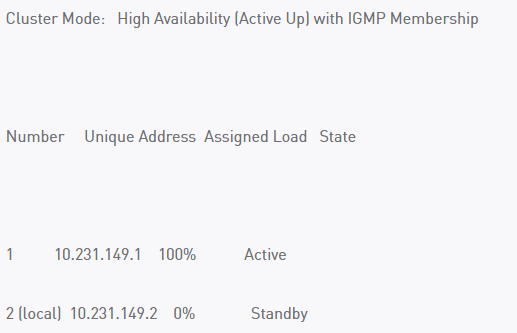
*Affichage de l'état du cluster
# cphaprob stat

Commande classique Linux TOP
Journalisation
Comme vous le savez déjà, il existe trois façons de travailler avec les journaux NGFW (stockage, traitement) : localement, de manière centralisée et dans le cloud. Les deux dernières options impliquent l'existence d'une entité — Management Server.
Schémas possibles de gestion NGFW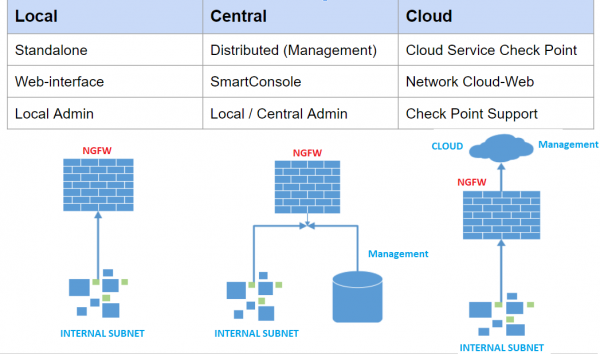
Les fichiers de journaux les plus précieux
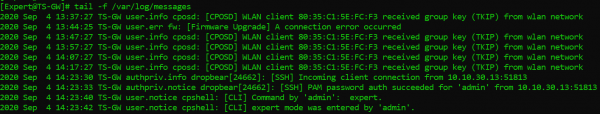
Messages système (contient moins d’informations que dans une Gaia complète)
# tail -f /var/log/messages2

Messages d'erreur sur le fonctionnement des blades (fichier assez utile pour le diagnostic des problèmes)
# tail -f /var/log/log/sfwd.elg

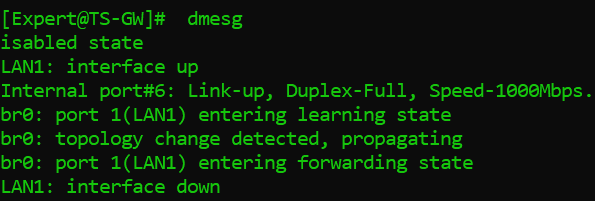
Affichage des messages du tampon au niveau du noyau du système.
# dmesg


Configuration des blades
Cette section ne contiendra pas d'instructions complètes pour configurer votre NGFW Check Point, mais seulement nos recommandations établies par expérience.
Contrôle des applications / Filtrage d'URL
Il est recommandé d'éviter dans les règles les conditions ANY, ANY (Source, Destination).
En cas de définition d'une ressource URL personnalisée, il sera plus efficace d'utiliser des expressions régulières de type : (^|..)checkpoint.com
Évitez l'utilisation excessive de la journalisation par règles et l'affichage des pages de blocage (UserCheck).
Assurez-vous que la technologie fonctionne correctement “SecureXL”. La majeure partie du trafic doit passer par chemin accéléré / moyen. N'oubliez pas de filtrer les règles par celles les plus utilisées (champ Hits ).
HTTPS-Inspection
Il n'est un secret pour personne que 70-80 % du trafic des utilisateurs passe par des connexions HTTPS, ce qui exige des ressources de votre processeur de passerelle. De plus, l'inspection HTTPS est impliquée dans le fonctionnement de l'IPS, de l'Antivirus et de l'Antibot.
Depuis la version 80.40, il est possible de travailler avec les règles HTTPS sans le Legacy Dashboard, voici un ordre recommandé des règles :
Bypass pour le groupe d'adresses et de réseaux (Destination).
Bypass pour le groupe d'URLs.
Bypass pour les IP internes et les réseaux avec accès privilégié (Source).
Inspecter pour les réseaux et utilisateurs nécessaires
Bypass pour tous les autres.
* Il est toujours préférable de choisir manuellement les services HTTPS ou HTTPS Proxy, ne pas laisser Any. Journaliser les événements selon les règles d'Inspect.
IPS
Le blade IPS peut provoquer une erreur lors de l'installation des politiques sur votre NGFW si trop de signatures sont utilisées. Selon Check Point, l'architecture des appareils SMB n'est pas conçue pour exécuter le profil de configuration IPS pleinement recommandé.
Pour résoudre ou prévenir ce problème, suivez les étapes suivantes :
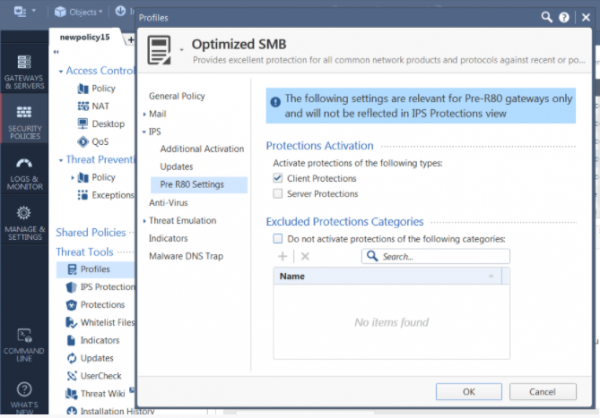
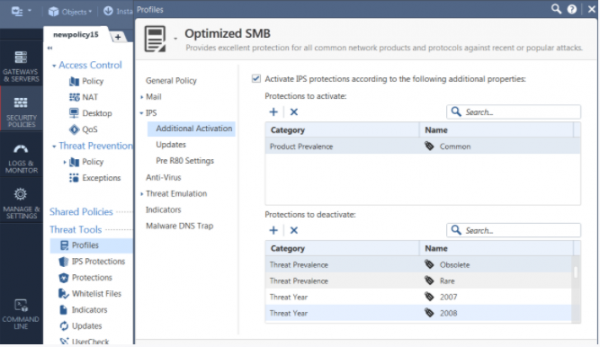
Clonez le profil Optimized nommé “Optimized SMB” (ou un autre de votre choix).
Modifiez le profil, allez dans IPS → Pre R80.Settings et désactivez les Server Protections.

À votre guise, vous pouvez désactiver les CVE datant d'avant 2010, ces vulnérabilités peuvent rarement être détectées dans les petits bureaux, mais affectent la performance. Pour désactiver certaines d'entre elles, allez dans Profile → IPS → Additional Activation → Protections to deactivate list

En conclusion
Dans le cadre de notre cycle d'articles sur la nouvelle génération de la famille NGFW SMB (1500), nous avons tenté de couvrir les principales fonctionnalités de la solution, en démontrant avec des exemples concrets la configuration des composants de sécurité importants. Nous serons ravis de répondre à toutes vos questions sur le produit dans les commentaires. Nous restons avec vous, merci de votre attention !
. Pour ne pas manquer nos nouvelles publications, suivez les mises à jour sur nos réseaux sociaux (, , , , ).
Source : habr.com
