

Bienvenue au 9ème cours ! Après une courte pause pour les vacances de mai, nous reprenons nos publications. Aujourd'hui, nous allons aborder un sujet tout aussi intéressant, à savoir - Contrôle des applications et Filtrage d'URL. C'est pourquoi on achète parfois Check Point. Vous devez bloquer Telegram, TeamViewer ou Tor ? C'est pour ça qu'il faut le Contrôle des applications. De plus, nous aborderons un autre blade intéressant - Content Awareness, ainsi que l'importance de l'inspection HTTPS. Mais faisons les choses dans l'ordre !
Comme vous vous en souvenez, lors du 7ème cours, nous avons commencé à discuter de la politique de Contrôle d'accès. Cependant, jusqu'à présent, nous n'avons abordé que le blade Firewall et avons un peu joué avec le NAT. Maintenant, ajoutons trois autres blades - Contrôle des applications, Filtrage d'URL et Content Awareness.
Contrôle des applications & Filtrage d'URL
Pourquoi j'aborde le Contrôle d'applications et le Filtrage d'URL dans un même cours ? Ce n'est pas par hasard. En réalité, il devient assez difficile de faire une distinction claire entre une application et un simple site web. Prenons Facebook. Qu'est-ce que c'est ? Un site ? Oui. Mais il comprend de nombreuses micro-applications. Jeux, vidéos, messages, widgets, etc. Il est souhaitable de gérer tout cela. C'est pourquoi le Contrôle des applications et le filtrage d'URL sont toujours activés ensemble.
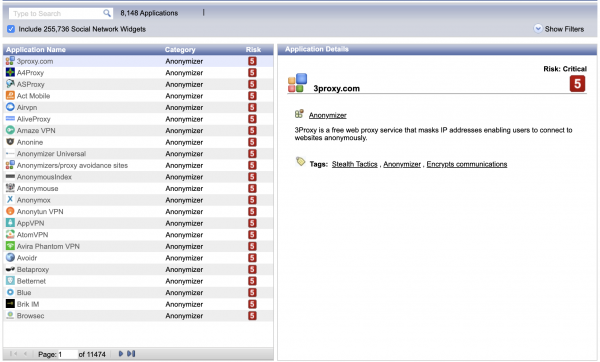
Maintenant, en ce qui concerne la base d'applications et de sites. Vous pouvez les consulter dans SmartConsole via l'Object Explorer. Il y a un filtre spécial pour cela : Applications/Catégories. De plus, il y a une ressource spéciale - . Vous pouvez toujours vérifier si une application (ou une ressource) figure dans la base de données de Check Point.
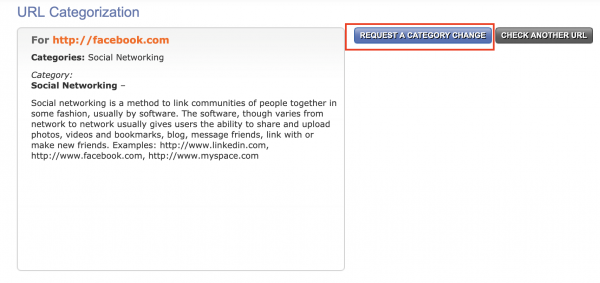
Il y a aussi le service , où vous pouvez toujours vérifier à quelle catégorie "Checkpoint" appartient une ressource donnée. Vous pouvez même demander un changement de catégorie si vous pensez qu'elle est mal définie.
Pour le reste, tout est assez évident avec ces blades. Vous créez une liste d'accès, spécifiez la ressource/application que vous souhaitez bloquer ou autoriser. C'est tout. Plus tard, nous le verrons en pratique.
Content Awareness
Je ne vois pas l'intérêt de revenir sur ce sujet dans le cadre de notre cours. J'ai déjà décrit et montré ce blade en détail dans le cours précédent - .
Inspection HTTPS
De même pour les inspections HTTPS. J'ai assez bien expliqué et détaillé la partie théorique et pratique de ce mécanisme ici - . Cependant, l'inspection HTTPS est importante non seulement pour la sécurité, mais aussi pour la précision de la détermination des applications et des sites. Cela est expliqué dans la vidéo de cours ci-dessous.
Leçon vidéo
Dans ce cours, je vais vous expliquer en détail le nouveau concept des Layer, créer une simple politique de blocage pour Facebook, interdire le téléchargement de fichiers exécutables (avec Content Awareness) et montrer comment activer l'inspection HTTPS.
chaîne YouTube 🙂
Source : habr.com
