

Il ne faut pas faire confiance aux utilisateurs. Dans la plupart des cas, ils sont paresseux et préfèrent le confort à la sécurité. Selon les statistiques, 21 % d'entre eux notent leurs mots de passe pour leurs comptes professionnels sur du papier, et 50 % utilisent les mêmes mots de passe pour des services professionnels et personnels.
L'environnement est également hostile. 74 % des organisations autorisent l'utilisation d'appareils personnels au travail et leur connexion au réseau d'entreprise. 94 % des utilisateurs ne peuvent pas distinguer un vrai courriel d'un courriel de phishing, et 11 % ont cliqué sur des pièces jointes.
Tous ces problèmes sont résolus par l'infrastructure de clé publique (PKI), qui assure le chiffrement et l'authentification des courriels, remplaçant les mots de passe par des certificats numériques. Cette infrastructure peut être mise en place sur Windows Server. Selon le service Active Directory Certificate Services (AD CS) est un serveur qui permet de créer une PKI au sein de votre organisation et d'utiliser la cryptographie à clé publique, les certificats numériques et les signatures numériques.
Cependant, la solution de Microsoft est assez coûteuse.
Le coût total de possession pour un centre de certification privé de Microsoft
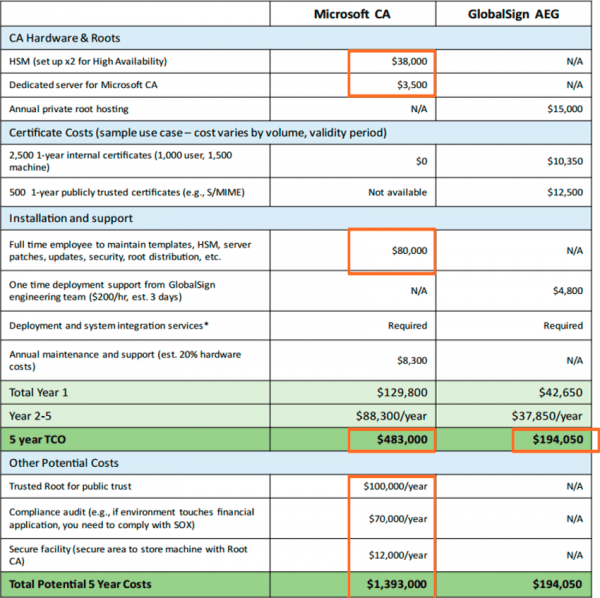
Comparaison du coût de possession de Microsoft CA et de GlobalSign AEG.
Dans de nombreuses situations, il est plus pratique et moins coûteux de créer un centre de certification privé similaire, mais avec une gestion externe. C'est ce problème que résout le GlobalSign Auto Enrollment Gateway (AEG). Plusieurs lignes de dépenses (achat de matériel, coûts de support, formation du personnel, etc.) sont immédiatement exclues du coût total de possession. Les économies peuvent dépasser .
Qu'est-ce que l'AEG ?
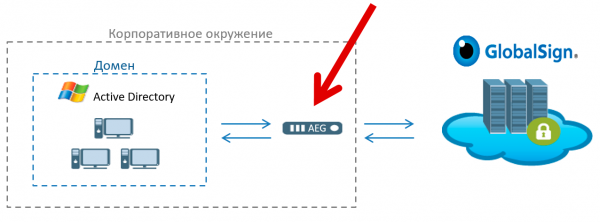
(AEG) est un service logiciel qui agit comme une passerelle entre les services de certificats SaaS de GlobalSign et l'environnement d'entreprise Windows.
L'AEG s'intègre à Active Directory, permettant aux organisations d'automatiser l'enregistrement, la préparation et la gestion des certificats numériques GlobalSign dans l'environnement Windows. En remplaçant les certificats internes par des services de GlobalSign, les entreprises améliorent la sécurité et réduisent les coûts de gestion d'un complexe et coûteux centre de certification interne de Microsoft.
Les services de certification GlobalSign SaaS sont une option plus fiable par rapport aux certificats faibles et non gérés sur l'infrastructure interne. Éliminer la nécessité de gérer un CA interne exigeant en ressources réduit le coût total de possession de la PKI, ainsi que le risque de défaillance du système.
La prise en charge des protocoles SCEP et ACME étend les capacités de prise en charge au-delà de Windows, y compris la délivrance automatisée de certificats pour des serveurs Linux, des appareils mobiles, réseau et autres, ainsi que des ordinateurs Apple OSX enregistrés dans Active Directory.
Sécurité accrue
En plus des économies budgétaires, la gestion externe de la PKI améliore la sécurité du système. Comme le souligne une étude du Aberdeen Group, les certificats deviennent de plus en plus une cible pour les attaquants : ils exploitent avec succès des vulnérabilités connues, telles que des certificats auto-signés non fiables, un cryptage faible et des mécanismes de révocation lourds. De plus, les attaquants ont maîtrisé des exploits plus complexes, tels que l'émission frauduleuse de certificats par des CA de confiance et la falsification de certificats pour la signature de code.
« La plupart des entreprises gèrent de manière insuffisante les risques liés à ces attaques et ne sont pas prêtes à réagir rapidement en cas de compromission, — Derek E. Brink, vice-président et chercheur en sécurité informatique chez Aberdeen Group. — En permettant aux entreprises de transférer les aspects opérationnels de la gestion des certificats à des experts, tout en conservant un contrôle d'entreprise sur les politiques de groupe dans Active Directory, GlobalSign vise à assurer la croissance future de l'utilisation des certificats en s'attaquant aux préoccupations pratiques en matière de sécurité et de confiance dans un modèle de déploiement efficace et économique. »
Comment fonctionne l'AEG
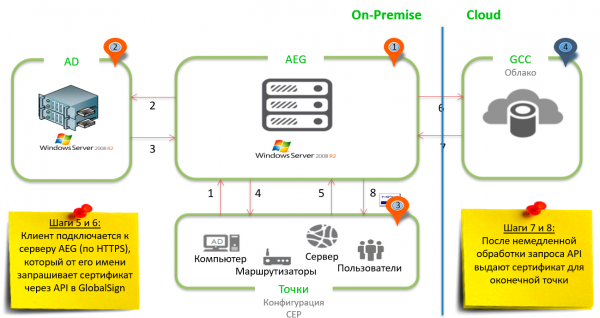
Un système typique avec l'AEG comprend quatre composants clés pour garantir la transmission des bons certificats aux bons points d'accès :
- Le logiciel AEG sur un serveur Windows.
- Serveurs Active Directory ou contrôleurs de domaine, qui permettent aux administrateurs de gérer et de stocker des informations sur les ressources.
- Points de terminaison : utilisateurs, appareils, serveurs et stations de travail — pratiquement tout objet qui est un « consommateur » de certificats numériques.
- Le centre de certification GlobalSign ou GCC, qui se trouve au sommet d'une plateforme fiable de délivrance et de gestion de certificats. C'est ici que les certificats sont générés.
Trois des quatre composants montrés se trouvent dans l'environnement local du client, tandis que le quatrième est dans le cloud.
Tout d'abord, les points de terminaison sont préconfigurés à l'aide de stratégies de groupe : par exemple, pour la vérification du certificat d'authentification de l'utilisateur, la demande S/MIME pour le certificat, etc. — pour se connecter ultérieurement au serveur AEG. La connexion se fait de manière sécurisée via HTTPS.
Le serveur AEG envoie une requête à Active Directory via LDAP pour obtenir une liste de modèles de certificats pour ces points de terminaison, et envoie cette liste aux clients accompagnée de l'emplacement du centre de certification. Après avoir reçu ces règles, les points de terminaison se reconnectent au serveur AEG, cette fois pour demander les certificats réels. L'AEG, quant à lui, crée un appel API avec les paramètres spécifiés et l'envoie au Centre de certification GlobalSign ou GCC pour traitement.
Enfin, la partie serveur de GCC traite les requêtes, généralement en quelques secondes, et envoie une réponse API avec le certificat qui sera installé sur les points de terminaison sur demande.
L'ensemble du processus dure quelques secondes et peut être entièrement automatisé en configurant les points de terminaison pour obtenir automatiquement des certificats à l'aide de stratégies de groupe.
Caractéristiques uniques de l'AEG
- Il est possible de s'inscrire via la plateforme MDM.
- Développé par d'anciens membres de l'équipe Microsoft Crypto.
- Solution sans client.
- Mise en œuvre et gestion simplifiées du cycle de vie.
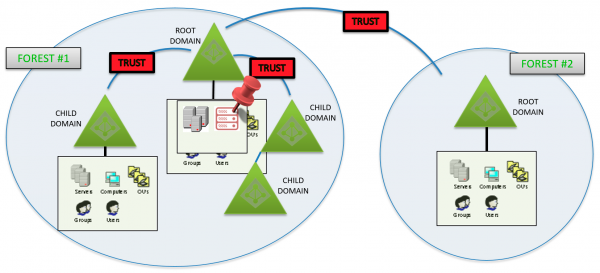
Exemples d'architectures
Ainsi, la gestion externe de la PKI via la passerelle GlobalSign AEG signifie une sécurité accrue, des économies de coûts et une réduction des risques. Un autre avantage est la facilité d'évolutivité et l'amélioration des performances. Une bonne gestion de la PKI assure un temps de fonctionnement prolongé, évite l'interruption d'opérations critiques en raison de certificats invalides et offre aux employés un accès à distance sécurisé aux réseaux de l'entreprise.
prend en charge un large éventail de cas d'utilisation nécessitant une authentification à deux facteurs : des clients de groupes de travail distants accédant au réseau via VPN et Wi-Fi, à l'accès privilégié à des ressources hautement sensibles via des cartes à puce.
GlobalSign - un leader mondial dans le domaine des solutions PKI basées sur le cloud et la gestion des identités et des accès. Pour plus d'informations sur les produits, veuillez contacter .
Source : habr.com
