

Au cours des dernières années, Cisco a activement promu une nouvelle architecture pour la création de réseaux de transmission de données dans les centres de données — Application Centric Infrastructure (ou ACI). Certains sont déjà familiers avec cela. D'autres ont même réussi à l'implémenter dans leurs entreprises, y compris en Russie. Cependant, pour la majorité des professionnels de l'informatique et des responsables IT, ACI reste soit un acronyme incompréhensible, soit simplement une réflexion sur l'avenir.
Dans cet article, nous tenterons de rapprocher cet avenir. Pour cela, nous allons expliquer les principaux composants architecturaux de l'ACI, ainsi qu'illustrer sa manière de fonctionnement en pratique. De plus, dans un avenir proche, nous organiserons une démonstration visuelle du fonctionnement de l'ACI, à laquelle chaque professionnel de l'informatique intéressé pourra s'inscrire.
Vous pourrez en apprendre davantage sur la nouvelle architecture réseau à Saint-Pétersbourg en mai 2019. Tous les détails – par . Inscrivez-vous !
Contexte
Le modèle traditionnel et le plus populaire de construction de réseau est le modèle hiérarchique à trois niveaux : cœur → distribution (agrégation) → accès. Pendant de nombreuses années, ce modèle a été la référence, et les fabricants ont produit divers équipements réseau en fonction de ses spécifications.
Auparavant, lorsque les technologies de l'information étaient en quelque sorte un accessoire nécessaire (et, avouons-le, pas toujours souhaité) pour les entreprises, ce modèle était pratique, assez statique et fiable. Cependant, aujourd'hui, lorsque les TI sont l'un des moteurs de développement des affaires, et dans de nombreux cas le business lui-même, la rigidité de ce modèle commence à poser de grands problèmes.
Les entreprises modernes génèrent un grand nombre de demandes variées et complexes en matière d'infrastructure réseau. Le succès de l'entreprise dépend directement des délais de mise en œuvre de ces demandes. Dans de telles conditions, le retard est inacceptable, et le modèle classique de construction de réseau ne permet souvent pas de répondre en temps voulu à tous les besoins commerciaux.
Par exemple, l'émergence d'une nouvelle application commerciale complexe implique que les administrateurs réseau doivent effectuer un grand nombre d'opérations de routine similaires sur un grand nombre de différents appareils réseau à différents niveaux. De plus, cela prend beaucoup de temps et augmente le risque de commettre une erreur, ce qui peut entraîner des temps d'arrêt sérieux des services informatiques et, en conséquence, des pertes financières.
Le cœur du problème n'est même pas les délais ou la complexité des exigences. En fait, ces exigences doivent être « traduites » du langage des applications commerciales au langage de l'infrastructure réseau. Comme nous le savons, toute traduction représente toujours une perte partielle de sens. Lorsque le propriétaire d'une application parle de la logique de fonctionnement de son application, l'administrateur réseau comprend un ensemble de VLAN, des listes d'accès sur des dizaines d'appareils qui doivent être maintenues, mises à jour et documentées.
L'expérience accumulée et une communication constante avec les clients ont permis à Cisco de concevoir et de mettre en œuvre de nouveaux principes pour la construction de réseaux de transmission de données dans les centres de données, qui répondent aux tendances modernes et reposent, en premier lieu, sur la logique des applications commerciales. D'où le nom — Infrastructure Centrée sur l'Application.
Architecture ACI.
L'architecture ACI doit être considérée non pas du point de vue physique, mais du point de vue logique. Elle est basée sur un modèle de politiques automatisées, dont les objets au niveau supérieur peuvent être divisés en plusieurs composants :
- Réseau à base de commutateurs Nexus.
- Cluster de contrôleurs APIC ;
- Profils d'applications ;
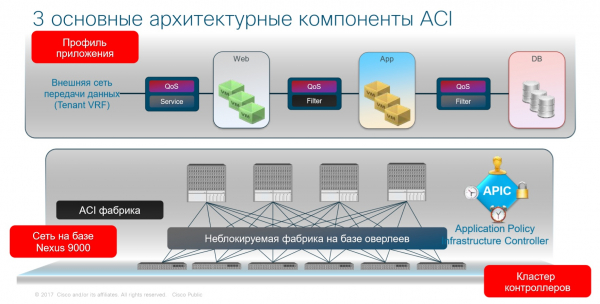
Examinons chaque niveau plus en détail – tout en passant du simple au complexe.
Réseau à base de commutateurs Nexus
Le réseau dans une fabrique ACI ressemble à un modèle hiérarchique traditionnel, mais il est construit de manière beaucoup plus simple. Pour organiser le réseau, on utilise le modèle Leaf-Spine, qui est devenu l'approche standard pour la mise en œuvre des réseaux de nouvelle génération. Ce modèle se compose de deux niveaux : Spine et Leaf, respectivement.
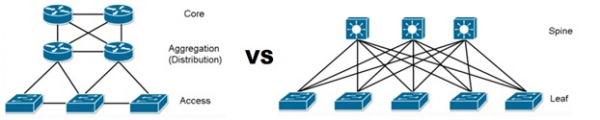
Le niveau Spine est uniquement responsable des performances. Les performances globales des commutateurs Spine égalent la performance de l'ensemble de la fabrique, c'est pourquoi à ce niveau, il convient d'utiliser des commutateurs avec des ports de 40G ou plus.
Les commutateurs Spine se connectent à tous les commutateurs de niveau supérieur : les commutateurs Leaf, auxquels se connectent les hôtes finaux. Le rôle principal des commutateurs Leaf est la capacité des ports.
Ainsi, les problèmes d'évolutivité sont facilement résolus : si nous avons besoin d'augmenter la bande passante de la ferme, nous ajoutons des commutateurs Spine, et si nous avons besoin d'augmenter la capacité des ports, nous ajoutons des commutateurs Leaf.
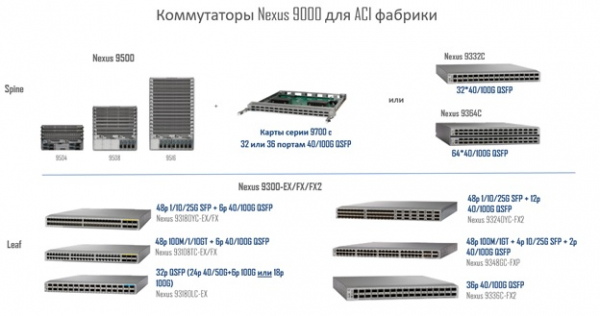
Pour les deux niveaux, des commutateurs de la série Cisco Nexus 9000 sont utilisés, qui constituent pour Cisco l'outil principal pour construire des réseaux de centres de données, quelle que soit leur architecture. Pour le niveau Spine, des commutateurs Nexus 9300 ou Nexus 9500 sont utilisés, et pour Leaf, uniquement des Nexus 9300.
La gamme de commutateurs Nexus utilisés dans la ferme ACI est présentée sur l'illustration ci-dessous.
Cluster de contrôleurs APIC (Application Policy Infrastructure Controller)
Les contrôleurs APIC sont des serveurs physiques spécialisés, et pour de petites implémentations, un cluster d'un seul contrôleur APIC physique et de deux contrôleurs virtuels est acceptable.
Les contrôleurs APIC effectuent des fonctions de gestion et de surveillance. Il est important de noter que les contrôleurs ne participent jamais au transfert de données, c'est-à-dire que même si tous les contrôleurs du cluster échouent, cela n'affecte absolument pas la stabilité du réseau. Il convient également de noter qu'avec les APIC, l'administrateur gère tous les ressources physiques et logiques de la ferme, et pour apporter des modifications, il n'est plus nécessaire de se connecter à un appareil particulier, car ACI utilise un point de gestion unique.
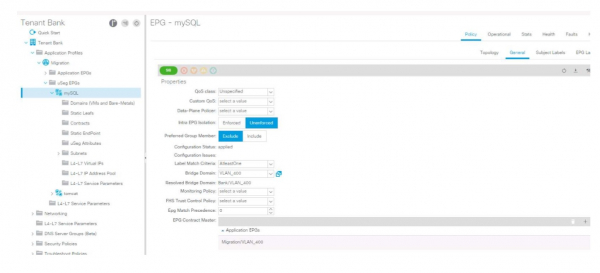
Passons maintenant à l'un des composants principaux de l'ACI : les profils d'application.
Profil d'application (Application Network Profile) est la base logique de l'ACI. Ce sont précisément les profils d'application qui déterminent les politiques d'interaction entre tous les segments réseau et décrivent directement les segments réseau eux-mêmes. L'ANP permet de s'abstraire du niveau physique et, en essence, de représenter comment organiser l'interaction entre différents segments du réseau du point de vue de l'application.
Le profil de l'application est composé de groupes de connexions (End-point groups – EPG). Un groupe de connexions est un groupe logique d'hôtes (machines virtuelles, serveurs physiques, conteneurs, etc.) qui se trouvent dans un même segment de sécurité (non pas un réseau, mais bien de la sécurité). Les hôtes finaux qui relèvent d'un EPG donné peuvent être définis par de nombreux critères. Les suivants sont généralement utilisés :
- Port physique
- Port logique (groupe de ports sur un commutateur virtuel)
- ID VLAN ou VXLAN
- Adresse IP ou sous-réseau IP
- Attributs du serveur (nom, localisation, version du système d'exploitation, etc.)
Pour permettre l'interaction entre différents EPG, une entité appelée contrat est prévue. Le contrat définit les relations entre différents EPG. En d'autres termes, il précise quel service un EPG fournit à un autre EPG. Par exemple, nous créons un contrat qui permet au trafic de circuler via le protocole HTTPS. Ensuite, nous connectons ce contrat, par exemple, à l'EPG Web (groupe de serveurs web) et à l'EPG App (groupe de serveurs d'applications), après quoi ces deux groupes peuvent échanger du trafic via le protocole HTTPS.
L'image ci-dessous décrit un exemple de configuration de la communication entre différents EPG via des contrats dans le cadre d'un ANP.
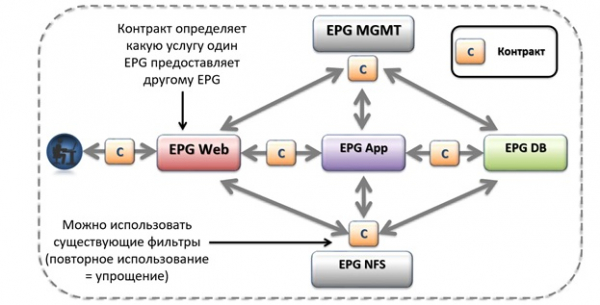
Il peut y avoir un nombre illimité de profils d'applications dans le cadre d'une usine ACI. De plus, les contrats ne sont pas liés à un profil d'application spécifique, ils peuvent (et doivent) être utilisés pour connecter des EPG dans différents ANP.
En réalité, chaque application qui nécessite d'une manière ou d'une autre un réseau est décrite par son propre profil. Par exemple, sur le schéma ci-dessus, une architecture standard d'application à trois niveaux est présentée, composée d'un nombre N de serveurs d'accès externe (Web), de serveurs d'applications (App) et de serveurs de bases de données (DB), ainsi que des règles d'interaction entre eux. Dans une infrastructure réseau traditionnelle, cela constituerait un ensemble de règles écrites sur différents dispositifs au sein de l'infrastructure. Dans l'architecture ACI, nous décrivons ces règles dans le cadre d'un seul profil d'application. ACI, grâce au profil d'application, permet de simplifier considérablement la création d'un grand nombre de configurations sur divers appareils, en les regroupant toutes dans un profil unique.
L'image ci-dessous montre un exemple plus concret. Le profil de l'application Microsoft Exchange, composé de plusieurs EPG et contrats.
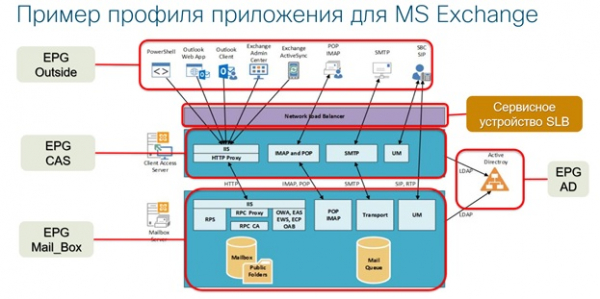
La gestion centralisée, l'automatisation et la surveillance sont l'un des principaux avantages d'ACI. L'usine ACI libère les administrateurs des tâches de routine liées à la création d'un grand nombre de règles sur différents commutateurs, routeurs et pare-feu (la méthode de configuration manuelle classique est toujours permise et peut être utilisée). Les configurations des profils d'application et d'autres objets ACI sont automatiquement appliquées à l'ensemble de l'usine ACI. Même lors du basculement physique des serveurs vers d'autres ports des commutateurs de l'usine, il ne sera pas nécessaire de dupliquer les configurations des anciens commutateurs vers de nouveaux ni de nettoyer les règles inutiles. En fonction des critères d'appartenance de l'hôte au groupe EPG, l'usine effectuera ces configurations automatiquement et nettoiera automatiquement les règles inutilisées.
Les politiques de sécurité intégrées d'ACI sont mises en œuvre selon le principe des listes blanches, c'est-à-dire que tout ce qui n'est pas explicitement autorisé est en principe interdit. En combinaison avec l'actualisation automatique des configurations du matériel réseau (suppression des règles et autorisations inutilisées 'oubliées'), cette approche augmente considérablement le niveau de sécurité global du réseau et réduit la surface d'attaque potentielle.
ACI permet d'organiser l'interaction réseau non seulement des machines virtuelles et des conteneurs, mais aussi des serveurs physiques, des pare-feu matériels et du matériel réseau tiers, ce qui fait d'ACI une solution unique à ce jour.
Le nouvel approche de Cisco pour construire un réseau de transmission de données basé sur la logique des applications ne se limite pas à l'automatisation, à la sécurité et à la gestion centralisée. Il s'agit également d'un réseau moderne scalable horizontalement, répondant à tous les besoins des affaires modernes.
La mise en œuvre de l'infrastructure réseau basée sur ACI permet à tous les départements de l'entreprise de parler un même langage. L'administrateur se base uniquement sur la logique de fonctionnement de l'application, dans laquelle sont décrites les règles et relations requises. De même, les propriétaires et développeurs d'applications, le service de sécurité de l'information, les économistes et les propriétaires d'entreprises se guidant par la logique de fonctionnement de l'application.
Ainsi, Cisco met en pratique le concept de réseau de centre de données de nouvelle génération. Voulez-vous vous en assurer par vous-même ? Venez à la démonstration. Application Centric Infrastructure à Saint-Pétersbourg et travaillez avec le réseau du futur dès maintenant.
Vous pouvez vous inscrire à l'événement. .
Source : habr.com
