

Note de traduction.: Le sujet de la sécurité de Docker est sans doute l'un des éternels dans le monde informatique moderne. Voici donc la traduction d'une nouvelle sélection de recommandations pertinentes. Si vous vous êtes déjà intéressé à ce sujet, beaucoup d'entre elles vous seront familières. Nous avons complété cette sélection par une liste d'utilitaires utiles et quelques ressources pour approfondir le sujet.
Je vous propose un guide sur la sécurité de Docker. Les retours sont les bienvenus, car il s'agit plutôt d'une compilation d'extraits provenant de différentes sources, et toutes n'ont pas été soumises à une vérification approfondie. Les recommandations sont divisées en trois catégories :
- Mesures nécessaires au sein du système d'exploitation hôte lors de l'utilisation de Docker ;
- Instructions concernant le fichier de configuration de construction et la création de conteneurs ;
- Outils de sécurité pouvant s'intégrer aux fonctionnalités spécifiques de Docker Enterprise.
Le guide est basé sur diverses ressources, dont beaucoup sont mentionnées ci-dessous. Il ne peut pas être considéré comme exhaustif, mais il couvre toutes les bases. Des informations supplémentaires sont disponibles dans la description des tests CIS (le lien est fourni à la fin de ce guide), ainsi que dans la documentation de Docker.
Docker Security Benchmark
vérifie automatiquement votre Docker par rapport aux meilleures pratiques les plus courantes. Le script sert de bon test heuristique de sécurité, mais il ne doit pas être considéré comme un outil d'analyse complète.
Système d'exploitation hôte
Il est évident qu'un conteneur Docker ne peut pas être sécurisé si le système hôte lui-même n'est pas protégé. Il est donc nécessaire de suivre les meilleures pratiques en matière de sécurité des systèmes d'exploitation. De plus, il serait judicieux de mener une analyse des vulnérabilités en complément des recommandations suivantes.
Règles d'audit
Créez et utilisez des règles d'audit pour les fichiers liés à Docker à l'aide de auditctl. Par exemple, vous pouvez ajouter -w /usr/bin/dockerd -k docker sur /etc/audit.rules et redémarrer le service d'audit.
Mode FIPS
L'activation du mode FIPS oblige les outils cryptographiques à basculer vers les algorithmes inclus dans le FIPS (Normes de traitement de l'information fédérales américaines — n.d.t.), en conformité avec les normes et exigences fédérales et sectorielles. Si le système d'exploitation de l'hôte prend en charge le mode FIPS, celui-ci peut être activé en exécutant les commandes suivantes :
sed -i 's/GRUB_CMDLINE_LINUX="/GRUB_CMDLINE_LINUX="fips=1 /g' /etc/default/grub
grub2-mkconfig -o /boot/grub2/grub.cfg && reboot
Il est également nécessaire d'activer FIPS dans Docker Engine :
mkdir -p /etc/systemd/system/docker.service.d 2>&1; echo -e "[Service]n Environment="DOCKER_FIPS=1"" > /etc/systemd/system/docker.service.d/fips-module.conf; systemctl daemon-reload; systemctl restart dockerPour plus d'informations, consultez la documentation et .
Docker Secrets
Les données sensibles doivent être stockées sous forme de secrets. Vous pouvez démarrer le service correspondant avec la commande docker service create :
docker service create --label com.docker.ucp.access.label=/prod --name nginx --publish 443 --secret source=orcabank_prod_mobile.ca.pem.v1,target=ca.pem nginxPour plus de détails, voir le .
Le fichier de configuration de Docker
Les paramètres suivants peuvent être ajoutés au fichier de configuration /etc/docker/daemon.json:
-
"icc":false— désactive l'échange de données entre les conteneurs pour éviter les fuites d'informations indésirables. -
log-level: "info"— capture tous les journaux sauf ceux de débogage. { "log-driver": "syslog", "log-opts": { "syslog-address": "udp://1.2.3.4:1111" } }— active la journalisation à distance, les journaux sont envoyés à l'adresse spécifiée. Cela fonctionne uniquement si le démon syslog est en cours d'exécution. Les options acceptées sont TCP et UDP. Il est également possible de configurer cela pour chaque conteneur spécifique. Pour cela, un drapeau spécial doit être positionné lors du démarrage de Docker (
--log-opt syslog-address=ADDRESS).-
"userns-remap": "Your_User"— empêche l'élévation de privilèges (privilege escalation) en isolant l'espace de noms pour un utilisateur spécifique.
Sécurité au niveau du transport
La possibilité de se connecter au démon Docker (si l'accès à distance est nécessaire) ne doit être accordée qu'aux utilisateurs disposant des informations d'identification TLS-client.
Plugins d'autorisation
Déterminez quels utilisateurs sont autorisés à exécuter quelles commandes, et créez le plugin d'autorisation correspondant pour Docker. Puis démarrez le démon Docker et ajoutez-y le plugin :
dockerd --authorization-plugin=PLUGIN_IDPour en savoir plus sur la création de plugins d'autorisation, consultez .
Options du démon
Le démon Docker fonctionne avec un ensemble de paramètres par défaut.
-
--live-restore— ce paramètre aide à réduire le temps d'arrêt des conteneurs lors de l'arrêt ou du redémarrage du système. Cela facilite leur mise à jour ou leur correction avec un minimum de temps d'arrêt; -
--userland-proxy=false— lorsque les hairpins NAT sont disponibles ou utilisés, un proxy en espace utilisateur devient un service superflu qui augmente uniquement le nombre de vecteurs d'attaque possibles; -
--no-new-privileges— empêche les conteneurs d'obtenir des privilèges supplémentaires via suid ou sguid; -
--seccomp-profile /path/to/profile— si vous avez votre propre profil seccomp, vous pouvez l'appliquer avec ce drapeau. Pour en savoir plus sur Seccomp et Docker, vous pouvez .
Configuration des conteneurs et des fichiers de construction
Création d'un utilisateur
Assurez-vous qu'un utilisateur est créé pour le conteneur et exécutez-le sous cet utilisateur (NE PAS exécuter le conteneur sous root).
Accès à distance
Interdire l'accès à distance au démon. S'il est néanmoins nécessaire, protégez-le avec des certificats.
Isoler l'espace de noms utilisateur
Il est particulièrement important de s'assurer que l'espace de noms utilisateur dans Docker est isolé, car par défaut, il est partagé avec l'espace de noms de l'hôte. Dans certains cas, ceci peut être exploité pour élever des privilèges ou même pour sortir du conteneur. L'espace de noms utilisateur peut être isolé en modifiant le fichier de configuration (comme décrit ci-dessus dans la section « Fichier de configuration de Docker »). Cette mention supplémentaire de ce problème est due à son importance.
Healthchecks
Les healthchecks (vérifications de l'état) sont un outil puissant pour contrôler l'intégrité du conteneur. Ils se configurent dans le Dockerfile à l'aide de l'instruction HEALTHCHECK. Les healthchecks permettent de s'assurer que le conteneur fonctionne correctement. Dans l'exemple ci-dessous, la vérification de l'état se termine par 0 si le serveur fonctionne et par 1 s'il "est tombé" :
HEALTHCHECK CMD curl --fail http://localhost || exit 1SELinux
Si SELinux est pris en charge par le système d'exploitation hôte, créez ou importez une politique SELinux et exécutez Docker en mode démon avec SELinux activé :
docker daemon --selinux-enableDans ce cas, les conteneurs Docker peuvent être exécutés avec des paramètres de sécurité, par exemple :
docker run --interactive --tty --security-opt label=level:TopSecret centos /bin/bashInterfaces réseau
Par défaut, Docker écoute tous les interfaces réseau. Étant donné que, dans la plupart des cas, le trafic n'est attendu que sur l'une d'entre elles, cette approche augmente indûment le risque d'attaque. Par conséquent, lors du lancement du conteneur, il est possible de lier ses ports à des interfaces spécifiques sur l'hôte :
docker run --detach --publish 10.2.3.4:49153:80 nginxVersions mises en cache des images
Lors du téléchargement des images, assurez-vous que le cache local correspond au contenu du référentiel. Sinon, vous risquez d'obtenir une version obsolète de l'image ou une image contenant des vulnérabilités.
Pont réseau
Modèle réseau par défaut, docker0, vulnérable aux attaques de type ARP-spoofing et MAC-flooding. Pour résoudre ce problème, créez un pont réseau selon vos spécifications, comme décrit .
Avertissement concernant le socket Docker
Ne transmettez jamais le socket Docker à l'intérieur d'un conteneur. Sinon, le conteneur pourra exécuter des commandes Docker et donc interagir avec le système d'exploitation hôte et le contrôler. Ne faites pas cela.
Configuration de Docker Enterprise
Docker Trust
Docker Trust permet de générer des clés qui peuvent être utilisées pour vérifier l'intégrité cryptographique des images. Les clés Docker Trust peuvent être utilisées pour signer des images Docker avec des clés privées, vérifiées par des clés publiques sur le Notary Server. Pour plus d'informations - . L'activation de Docker Trust dans l'Enterprise Engine est décrite en détail dans .
Analyse des vulnérabilités
Docker Enterprise dispose d'un scanner de vulnérabilités intégré, permettant de télécharger une base de données CVE pour une analyse hors ligne des vulnérabilités dans les images. L'analyse régulière des images aide à les rendre plus sûres : l'utilisateur reçoit immédiatement des avertissements sur les vulnérabilités trouvées. Pour en savoir plus sur la façon de procéder, voir .
Note de traduction.: Il existe également des scanners de vulnérabilités Open Source pour les images Docker, dont des exemples sont présentés à la fin de l'article.
Intégration LDAP et UCP
Universal Control Plane peut être intégré à LDAP. Cela simplifie le système d'authentification et évite les doublons inutiles. Pour en savoir plus, consultez l'article .
Autres ressources
Des informations supplémentaires sur les meilleures pratiques pour sécuriser Docker sont disponibles sur . Nous vous recommandons également de télécharger .
Bonus du traducteur
En complément logique de cet article, nous publions une liste de 10 outils Open Source populaires pour assurer la sécurité dans Docker. Il a été tiré de (par Bill Doerrfeld de Doerrfeld.io).
NB: Pour en savoir plus sur de nombreux projets mentionnés ici, consultez également l'article «».
- — le script déjà mentionné au début de l'article qui vérifie la conformité des conteneurs Docker aux pratiques de sécurité courantes.

- — probablement l'outil d'analyse statique des vulnérabilités le plus populaire pour les conteneurs. Il utilise de nombreuses bases de données de vulnérabilités CVE (y compris les trackers des principales distributions Linux, telles que Red Hat, Debian, Ubuntu). Il propose une API pour les développeurs et une option simple d'extension des fonctionnalités (via l'ajout de « pilotes »). Il est utilisé dans le registre public d'images de conteneurs populaire (l'équivalent de Docker Hub) — Quay.io.
- — une solution de sécurité réseau au niveau du noyau, basée sur la technologie de filtrage des paquets réseau BPF.
- — un outil pour analyser le contenu des images à la recherche de vulnérabilités de sécurité selon la base CVE. De plus, il permet d'appliquer des politiques personnalisées (sur la base de différentes données, y compris les listes blanches/noires, le contenu des fichiers, etc.) pour évaluer la sécurité des conteneurs.
- — un écosystème complet pour créer et maintenir des politiques de sécurité sur différentes plateformes. Pour vérifier les conteneurs, il propose l'outil
oscap-docker. - — un outil pour scanner les conteneurs Docker à la recherche de vulnérabilités, de chevaux de Troie, de virus et de malwares. Les bases CVE comprennent des vérifications liées aux dépendances d'OWASP, à la base Red Hat Oval, au dépôt d'exploits Exploit Database.
- — un cadre pour la signature d'images Docker, initialement créé par Docker Inc (et ensuite transféré au développement au sein de la CNCF). Son utilisation permet de déléguer des rôles et de répartir des responsabilités sur les conteneurs, ainsi que de vérifier l'intégrité cryptographique des images.
- — une API pour les métadonnées, conçue pour gérer les politiques de sécurité internes. Par exemple, elle permet d'améliorer le fonctionnement des scanners de sécurité des conteneurs. Shopify utilise cette API pour gérer les métadonnées de ses 500 000 images.
- — un outil pour Kubernetes qui surveille le comportement du système : l'activité dans les conteneurs, sur les hôtes, dans le réseau. Il permet de configurer des vérifications continues dans l'infrastructure, la détection d'anomalies et l'envoi d'alertes pour toute appel système Linux.
- — un autre outil pour l'analyse statique des images de conteneurs Docker. Il permet d'« examiner » les fichiers de l'image, de collecter les données nécessaires, d'appliquer les politiques appropriées, etc.

Une autre bonne sélection de recommandations pratiques sur la façon de sécuriser Docker peut être trouvée chez Aqua Security. Beaucoup de leurs conseils se chevauchent avec ceux mentionnés ci-dessus, mais il y en a d'autres. Par exemple, les auteurs suggèrent de mettre en place une surveillance de l'activité des conteneurs et précisent sur quoi se concentrer lors de l'utilisation de Docker Swarm.
Pour ceux qui souhaitent approfondir ce sujet, un livre est sorti l'année dernière intitulé «», dont des extraits sont disponibles gratuitement. .
Enfin, pour une introduction pratique à certains aspects de la sécurité de Docker : les profils Seccomp et l'utilisation des capacités du noyau Linux dans les conteneurs - des travaux pratiques correspondants peuvent être réalisés sur le site Play with Docker * Nous avons parlé de cette ressource
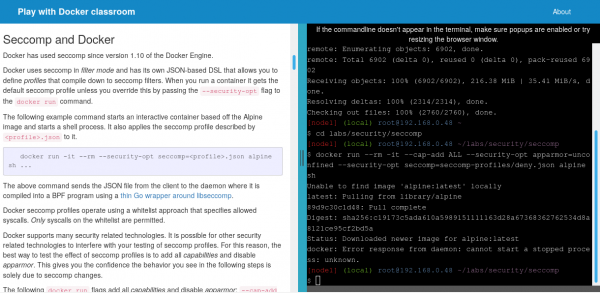
il y a deux ans, et en novembre 2018, une histoire intéressante (du point de vue de la sécurité) s'est produite avec elle. Pour résumer, des spécialistes de CyberArk Software Ltd. ont réussi à la pirater : obtenir la possibilité d'exécuter des commandes au-delà des conteneurs, c'est-à-dire sur le système hôte. Une belle illustration du problème de sécurité dans Docker, n'est-ce pas ? Pour tous les détails de ce qui s'est passé, lisez Note du traducteur : La question de la sécurité de Docker est probablement l'un des sujets éternels dans le monde moderne de l'informatique. C'est pourquoi, sans plus d'explications, nous vous présentons la traduction d'une nouvelle sélection de recommandations pertinentes. .
P.S. de l'auteur
Lisez aussi dans notre blog :
- «»;
- «»;
- «»;
- «»;
- «»;
- «».
Source : habr.com
