

Tandis qu'une grande entreprise construit des bastions en couches contre les menaces internes potentielles et les hackers, pour les entreprises plus modestes, le véritable problème reste le phishing et les campagnes de spam. Si Marty McFly avait su qu'en 2015 (et encore plus en 2020), les gens n'inventeraient pas de hoverboards et n'apprendraient même pas à se débarrasser complètement des courriers indésirables, il aurait probablement perdu foi en l'humanité. De plus, le spam aujourd'hui n'est pas seulement ennuyeux, mais souvent nuisible. Environ 70 % des cas de killchain montrent que les cybercriminels pénètrent l'infrastructure grâce à des logiciels malveillants présents dans les pièces jointes ou via des liens de phishing dans les e-mails.
Récemment, une tendance claire a émergé vers l'utilisation d'ingénierie sociale comme moyen d'infiltration au sein des infrastructures organisationnelles. En comparant les statistiques de 2017 et 2018, nous constatons une augmentation de près de 50 % des cas où des logiciels malveillants ont été livrés sur les ordinateurs des employés via des pièces jointes ou des liens de phishing dans le corps des e-mails.
Globalement, l'ensemble des menaces pouvant être mises en œuvre via le courrier électronique peut être divisé en plusieurs catégories :
- spam entrant
- inclusion des ordinateurs de l'organisation dans un botnet, envoyant du spam sortant
- pièces jointes malveillantes et virus dans le corps de l'email (les petites entreprises souffrent souvent d'attaques massives de type Petya).
Pour se protéger contre tous les types d'attaques, on peut soit déployer plusieurs systèmes de sécurité de l'information, soit opter pour un modèle de service. Nous avons déjà parlé de la plateforme unique de services de cybersécurité – le noyau de l'écosystème de services gérés de cybersécurité Solar MSS. Parmi d'autres, elle inclut la technologie virtualisée Secure Email Gateway (SEG). En règle générale, un abonnement à ce service est acquis par de petites entreprises, où toutes les fonctions IT et de sécurité de l'information sont confiées à une seule personne – l'administrateur système. Le spam est un problème qui est toujours visible pour les utilisateurs et la direction, et il est impossible de ne pas le résoudre. Cependant, au fil du temps, même la direction réalise qu'il est impossible de simplement « jeter » ce problème à l'administrateur système – cela prend trop de temps.
2 heures pour trier les emails — c'est beaucoup
Un détaillant nous a contactés à propos d'une situation similaire. Les systèmes de suivi du temps de travail indiquaient que ses employés passaient environ 25 % de leur temps de travail (2 heures !) chaque jour à trier leur boîte de réception.
En connectant le serveur de messagerie du client, nous avons configuré une instance de SEG en tant que passerelle bidirectionnelle pour le courrier entrant et sortant. Nous avons lancé un filtrage basé sur des politiques préétablies. La liste noire a été élaborée sur la base de l'analyse des données fournies par le client et de nos propres listes d'adresses potentiellement dangereuses, obtenues par les experts de Solar JSOC dans le cadre d'autres services, tels que la surveillance des incidents de sécurité. Après cela, tout le courrier était livré aux destinataires uniquement après nettoyage, et différentes campagnes de spam concernant des « réductions énormes » ont cessé de déferler sur les serveurs de messagerie du client, libérant de l'espace pour d'autres besoins.
Cependant, il y a eu des situations où un courriel légitime a été à tort classé comme spam, par exemple, celui reçu d'un expéditeur non fiable. Dans ce cas, nous avons donné au client le droit de décision. Il n'y a pas beaucoup d'options sur ce qu'il faut faire : supprimer immédiatement ou envoyer en quarantaine. Nous avons choisi la deuxième option, où ce courrier indésirable est conservé sur le SEG même. Nous avons donné à l'administrateur système un accès à la console Web, où il pouvait à tout moment retrouver un courriel important, par exemple, d'un partenaire, et le faire passer à l'utilisateur.
Nous nous débarrassons des parasites
Le service de protection par e-mail comprend des rapports analytiques, dont l'objectif est de contrôler la sécurité de l'infrastructure et l'efficacité des configurations appliquées. De plus, ces rapports permettent de prévoir les tendances. Par exemple, nous trouvons dans le rapport la section correspondante « Spam par destinataire » ou « Spam par expéditeur » et voyons à quelle adresse le plus grand nombre de messages bloqués est envoyé.
C'est justement lors de l'analyse de ce rapport que nous avons trouvé suspect l'augmentation soudaine du nombre total de courriels pour l'un de nos clients. Son infrastructure est petite, le volume de courriels n'est pas élevé. Et soudain, après la journée de travail, le nombre de spams bloqués a presque doublé. Nous avons décidé de regarder de plus près.
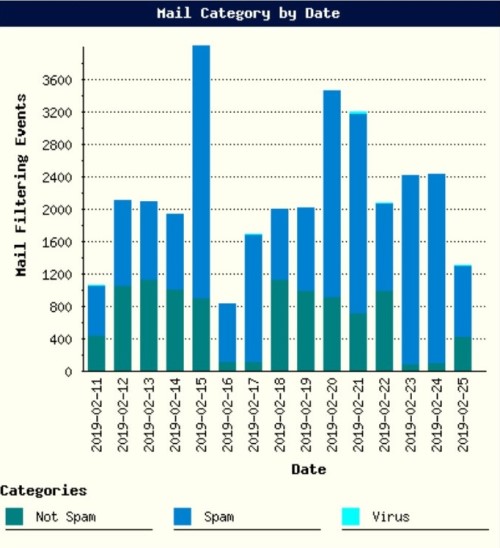
Nous avons constaté une augmentation du nombre de courriels sortants, et dans le champ « Expéditeur », il y a des adresses provenant du domaine qui est connecté au service de protection des e-mails. Cependant, il y a un détail : parmi les adresses apparemment légitimes, voire existantes, on trouve des adresses manifestement étranges. Nous avons vérifié les adresses IP depuis lesquelles les courriels ont été envoyés, et, comme prévu, il s'est avéré qu'elles n'appartiennent pas à l'espace d'adresses protégé. Il est évident que l'attaquant a envoyé du spam au nom du client.
Dans ce cas, nous avons fourni au client des recommandations sur la bonne configuration des enregistrements DNS, notamment SPF. Notre expert lui a conseillé de créer un enregistrement TXT contenant la règle « v=spf1 mx ip:1.2.3.4/23 -all », qui comprend une liste exhaustive des adresses autorisées à envoyer des e-mails au nom du domaine protégé.
La raison pour laquelle c'est important : le spam au nom d'une petite entreprise inconnue est désagréable, mais pas critique. La situation est complètement différente, par exemple, dans le secteur bancaire. Selon nos observations, le niveau de confiance de la victime à un courriel de phishing augmente de manière significative s'il est envoyé prétendument depuis le domaine d'une autre banque ou d'un partenaire connu de la victime. Et cela ne concerne pas seulement les employés bancaires, dans d'autres secteurs – comme l'énergie – nous rencontrons la même tendance.
Éliminons les virus
Cependant, le spoofing n'est pas un problème aussi fréquent que, par exemple, les infections virales. Et comment lutte-t-on le plus souvent contre les épidémies virales ? On installe un antivirus et on espère que « l'ennemi ne passera pas ». Mais si tout était aussi simple, compte tenu du coût relativement bas des antivirus, tout le monde aurait déjà oublié le problème des logiciels malveillants. En attendant, nous recevons constamment des demandes du type « aidez-nous à récupérer des fichiers, tout est chiffré, le travail est à l'arrêt, les données sont perdues ». Nous ne cessons de répéter à nos clients qu'un antivirus n'est pas une panacée. En plus du fait que les bases de données antivirus peuvent ne pas se mettre à jour assez rapidement, nous rencontrons souvent des logiciels malveillants capables de contourner non seulement les antivirus, mais aussi les sandbox.
Malheureusement, peu de salariés au sein des organisations sont informés des emails de phishing et de malwares et capables de les distinguer de la correspondance habituelle. En moyenne, un utilisateur sur sept qui ne suit pas de formation continue sur la sensibilisation tombe dans le piège de l'ingénierie sociale : il ouvre un fichier infecté ou envoie ses données aux malfaiteurs.
Bien que le vecteur d'attaque social ait en général continué à croître lentement, cette tendance est particulièrement devenue frappante l'année dernière. Les emails de phishing ressemblaient de plus en plus à des bulletins d'information classiques sur des promotions, des événements à venir, etc. On peut mentionner l'attaque Silence dans le secteur financier : les employés des banques recevaient un email prétendument contenant un code promotionnel pour participer à une conférence sectorielle populaire, iFin, et le taux de personnes trompées était très élevé, bien que, rappelons-le, il s'agisse du secteur bancaire, le plus avancé en matière de sécurité de l'information.
Avant le Nouvel An dernier, nous avons également observé plusieurs situations plutôt cocasses, où des employés d'entreprises industrielles ont reçu des emails de phishing de très haute qualité contenant une "liste" d'offres de Noël dans des boutiques en ligne populaires avec des codes de réduction. Les employés ne tentaient pas seulement de cliquer sur le lien, mais envoyaient aussi l'email à des collègues d'autres organisations. Comme la ressource vers laquelle le lien dans l'email de phishing menait était bloquée, les employés ont commencé à soumettre en masse des demandes à l'équipe informatique pour obtenir l'accès. En général, le succès de cet envoi a sûrement dépassé toutes les attentes des malfaiteurs.
Récemment, une entreprise nous a contactés pour obtenir de l'aide après avoir été "cryptée". Tout a commencé lorsque des employés de la comptabilité ont reçu un email prétendument de la Banque centrale de la Russie. Le comptable a cliqué sur le lien dans l'email - et a téléchargé un mineur appelé WannaMine sur son ordinateur, qui, comme le célèbre WannaCry, exploitait la vulnérabilité EternalBlue. Le plus intéressant, c'est que la plupart des antivirus détectent ses signatures depuis début 2018. Mais que l'antivirus ait été désactivé, que les bases n'aient pas été mises à jour, ou qu'il n'ait tout simplement pas été installé, dans tous les cas, le mineur était déjà sur l'ordinateur, et rien ne l'a empêché de se propager davantage sur le réseau, surchargeant le CPU serveurs et l'ARM à 100%.
Ce client, ayant reçu le rapport de notre équipe d'analyse judiciaire, a découvert que le virus avait initialement pénétré par le biais de son e-mail et a lancé un projet pilote pour intégrer un service de protection des e-mails. La première chose que nous avons mise en place était un antivirus pour les e-mails. Le scanning des malwares est effectué en permanence, et les mises à jour des signatures étaient initialement réalisées chaque heure, avant que le client ne passe à un mode de mise à jour deux fois par jour.
Une protection efficace contre les infections virales doit être en couches. Pour ce qui est de la transmission de virus par e-mail, il est essentiel de filtrer ces courriels à l'entrée, d'apprendre aux utilisateurs à reconnaître l'ingénierie sociale, puis seulement de compter sur les antivirus et les sandboxes.
Toujours en alerte
Bien sûr, nous ne prétendons pas que les solutions de type Secure Email Gateway soient une panacée. Les attaques ciblées, y compris le phishing ciblé, sont extrêmement difficiles à prévenir, car chacune de ces attaques est « personnalisée » pour un destinataire spécifique (organisation ou personne). Mais pour une entreprise cherchant à garantir un niveau de sécurité de base, c'est déjà beaucoup, surtout avec une expertise et une expérience correctement appliquées à la tâche.
Dans le cadre de la mise en œuvre du phishing ciblé, il est fréquent de ne pas inclure de pièces jointes malveillantes dans le corps des e-mails, sinon le système anti-spam bloque immédiatement ce type de courriel avant qu'il n'atteigne le destinataire. Cependant, des liens vers des ressources web préparées à l'avance sont souvent intégrés dans le texte de l'e-mail, et c'est là que les choses se compliquent. L'utilisateur clique sur le lien, et après quelques redirections, se retrouve en quelques secondes sur le dernier site de la chaîne, dont l'ouverture téléchargera des malwares sur son ordinateur.
Encore plus subtil : au moment de la réception de l'e-mail, le lien peut sembler inoffensif et ne commencer à rediriger vers du maliciel qu'après un certain temps, lorsqu'il a déjà été analysé et accepté. Malheureusement, même avec leurs compétences, les spécialistes de Solar JSOC ne pourront pas configurer la passerelle e-mail de manière à « voir » les malwares à travers toute la chaîne (bien qu'une protection puisse être mise en place en remplaçant automatiquement tous les liens dans les e-mails par ceux de SEG, permettant à ce dernier de scanner le lien non seulement au moment de la livraison de l'e-mail, mais à chaque clic).
Entre-temps, même avec un redirigeur typique, l'agrégation de plusieurs types d'expertises, y compris les données issues de notre JSOC CERT et de l'OSINT, aide à faire face. Cela permet de former des listes noires étendues, sur la base desquelles même un message avec plusieurs redirections sera bloqué.
L'utilisation du SEG n'est qu'un petit élément dans le mur que chaque organisation souhaite construire pour protéger ses actifs. Mais cet élément doit aussi être correctement intégré dans l'ensemble, car même un SEG bien configuré peut devenir un moyen de protection efficace.
Ksenia Sadunina, consultante au département de prévente experte des produits et services Solar JSOC
Source : habr.com
