

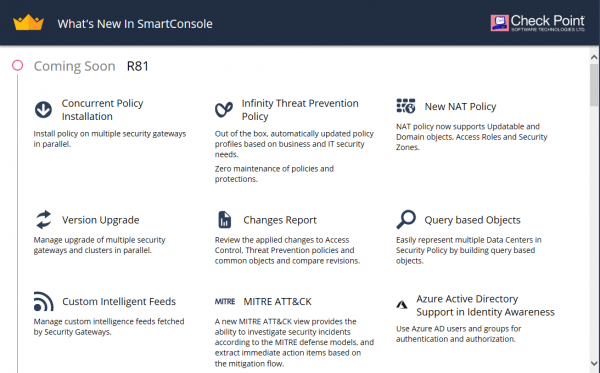
La nouvelle version de Gaia R81 a été publiée en accès anticipé (EA). Auparavant, il était possible de consulter dans les notes de version. Maintenant, nous avons la possibilité de voir cela dans la réalité. Pour cela, un schéma standard a été assemblé avec un serveur de gestion dédié et une passerelle. Bien sûr, nous n'avons pas eu le temps de réaliser tous les tests complets, mais nous sommes prêts à partager ce qui saute immédiatement aux yeux lors de la découverte du nouveau système. Ci-dessous, les principaux points que nous avons relevés lors de notre première rencontre avec le système (beaucoup d'images).
Gestion
Lors de l'initialisation de la passerelle, vous avez la possibilité de vous connecter immédiatement au serveur cloud de gestion — Smart 1 Cloud (appelé MaaS) :
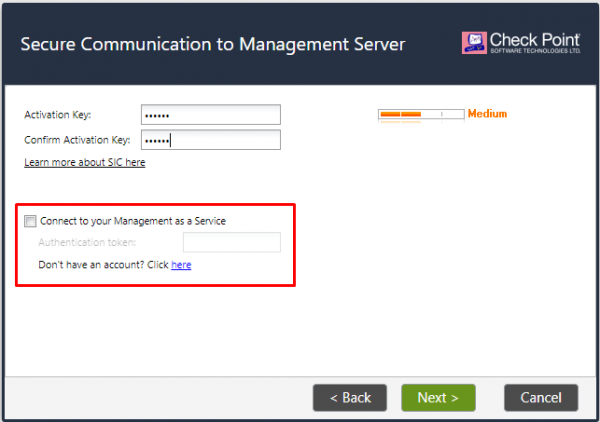
C'est une fonctionnalité relativement nouvelle (elle est également présente dans les dernières versions 80.40) et nous allons parler de ce service un peu plus en détail dans les . Ici, le principal avantage (à notre avis) — la possibilité tant attendue de gérer via le navigateur 🙂
VxLAN et GRE
La première chose que nous avons voulu vérifier — le support de VxLAN et GRE. Les notes de version ne nous ont pas trompés, tout est en place :
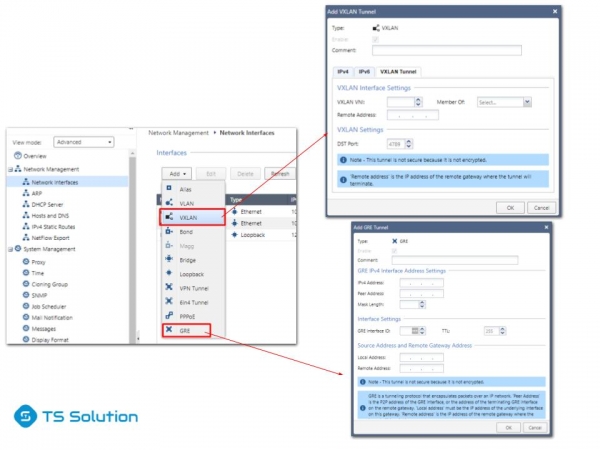
On peut débattre de la nécessité de ces fonctionnalités sur les NGFW, mais il est toujours préférable que l'utilisateur ait ce choix.
Infinity Threat Prevention
C'est probablement la première chose qui attire l'attention lorsque vous commencez à modifier la politique de sécurité. Un nouveau type d'activation des blades de prévention des menaces a été ajouté — Infinity. C'est-à-dire qu'il n'est pas nécessaire de choisir quels blades activer, Check Point a décidé pour nous (je ne sais pas à quel point c'est une bonne chose) :
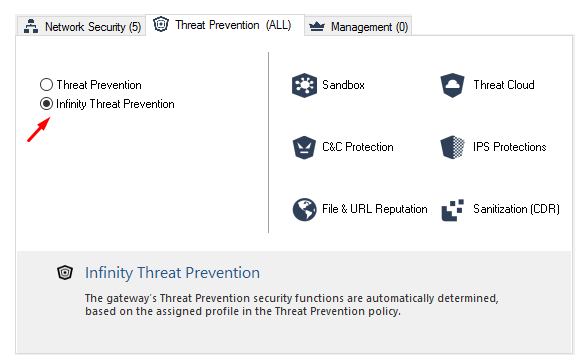
Cependant, vous avez toujours la possibilité de régler les blades de manière autonome.
Infinity Threat Prevention Policy
Puisque nous parlons de prévention des menaces, regardons tout de suite la politique. C'est probablement l'un des changements les plus significatifs :
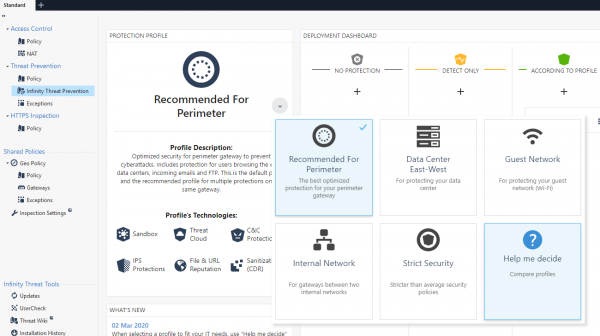
Comme vous pouvez le voir, il y a beaucoup plus de politiques prédéfinies. Vous pouvez examiner en détail la différence entre elles en cliquant sur Help me decide:
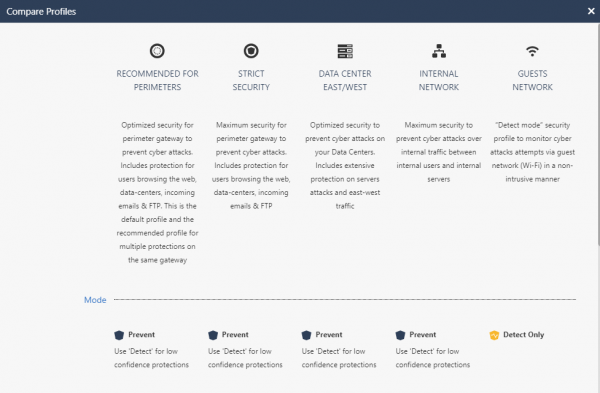
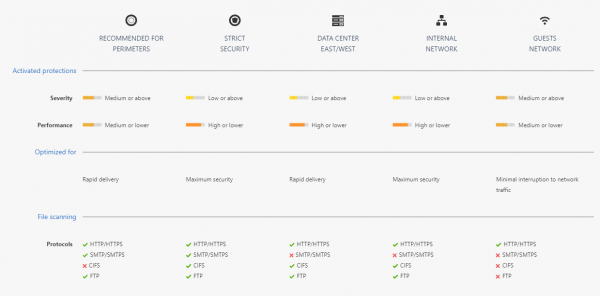
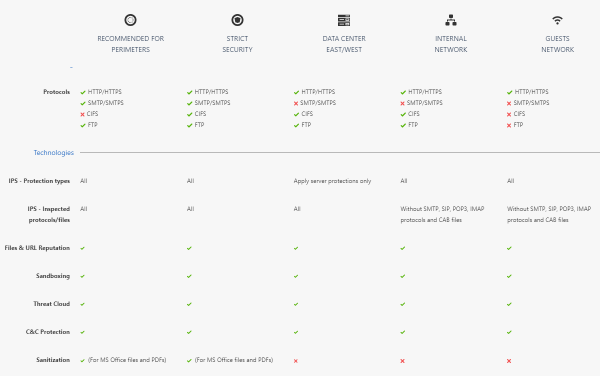
C'est une politique dynamique et se met à jour sans votre intervention.
Change Report
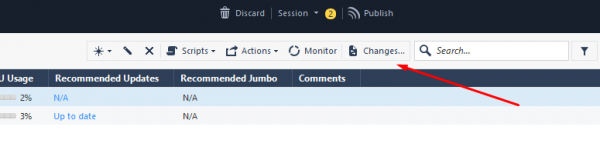
Enfin, il est possible de voir, de manière pratique, ce qui a été modifié lors de l'édition de la configuration :
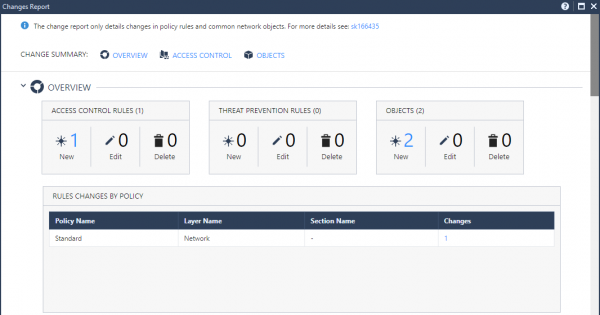
Il existe un rapport général :
Et il y a des sections tout à fait spécifiques :
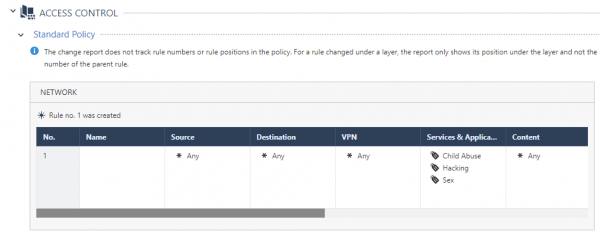
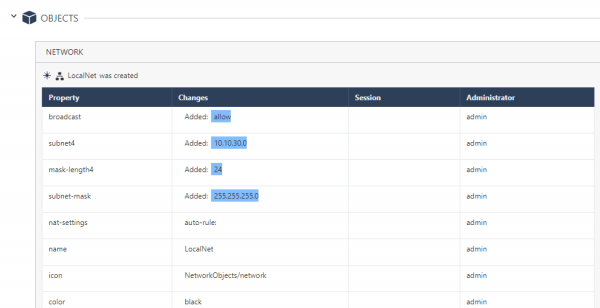
C'est très pratique pour suivre les modifications.
Web Management pour Endpoint
Comme vous le savez sûrement, sur le serveur de gestion, vous pouvez activer la gestion des points de terminaison et gérer les agents SandBlast. Dans R81, une fonctionnalité intéressante a été ajoutée : la gestion via le navigateur. Cela s'active de manière assez originale. Il faut entrer dans le mode expert et saisir la commande “web_mgmt_start”, puis accéder à l'adresse — https://:4434/sba/. Et vous aurez devant vous la console web :
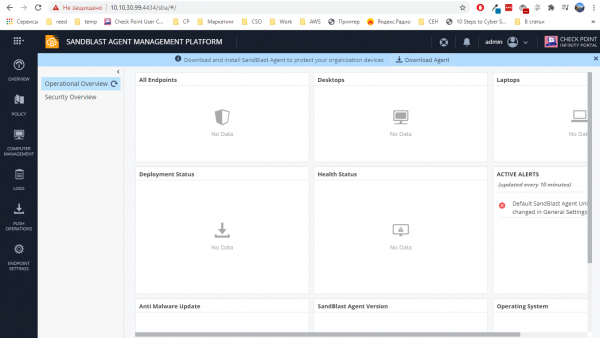
Nous avons partiellement présenté cette plateforme dans le cadre d'articles "" d'Alexei Malko. Cependant, cette console n'était disponible que dans le cloud, désormais elle fonctionne également sur des serveurs de gestion locaux.
Mise à jour intelligente
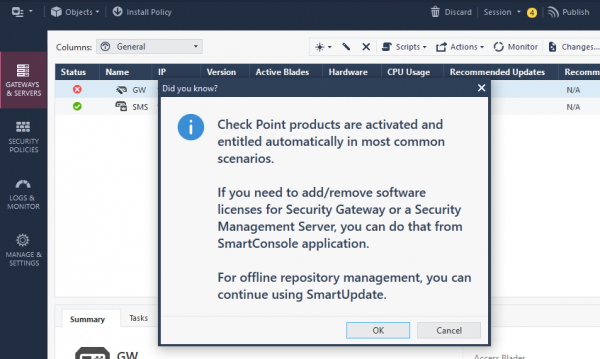
Lors de l'ajout de licences via la vieille bonne mise à jour intelligente, la console vous avertira aimablement qu'il est désormais possible de le faire directement depuis la désormais familière Smart Console :
NAT
Une fonctionnalité que nous attendions avec impatience. Désormais, dans les règles NAT, il est possible d'utiliser Rôles d'accès, Zones de sécurité ou Objets actualisables. Il y a des cas où cela est très utile et nécessaire.
Conclusion
Voilà qui est tout pour l'instant. Il y a encore de nombreuses nouveautés qui nécessitent un test (IoT, Azure AD, Upgrade, Logs API, etc.). Comme mentionné précédemment, nous publierons bientôt un aperçu du nouveau système de gestion cloud — . Restez à l'affût des mises à jour sur nos canaux (, , , )!
N'oubliez pas non plus notre vaste .
Source : habr.com
