

L'infrastructure d'une métropole moderne repose sur des dispositifs de l'internet des objets : des caméras de surveillance sur les routes aux grandes centrales hydroélectriques et hôpitaux. Les hackers peuvent transformer n'importe quel appareil connecté en bot et l'utiliser pour mener des attaques DDoS.
Les motifs peuvent être très variés : des hackers peuvent être payés par un gouvernement ou une entreprise, ou parfois ce sont simplement des criminels qui souhaitent s'amuser et gagner de l'argent.
En Russie, les militaires nous inquiètent de plus en plus avec la possibilité de cyberattaques sur des « infrastructures critiques » (c'est précisément pour se protéger contre cela, du moins formellement, qu'a été adoptée la loi sur l'internet souverain).
Cependant, ce n'est pas qu'un simple épouvantail. Selon les données de « Kaspersky », au cours du premier semestre 2019, les hackers ont attaqué des dispositifs de l'internet des objets plus de 100 millions de fois — le plus souvent à l'aide des botnets Mirai et Nyadrop. D'ailleurs, la Russie se classe seulement quatrième en nombre de telles attaques (malgré l'image sinistre des « hackers russes » créée par la presse occidentale) ; en tête, on trouve la Chine, le Brésil et même l'Égypte. Les États-Unis sont à la cinquième place.
Alors, peut-on efficacement contrer de telles attaques ? Commençons par examiner quelques cas connus de ces assauts pour chercher une réponse à la question de savoir comment sécuriser vos dispositifs, ne serait-ce qu'à un niveau basique.
Digue de Bowman Avenue
La digue de Bowman Avenue est située dans la ville de Rye Brook (État de New York), qui compte moins de 10 000 habitants – sa hauteur est de seulement six mètres et sa largeur n'excède pas cinq. En 2013, les services secrets américains ont détecté un logiciel malveillant dans le système d'information de la digue. À l'époque, les hackers n'ont pas exploité les données volées pour compromettre le fonctionnement de l'objet (probablement parce que la digue a été déconnectée d'internet pendant des travaux de maintenance).
La digue de Bowman Avenue est nécessaire pour prévenir les inondations dans les zones avoisinantes lors des crues. Et il n'y avait aucune conséquence destructrice à la mise hors service de la digue — dans le pire des cas, les sous-sols de quelques bâtiments en aval auraient été inondés, mais cela ne peut même pas être considéré comme une inondation.
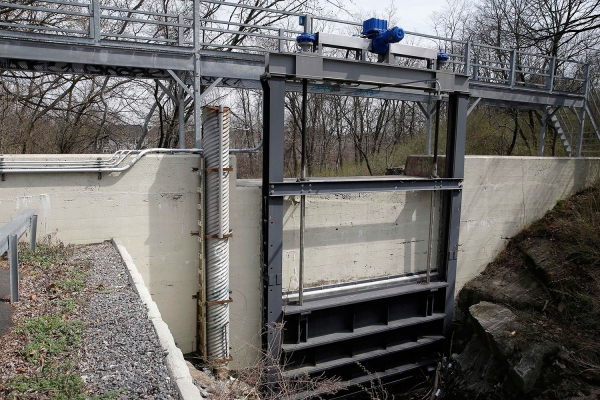
Le maire de la ville, Paul Rosenberg, a alors émis l'hypothèse que les hackers avaient pu confondre cette structure avec un autre grand barrage du même nom, situé en Oregon. Celui-ci est utilisé pour l'irrigation de nombreuses fermes, et là-bas, des pannes auraient pu infliger de graves dommages aux habitants locaux.
Il est tout à fait possible que les hackers aient simplement pratiqué sur un petit barrage pour ensuite orchestrer une véritable intrusion sur une grande centrale hydroélectrique ou tout autre élément du système énergétique des États-Unis.
L'attaque contre le barrage de Bowman Avenue a été reconnue comme faisant partie d'une série de hacks de systèmes bancaires menés avec succès par sept hackers iraniens pendant un an (attaques DDoS). Pendant ce temps, le bon fonctionnement de 46 des plus grandes institutions financières du pays a été perturbé, entraînant le blocage des comptes bancaires de centaines de milliers de clients.
Par la suite, des accusations concernant une série d'attaques informatiques contre des banques et le barrage de Bowman Avenue ont été portées contre un Iranien, Hamid Firouzi. Il a été révélé qu'il utilisait la méthode du « Google dorking » pour rechercher des « failles » dans le fonctionnement du barrage (la presse locale a ensuite inondé la société Google d'accusations). Hamid Firouzi ne se trouvait pas sur le territoire des États-Unis. Étant donné qu'il n'existe pas d'extradition d'Iran vers les États-Unis, les hackers n'ont purgé aucune peine réelle.
2. Métro gratuit à San Francisco
Le 25 novembre 2016, tous les terminaux électroniques de vente de titres de transport à San Francisco ont affiché le message suivant : « Vous avez été piraté, toutes les données sont chiffrées ». Tous les ordinateurs sous Windows appartenant à l'Agence des transports de la ville ont également été touchés. Le logiciel malveillant HDDCryptor (ransomware qui attaque le Master Boot Record des ordinateurs Windows) a atteint le contrôleur de domaine de l'organisation.
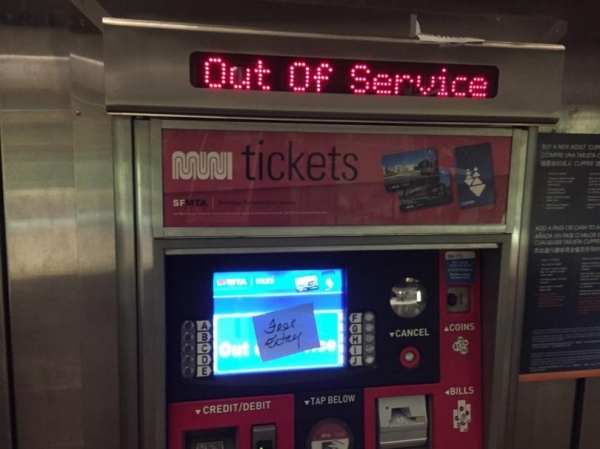
HDDCryptor chiffre les disques durs locaux et les fichiers réseau à l'aide de clés générées aléatoirement, puis réécrit le MBR des disques durs pour empêcher le bon démarrage des systèmes. L'équipement est généralement infecté à la suite d'actions des employés ayant fait accidentellement ouvrir un fichier piégé dans un e-mail, le virus se propageant ensuite dans le réseau.
Des criminels ont proposé au gouvernement local de les contacter par email à cryptom27@yandex.com (oui, Yandex). Pour obtenir la clé de déchiffrement de toutes les données, ils ont exigé 100 bitcoins (soit environ 73 000 dollars à l'époque). Les hackers ont également proposé de déchiffrer une machine pour un bitcoin, afin de prouver que la récupération était possible. Cependant, le gouvernement a réussi à gérer le virus par ses propres moyens, bien que cela ait pris plus d'une journée. Pendant le temps de restauration de l'ensemble du système, le passage dans le métro a été rendu gratuit.
« Nous avons ouvert les tourniquets par mesure de précaution pour minimiser l'impact de cette attaque sur les passagers », a expliqué le porte-parole de la municipalité, Paul Rose.
Les criminels ont également affirmé avoir accédé à 30 Go de documents internes de l'Agence des transports de San Francisco et ont promis de les divulguer en ligne si la rançon n'était pas payée dans les 24 heures.
Au fait, un an plus tôt, dans le même État, le centre médical presbytérien de Hollywood avait été attaqué. À l'époque, les hackers avaient reçu 17 000 dollars pour rétablir l'accès au système informatique de l'hôpital.
3. Le système d'alerte d'urgence à Dallas
En avril 2017, à Dallas, à 23h40, 156 sirènes d'urgence se sont déclenchées pour alerter la population des situations d'urgence. Elles n'ont pu être désactivées que deux heures plus tard. Pendant ce temps, le service 911 a reçu des milliers d'appels inquiets de la part des habitants (quelques jours avant l'incident, trois faibles tornades avaient traversé la région de Dallas, détruisant plusieurs maisons).
Le système d'alerte d'urgence a été installé à Dallas en 2007, et les sirènes ont été fournies par la société Federal Signal. Les autorités n'ont pas précisé les détails de fonctionnement des systèmes, mais ont indiqué qu'il utilisait des « signaux tonaux ». Ces signaux sont généralement diffusés par le biais du service météorologique à l'aide de Dual-Tone Multi-Frequency (DTMF) ou Audio Frequency Shift Keying (AFSK). Ce sont des commandes chiffrées qui ont été transmises sur une fréquence de 700 MHz.
Les autorités de la ville supposaient que les criminels avaient enregistré des signaux audio diffusés lors des tests du système d'alerte, puis les avaient reproduits (attaque de relecture classique). Pour ce faire, il suffisait aux hackers d'acheter du matériel de test fonctionnant sur des fréquences radio, qu'ils peuvent se procurer facilement dans des magasins spécialisés.
Les experts de la société de recherche Bastille ont souligné que la mise en œuvre d'une telle attaque signifie que les criminels ont bien étudié le fonctionnement de l'alerte d'urgence de la ville, les fréquences et les codes.
Le maire de Dallas a déclaré le lendemain que les hackers seraient retrouvés et punis, et que tous les systèmes d'alerte au Texas seraient modernisés. Cependant, les coupables n'ont jamais été retrouvés.
***
Le concept de villes intelligentes est associé à des risques sérieux. Si le système de gestion de la métropole est piraté, les criminels pourraient avoir un accès à distance pour contrôler la circulation et les infrastructures stratégiques de la ville.Les risques sont également liés au vol de bases de données, qui incluent non seulement des informations sur l'ensemble des infrastructures de la ville, mais aussi des données personnelles des habitants. Il ne faut pas oublier la surconsommation d'électricité et la surcharge des réseaux - toutes les technologies dépendent des canaux et des nœuds de communication, y compris de l'électricité consommée.
Le niveau d'anxiété des propriétaires d'appareils IoT tend vers zéro
En 2017, la société Trustlook a mené une étude sur le niveau de sensibilisation des propriétaires d'appareils IoT à leur sécurité. Il a été découvert que 35 % des répondants ne changent pas le mot de passe par défaut (d'usine) avant de commencer à utiliser l'appareil. De plus, plus de la moitié des utilisateurs n'installent pas de logiciel tiers pour se protéger contre les attaques de hackers. 80 % des propriétaires d'appareils IoT n'ont jamais entendu parler du botnet Mirai.
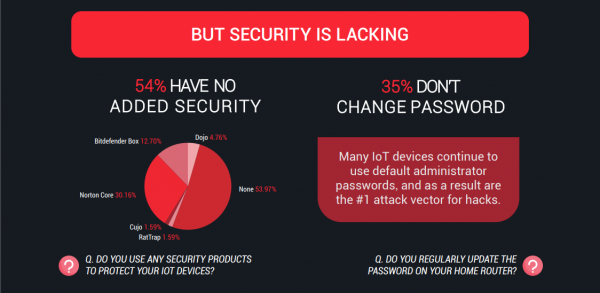
Avec le développement de l'internet des objets, le nombre de cyberattaques ne fera qu'augmenter. Et pendant que les entreprises achètent des appareils « intelligents », oubliant les règles élémentaires de sécurité, les cybercriminels gagnent de plus en plus d'opportunités pour profiter des utilisateurs imprudents. Par exemple, ils utilisent des réseaux d'appareils infectés pour mener des attaques DDoS ou comme proxy.de serveurs pour d'autres actions malveillantes. Et la majorité de ces incidents désagréables peuvent être prévenus en suivant quelques règles simples :
- Changez le mot de passe d'usine avant de commencer à utiliser l'appareil
- Installez un logiciel de sécurité Internet fiable sur vos ordinateurs, tablettes et smartphones.
- Faites vos recherches avant d'acheter. Les appareils deviennent intelligents parce qu'ils collectent beaucoup de données personnelles. Vous devez savoir quel type d'informations sera collecté, comment elles seront stockées et protégées, et si elles seront transmises à des tiers.
- Vérifiez régulièrement les mises à jour du firmware sur le site du fabricant de l'appareil
- N'oubliez pas de procéder à un audit des journaux d'événements (en particulier, l'analyse de tous les usages des ports USB)
Source : habr.com
