

Bonjour !
Il ne sera sans doute pas très surprenant pour vous que n'est pas loin — la loi entrera en vigueur le 1er novembre de cette année.
Malheureusement, il n'est pas tout à fait clair comment cela fonctionnera (et fonctionnera-t-il ?) : il n'y a pas encore d'instructions précises pour les opérateurs de télécommunications disponibles publiquement. Il n'y a également pas de méthodes, de sanctions, de plans, de répartition des responsabilités et de responsables — il ne s'agit que de déclarations.
Une situation similaire a été observée concernant la mise en œuvre des plans de la «loi Yarovaya» — l'équipement pour la loi n'a pas pu être développé à temps et les principaux opérateurs de télécommunications du pays ont dû à plusieurs reprises contacter des fabricants potentiels d'équipement spécialisé avec des questions correspondantes. Cependant, ceux-ci n'ont pas non plus reçu de réponses concernant les spécifications de l'équipement ni des échantillons eux-mêmes.
Mais ce qui est essentiel, ce n'est pas combien de temps il faudra avant que la loi entre en vigueur et quels changements nous attendent. L'essentiel est que, grâce à l'introduction de ce projet de loi, la communauté des passionnés a commencé à déployer un environnement de télécommunication indépendant dans notre pays.
Aujourd'hui, je vais vous parler de ce que nous avons déjà réussi à faire, de ce que nous prévoyons de faire dans un avenir proche et des difficultés et problèmes que nous avons rencontrés dans le développement du projet.
De quoi parle la loi ?
Avant de passer à la partie technique de notre projet, je dois clarifier ce qu'est la loi «sur le Runet souverain».
En bref : les autorités veulent «sécuriser» le segment russe d'Internet au cas où des ennemis conditionnels souhaiteraient le déconnecter. Mais «c'est avec de bonnes intentions que l'on pave le chemin de l'enfer» — il n'est pas tout à fait clair contre qui nous voulons nous protéger et comment les «ennemis» pourraient en principe perturber le fonctionnement du segment russe d'Internet.
Pour réaliser ce scénario, tous les pays du monde devraient conspirer, couper tous les câbles transfrontaliers, abattre des satellites nationaux et créer des interférences radio constantes.
Cela ne semble pas très crédible.
Qu'est-ce que «Medium» ?
Élevé (en anglais. Élevé — «intermédiaire», le slogan original — Ne demandez pas votre vie privée. Reprenez-la; en anglais, le mot medium signifie «intermédiaire») — un fournisseur d'accès à Internet décentralisé russe, offrant des services d'accès au réseau sans frais.
Quand, où et pourquoi «Medium» a-t-il été créé ?
À l'origine, le projet était conçu comme dans .
«Medium» a été fondé en avril 2019 dans le but de créer un environnement de télécommunications indépendant en permettant aux utilisateurs finaux d'accéder aux ressources du réseau Yggdrasil grâce à la technologie de transmission sans fil Wi-Fi.
Où puis-je trouver la liste complète de tous les points du réseau ?Vous pouvez la trouver dans .
Qu'est-ce qu'Yggdrasil et pourquoi «Medium» l'utilise-t-il comme principal moyen de transport ?
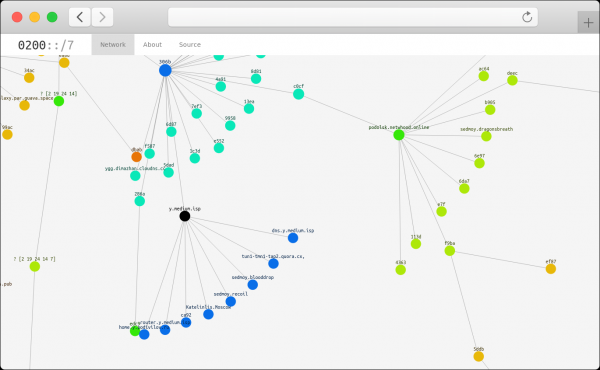
— c'est un réseau auto-organisé , capable de connecter des routeurs tant en mode superposition (au-dessus d'Internet) qu'entre eux directement par des connexions filaires ou sans fil.
Yggdrasil est la continuité du projet . La principale différence entre Yggdrasil et CjDNS est l'utilisation du protocole (protocole d'arbre couvrant).
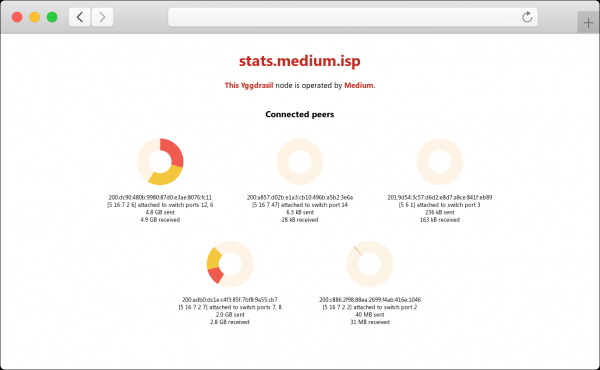
Par défaut, tous les routeurs du réseau utilisent pour transmettre des données entre les autres participants.
Le choix du réseau Yggdrasil comme principal moyen de transport a été motivé par le besoin d'augmenter la vitesse de connexion (jusqu'en août 2019, «Medium» utilisait ).
Le passage à Yggdrasil a également offert aux participants du projet la possibilité de commencer à déployer un réseau maillé avec une topologie Full-Mesh. Cette organisation du réseau est le meilleur antidote contre la censure.
Analyse des erreurs : sur quels écueils nous sommes déjà tombés
«L'expérience est le fils des difficiles erreurs». Pendant le développement de «Medium», nous avons réussi à résoudre de nombreux problèmes rencontrés en cours de route.
Erreur n°1 : l'infrastructure à clés publiques
L'un des principaux problèmes au moment de la conception du réseau était la possibilité de mener une . Le trafic entre le routeur de l'opérateur et l'appareil client n'était pas chiffré, car le déchiffrement du trafic principal se faisait directement sur le routeur de l'opérateur.
Le problème était que derrière le routeur, il pouvait y avoir n'importe qui - et nous ne voulions vraiment pas que ce « quelqu'un » puisse écouter tout ce que recevaient les clients.
Notre première erreur a été la mise en place de (PKI).
Grâce à l'utilisation du 7ème niveau Nous nous sommes débarrassés des attaques de type MITM, mais nous avons acquis un nouveau problème : la nécessité d'installer des certificats des autorités de certification racines. Et les autorités de certification représentent un autre problème supplémentaire. Le mot clé ici est « confiance ».
Il faut encore faire confiance à quelqu'un ! Et si le centre de certification était compromis ? Comme nous le rappelle notre ami Murphy, tôt ou tard, le centre de certification sera effectivement compromis. Et c'est une dure réalité.
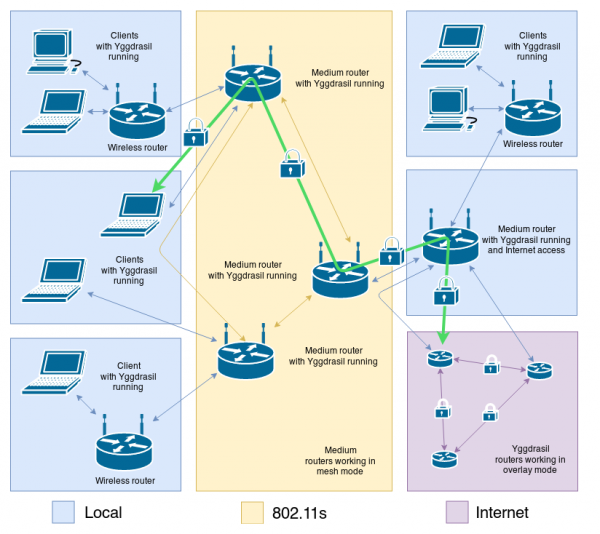
Nous avons longuement réfléchi à cette problématique et avons finalement conclu qu'il n'était pas nécessaire d'utiliser la PKI — il suffit d'utiliser .
Après avoir apporté les correctifs nécessaires, la topologie du réseau « Medium » a pris la forme suivante :
Erreur n°2 : DNS centralisé
Le système de noms de domaine était nécessaire dès le départ, car les adresses IPv6 encombrantes n'étaient pas seulement peu esthétiques — il était également peu pratique de les utiliser dans des hyperliens, et l'absence d'une composante sémantique était très gênante.
Nous avons créé plusieurs serveurs DNS racines qui contenaient une copie de la liste des , situé dans .
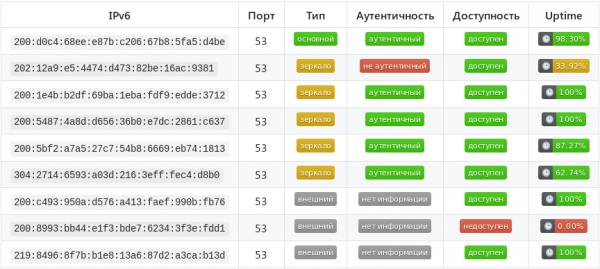
Cependant, le problème de la confiance n'a pas disparu — l'opérateur du serveur DNS pouvait remplacer l'adresse IPv6 en un clin d'œil. Avec un certain niveau de compétence — même de façon presque imperceptible pour les autres.
Étant donné que nous n'utilisons pas HTTPS et, en particulier, la technologie , le remplacement d'une adresse dans le DNS permettait de mener une attaque par substitution de l'adresse IPv6 du serveur final sans aucun problème.
La solution ne s'est pas faite attendre : nous avons décidé d'utiliser la technologie — un DNS décentralisé.
Dans un certain sens, EmerDNS est similaire à un fichier hosts, où se trouvent des enregistrements de tous les sites connus. Mais contrairement au fichier hosts :
- Chaque ligne dans EmerDNS peut être modifiée uniquement par son propriétaire, et par personne d'autre.
- L'impossibilité d'une « ingérence divine (super-administrateur) » est garantie par le consensus des mineurs.
- Ce fichier est identique pour tous, ce qui est assuré par le mécanisme de réplication blockchain.
- Un moteur de recherche rapide est joint au fichier.
Source :
Erreur n°3 : tout est centralisé
À l'origine, le mot « Internet » signifiait simplement des réseaux interconnectés ou un réseau de réseaux..
Au fil du temps, Internet a cessé d'être associé à quelque chose d'académique et est devenu un concept plus commun, car son influence s'est largement répandue dans la vie des gens ordinaires.
C'est-à-dire qu'à l'origine, Internet était décentralisé. Aujourd'hui, on a du mal à l'appeler décentralisation, malgré le fait que le concept soit encore présent — seuls les plus grands nœuds d'échange de trafic sont contrôlés par de grandes entreprises. Et ces grandes entreprises, à leur tour, sont contrôlées par l'État.
Mais revenons à notre problème — la tendance à la centralisation est dictée par les opérateurs de services individuels tels que les réseaux sociaux, les serveurs de messagerie, les messageries instantanées, etc.
Medium, à cet égard, ne différait pratiquement pas du grand Internet jusqu'à présent — la plupart des services étaient centralisés et contrôlés par des opérateurs individuels.
Maintenant, nous avons décidé de nous orienter vers une pleine décentralisation — afin que les services vitaux puissent continuer à fonctionner indépendamment d'une éventuelle panne du serveur central de l'opérateur.
Nous utilisons comme système pour l'échange instantané de messages . Comme réseaux sociaux — et . Pour l'hébergement vidéo — .
Bien sûr, la plupart des services sont encore centralisés et sont toujours contrôlés par des opérateurs individuels, mais l'essentiel est que le mouvement vers une pleine décentralisation existe et est ressenti par tous les membres de la communauté.
Un Internet libre en Russie commence avec vous
Vous pouvez contribuer à l'établissement d'un Internet libre en Russie dès aujourd'hui. Nous avons dressé une liste exhaustive de ce que vous pouvez faire pour aider le réseau :
 Parlez du réseau Medium à vos amis et collègues
 Partagez vers cet article sur les réseaux sociaux ou votre blog personnel
 Participez à la discussion sur les questions techniques du réseau Medium
 Créez votre service web sur le réseau
 Élevez votre au réseau Medium
Lisez aussi :
Des questions ? Rejoignez la discussion sur Telegram : .
Un petit cadeau pour ceux qui ont lu jusqu'à la fin

Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Vote alternatif : nous tenons à connaître l'avis de ceux qui n'ont pas de compte complet sur Habr
↑
↓
68 utilisateurs ont voté. 16 utilisateurs se sont abstenus.
Source : habr.com
