

La transition vers Kubernetes et les infrastructures Linux lors de la transformation numérique des organisations conduit à ce que les applications soient de plus en plus construites sur la base d'une architecture microservices, et par conséquent, se retrouvent souvent avec des schémas complexes de routage des requêtes entre services.
Avec Red Hat OpenShift Service Mesh, nous dépassons le routage traditionnel et proposons des composants pour le traçage et la visualisation de ces requêtes, afin de rendre l'interaction entre services plus simple et fiable. L'introduction d'un niveau logique de gestion spécialisé, appelé maillage de services, , aide à simplifier la connexion, le contrôle et la gestion opérationnelle au niveau de chaque application individuelle déployée sur Red Hat OpenShift, la principale plateforme Kubernetes de classe entreprise.
Red Hat OpenShift Service Mesh est proposé sous forme d'un opérateur Kubernetes spécial, dont les fonctionnalités peuvent être testées dans Red Hat OpenShift 4. .
Suivi amélioré, routage et optimisation des communications au niveau des applications et des services.
Utiliser uniquement des équilibreurs de charge matériels, des équipements réseau spécialisés et d'autres solutions similaires, qui sont devenues la norme dans les environnements informatiques modernes, rend très difficile, voire impossible, de réguler et de gérer de manière cohérente et uniforme les communications au niveau « service-à-service », qui surviennent entre les applications et leurs services. Avec l'apparition d'un niveau de gestion supplémentaire, le maillage de services, les applications conteneurisées peuvent mieux suivre, router et optimiser leurs communications en utilisant Kubernetes comme noyau de la plateforme. Le maillage de services facilite la gestion des charges hybrides dans le cas de plusieurs localisations et permet un contrôle plus détaillé de l'emplacement des données. Grâce au lancement de OpenShift Service Mesh, nous espérons que ce composant essentiel de la pile technologique des microservices élargira les capacités des organisations lors de la mise en œuvre de stratégies multicloud et hybrides.
OpenShift Service Mesh est construit sur plusieurs projets open source, tels qu'Istio, Kiali et Jaeger, et permet de programmer la logique de communication au sein de l'architecture des applications microservices. En conséquence, les équipes de développement peuvent se concentrer pleinement sur la création d'applications et de services qui répondent aux besoins commerciaux.
Simplifier la vie des développeurs
, avant l'apparition du service mesh, une grande partie du travail de gestion des interactions complexes entre les services reposait sur les développeurs d'applications. Dans ces conditions, ils ont besoin d'un ensemble complet d'outils pour gérer le cycle de vie de l'application, allant du contrôle des résultats de déploiement de code à la gestion du trafic des applications en production. Pour qu'une application fonctionne correctement, tous ses services doivent interagir normalement les uns avec les autres. La traçabilité permet au développeur de suivre comment chaque service interagit avec les autres fonctions et aide à identifier les goulets d'étranglement qui causent des retards indésirables dans le fonctionnement réel.
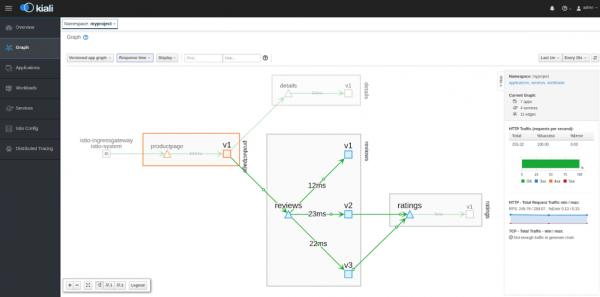
La capacité de visualiser les connexions entre tous les services et de voir la topologie des interactions aide également à mieux comprendre le tableau complexe des interrelations interservices. En réunissant ces fonctionnalités utiles au sein d'OpenShift Service Mesh, Red Hat offre au développeur un ensemble d'outils avancés nécessaires pour réussir le développement et le déploiement de microservices cloud.
Pour simplifier la création de service mesh, notre solution permet de mettre en œuvre facilement ce niveau de gestion dans un instance OpenShift existante grâce à un opérateur Kubernetes approprié. Cet opérateur prend en charge l'installation, l'intégration réseau et la gestion opérationnelle de tous les composants nécessaires, permettant ainsi de commencer immédiatement à utiliser le réseau de service mesh récemment créé pour déployer de véritables applications.
La réduction des efforts nécessaires à l'implémentation et à la gestion d'un mesh de services permet de créer et de tester plus rapidement des concepts d'applications, tout en conservant le contrôle à mesure qu'ils évoluent. Pourquoi attendre que la gestion des communications interservices ne devienne un véritable problème ? OpenShift Service Mesh fournit facilement l'évolutivité nécessaire avant même que vous en ayez vraiment besoin.
La liste des avantages que OpenShift Service Mesh offre aux utilisateurs d'OpenShift comprend :
- Traçage et surveillance (Jaeger). L'activation d'un mesh de services pour améliorer la gestion peut être accompagnée d'une certaine diminution des performances, c'est pourquoi OpenShift Service Mesh est capable de mesurer le niveau de performance de base, afin d'utiliser ces données pour une optimisation ultérieure.
- Visualisation (Kiali). Une représentation claire du mesh de services aide à comprendre la topologie du réseau de services et la vue d'ensemble des interactions des services.
- Opérateur Kubernetes pour le Service Mesh. Minimise le besoin d'administration lors de la gestion d'applications, permettant d'automatiser des tâches standard telles que l'installation, la maintenance et la gestion du cycle de vie du service. L'ajout de logique métier peut encore simplifier la gestion et accélérer le déploiement de nouvelles fonctionnalités en production. L'opérateur OpenShift Service Mesh déploie des packages Istio, Kiali et Jaeger, accompagnés d'une logique de configuration qui met en œuvre immédiatement toute la fonctionnalité requise.
- Support de plusieurs interfaces réseau (multus). OpenShift Service Mesh élimine les opérations manuelles et permet aux développeurs de lancer du code en mode sécurisé grâce à SCC (Security Context Constraint). En particulier, cela garantit une isolation supplémentaire des charges de travail dans le cluster, par exemple, pour un espace de noms, il est possible de spécifier quelles charges peuvent être exécutées au nom de root, et lesquelles ne le peuvent pas. Cela permet de combiner les avantages tant recherchés par les développeurs d'Istio avec des mesures de sécurité bien définies qui sont nécessaires aux administrateurs de clusters.
- Intégration avec Red Hat 3scale API Management. Pour les développeurs ou les opérateurs IT qui nécessitent une sécurité renforcée lors de l'accès aux API des services, OpenShift Service Mesh propose le composant intégré Red Hat 3scale Istio Mixer Adapter, qui, contrairement à service mesh, permet de contrôler les communications inter-services au niveau de l'API.
En ce qui concerne l'évolution des technologies service mesh, au début de cette année, Red Hat a annoncé sa participation à un projet sectoriel , dont l'objectif est d'améliorer l'interopérabilité des technologies proposées par divers fournisseurs. La collaboration dans le cadre de ce projet nous aidera à offrir aux utilisateurs de Red Hat OpenShift un choix plus vaste et flexible, et à rapprocher la réalisation d'une nouvelle ère où nous pourrons proposer aux développeurs un environnement de type « NoOps ».
Essayez OpenShift
Les technologies service mesh aident à simplifier considérablement l'utilisation des architectures microservices dans le cloud hybride. C'est pourquoi nous encourageons tous ceux qui utilisent activement Kubernetes et des conteneurs à .
Source : habr.com
