

De nombreuses organisations utilisent des services cloud ou déplacent leur équipement dans
un centre de données. Que vaut-il la peine de laisser dans la salle des serveurs et comment mieux organiser la protection du périmètre du réseau de bureau dans une telle situation ?
Autrefois, tout était sur le serveur.
Au début du développement de Runet, la plupart des entreprises abordaient la question de l'infrastructure informatique selon un schéma similaire : un espace était alloué, où l'on installait un climatiseur et où presque tout le matériel réseau et serveur était centralisé.
L'administrateur système configurait un ou plusieurs serveurs sous FreeBSD, Linux, ou OpenSolaris, etc. Et ensuite, sur cette « exploitation », il lançait les services nécessaires : du serveur web, de la messagerie d'entreprise jusqu'à un serveur de fichiers.
Lorsque l'entreprise grandit et se développe, elle se retrouve inévitablement dans une situation où la salle des serveurs ne répond plus aux exigences. S'il y a des fonds, on peut construire son propre centre de données. Il peut être plus rentable de louer des racks dans des centres de données commerciaux. Une alimentation de qualité basée sur un DRUPS, un système de climatisation industriel, un personnel complet de spécialistes hautement qualifiés — ces éléments ne sont guère accessibles dans le cas d'une salle de serveurs de bureau.
À la suite des grandes entreprises, l'état d'esprit des dirigeants des entreprises moyennes et petites évolue progressivement, passant de la psychologie « tout le mien, je le porte avec moi » et « ma maison est mon château » à « externaliser et ne pas se tracasser ».
Pour les petites entreprises, cette option « à l'extérieur » a été représentée par des fournisseurs de services cloud. Si auparavant, pour une entreprise de 40 personnes, disposer d'un serveur de messagerie propre était quelque chose d'acquis, aujourd'hui le service de Google attire vers lui tous ceux qui ne concevaient pas leur travail sans leur propre Sendmail ou Postfix.
Les systèmes virtuels ont grandement facilité cette « réinstallation ». Avant leur arrivée, il fallait transporter le serveur physique dans son intégralité ou tout configurer sur un nouveau « matériel », tandis qu'aujourd'hui il suffit de transférer l'image d'une machine virtuelle.
Que restera-t-il dans cette petite pièce avec le climatiseur ?
Tout d'abord, il s'agit d'équipements réseau, tant actifs que passifs. Souvent, derrière le terme « salle de serveurs » se cache un panneau de brassage avec des équipements réseau restants. Dans de tels cas, il n'est pas nécessaire d'avoir une pièce spéciale avec un puissant système de climatisation, d'alimentation électrique, etc.
Le deuxième groupe d'équipements, qui est encore difficile à éliminer de la salle serveur, ce sont les passerelles.
de sécurité.
Mais quelles sont ces passerelles ? Comme mentionné précédemment, si par le passé un administrateur système disposait d'un ou plusieurs serveurs où il pouvait déployer tout ce qu'il souhaitait, aujourd'hui, cette richesse peut ne plus être disponible.
Mais la nécessité de se protéger contre les menaces externes n'a pas disparu. Bien sûr, il est possible de déplacer tous les services et le matériel nécessaire entièrement dans un Data Center et de diriger le trafic de cette passerelle vers le panneau de brassage du bureau par un canal sécurisé, par exemple via VPN.
À première vue, ce schéma semble attrayant, si ce n'est pour l'augmentation de la charge sur les canaux existants. Si l'on ne souhaite pas payer pour un canal plus « épais », ce n'est pas vraiment ce dont on a besoin.
Une autre option est d'acquérir un appareil spécialisé pour protéger le trafic, dont l'architecture, par son focus étroit, permet de se passer de composants énergivores et générateurs de chaleur.
Un « zoo » ne sera pas nécessaire.
En l'absence d'une salle serveurs classique, il est beaucoup mieux d'obtenir plusieurs services « dans une seule boîte » plutôt que de disperser un « zoo » dans un petit espace, voire dans un petit armoire de brassage. De plus, la solution doit être économique, éprouvée et avoir un bon support en langue russe.
Remarque. Nous parlons ici de bureaux très petits, moyens et plus grands. Nous ne considérons pas encore les grandes entreprises qui construisent leurs propres Data Centers — il est impossible de tout couvrir dans un seul article.
Et pour chaque cas, Zyxel a déjà une solution, le tout au sein d'une même gamme de produits. En d'autres termes, un « zoo » ne sera pas nécessaire.
Passerelles de sécurité ZyWALL ATP
Nous avons déjà évoqué les principes de fonctionnement de ces appareils à titre d'exemple. , Leur principale caractéristique réside dans la combinaison d'un pare-feu avec le service de sécurité cloud Zyxel Cloud. Grâce à cette distribution des tâches, ZyWALL ATP répond à un large éventail de questions relatives à la protection du périmètre, sans nécessiter de ressources matérielles supplémentaires.
La liste des fonctionnalités de protection est assez riche (voir tableau 1), incluant SecuReporter, des outils d'analyse et Sandboxing — un « bac à sable » pour l'analyse préalable du contenu téléchargé.
Il convient de souligner à nouveau — dans ce cas, nous déplaçons simplement les services du bureau local vers le cloud. Tout le reste est pris en charge par Zyxel Cloud en mode anonyme. En plus de la commodité, cette approche offre une protection efficace contre les menaces de jour zéro grâce à l'apprentissage automatique et à l'échange d'informations entre les passerelles ATP du monde entier. Une véritable neuromatrice est construite pour la protection.
: « Lors de la détection d'un fichier inconnu, Cloud Query vérifie rapidement (en quelques secondes) son hash dans la base de données cloud et détermine s'il est dangereux ou non. Ce service nécessite un minimum de ressources réseau et ne réduit donc pas les performances de l'appareil. L'efficacité de la protection contre les menaces est assurée par l'utilisation d'une base de données cloud constamment mise à jour, contenant des données sur des milliards de menaces. La requête cloud accélère également les fonctions intelligentes de détection de nouvelles menaces de Zyxel Security Cloud, renforçant ainsi la protection contre les malwares de chaque pare-feu ATP. »
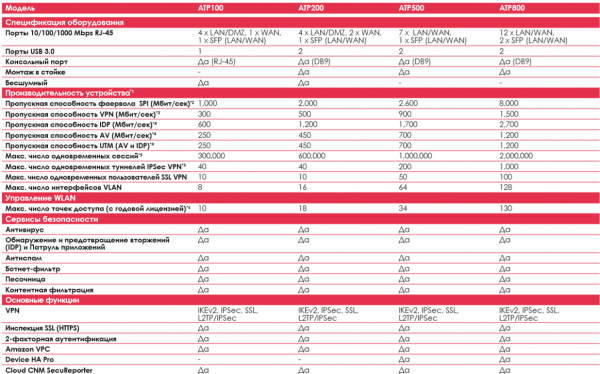
Tableau 1. Caractéristiques techniques de la gamme ZyWALL ATP.
Remarques :
(1) La performance réelle dépend fortement de l'état du réseau et des applications actives.
(2) La capacité maximale est basée sur le RFC 2544 (paquets UDP de 1 518 octets).
(3) La capacité mesurée de VPN est basée sur le RFC 2544 (paquets UDP de 1 424 octets).
(4) Les métriques de capacité AV et IDP utilisent le test de performance HTTP standard de l'industrie (paquets HTTP de 1 460 octets). Le test a été effectué en mode multipoint.
(5) Pour mesurer le nombre maximum de sessions, un outil de test standard de l'industrie — l'outil de test IXIA IxLoad a été utilisé.
(6) Les résultats du test de vitesse de connexion avec 1 Gbps WAN ont été effectués dans des conditions réelles et peuvent présenter de légères variations en fonction de la qualité du canal.
(7): Après l'expiration de la Gold Pack, seuls 2 AP seront pris en charge.
(8): Les fonctionnalités peuvent être activées ou étendues en achetant des licences supplémentaires pour les services Zyxel.
Veuillez prêter attention à l'ensemble des services VPN pris en charge. Pratiquement tout ce qui est nécessaire pour la connexion avec le siège ou le bureau à domicile est déjà "dans une seule bouteille", donc cet appareil peut être recommandé sans hésitation à la fois comme point final de communication pour une succursale et pour soutenir le travail à distance des employés.
Solutions pour les petits bureaux
Les petits bureaux peuvent être grosso modo divisés en deux catégories : les entreprises autonomes et les filiales de grandes entreprises.
Autonomes, ce sont des entreprises récemment créées et celles qui sont destinées à rester petites. Par exemple, des agences de design, des studios d'architecture, des rédactions de petits médias, etc. Ces unités commerciales utilisent souvent des services cloud, au moins pour le courrier électronique et le partage de fichiers.
Les filiales d'organisations plus grandes – pour elles, le principal est d'avoir une connexion stable avec le bureau central. Tout le reste se trouve dans le "Centre".
Souvent, ces "petits" ont besoin d'une interface simple pour la gestion. L'administrateur réseau du siège n'a souvent pas la possibilité de se rendre rapidement dans les régions éloignées pour résoudre un problème dans une nouvelle filiale. Les petites entreprises locales n'ont absolument pas cette possibilité. Il faut donc faire appel à un "admin" intermittent. Pour de tels cas, il est nécessaire de gérer selon le principe : « plus c'est simple, plus c'est fiable ».
Pour les petits bureaux, il est judicieux d'utiliser les modèles ZyWALL ATP100 et ZyWALL ATP200.
Passerelle réseau
ATP100 vente .
La principale différence avec son aîné () est qu'il est conçu pour une charge inférieure et ne dispose pas d'un support pour rack de 19 pouces. Il est recommandé pour les bureaux à domicile, les petites entreprises, les succursales, etc.
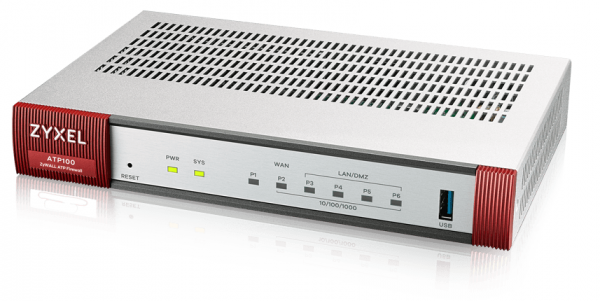
Figure 1. ZyWALL ATP100.
Parmi les caractéristiques de conception : ATP100 et ATP200 sont des modèles sans ventilateur. Pourquoi est-ce bon : d'une part, il n'y a pas de bruit, d'autre part, il n'est pas nécessaire de changer le ventilateur. Dans une situation avec un "admin" intermittent, c'est un indicateur assez important.
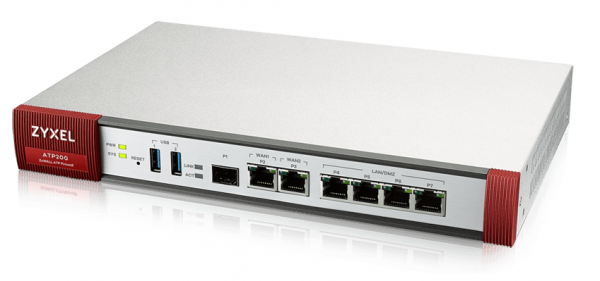
Figure 2. ZyWALL ATP200.
Le modèle ATP200 prend en charge deux ports WAN et peut se connecter à deux lignes indépendantes, par exemple, de différents fournisseurs.
Comme mentionné précédemment, pour un petit bureau, la chose la plus importante après une fourniture électrique stable est une connexion fiable. Malheureusement, les fournisseurs locaux ne peuvent pas toujours garantir l'absence de pannes. Il est donc nécessaire de chercher des options de secours.
IMPORTANT ! En plus des ports WAN dédiés sur les modèles ATP, il existe des ports USB permettant de connecter des modems USB et de les utiliser comme WAN. Cette fonctionnalité est disponible pour tous les ATP.
Si l'appareil dispose d'un port SFP, il peut également être utilisé comme WAN. Cette caractéristique est disponible pour tous les ATP.
Voici un petit truc de la société Zyxel.
Entreprises moyennes
Pour les entreprises de taille moyenne, Zyxel propose un dispositif tout à fait intéressant —
Il s'agit d'une passerelle de nouvelle génération avec une protection avancée contre les menaces évolutives.
Parmi les caractéristiques intéressantes :
7 ports configurables permettent une flexibilité de configuration, par exemple, 2 WAN, 2 DMZ et 3 ports LAN lors de la connexion de 3 VLAN distincts pour un usage interne. Il y a également 1 port SFP.
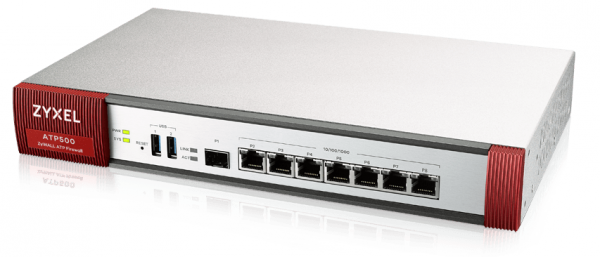
Figure 3. ZyWALL ATP500.
Il est possible de fonctionner en mode cluster haute disponibilité Device HA Pro à partir de deux ZyWALL ATP500. Si l'un est hors service, l'autre garantira tout de même la connexion.
En utilisant les fonctions de l'ATP500 de manière optimale, il est possible d'obtenir une connexion flexible,
hautement fiable et sécurisée avec le monde extérieur ou un nœud spécifique, par exemple,
le siège social.
Bureaux plus grands
Pour eux, la variante la plus puissante de cette gamme est recommandée — ATP800.
Ce modèle dispose d'un nombre respectable de ports : 12 RJ-45 et 2 SFP, tous pouvant être configurés en mode WAN, LAN ou DNZ, ce qui permet d'utiliser plusieurs WLAN, d'organiser plusieurs DMZ et de disposer également d'une sortie sur un réseau externe pour une infrastructure interne complexe. Convient aux bureaux suffisamment grands avec un réseau développé et des exigences élevées en matière de sécurité et de contrôle d'accès.
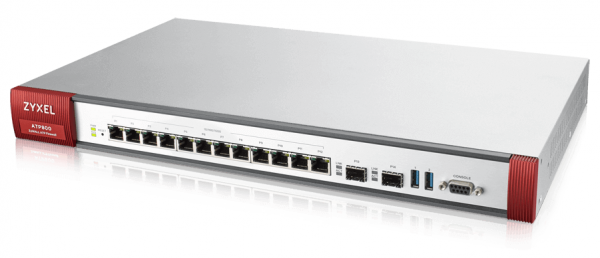
Figure 4. ZyWALL ATP800.
Il convient également de noter que ce modèle est recommandé à l'achat avec une tendance à la « croissance ». Si une expansion de l'entreprise est prévue, par exemple, le développement d'un réseau local de magasins, il serait judicieux d'acquérir immédiatement un modèle plus puissant afin de ne pas devoir dépenser de l'argent deux fois.
Comme nous le voyons, même dans les conditions les plus spartiates, il est possible d'assurer un bon niveau de protection, de résilience et de flexibilité au travail.
Assistance technique, conseils, discussions, actualités, promotions et annonces — nous sur Telegram !
Liens utiles
Source : habr.com
