

Des lettres au service d'assistance technique de Tucha donnent naissance à de vrais articles. Récemment, un client nous a contactés pour clarifier ce qui se passe lors des connexions à l'intérieur d'un tunnel VPN entre le bureau de l'utilisateur et l'environnement cloud, ainsi que lors des connexions en dehors du tunnel VPN. C'est pourquoi tout le texte ci-dessous est une vraie lettre que nous avons envoyée à l'un de nos clients en réponse à sa question. Bien sûr, nous avons modifié les adresses IP pour ne pas dé-anonymiser le client. Mais oui, le service d'assistance technique de Tucha est vraiment connu pour ses réponses détaillées et ses lettres informatives. 🙂
Bien sûr, nous comprenons que pour beaucoup, cet article ne sera pas une révélation. Cependant, étant donné que des articles pour les administrateurs débutants apparaissent de temps en temps sur Habr, et que cet article provient d'une vraie lettre à un client réel, nous allons tout de même partager cette information ici. Il y a de fortes chances qu'elle soit utile à quelqu'un.
Nous expliquons donc en détail ce qui se passe entre le serveur dans le cloud et le bureau s'ils sont connectés par un réseau site à site. Notons qu'alors, certains services ne sont disponibles que depuis le bureau, tandis que d'autres sont accessibles de n'importe où sur Internet.
Nous expliquons immédiatement que notre client a souhaité que le serveur 192.168.A.1 soit accessible de n'importe où via RDP, en se connectant à A.A.A.2:13389, tandis que les autres services ne doivent être accessibles que depuis le bureau (192.168.B.0/24), connecté via VPN. Le client avait également initialement configuré que la machine 192.168.B.2 dans le bureau puisse également être accessible via RDP de n'importe où, en se connectant à B.B.B.1:11111. Nous avons aidé à établir des connexions IPSec entre le cloud et le bureau, et le spécialiste IT du client a commencé à poser des questions sur ce qui se passerait dans tel ou tel cas. Pour répondre à toutes ces questions, nous avons en fait écrit tout cela qu'on peut lire ci-dessous.
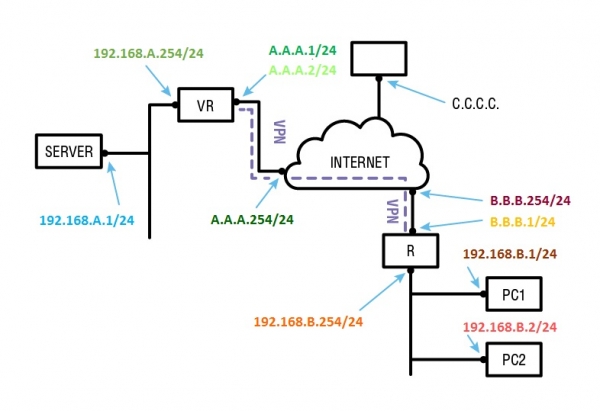
Et maintenant, examinons ces processus plus en détail.
Première position
Lorsque quelque chose est envoyé depuis 192.168.B.0/24 dans 192.168.A.0/24 ou de 192.168.A.0/24 dans 192.168.B.0/24, il entre dans le VPN. Cela signifie que ce paquet est de plus crypté et transmis entre B.B.B.1 et A.A.A.1, mais 192.168.A.1 voit le paquet précisément de 192.168.B.1. Ils peuvent communiquer entre eux par n'importe quel protocole. Les réponses inverses sont également transmises via le VPN, ce qui signifie qu'un paquet de 192.168.A.1 pour 192.168.B.1 sera envoyé comme un datagramme ESP de A.A.A.1 sur B.B.B.1, que le routeur de l'autre côté dépliera, extraira ce paquet et le renverra. 192.168.B.1 comme paquet de 192.168.A.1.
Exemple concret :
1) 192.168.B.1 accesse à 192.168.A.1, souhaite établir une connexion TCP avec 192.168.A.1:3389;
2) 192.168.B.1 envoie une demande d'établissement de connexion de 192.168.B.1:55555 (le numéro de port pour la rétroaction est choisi par lui-même, ici et ailleurs, nous utiliserons le numéro 55555 comme exemple d'un tel numéro de port que le système choisit lors de la création d'une connexion TCP) à 192.168.A.1:3389;
3) le système d'exploitation qui fonctionne sur l'ordinateur avec l'adresse 192.168.B.1, décide de transmettre ce paquet à l'adresse de passerelle du routeur (192.168.B.254 dans notre cas), car il n'a pas d'autres routes plus spécifiques pour 192.168.A.1, il transmet donc le paquet par la route par défaut (0.0.0.0/0);
4) pour cela, il essaie de trouver l'adresse MAC pour l'adresse IP 192.168.B.254 dans la table de cache du protocole ARP. Si elle n'est pas trouvée, elle envoie depuis l'adresse 192.168.B.1 une requête who-has en diffusion à l'ensemble du réseau 192.168.B.0/24. Lorsque 192.168.B.254 en réponse, il lui envoie son adresse MAC, le système transmet le paquet Ethernet pour elle et enregistre cette information dans sa table de cache;
5) le routeur reçoit ce paquet et décide où l'envoyer : il a une politique qui stipule qu'il doit transmettre tous les paquets entre 192.168.B.0/24 et 192.168.A.0/24 par une connexion VPN entre B.B.B.1 et A.A.A.1;
6) le routeur forme un datagramme ESP de B.B.B.1 sur A.A.A.1;
7) le routeur décide à qui transmettre ce paquet, il l'envoie à, disons, B.B.B.254 (passerelle du fournisseur d'accès Internet), car il n'a pas de routes plus spécifiques vers A.A.A.1, que 0.0.0.0/0;
8) tout comme cela a déjà été dit, il trouve l'adresse MAC pour B.B.B.254 et transmet le paquet à la passerelle du fournisseur d'accès Internet;
9) les fournisseurs d'accès Internet transmettent à travers leurs réseaux le datagramme ESP de B.B.B.1 sur A.A.A.1;
10) le routeur virtuel sur A.A.A.1 reçoit ce datagramme, le déchiffre et reçoit le paquet de 192.168.B.1:55555 pour 192.168.A.1:3389;
11) le routeur virtuel vérifie à qui le transmettre, trouve dans la table de routage le réseau 192.168.A.0/24 et l'envoie directement à 192.168.A.1, car il a une interface 192.168.A.254/24;
12) pour cela, le routeur virtuel trouve l'adresse MAC pour 192.168.A.1 et lui transmet ce paquet via le réseau Ethernet virtuel;
13) 192.168.A.1 reçoit ce paquet sur le port 3389, accepte d'établir une connexion et forme un paquet en réponse de 192.168.A.1:3389 sur 192.168.B.1:55555;
14) son système transmet ce paquet à l'adresse de passerelle du routeur virtuel (192.168.A.254 dans notre cas), car il n'a pas d'autres routes plus spécifiques pour 192.168.B.1, il n'en a pas, donc il doit transmettre le paquet par la route par défaut (0.0.0.0/0);
15) tout comme dans les cas précédents, le système qui fonctionne sur le serveur avec l'adresse 192.168.A.1, trouve l'adresse MAC 192.168.A.254, car celle-ci se trouve sur le même réseau que son interface 192.168.A.1/24;
16) le routeur virtuel reçoit ce paquet et décide où l'envoyer : il a une politique définie selon laquelle il doit traiter tous les paquets entre 192.168.A.0/24 et 192.168.B.0/24 par une connexion VPN entre A.A.A.1 et B.B.B.1;
17) le routeur virtuel forme un datagramme ESP à partir de A.A.A.1 pour B.B.B.1;
18) le routeur virtuel décide à qui transmettre ce paquet, il l'envoie à A.A.A.254 (le passerelle du fournisseur d'accès Internet, dans ce cas, c'est aussi nous), car il n'y a pas de routes plus spécifiques vers B.B.B.1, que 0.0.0.0/0;
19) les fournisseurs d'accès Internet transmettent à travers leurs réseaux le datagramme ESP avec A.A.A.1 sur B.B.B.1;
20) le routeur à B.B.B.1 reçoit ce datagramme, le déchiffre et reçoit le paquet de 192.168.A.1:3389 pour 192.168.B.1:55555;
21) il comprend qu'il doit être transmis précisément à 192.168.B.1, car elle est sur le même réseau, donc elle a une entrée correspondante dans sa table de routage, ce qui l'oblige à envoyer des paquets pour tout 192.168.B.0/24 directement;
22) le routeur trouve l'adresse MAC pour 192.168.B.1 et lui transmet ce paquet;
23) le système d'exploitation de l'ordinateur avec l'adresse 192.168.B.1 reçoit le paquet de 192.168.A.1:3389 pour 192.168.B.1:55555 et initie les étapes suivantes pour établir une connexion TCP.
Dans cet exemple, il est décrit de manière assez concise et simplifiée (et il y a encore beaucoup de détails à mentionner) ce qui se passe aux niveaux 2-4. Les niveaux 1, 5-7 ne sont pas abordés.
Position deux
Si quelque chose est envoyé spécifiquement à 192.168.B.0/24 A.A.A.2 , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse, ce paquet provient de l'adresse 192.168.B.1 accesse à A.A.A.2:13389, passe à B.B.B.1, et à ce moment un routeur le reçoit et le transmet à , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adressene sait rien de 192.168.A.1. 192.168.A.1 , il voit le paquet de 192.168.B.1, car celui-ci l'a émis. Ainsi, la réponse à cette demande passe par la route générale, elle provient aussi de l'adresse B.B.B.1et va vers , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse , et ce routeur renvoie cette réponse à B.B.B.1, celui-ci voit la réponse de 192.168.B.1, à qui il s'était adressé. , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse(ce numéro, comme dans l'exemple précédent, peut être différent) sur
Exemple concret :
1) 192.168.B.1 accesse à , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse, souhaite établir une connexion TCP avec A.A.A.2:13389;
2) 192.168.B.1 envoie une demande d'établissement de connexion de 192.168.B.1:55555 , elle n'en a pas, ce qui signifie qu'elle transmet le paquet par la route par défaut (0.0.0.0/0); A.A.A.2:13389;
3) le système d'exploitation qui fonctionne sur l'ordinateur avec l'adresse 192.168.B.1, décide de transmettre ce paquet à l'adresse de passerelle du routeur (192.168.B.254 dans notre cas), car il n'a pas d'autres routes plus spécifiques pour , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse4) pour cela, comme nous l'avons mentionné dans l'exemple précédent, elle tente de trouver l'adresse MAC pour l'adresse IP
5) le routeur reçoit ce paquet et décide où l'envoyer : il a une politique définie selon laquelle il doit passer (en modifiant l'adresse de retour) tous les paquets de 192.168.B.254 dans la table de cache du protocole ARP. Si elle n'est pas trouvée, elle envoie depuis l'adresse 192.168.B.1 une requête who-has en diffusion à l'ensemble du réseau 192.168.B.0/24. Lorsque 192.168.B.254 en réponse, il lui envoie son adresse MAC, le système transmet le paquet Ethernet pour elle et enregistre cette information dans sa table de cache;
à d'autres nœuds du réseau Internet; 192.168.B.0/24 à d'autres nœuds du réseau Internet ;
6) puisque cette politique implique que l'adresse de retour doit coïncider avec l'adresse inférieure sur l'interface par laquelle ce paquet sera transmis, le routeur détermine d'abord à qui transmettre ce paquet, et il doit, comme dans l'exemple précédent, l'envoyer à B.B.B.254 (passerelle du fournisseur d'accès Internet), car il n'a pas de routes plus spécifiques vers , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse, que 0.0.0.0/0;
7) par conséquent, le routeur remplace l'adresse de retour du paquet, dorénavant, le paquet provient de B.B.B.1:44444 (le numéro de port peut bien sûr être différent) vers A.A.A.2:13389;
8) le routeur se souvient de ce qu'il a fait, donc, lorsque la réponse de A.A.A.2:13389 sur B.B.B.1:44444 parvient, il saura qu'il doit changer l'adresse et le port du destinataire en 192.168.B.1:55555.
9) maintenant, le routeur doit le transmettre au réseau de l'internet provider via B.B.B.254, donc, tout comme nous l'avons déjà mentionné, il trouve l'adresse MAC pour B.B.B.254 et transmet le paquet à la passerelle du fournisseur d'accès Internet;
10) les fournisseurs d'accès internet transmettent le paquet de B.B.B.1 sur , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse;
11) le routeur virtuel à , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse reçoit ce paquet sur le port 13389;
12) sur le routeur virtuel, il existe une règle qui stipule que les paquets reçus de tout expéditeur sur ce port doivent être transmis à 192.168.A.1:3389;
13) le routeur virtuel trouve dans la table de routage le réseau 192.168.A.0/24 et l'envoie directement à 192.168.A.1, car il a une interface 192.168.A.254/24;
14) pour cela, le routeur virtuel trouve l'adresse MAC pour 192.168.A.1 et lui transmet ce paquet via le réseau Ethernet virtuel;
15) 192.168.A.1 reçoit ce paquet sur le port 3389, accepte d'établir une connexion et forme un paquet en réponse de 192.168.A.1:3389 sur B.B.B.1:44444;
16) son système transmet ce paquet à l'adresse de passerelle du routeur virtuel (192.168.A.254 dans notre cas), car il n'a pas d'autres routes plus spécifiques pour B.B.B.1, il n'en a pas, donc il doit transmettre le paquet par la route par défaut (0.0.0.0/0);
17) tout comme dans les cas précédents, le système qui fonctionne sur le serveur avec l'adresse 192.168.A.1, trouve l'adresse MAC 192.168.A.254, car celle-ci se trouve sur le même réseau que son interface 192.168.A.1/24;
18) le routeur virtuel reçoit ce paquet. Il convient de noter qu'il se souvient d'avoir reçu le paquet de A.A.A.2:13389 et d'avoir changé son adresse et son port de destinataire en B.B.B.1:44444 , donc, pour le paquet de 192.168.A.1:3389il change l'adresse de l'expéditeur en 192.168.A.1:3389 pour B.B.B.1:44444 19) le routeur virtuel détermine à qui transmettre ce paquet, il l'envoie à A.A.A.2:13389;
20) les fournisseurs d'accès internet transmettent le paquet à travers leurs réseaux avec A.A.A.254 (le passerelle du fournisseur d'accès Internet, dans ce cas, c'est aussi nous), car il n'y a pas de routes plus spécifiques vers B.B.B.1, que 0.0.0.0/0;
21) le routeur à , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse sur B.B.B.1;
reçoit ce paquet et se souvient que, lorsqu'il transmettait le paquet de B.B.B.1 , il avait changé son adresse et son port d'expéditeur en 192.168.B.1:55555 pour A.A.A.2:13389, donc, c'est une réponse à transmettre à B.B.B.1:44444(en réalité, il existe encore plusieurs vérifications, mais nous n'entrons pas dans ce détail); 192.168.B.1:55555 22) il comprend qu'il doit le transmettre directement à
, puisqu'il se trouve dans le même réseau, donc, ce dernier a dans sa table de routage une entrée correspondante pour envoyer les paquets à tout le 192.168.B.1, puisque celui-ci est sur le même réseau, il a donc une entrée correspondante dans la table de routage qui oblige à envoyer des paquets pour tout 192.168.B.0/24 directement;
23) Le routeur trouve l'adresse MAC pour 192.168.B.1 et lui transmet ce paquet;
24) le système d'exploitation sur l'ordinateur avec l'adresse 192.168.B.1 reçoit le paquet de A.A.A.2:13389 pour 192.168.B.1:55555 et initie les étapes suivantes pour établir une connexion TCP.
Il convient de noter qu'à ce stade, l'ordinateur avec l'adresse 192.168.B.1 ne sait rien du serveur avec l'adresse 192.168.A.1, il communique uniquement avec , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse. De même, le serveur avec l'adresse 192.168.A.1 ne sait rien de l'ordinateur avec l'adresse 192.168.B.1. Il pense qu'il est connecté à partir de l'adresse B.B.B.1, et il ne sait rien d'autre, pour ainsi dire.
Il convient également de noter que si cet ordinateur se connecte à A.A.A.2:1540, la connexion ne sera pas établie, car le transfert de connexion sur le port 1540 n'est pas configuré sur le routeur virtuel, même si sur certains serveurs dans le réseau virtuel 192.168.A.0/24 (par exemple, sur le serveur avec l'adresse 192.168.A.1) il existe des services en attente de connexion sur ce port. Si l'utilisateur de l'ordinateur avec l'adresse 192.168.B.1 doit absolument établir une connexion avec ce service, il doit utiliser un VPN, c'est-à-dire se connecter directement à 192.168.A.1:1540.
Il convient de souligner que toute tentative d'établir une connexion avec A.A.A.1 (autre qu'une connexion IPSec de la part de B.B.B.1 ) ne sera pas fructueuse. Toute tentative d'établir des connexions avec , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse, autre que les connexions sur le port 13389, ne sera pas fructueuse non plus.
Notons également que si quelqu'un d'autre (par exemple, C.C.C.C) se connecte à , cela ne passe pas par le VPN, mais directement. Cela signifie que si un utilisateur avec l'adresse , tout ce qui est mentionné dans les points 10-20 le concernera également. Ce qui se passe avant et après dépend de ce qui se trouve derrière ce C.C.C.C. Nous ne possédons pas ces informations, nous vous conseillons donc de consulter les administrateurs du nœud avec l'adresse C.C.C.C.
Troisième position
Et, à l'inverse, si quelque chose est envoyé à un port configuré pour le transfert à l'intérieur de B.B.B.1 (par exemple, 11111), cela ne passe également pas par le VPN, mais est simplement transféré depuis 192.168.A.1 et arrive à A.A.A.1 , qui le transfère alors quelque part, disons, B.B.B.1192.168.B.2:3389 . Il voit ce paquet non pas depuis, mais depuis 192.168.A.1. Et quand A.A.A.1répond 192.168.B.2 , le paquet vient de B.B.B.1 sur A.A.A.1, et finit plus tard chez l'initiateur de la connexion — 192.168.A.1.
Exemple concret :
1) 192.168.A.1 accesse à B.B.B.1, souhaite établir une connexion TCP avec B.B.B.1:11111;
2) 192.168.A.1 envoie une demande d'établissement de connexion de 192.168.A.1:55555 , elle n'en a pas, ce qui signifie qu'elle transmet le paquet par la route par défaut (0.0.0.0/0); B.B.B.1:11111;
3) le système d'exploitation qui fonctionne sur le serveur avec l'adresse 192.168.A.1, décide de transmettre ce paquet à l'adresse de passerelle du routeur (192.168.A.254 dans notre cas), car il n'a pas d'autres routes plus spécifiques pour B.B.B.1, il transmet donc le paquet par la route par défaut (0.0.0.0/0);
4) pour cela, comme nous l'avons mentionné dans les exemples précédents, il essaie de trouver l'adresse MAC pour l'adresse IP 192.168.A.254 dans la table de cache du protocole ARP. Si elle n'est pas trouvée, elle envoie depuis l'adresse 192.168.A.1 une requête who-has en diffusion à l'ensemble du réseau 192.168.A.0/24. Lorsque 192.168.A.254 répond en lui envoyant son adresse MAC, le système transmet le paquet Ethernet pour lui et enregistre cette information dans sa table de cache;
5) Le routeur virtuel reçoit ce paquet et décide où l'envoyer : il a une politique établie qui stipule qu'il doit masquer (en substituant l'adresse source) tous les paquets de 192.168.A.0/24 à d'autres nœuds du réseau Internet ;
6) Étant donné que cette politique suppose que l'adresse source doit correspondre à la plus petite adresse de l'interface par laquelle ce paquet sera envoyé, le routeur virtuel décide d'abord à qui il doit envoyer ce paquet, et comme dans l'exemple précédent, il doit l'envoyer à A.A.A.254 (le passerelle du fournisseur d'accès Internet, dans ce cas, c'est aussi nous), car il n'y a pas de routes plus spécifiques vers B.B.B.1, que 0.0.0.0/0;
7) Donc, le routeur virtuel substitue l'adresse source du paquet, ce qui signifie que c'est maintenant un paquet de A.A.A.1:44444 (le numéro de port peut bien sûr être différent) vers B.B.B.1:11111;
8) Le routeur virtuel se souvient de ce qu'il a fait, donc lorsque le paquet de B.B.B.1:11111 pour A.A.A.1:44444 parvient, il saura qu'il doit changer l'adresse et le port du destinataire en 192.168.A.1:55555.
9) Maintenant, le routeur virtuel doit le transmettre au réseau de l'ISP via A.A.A.254, donc, tout comme nous l'avons déjà mentionné, il trouve l'adresse MAC pour A.A.A.254 et transmet le paquet à la passerelle du fournisseur d'accès Internet;
10) les fournisseurs d'accès internet transmettent le paquet de A.A.A.1 sur B.B.B.1;
11) Le routeur sur B.B.B.1 reçoit ce paquet sur le port 11111 ;
12) Il existe une règle sur le routeur virtuel qui stipule que les paquets reçus d'un expéditeur sur ce port doivent être transmis à . Il voit ce paquet non pas depuis;
13) Le routeur trouve dans la table de routage le réseau 192.168.B.0/24 et l'envoie directement à 192.168.B.2, car il a une interface 192.168.B.254/24;
14) pour cela, le routeur virtuel trouve l'adresse MAC pour 192.168.B.2 et lui transmet ce paquet via le réseau Ethernet virtuel;
15) 192.168.B.2 reçoit ce paquet sur le port 3389, accepte d'établir une connexion et forme un paquet en réponse de . Il voit ce paquet non pas depuis sur A.A.A.1:44444;
16) Son système transmet ce paquet à l'adresse de passerelle du routeur (192.168.B.254 dans notre cas), car il n'a pas d'autres routes plus spécifiques pour A.A.A.1, il n'en a pas, donc il doit transmettre le paquet par la route par défaut (0.0.0.0/0);
17) Tout comme dans les cas précédents, le système fonctionnant sur l'ordinateur à l'adresse 192.168.B.2, trouve l'adresse MAC 192.168.B.254, car celle-ci se trouve sur le même réseau que son interface 192.168.B.2/24;
18) Le routeur reçoit ce paquet. Il convient de noter qu'il se souvient avoir reçu de B.B.B.1:11111 et d'avoir changé son adresse et son port de destinataire en A.A.A.1 , donc, pour le paquet de . Il voit ce paquet non pas depuisil change l'adresse de l'expéditeur en . Il voit ce paquet non pas depuis pour A.A.A.1:44444 19) le routeur virtuel détermine à qui transmettre ce paquet, il l'envoie à B.B.B.1:11111;
19) Le routeur décide à qui transmettre ce paquet. Il l'envoie à, disons, B.B.B.254 (la passerelle de l'ISP, dont nous ne connaissons pas l'adresse exacte), car il n'y a pas de routes plus spécifiques vers A.A.A.1, que 0.0.0.0/0;
21) le routeur à B.B.B.1 sur A.A.A.1;
21) Le routeur virtuel sur A.A.A.1 , il avait changé son adresse et son port d'expéditeur en 192.168.A.1:55555 pour B.B.B.1:11111, donc, c'est une réponse à transmettre à A.A.A.1:44444. Donc, c'est une réponse qui doit être envoyée à 192.168.A.1:55555 (en réalité, comme nous l'avons mentionné dans l'exemple précédent, il y a encore quelques vérifications, mais cette fois, nous n'allons pas les approfondir) ;
22) Il comprend qu'il doit l'envoyer directement à 192.168.A.1, puisque celui-ci est sur le même réseau, cela signifie qu'il a une entrée correspondante dans la table de routage qui lui permet d'envoyer des paquets pour tout le 192.168.A.0/24 directement;
23) Le routeur trouve l'adresse MAC pour 192.168.A.1 et lui transmet ce paquet;
24) Système d'exploitation sur le serveur à l'adresse 192.168.A.1 reçoit le paquet de B.B.B.1:11111 pour 192.168.A.1:55555 et initie les étapes suivantes pour établir une connexion TCP.
Tout comme dans le cas précédent, dans ce cas, le serveur à l'adresse 192.168.A.1 ne sait rien de l'ordinateur avec l'adresse 192.168.B.1, il communique uniquement avec B.B.B.1. L'ordinateur à l'adresse 192.168.B.1 ne sait également rien sur le serveur à l'adresse 192.168.A.1. Il pense qu'il est connecté à partir de l'adresse A.A.A.1, et le reste est caché.
Sortie
Voici comment tout se passe lors des connexions à l'intérieur du tunnel VPN entre le bureau du client et l'environnement cloud, ainsi que pour les connexions en dehors du tunnel VPN. Si vous avez des questions ou si vous avez besoin de notre aide pour résoudre des problèmes cloud,
Source : habr.com
