

Le Zero Trust (« confiance nulle ») est un modèle de sécurité développé par l'ancien analyste de Forrester en 2010. Depuis lors, le modèle de « confiance nulle » est devenu le concept le plus populaire dans le domaine de la cybersécurité. Les récentes violations massives de données confirment seulement la nécessité pour les entreprises de prêter une plus grande attention à la cybersécurité, et le modèle Zero Trust pourrait être une bonne approche.
Le Zero Trust signifie qu'il n'y a aucune confiance envers quiconque, même pas les utilisateurs à l'intérieur du périmètre. Le modèle suppose que chaque utilisateur ou appareil doit authentifier ses données chaque fois qu'il demande l'accès à une ressource, à l'intérieur ou en dehors du réseau.
Lisez la suite si vous souhaitez en savoir plus sur le concept de sécurité Zero Trust.
Comment fonctionne le concept de Zero Trust
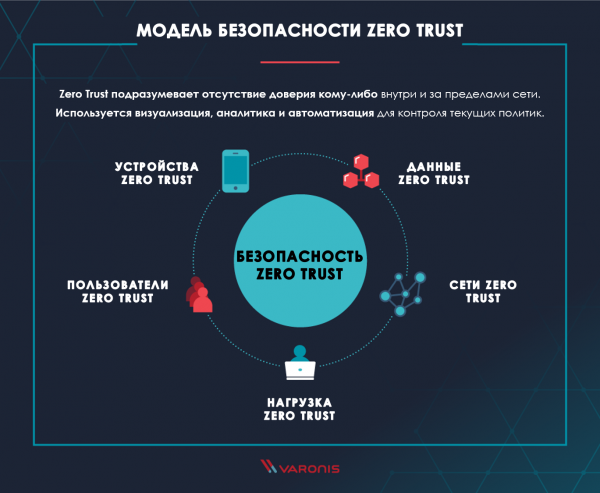
Le concept de Zero Trust a évolué vers une approche globale de la cybersécurité, incorporant plusieurs technologies et processus. L'objectif du modèle « confiance nulle » est de protéger l'entreprise contre les menaces modernes en matière de cybersécurité et les fuites de données, tout en atteignant également la conformité avec les réglementations légales en matière de protection des données et de sécurité.
Analysons les principaux domaines du concept de Zero Trust. Forrester recommande aux organisations de prêter attention à chaque point pour élaborer la meilleure stratégie de « confiance nulle ».
Données Zero Trust : Vos données sont ce que les cybercriminels cherchent à voler. Il est donc tout à fait logique que le premier principe du concept de « confiance nulle » soit . Cela signifie qu'il est nécessaire d'être capable d'analyser, de protéger, de classer, de surveiller et de maintenir la sécurité de vos données d'entreprise.
Réseaux Zero Trust : Pour voler des informations, les attaquants doivent pouvoir se déplacer à l'intérieur du réseau, donc votre tâche est de rendre ce processus aussi difficile que possible. Segmentez, isolez et contrôlez vos réseaux avec des technologies modernes, telles que des pare-feu de nouvelle génération spécialement conçus à cet effet.
Utilisateurs Zero Trust : Les humains sont le maillon faible de la stratégie de sécurité. Limitez, suivez et appliquez strictement les principes d'accès des utilisateurs aux ressources au sein du réseau et d'Internet. Configurez un VPN, un CASB (courtier d'accès sécurisé au cloud) et d'autres options d'accès pour protéger vos employés.
Charge Zero Trust : Le terme de charge est utilisé par les professionnels des services et du contrôle d'infrastructure pour désigner l'ensemble de la pile d'applications et des logiciels back-end utilisés par vos clients pour interagir avec l'entreprise. Les applications clientes non patchées constituent un vecteur d'attaque courant qu'il faut protéger. Considérez l'ensemble de la pile technologique — de l'hyperviseur au front-end web — comme un vecteur de menace et protégez-le à l'aide d'outils adaptés au concept de « zéro confiance ».
Appareils Zero Trust : Avec la prolifération de l'Internet des objets (smartphones, smart TV, cafetières intelligentes, etc.), le nombre d'appareils fonctionnant au sein de vos réseaux a considérablement augmenté ces dernières années. Ces appareils représentent également un vecteur d'attaque potentiel, ils doivent donc être segmentés et surveillés comme n'importe quel autre ordinateur sur le réseau.
Visualisation et analyse : Pour réussir à mettre en œuvre le principe de « zéro confiance », fournissez à vos équipes de sécurité et de réponse aux incidents des outils de visualisation de tout ce qui se passe dans votre réseau, ainsi que des analyses pour comprendre le sens des événements. et analyse sont des éléments clés pour lutter efficacement contre toute menace potentielle sur le réseau.
Automatisation et gestion : aide à maintenir la bonne marche de tous vos systèmes selon un modèle de « zéro confiance » et à suivre l'application des politiques Zero Trust. Les humains ne peuvent simplement pas suivre le volume d'événements requis par le principe de « zéro confiance ».
3 principes du modèle Zero Trust
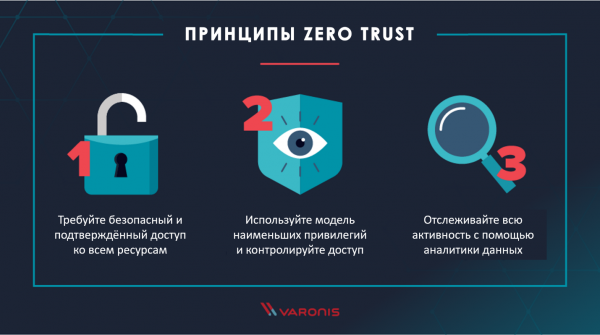
Exigez un accès sécurisé et vérifié à toutes les ressources
Le premier principe fondamental du concept de Zero Trust – tous les droits d'accès à toutes les ressources. Chaque fois qu'un utilisateur accède à une ressource de fichier, à une application ou à un stockage cloud, une réauthentification et une réautorisation de cet utilisateur pour cette ressource doivent être effectuées.
Vous devez considérer chaque tentative d'accès à votre réseau comme une menace jusqu'à preuve du contraire, quelle que soit votre modèle d'hébergement et d'où provient la connexion.
Utilisez le principe du moindre privilège et contrôlez l'accès
est une paradigm de sécurité qui limite les droits d'accès de chaque utilisateur au niveau nécessaire pour accomplir ses fonctions professionnelles. En restreignant l'accès de chaque employé, vous empêchez un attaquant d'accéder à un grand nombre de données en compromettant un seul compte.
Windows VPS pour le travail à distance , afin d'atteindre le moindre privilège et de permettre aux propriétaires d'entreprise de gérer eux-mêmes les autorisations d'accès à leurs données sous leur contrôle. Procédez à l'audit des droits et des appartenances aux groupes régulièrement.
Suivez tout
Les principes du « zéro confiance » impliquent le contrôle et la vérification de tout. La journalisation de chaque appel réseau, de chaque accès fichier ou message pour analyse de l'activité malveillante n'est pas quelque chose qu'une personne ou même une équipe peut réaliser seule. Par conséquent, utilisez au-dessus des journaux collectés pour détecter facilement les menaces sur votre réseau, telles que , les logiciels malveillants ou les exfiltrations de données discrètes.
Mise en œuvre du modèle « zéro confiance »
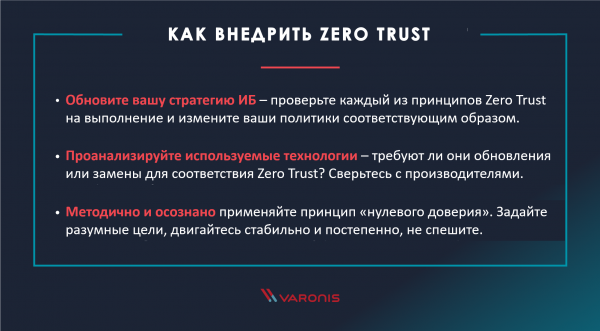
Identifions quelques recommandations clés pour la mise en œuvre du modèle « zéro confiance » :
- Mettez à jour chaque élément de votre stratégie de sécurité de l'information pour qu'il soit conforme aux principes de Zero Trust : Vérifiez toutes les parties de votre stratégie actuelle pour qu'elles soient conformes aux principes « zéro confiance » décrits ci-dessus et ajustez-les si nécessaire.
- Analysez la pile technologique utilisée et vérifiez si elle nécessite des mises à jour ou des remplacements pour atteindre le Zero Trust : Vérifiez auprès des fabricants des technologies utilisées leur conformité avec les principes du « zéro confiance ». Contactez de nouveaux fournisseurs pour rechercher des solutions supplémentaires qui pourraient être nécessaires pour mettre en œuvre la stratégie Zero Trust.
- Suivez le principe d'une approche méthodique et consciente lors de l'implémentation de Zero Trust : fixez-vous des objectifs mesurables et réalisables. Assurez-vous que les nouveaux fournisseurs de solutions respectent également la stratégie choisie.
Modèle Zero Trust : faites confiance à vos utilisateurs
Le modèle « zéro confiance » est quelque peu trompeur, mais l'expression « ne faites confiance à rien, vérifiez tout » ne sonne pas aussi bien. Vous devez réellement faire confiance à vos utilisateurs, si (et c'est un gros « si ») s'ils ont passé un niveau d'autorisation adéquat et que vos moyens de surveillance n'ont détecté rien de suspect.
Le principe du « zéro confiance » avec Varonis
Lors de l'implémentation du principe Zero Trust, Varonis permet d'adopter une approche centrée sur la sécurité des données :
- Varonis analyse les droits d'accès et la structure des dossiers pour atteindre , désigner des propriétaires de données et de gestion des droits d'accès par les propriétaires eux-mêmes.
- Varonis analyser le contenu et identifier les données critiques afin d'ajouter un niveau de sécurité et de surveillance supplémentaire aux informations les plus importantes, ainsi que pour répondre aux exigences légales.
- Varonis suivre et analyser l'accès aux fichiers, l'activité dans Active Directory, VPN, DNS, Proxy et email pour comportement de chaque utilisateur dans votre réseau.
compare l'activité actuelle avec le modèle de comportement standard pour identifier les actions suspectes et génère un incident de sécurité avec des recommandations sur les prochaines étapes pour chacune des menaces détectées. - Varonis offre une base pour la surveillance, la classification, la gestion des autorisations et la détection des menaces, essentielle pour la mise en œuvre du principe du « zéro confiance » dans votre réseau.
Pourquoi opter pour le modèle Zero Trust ?
La stratégie de la « confiance zéro » offre un niveau de protection significatif contre les fuites de données et les cybermenaces modernes. Tout ce dont les attaquants ont besoin pour pénétrer votre réseau, c'est du temps et de la motivation. Aucun pare-feu ni politique de mots de passe ne peut les arrêter. Il est essentiel d'établir des barrières internes et de surveiller tout ce qui se passe pour détecter leurs actions en cas de violation.
Source : habr.com
