

Le 31 mars, c'est la journée internationale du backup, et la semaine qui précède est toujours pleine d'histoires liées à la sécurité. Lundi, nous avons déjà appris au sujet d'Asus compromis et de « trois fabricants non nommés ». Les entreprises superstitieuses passent toute la semaine sur des nerfs, effectuant des backups. Tout cela parce que nous sommes tous un peu négligents en matière de sécurité : certains oublient de mettre leur ceinture à l'arrière, d'autres ignorent les dates de péremption des produits, certains gardent leur identifiant et mot de passe sous le clavier, et encore mieux, écrivent tous leurs mots de passe dans un carnet. Certaines personnes parviennent même à désactiver leurs antivirus, « pour ne pas ralentir le PC », et n'utilisent pas les droits d'accès dans les systèmes d'entreprise (quels secrets dans une entreprise de 50 personnes !). Peut-être que l'humanité n'a tout simplement pas encore développé cet instinct de cyber-auto-préservation, qui pourrait devenir un nouvel instinct fondamental.
Les entreprises n'ont pas non plus développé de tels instincts. Question simple : un système CRM est-il une menace pour la sécurité de l'information ou un outil de protection ? Il est peu probable que quelqu'un puisse répondre avec certitude. On commence donc, comme on nous l'a appris dans les cours d'anglais : ça dépend... Cela dépend des réglages, de la forme de livraison du CRM, des habitudes et convictions du fournisseur, du degré de négligence des employés, ainsi que de l'ingéniosité des malfaiteurs. Après tout, tout peut être piraté. Alors, comment vivre ?
Voici comment se présente la sécurité de l'information dans les petites et moyennes entreprises.
Le système CRM en tant que protection
Protéger les données sur l'activité commerciale et opérationnelle et stocker de façon sécurisée la base de clients est une des tâches principales des systèmes CRM, et à ce niveau, c'est bien plus important que tout autre logiciel applicatif dans l'entreprise.
Vous avez probablement commencé à lire cet article et, au fond de vous, vous avez souri, pensant que votre information n'intéresse personne. Si c'est le cas, c'est probablement parce que vous n'avez pas eu affaire aux ventes et que vous ne savez pas à quel point les bases de clients « réelles » et de qualité ainsi que les informations sur les méthodes de travail de cette base sont recherchées. Le contenu des systèmes CRM intéresse non seulement la direction de l'entreprise, mais aussi :
- Les malfaiteurs (plus rarement) — ils ont un objectif lié précisément à votre entreprise et utiliseront toutes les ressources pour obtenir les données : soudoyer des employés, piratage, achat de vos données auprès des managers, entretien avec les managers, etc.
- Des employés (plus souvent) qui peuvent agir en tant qu'informateurs pour vos concurrents. Ils sont simplement prêts à emporter ou à vendre la base de données clients pour leur propre bénéfice.
- Des hackers amateurs (très rarement) — vous pourriez être victime d'une intrusion dans le cloud où se trouvent vos données ou d'une attaque réseau, ou peut-être que quelqu'un, par curiosité, voudra « extraire » vos données (par exemple, des données sur les grossistes en pharmacie ou en alcool — juste pour voir).
Si quelqu'un accède à votre CRM, il obtiendra un accès à vos opérations commerciales, c'est-à-dire à l'ensemble des données à partir desquelles vous réalisez la majeure partie de vos profits. Et à partir du moment où un accès malveillant est obtenu au système CRM, les bénéfices commencent à sourire à celui qui détient la base de données clients. Ou à ses partenaires et recruteurs (lisez — nouveaux employeurs).
Un bon, fiable peut couvrir ces risques et offrir encore de nombreux avantages en matière de sécurité.
Alors, que sait faire un système CRM en matière de sécurité ?
(nous le découvrons par exemple, car nous ne pouvons pas répondre pour les autres)
- L'authentification à deux facteurs avec l'utilisation d'une clé USB et d'un mot de passe. il prend en charge le mode d'authentification à deux facteurs pour les utilisateurs lors de la connexion au système. Dans ce cas, lors de la connexion, en plus de saisir le mot de passe, il est nécessaire d'insérer dans le port USB de l'ordinateur une clé USB qui a été préalablement initialisée. Le mode d'authentification à deux facteurs aide à se prémunir contre le vol ou la divulgation du mot de passe.
Cliquable
- Lancement depuis des adresses IP et des adresses MAC de confiance. Pour assurer une sécurité accrue, l'accès des utilisateurs peut être limité exclusivement aux adresses IP et MAC enregistrées. Les adresses IP peuvent être aussi bien des adresses internes dans le réseau local que des adresses externes, si l'utilisateur se connecte à distance (via Internet).
- Autorisation de domaine (authentification Windows). Le système peut être configuré de manière à ne pas nécessiter la saisie du mot de passe utilisateur lors de la connexion. Dans ce cas, une authentification Windows a lieu, qui détermine l'utilisateur par les moyens de WinAPI. Le système sera lancé sous l’utilisateur dont le profil est utilisé au moment du lancement du système.
- Un autre mécanisme est des clients privésLes clients privés sont des clients que seul leur gestionnaire peut voir. Ils n'apparaîtront pas dans les listes d'autres utilisateurs, même si ces derniers ont l'ensemble des autorisations, y compris les droits d'administrateur. Cela permet de protéger, par exemple, un groupe de clients particulièrement importants ou un groupe basé sur d'autres critères, qui sera confié à un gestionnaire de confiance.
- Mécanisme de séparation des droits d'accès — une mesure de protection standard et prioritaire dans le CRM. Pour simplifier le processus d'administration des droits des utilisateurs, les droits sont attribués non pas à des utilisateurs spécifiques, mais à des modèles. Un utilisateur reçoit alors un certain modèle qui possède un ensemble de droits spécifique. Cela permet à chaque employé, du novice et du stagiaire jusqu'au directeur, d'attribuer des pouvoirs et des droits d'accès qui permettront ou non d'accéder à des données confidentielles et à des informations commerciales importantes.
- Système de sauvegarde automatique des données (backups), configurable via le serveur de scripts .
C'est une mise en œuvre de la sécurité illustrée par un système unique, chaque fournisseur ayant ses propres politiques. Cependant, le système CRM protège réellement vos informations : vous pouvez voir qui et à quel moment a extrait un rapport, qui a consulté quelles données, qui a effectué des exports, et bien plus encore. Même si vous découvrez une vulnérabilité après coup, vous ne laisserez pas cet acte impuni et vous pourrez facilement identifier l'employé qui a abusé de la confiance et de la loyauté de l'entreprise.
Vous vous êtes détendus ? Pas si vite ! Cette protection, si elle est négligée et si les problèmes de sécurité des données sont ignorés, peut jouer contre vous.
Le système CRM comme menace
Si votre entreprise possède au moins un PC, cela constitue déjà une source de cybermenaces. Par conséquent, le degré de menace augmente avec le nombre de postes de travail (et d'employés) ainsi qu'avec la diversité des logiciels installés et utilisés. La situation avec les systèmes CRM n'est pas simple, car ces programmes sont conçus pour stocker et traiter un actif précieux et coûteux : la base de données des clients et les informations commerciales, tandis que nous parlons ici de la sécurité de ces systèmes. En réalité, tout n'est pas si sombre de près, et avec la bonne approche, vous ne recevrez de ces systèmes CRM que des bénéfices et de la sécurité.
Quels sont les signes d'un système CRM dangereux ?
Commençons par une petite introduction aux bases. Les CRM peuvent être cloud ou de bureau. Les cloud sont ceux dont la SGBD (base de données) est hébergée non pas chez vous, mais dans un cloud privé ou public dans un centre de données (par exemple, vous êtes à Tcheliabinsk, mais votre base fonctionne dans un super centre de données à Moscou, car c'est le choix du fournisseur CRM qui a un contrat avec ce fournisseur). Les systèmes de bureau (également appelés on-premise, serveur — ce qui est déjà moins exact) utilisent leur propre SGBD sur vos serveurs (ne vous imaginez pas un énorme centre de données avec des racks coûteux, dans les petites et moyennes entreprises, c'est souvent un serveur isolé ou même un PC moderne), c'est-à-dire physiquement dans votre bureau.
Il est possible d'obtenir un accès non autorisé aux CRM des deux types, mais la rapidité et la simplicité d'accès sont différentes, surtout quand il s'agit de PME qui ne se soucient pas beaucoup de la sécurité de l'information.
Signe de danger n°1
La raison d'une probabilité plus élevée de problèmes avec les données dans un système cloud réside dans les relations impliquant plusieurs niveaux : vous (locataire du CRM) — fournisseur — prestataire (il peut y avoir une version plus allongée : vous — fournisseur — prestataire informatique du fournisseur — prestataire). Trois ou quatre niveaux de relations comportent plus de risques que un ou deux : un problème peut survenir du côté du fournisseur (changement de contrat, non-paiement des services du prestataire), du côté du prestataire (force majeure, piratage, problèmes techniques), du côté du sous-traitant (changement de manager ou d'ingénieur), etc. Bien sûr, les grands fournisseurs s'efforcent d'avoir des centres de données de secours, de gérer les risques et de maintenir leur propre département DevOps, mais cela n'exclut pas les problèmes.
Une CRM de bureau n'est généralement pas louée, mais achetée par l'entreprise, ce qui rend les relations plus simples et transparentes : le fournisseur configure les niveaux de sécurité nécessaires lors de l'implémentation de la CRM (de la gestion des droits d'accès et de la clé USB physique à la mise en place d'un serveur dans un mur en béton, etc.) et remet le contrôle à l'entreprise propriétaire de la CRM, qui peut alors renforcer la protection, embaucher un administrateur système ou se tourner vers son fournisseur de logiciels en cas de besoin. Les problèmes se concentrent sur la gestion des employés, la protection des réseaux et la sécurité physique des informations. Dans le cas d'une CRM de bureau, même une déconnexion complète d'Internet ne stoppe pas le fonctionnement, car la base de données est située dans le bureau « natif ».
L'un de nos employés aborde les technologies cloud, celui-ci ayant travaillé dans une entreprise développeuse de systèmes de bureau cloud complexes, y compris de CRM. « Dans l'un de mes anciens emplois, l'entreprise développait quelque chose de très similaire à une CRM de base, et tout cela était lié à des documents en ligne, etc. Un jour, dans GA, nous avons remarqué une activité anormale d'un des clients abonnés. Quelle a été notre surprise, à nous les analystes, lorsque nous, n'étant pas développeurs mais ayant un haut niveau d'accès, avons simplement pu ouvrir le lien vers l'interface utilisée par le client et voir quel tableau était si populaire. À vrai dire, il semble que le client ne voulait pas que quelqu'un voie ces données commerciales. Oui, c'était un bug, et cela n'a pas été corrigé pendant plusieurs années – je crois que la situation est toujours la même. Depuis, je suis un adepte de la solution de bureau et je fais preuve d'un certain scepticisme à l'égard des clouds, bien que nous les utilisions aussi dans notre travail et notre vie personnelle, où des incidents amusants se sont également produits. »
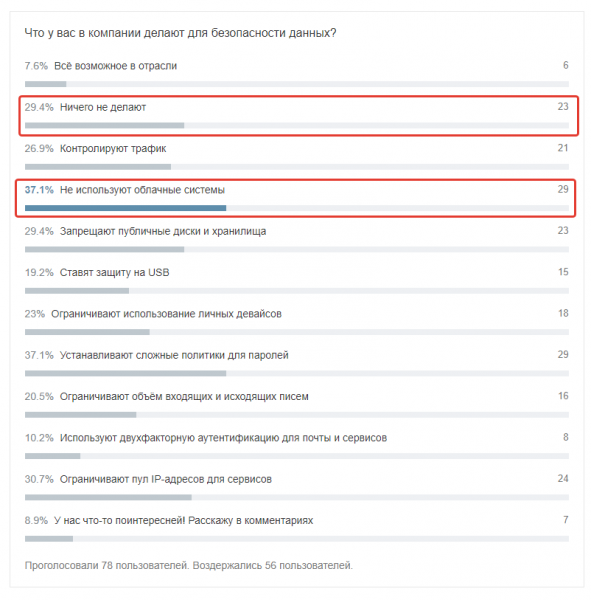
D'après notre enquête sur Habr, et ce sont des employés d'entreprises avancées
La perte de données dans un CRM cloud peut être due à une panne de serveur, à une indisponibilité des serveurs, à des situations imprévues, à l'arrêt des activités du fournisseur, etc. Le cloud implique un accès Internet constant et ininterrompu, ainsi la protection doit être sans précédent : au niveau du code, des droits d'accès, et d'autres mesures de cybersécurité (comme l'authentification à deux facteurs).
Indicateur de danger n°2
Il ne s'agit pas seulement d'un indicateur, mais d'un ensemble d'indicateurs liés au fournisseur et à sa politique. Voici quelques exemples importants que nous et nos employés avons rencontrés.
- Le fournisseur peut choisir un centre de données qui n'est pas suffisamment fiable, où les bases de données des clients seront « en cours d'exécution ». Il économisera, ne contrôlera pas le SLA, ne calculera pas la charge, et le résultat sera fatal pour vous.
- Le fournisseur peut refuser le droit de transférer le service dans le centre de données que vous avez choisi. C'est une restriction assez courante pour les SaaS.
- Le fournisseur peut avoir un conflit juridique ou économique avec le fournisseur de cloud, et alors pendant les « différends », les actions de sauvegarde ou, par exemple, la vitesse, peuvent être limitées.
- Le service de création de sauvegardes peut être fourni à un coût supplémentaire. C'est une pratique courante dont le client d'un système de CRM peut ne prendre connaissance que lorsqu'une sauvegarde est nécessaire, c'est-à-dire au moment le plus critique et vulnérable.
- Les employés du fournisseur peuvent avoir un accès non limité aux données des clients.
- Des fuites de données de toute nature peuvent se produire (facteur humain, fraude, hackers, etc.).
Ces problèmes sont généralement associés à de petits ou jeunes fournisseurs, mais même les grandes entreprises ont été confrontées à des histoires désagréables (recherchez sur google). C'est pourquoi vous devez toujours avoir des moyens de protéger vos informations de votre côté et discuter à l'avance des questions de sécurité avec le fournisseur de votre système CRM. Même le simple fait que vous vous intéressiez au problème incitera le fournisseur à traiter l'intégration de manière professionnelle (particulièrement important si vous traitez non pas avec le bureau du fournisseur, mais avec son partenaire, qui est plus intéressé à conclure un contrat et à obtenir une commission, plutôt qu'à vos deux facteurs… enfin, vous comprenez).
Indicateur de danger n°3
Organisation du travail sur la sécurité dans votre entreprise. Il y a un an, nous avons traditionnellement écrit sur la sécurité sur Habr et avons mené un sondage. L'échantillon n'était pas particulièrement grand, mais les réponses étaient révélatrices :
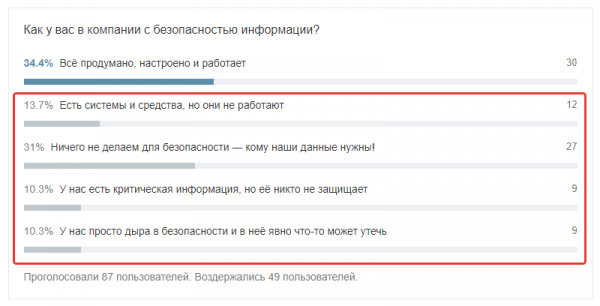
À la fin de l'article, nous fournirons des liens vers nos publications où nous avons examiné en détail les relations dans le système « entreprise - employé - sécurité », et ici nous présenterons une liste de questions dont il vaut la peine de trouver les réponses au sein de votre entreprise (même si vous n'avez pas besoin d'un CRM).
- Où les employés stockent-ils leurs mots de passe ?
- Comment l'accès aux stockages sur les serveurs de l'entreprise est-il organisé ?
- Comment le logiciel contenant des informations commerciales et opérationnelles est-il protégé ?
- Tous les employés ont-ils des antivirus actifs ?
- Combien d'employés ont accès aux données clients, et quel est le niveau de cet accès ?
- Combien avez-vous de nouveaux employés et combien sont en cours de licenciement ?
- Avez-vous récemment discuté avec des employés clés et écouté leurs demandes et plaintes ?
- Les imprimantes sont-elles contrôlées ?
- Quelle est la politique concernant la connexion de ses propres appareils aux PC ainsi que l'utilisation du Wi-Fi au travail ?
En réalité, ce sont des questions de base — il y aura sûrement des éléments plus complexes dans les commentaires, mais c'est la base que même un entrepreneur individuel avec deux employés devrait connaître.
Comment se protéger ?
- Les sauvegardes sont un élément crucial, souvent négligé ou oublié. Si vous utilisez un système de bureau, configurez un système de sauvegarde des données à une fréquence définie (par exemple, pour RegionSoft CRM, cela peut être réalisé avec ) et organisez un stockage adéquat des copies. Si vous avez un CRM cloud, renseignez-vous obligatoirement avant de signer le contrat sur l'organisation des sauvegardes : vous avez besoin d'informations sur la profondeur et la fréquence, sur le lieu de stockage, sur le coût des sauvegardes (souvent, seules les sauvegardes « des dernières données sur une période » sont gratuites, tandis que la sauvegarde sécurisée complète est un service payant). En général, il n'y a vraiment pas de place ici pour économiser ou faire preuve de négligence. Et n'oubliez pas de vérifier ce qui est restauré à partir des sauvegardes.
- Séparation des droits d'accès au niveau des fonctions et des données.
- La sécurité au niveau du réseau — il est nécessaire de permettre l'utilisation du CRM uniquement à l'intérieur du sous-réseau de bureau, de restreindre l'accès pour les appareils mobiles, d'interdire l'utilisation du CRM à domicile ou, ce qui est encore pire, sur des réseaux publics (espaces de coworking, cafés, bureaux clients, etc.). Faites particulièrement attention à la version mobile — elle doit être une version fortement réduite pour le travail.
- Un antivirus avec analyse en temps réel est nécessaire dans tous les cas, mais surtout en matière de sécurité des données d'entreprise. Interdisez par des politiques de désactiver l'antivirus soi-même.
- Former la sensibilisation des employés à l'hygiène du cyberespace n'est pas une perte de temps, mais une nécessité urgente. Il est essentiel de faire comprendre à tous les collègues qu'il leur est important non seulement de prévenir, mais aussi de réagir correctement à une menace qui se présente. Interdire l'utilisation d'Internet ou de sa messagerie au bureau est une pratique obsolète et source d'une forte négativité, il faudra donc travailler sur la prévention.
Bien sûr, en utilisant un système cloud, il est possible d'atteindre un niveau de sécurité suffisant : utiliser des serveurs dédiés, configurer des routeurs et segmenter le trafic au niveau de l'application et des bases de données, utiliser des sous-réseaux privés, établir des règles de sécurité strictes pour les administrateurs, garantir la continuité grâce à des sauvegardes avec la fréquence et la complétude nécessaires, et assurer une surveillance réseau 24/7… En y réfléchissant, ce n'est pas si difficile, mais plutôt coûteux. Pourtant, comme le montre la pratique, ces mesures ne sont prises que par certaines entreprises, principalement des grandes. Nous n'hésitons donc pas à le dire encore une fois : le cloud et le bureau ne doivent pas vivre l'un sans l'autre, protégez vos données.
Quelques conseils simples mais importants pour toute mise en œuvre d'un système CRM.
- Vérifiez le fournisseur pour des vulnérabilités — recherchez des informations en utilisant des combinaisons de mots comme « vulnérabilité Nom du fournisseur », « hacké Nom du fournisseur », « fuite de données Nom du fournisseur ». Cela ne doit pas être le seul paramètre de recherche pour un nouveau système CRM, mais cela doit absolument être noté en arrière-plan et il est particulièrement important de comprendre les causes des incidents survenus.
- Interrogez le fournisseur sur le centre de données : disponibilité, nombre de centres, comment est organisée la bascule en cas d’urgence.
- Configurez des balises de sécurité dans le CRM, suivez l'activité au sein du système et les pics d'activité inhabituels.
- Désactivez l'exportation de rapports, l'accès via API pour les employés non concernés — c’est-à-dire ceux qui n'ont pas besoin de ces fonctionnalités pour leurs activités quotidiennes.
- Assurez-vous que votre système CRM dispose d'un journal de processus et d'une journalisation des actions des utilisateurs.
Ce sont des détails, mais ils complètent parfaitement le tableau. En réalité, il n'y a pas de petites choses en matière de sécurité.
En mettant en œuvre un système CRM, vous garantissez la sécurité de vos données — mais seulement si l'implémentation est faite correctement et que les questions de sécurité de l'information ne sont pas mises de côté. Soyez d'accord, il serait insensé d’acheter une voiture sans vérifier les freins, l'ABS, la présence des airbags, et les ceintures de sécurité. Après tout, l'objectif n'est pas seulement de conduire, mais de le faire en toute sécurité et d'arriver à destination entier et sauf. Il en va de même pour les affaires.
N'oubliez pas : si les règles de sécurité au travail sont écrites dans le sang, les règles de cybersécurité pour les entreprises sont écrites dans l'argent.
Pour en savoir plus sur la cybersécurité et le rôle des systèmes CRM, vous pouvez lire nos articles détaillés :
- — un aperçu des menaces potentielles à la sécurité dans le domaine des affaires et un schéma approximatif de détection.
- — une analyse détaillée de la façon dont les employés peuvent nuire à votre entreprise et comment ils le font dans le secteur commercial.
Si vous cherchez un système CRM, alors . Si vous avez besoin d'un CRM ou d'un ERP — examinez attentivement nos produits et comparez leurs fonctionnalités avec vos objectifs et besoins. Si vous avez des questions ou des difficultés, écrivez-nous, appelez-nous, nous organiserons pour vous une présentation individuelle en ligne — sans classements ni comparaisons.
 , où nous écrivons sans publicité sur des sujets non totalement formels concernant les CRM et les affaires.
Source : habr.com
