

Lorsqu'on parle de MDM, qui signifie Mobile Device Management, beaucoup imaginent immédiatement un kill-switch qui détruit à distance un téléphone perdu sur ordre d'un employé de la sécurité informatique. Non, cela existe aussi, mais sans effets pyrotechniques. Cependant, il existe de nombreuses autres tâches routinières que MDM facilite de manière beaucoup plus simple et sans douleur.
Les entreprises cherchent à optimiser et unifier leurs processus. Et si jadis un nouvel employé devait se rendre dans un mystérieux sous-sol rempli de fils et de lumières, où de sages vieillards aux yeux rouges l'aidaient à configurer sa messagerie d'entreprise sur son Blackberry, aujourd'hui MDM a évolué en un véritable écosystème permettant d'effectuer ces tâches en deux clics. Nous allons parler de la sécurité, de la « Coca-Cola » au goût de concombre et de cassis, ainsi que des différences entre MDM, MAM, EMM et UEM. Et aussi de la manière de postuler à distance pour vendre des pâtisseries.
Vendredi au bar
Même les personnes les plus responsables prennent parfois du repos. Et, comme cela arrive souvent, elles oublient des sacs à dos, des ordinateurs portables et des téléphones mobiles dans des cafés et des bars. Le principal problème, c'est que la perte de ces appareils peut se transformer en un véritable casse-tête pour le département de sécurité informatique, surtout s'ils contiennent des informations sensibles pour l'entreprise. Les employés d'Apple ont réussi à se faire remarquer au moins deux fois en perdant d'abord , puis — . Oui, aujourd'hui la plupart des téléphones mobiles sont livrés avec le chiffrement d'usine, mais les ordinateurs portables d'entreprise ne sont pas toujours configurés avec le chiffrement du disque dur par défaut.
De plus, des menaces telles que le vol ciblé d'appareils d'entreprise dans le but d'accéder à des données précieuses commencent à émerger. Le téléphone est chiffré, tout est aussi sécurisé que possible, et tout ça. Mais avez-vous remarqué la caméra de surveillance sous laquelle vous avez déverrouillé votre téléphone juste avant qu'il ne soit volé ? Étant donné la valeur potentielle des données sur un appareil d'entreprise, ces types de menaces sont devenus tout à fait réels.
En général, les gens sont vraiment très distraits. Beaucoup d'entreprises aux États-Unis ont dû commencer à traiter les ordinateurs portables comme des articles jetables qui seront inévitablement oubliés dans un bar, un hôtel ou à l'aéroport. Des données montrent que dans les aéroports américains, toutes les semaines, dont au moins la moitié contient des informations confidentielles non protégées.
Tout cela a considérablement ajouté des cheveux gris aux responsables de la sécurité et a conduit au développement d'abord de la MDM (Gestion des Appareils Mobiles). Ensuite, est née le besoin de gérer le cycle de vie des applications mobiles sur les appareils contrôlés, ce qui a donné lieu à des solutions MAM (Gestion des Applications Mobiles). Il y a quelques années, ces solutions ont commencé à se regrouper sous le nom commun d'EMM (Gestion de la Mobilité en Entreprise) - un système unifié pour la gestion des appareils mobiles. Le point culminant de cette centralisation est constitué par les solutions UEM (Gestion Unifiée des Points de Terminaison).
Chérie, nous avons acheté un zoo.
Les premiers à se manifester étaient des fournisseurs proposant des solutions pour la gestion centralisée des appareils mobiles. L'une des entreprises les plus connues — Blackberry — est toujours vivante et se porte plutôt bien. Même en Russie, elle est présente et vend ses produits, principalement pour le secteur bancaire. Ce marché a également vu l'arrivée de SAP et d'autres entreprises plus petites comme Good Technology, qui a ensuite été achetée par le même Blackberry. Pendant ce temps, le concept BYOD (Apportez Votre Propre Appareil) commençait à gagner en popularité, les entreprises cherchant à économiser sur le fait que les employés apportaient leurs appareils personnels au travail.
Cependant, il est rapidement devenu évident que le support technique et la sécurité étaient déjà pris de court par des demandes telles que « Comment configurer MS Exchange sur mon Arch Linux » et « J'ai besoin d'un VPN direct vers un dépôt Git privé et une base de données produit depuis mon MacBook ». Sans solutions centralisées, toutes les économies réalisées avec le BYOD se transformaien en cauchemar en matière de maintien de ce zoo. Les entreprises avaient besoin que toute gestion soit automatique, flexible et sécurisée.
Dans le commerce de détail, l'histoire s'est déroulée un peu différemment. Il y a environ 10 ans, les entreprises ont soudainement réalisé l'émergence des appareils mobiles. Auparavant, les employés étaient assis derrière des moniteurs à lampes chaudes, tandis qu'à proximité se tenait souvent un homme barbu en pull, veillant à ce que tout cela fonctionne. Avec l'avènement des smartphones modernes, les fonctions de rares PDA spécialisés peuvent désormais être transférées sur un simple appareil de série peu coûteux. Parallèlement, il est devenu évident qu'il fallait gérer ce zoo, car il existe de nombreuses plateformes différentes : Blackberry, iOS, Android, puis Windows Phone. Dans une grande entreprise, toute intervention manuelle est un tir dans le pied. Ce processus consume des heures précieuses du département informatique et de support.
Au départ, les fournisseurs proposaient des produits MDM séparés pour chaque plateforme. La situation typique était de ne gérer que les smartphones sous iOS ou Android. Une fois que les smartphones étaient plus ou moins maîtrisés, il est devenu évident qu'il fallait aussi gérer les terminaux de collecte de données dans les entrepôts. En même temps, vous devez envoyer un nouvel employé à l'entrepôt pour qu'il puisse simplement scanner les codes-barres sur les bonnes boîtes et entrer ces données dans la base. Si vos entrepôts sont dispersés à travers le pays, le support devient assez compliqué. Il faut connecter chaque appareil au Wi-Fi, installer une application et garantir l'accès à la base de données. Avec les MDM modernes, ou plutôt les EMM, vous prenez un administrateur, lui fournissez une console de gestion et configurez des milliers d'appareils avec des scénarios de templates depuis un seul endroit.
Terminaux chez McDonald's
Le secteur de la vente au détail observe une tendance intéressante : l'abandon des caisses fixes et des points de vente traditionnels. Auparavant, si vous aimiez une bouilloire chez M.Video, il fallait appeler un vendeur et marcher avec lui à travers tout le hall jusqu'à un terminal fixe. En chemin, le client oubliait souvent la raison de sa démarche et changeait d'avis. Cette impulsivité d'achat se perdait. Aujourd'hui, les solutions MDM permettent au vendeur d'approcher directement avec un terminal de point de vente et de procéder au paiement. Le système intègre et configure les terminaux des entrepôts et des vendeurs à partir d'une seule console de gestion. À l'époque, l'une des premières entreprises à changer le modèle de la caisse traditionnelle a été McDonald's avec ses panneaux interactifs de libre-service et ses employés avec des terminaux mobiles qui prenaient les commandes en plein milieu de la file d'attente.
Burger King a également commencé à développer son écosystème, en ajoutant une application permettant de commander à distance, afin que votre commande soit préparée à l'avance. Le tout formait un réseau harmonieux avec des bornes interactives gérées et des terminaux mobiles pour les employés.
Caisse automatique
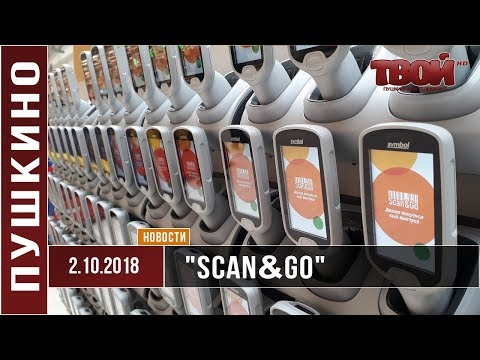
De nombreux hypermarchés alimentaires allègent la charge des caissiers en installant des caisses en libre-service. « Globus » est allé plus loin. À l'entrée, ils proposent de prendre un terminal Scan&Go avec un scanner intégré, permettant de scanner tous les produits sur place, de les conditionner dans des sacs et de sortir en ayant déjà payé. Il n'est pas nécessaire de passer à la caisse pour les produits déjà emballés. Tous les terminaux sont également gérés de manière centralisée et s'intègrent tant avec les entrepôts qu'avec d'autres systèmes. Certaines entreprises expérimentent des solutions similaires intégrées dans les chariots.
Mille saveurs
Une chanson séparée concerne les distributeurs automatiques. De la même manière, il faut mettre à jour le firmware, surveiller les réserves de café brûlé et de lait en poudre. Et tout cela doit être synchronisé avec les terminaux du personnel de service. Parmi les grandes entreprises, Coca-Cola s'est distinguée en annonçant un prix de 10 000 $ pour la recette de boisson la plus originale. En d'autres termes, elle a permis aux utilisateurs de mixer les combinaisons les plus excentriques dans ses machines. Ainsi, des variantes de cola au gingembre et au citron sans sucre et de « Sprite » à la vanille et à la pêche ont vu le jour. Ils n'ont pas encore atteint le goût de cire d'oreille, comme dans les bonbons Bertie Bott’s Every Flavour Beans, mais ils sont très déterminés. Toute la télémétrie et la popularité de chaque combinaison sont soigneusement suivies. Tout cela s'intègre également avec les applications mobiles des utilisateurs.
Nous attendons de nouvelles saveurs.
Nous vendons des petits pains.
Tout l'intérêt des systèmes MDM/UEM est que vous pouvez rapidement évoluer dans votre entreprise en connectant de nouveaux employés à distance. Vous pouvez tout à fait organiser la vente de petits pains dans une autre ville avec une intégration complète de vos systèmes en deux clics. Cela ressemblera à peu près à ça.
Un nouvel appareil est livré à l'employé. Dans la boîte se trouve un papier avec un code-barres. Nous scannons — l'appareil s'active, s'enregistre dans MDM, prend le firmware, l'applique et redémarre. L'utilisateur entre ses données ou un jeton unique. Voilà. Maintenant, vous avez un nouvel employé qui a accès à la messagerie d'entreprise, aux données de stock, aux applications nécessaires et à l'intégration avec le terminal de paiement mobile. La personne arrive à l'entrepôt, prend les marchandises et les livre directement aux clients, acceptant les paiements avec ce même appareil. C'est presque comme dans les stratégies d'embauche de nouvelles unités.
À quoi cela ressemble
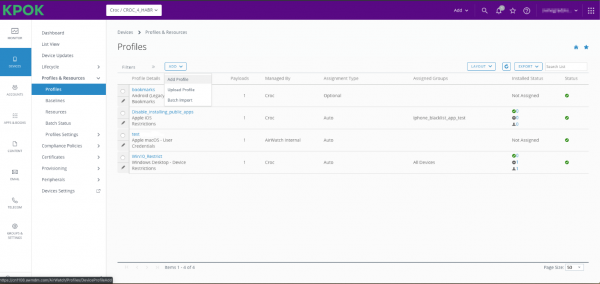
L'un des systèmes UEM les plus fonctionnels sur le marché est VMware Workspace ONE UEM (anciennement AirWatch). Il permet de s'intégrer pratiquement à et à ChromeOS. Même Symbian était supporté jusqu'à récemment. De plus, Workspace ONE prend en charge Apple TV.
Un autre avantage important. Apple ne permet qu'à deux MDM, y compris Workspace ONE, d'explorer l'API avant la sortie d'une nouvelle version d'iOS. Pour tout le monde, au mieux — un mois à l'avance, et pour eux — deux mois.
Vous définissez simplement les scénarios d'utilisation nécessaires, connectez l'appareil, et ensuite cela fonctionne, comme on dit, de manière automagique. Les politiques arrivent, les restrictions sont appliquées, les accès nécessaires aux ressources réseau internes sont fournis, les clés sont chargées et les certificats sont installés. Après quelques minutes, un nouvel employé dispose déjà d'un appareil entièrement prêt à l'emploi, à partir duquel la télémétrie nécessaire est continuellement déversée. Le nombre de scénarios est immense, allant du blocage de la caméra du téléphone dans une géolocalisation précise jusqu'à la SSO par empreinte digitale ou reconnaissance faciale.
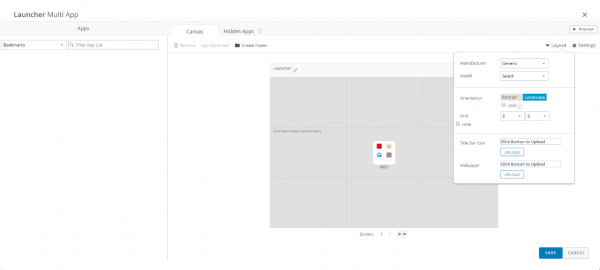
L'administrateur configure le lanceur avec toutes les applications qui seront envoyées à l'utilisateur.
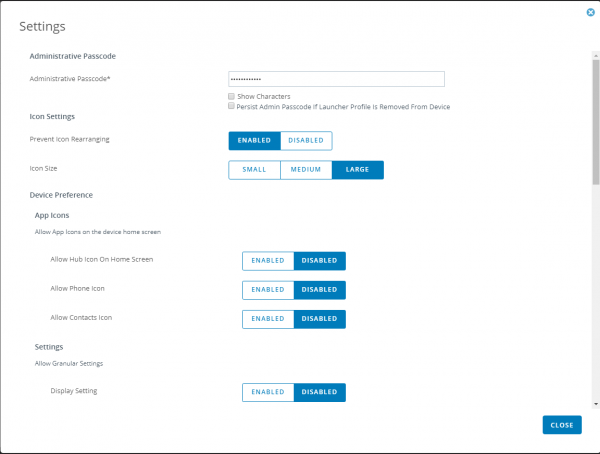
Tous les paramètres possibles et impossibles, tels que la taille des icônes, l'interdiction de leur déplacement, l'interdiction de l'icône d'appel et des contacts, sont également réglables de manière tout aussi flexible. Cette fonctionnalité est utile lorsque l'on utilise la plateforme Android comme menu interactif dans un restaurant et pour des tâches similaires.
Du point de vue de l'utilisateur, cela ressemble à peu près à cela. 
Il existe des solutions intéressantes chez d'autres fournisseurs. Par exemple, EMM SafePhone de l'Institut de recherche SOKB fournit des solutions certifiées pour la transmission sécurisée de la voix et des messages avec cryptage et capacité d'enregistrement.
Téléphones rootés
Les téléphones rootés sont un véritable casse-tête pour la sécurité informatique, car l'utilisateur dispose de droits maximaux. Non, c'est subjectivement le choix idéal. Votre appareil doit vous donner tous les droits de gestion. Malheureusement, cela va à l'encontre des objectifs d'entreprise, qui nécessitent l'absence pour l'utilisateur de toute capacité à influencer le logiciel d'entreprise. Par exemple, il ne devrait pas être autorisé à accéder à une section protégée de la mémoire contenant des fichiers ou à injecter un GPS falsifié.
C'est pourquoi tous les fournisseurs essaient, d'une manière ou d'une autre, de détecter toute activité suspecte sur l'appareil géré et de bloquer l'accès en cas de détection de droits root ou de firmware non standard.
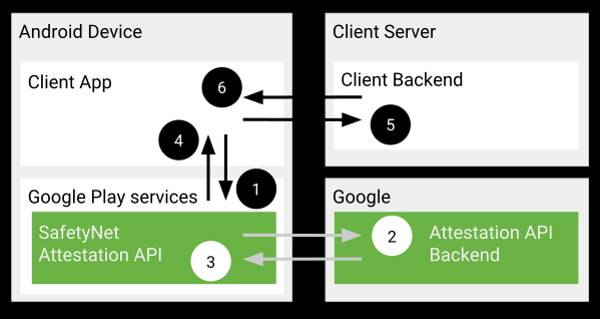
Sur Android, on compte généralement sur . De temps en temps, Magisk permet de contourner ses vérifications, mais généralement, Google corrige cela très rapidement. Autant que je sache, Google Pay n'a toujours pas fonctionné à nouveau sur des appareils rootés après la mise à jour de printemps.
Au lieu d'une conclusion
Si vous êtes une grande entreprise, vous devriez envisager de mettre en œuvre des systèmes UEM/EMM/MDM. Les tendances modernes indiquent que ces systèmes sont de plus en plus utilisés, allant d'iPads verrouillés comme terminaux dans les boulangeries à de grandes intégrations avec des bases logistiques et des terminaux de livraison. Un point de gestion unique et une intégration rapide ou un changement de rôle pour un employé offrent des avantages considérables.
Mon adresse e-mail est SVinogradskiy@croc.ru
Source : habr.com
