

Il y a quelques années, les agences de recherche et les fournisseurs de services de sécurité informatique avaient déjà commencé à signaler du nombre d'attaques DDoS. Mais dès le premier trimestre de 2019, ces mêmes chercheurs ont rapporté une augmentation étonnante Nous sommes convaincus que l'époque des attaques DDoS simples et facilement détectables (et des outils peu complexes capables de les prévenir) est révolue. Les cybercriminels ont appris à mieux dissimuler ces attaques et à les réaliser de manière de plus en plus sophistiquée. L'industrie noire est passée des attaques par brute force aux attaques au niveau des applications. Elle reçoit des commandes sérieuses pour détruire des processus commerciaux, y compris des opérations tout à fait hors ligne. .
En s'introduisant dans la réalité
En 2017, une série d'attaques DDoS visant les services de transport en Suède a provoqué de longues
retards de train. Danske Statsbaner Venezuela. .
Plus intelligents et coûteux
Les DDoS continuent d'être considérés comme l'un des types de cybercriminalité les plus répandus et à croissance rapide. Selon les experts, leur nombre ne fera qu'augmenter à partir de 2020. Cela est associé à diverses raisons — à la transition encore plus importante des entreprises en ligne en raison de la pandémie, au développement même de l'industrie secrète de la cybercriminalité, et même à
la diffusion de la 5G. .
Les attaques DDoS "populaires" sont devenues courantes en raison de leur facilité de déploiement et de leur faible coût : il y a quelques années, elles pouvaient être initiées pour 50 $ par jour. Aujourd'hui, tant les cibles que les méthodes d'attaque ont évolué, ce qui a entraîné une augmentation de leur complexité et, par conséquent, de leur coût. Oui, des prix à partir de 5 $ de l'heure existent toujours dans les grilles tarifaires (oui, les cybercriminels ont des grilles tarifaires), mais pour un site avec protection, il faut désormais compter au moins 400 $ par jour, tandis que le coût des commandes "sur mesure" pour les grandes entreprises peut atteindre plusieurs milliers de dollars.
Aujourd'hui, il existe deux types principaux d'attaques DDoS. Le premier a pour objectif de rendre une ressource en ligne indisponible pendant une certaine période. Les cybercriminels facturent en fonction du temps que dure l'attaque. Dans ce cas, l'opérateur DDoS ne se préoccupe d'aucun résultat spécifique, et le client fait en fait un prépaiement pour le lancement de l'attaque. Ces méthodes sont relativement peu coûteuses.
Le deuxième type d'attaque est facturé uniquement si un certain résultat est atteint. Ces attaques sont beaucoup plus intéressantes. Elles sont bien plus complexes à réaliser et donc significativement plus chères, car les attaquants doivent choisir les méthodes les plus efficaces pour atteindre leurs objectifs. Chez Variti, nous organisons parfois de véritables parties d'échecs avec des cybercriminels, où ils changent instantanément de tactique et d'outils, essayant de percer à plusieurs vulnérabilités à différents niveaux. Ce sont clairement des attaques en équipe, où les hackers savent parfaitement comment réagir et contrer les actions des défenseurs. Lutter contre eux n'est pas seulement difficile, mais aussi très coûteux pour les entreprises. Par exemple, l'un de nos clients, un grand détaillant en ligne, a maintenu pendant presque trois ans une équipe de 30 personnes dont la tâche était de lutter contre les attaques DDoS.
Selon Variti, les attaques DDoS simples, motivées uniquement par l'ennui, le trolling ou le mécontentement vis-à-vis d'une entreprise, représentent actuellement moins de 10 % de toutes les attaques DDoS (bien sûr, des statistiques différentes peuvent exister pour les ressources non protégées, nous nous basons sur les données de nos clients). Tout le reste provient de l'activité d'équipes professionnelles. En effet, trois quarts de tous les "mauvais" bots sont des bots sophistiqués, difficiles à détecter avec la plupart des solutions actuelles du marché. Ils imitent le comportement d'utilisateurs réels ou de navigateurs et implantent des schémas qui rendent difficile la distinction entre les requêtes "bonnes" et "mauvaises". Cela rend les attaques moins visibles et donc plus efficaces.
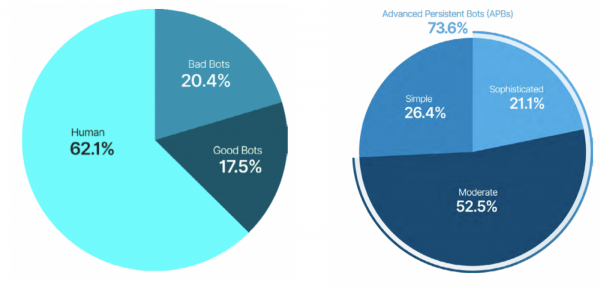
Données de GlobalDots
Nouveaux objectifs DDoS
Rapport Les analystes de GlobalDots rapportent que les bots génèrent actuellement 50 % de tout le trafic web, parmi lesquels 17,5 % sont des bots malveillants.
Les bots peuvent compliquer la vie des entreprises de différentes manières : en plus de "metre hors ligne" des sites, ils augmentent maintenant les dépenses publicitaires, cliquent sur les annonces, analysent les prix pour les diminuer légèrement afin de détourner les clients, et volent du contenu à des fins peu recommandables (par exemple, nous avons récemment travaillé sur des sites avec du contenu volé qui forcent les utilisateurs à résoudre des captcha d'autres personnes). Les bots déforment considérablement diverses statistiques commerciales, et finalement, les décisions se basent sur des données incorrectes. Une attaque DDoS est souvent un écran de fumée pour des crimes encore plus graves comme le piratage et le vol de données. Maintenant, nous voyons qu'une toute nouvelle classe de cybermenaces est apparue - celle de perturber certains processus commerciaux de l'entreprise, souvent hors ligne (car à notre époque, rien ne peut être complètement "hors réseau"). Nous constatons particulièrement souvent des violations des processus logistiques et des communications avec les clients. “Non livré”
Les processus commerciaux logistiques sont essentiels pour la plupart des entreprises, c'est pourquoi ils sont souvent ciblés. Voici quelques scénarios d'attaques possibles dans ce contexte.
En rupture de stock
En rupture de stock
Si vous travaillez dans le domaine du commerce en ligne, vous êtes probablement déjà familier avec le problème des commandes frauduleuses. Lors d'attaques, des bots surchargent les ressources logistiques et rendent les produits indisponibles pour les autres acheteurs. Pour cela, ils passent un grand nombre de commandes frauduleuses, équivalant au maximum de produits disponibles. Ces produits ne sont ensuite pas payés et sont retournés sur le site après un certain temps. Mais le mal est déjà fait : ils ont été marqués comme « épuisés », et une partie des acheteurs est déjà partie chez les concurrents. Cette tactique est bien connue dans l'industrie des billets d'avion, où parfois des bots
Sneakers bots
Le scénario suivant populaire : les bots achètent instantanément toute la gamme de produits, puis leurs propriétaires les revendent plus tard à un prix gonflé (la majoration moyenne étant de 200 %). Ces bots sont appelés sneakers bots, car ce problème est bien connu dans l'industrie des sneakers tendance, en particulier pour les collections limitées. Les bots achetaient presque instantanément les nouvelles lignes de produits qui venaient de sortir, tout en bloquant les ressources pour qu'aucun utilisateur réel ne puisse y accéder. C'est un cas rare où les bots ont été mentionnés dans des magazines de mode. Bien sûr, les revendeurs de billets pour des événements tendance comme les matchs de football utilisent le même scénario.
Autres scénarios
Mais ce n'est pas tout. Il existe encore une variante plus complexe d'attaques sur la logistique, qui peut entraîner des pertes sérieuses. Cela peut se produire si le service propose l'option « Paiement à la réception du produit ». Les bots laissent de fausses commandes pour de tels produits, en indiquant de fausses, voire réelles, adresses de personnes non soupçonnantes. Et les entreprises encourent d'énormes frais de livraison, de stockage, et de vérification des détails. Pendant ce temps, les produits ne sont pas disponibles pour d'autres clients et occupent également de l'espace dans l'entrepôt.
Que faire d'autre ? Les bots laissent des avis faux négatifs massifs sur les produits, saturent la fonction « remboursement », bloquant les transactions, volent les données des clients, inondent de spams les véritables acheteurs — les possibilités sont nombreuses. Un bon exemple est la récente attaque contre DHL, Hermes, AldiTalk, Freenet, Snipes.com. Les hackers , pour des « testeurs des systèmes de protection contre les DDoS », et en fin de compte, ils ont paralysé le portail des clients professionnels de l'entreprise et toutes les API. Cela a entraîné d'importantes interruptions de livraison des produits aux clients.
Appelez demain
L'année dernière, la Commission fédérale du commerce (FTC) a signalé une augmentation double des plaintes des entreprises et des utilisateurs concernant les appels téléphoniques automatisés et frauduleux. Selon certaines estimations, ils représentent de tous les appels.
Comme dans le cas des DDoS, les cibles des TDoS — attaques massives de bots sur les téléphones — varient des « concours » à la concurrence déloyale. Les bots peuvent saturer les centres d'appels et manquer les véritables clients. Cette méthode est efficace non seulement pour les centres d'appels avec des opérateurs « vivants », mais aussi là où des systèmes AVR sont utilisés. Les bots peuvent également attaquer massivement d'autres canaux de communication avec les clients (chats, emails), perturber le fonctionnement des systèmes de CRM et même, dans une certaine mesure, nuire à la gestion des ressources humaines, car les opérateurs sont surchargés, essayant de gérer la crise. Les attaques peuvent également être synchronisées avec une attaque DDoS traditionnelle sur les ressources en ligne de la victime.
Récemment, une telle attaque a perturbé le service d'urgence aux États-Unis — des personnes ordinaires, ayant désespérément besoin d'aide, n'arrivaient tout simplement pas à se connecter. À peu près au même moment, le zoo de Dublin a subi le même sort : au moins 5000 personnes ont reçu un spam sous forme de SMS les incitant à appeler d'urgence le numéro de téléphone du zoo et à demander une personne fictive.
Le Wi-Fi sera indisponible
Les cybercriminels peuvent également facilement bloquer l'ensemble du réseau d'entreprise. Le blocage d'IP est souvent utilisé pour lutter contre les attaques DDoS. Cependant, c'est une pratique à la fois inefficace et très dangereuse. Une adresse IP peut être facilement trouvée (par exemple, grâce à la surveillance des ressources) et facilement remplacée (ou falsifiée). Nos clients, avant de rejoindre Variti, ont parfois rencontré des situations où le blocage d'une IP particulière désactivait simplement le Wi-Fi de leurs propres bureaux. Il y a eu un cas où un client a été « manipulé » avec une IP ciblée, bloquant l'accès à sa ressource pour des utilisateurs d'une région entière, sans qu'il s'en rende compte, car la ressource fonctionnait parfaitement par ailleurs.
Quoi de neuf ?
De nouvelles menaces nécessitent de nouvelles solutions de protection. Cependant, ce nouveau créneau sur le marché est encore en train de se former. Il existe de nombreuses solutions pour contrer les attaques simples de bots, mais les choses se compliquent avec les attaques plus complexes. De nombreuses solutions continuent de pratiquer des méthodes de blocage d'IP. D'autres nécessitent du temps pour collecter des données initiales avant de commencer à fonctionner, et ces 10 à 15 minutes peuvent devenir une vulnérabilité. Il existe des solutions basées sur l'apprentissage automatique qui permettent d'identifier un bot par son comportement. Pendant ce temps, les équipes de « l'autre côté » se vantent déjà de posséder des bots capables d'imiter des modèles réels indiscernables de ceux des humains. Qui l'emportera — il reste à découvrir.
Que faire lorsqu'il faut lutter contre des équipes professionnelles de fabricants de bots et des attaques complexes à plusieurs niveaux simultanément ?
Notre expérience montre qu'il est nécessaire de se concentrer sur la filtration des requêtes non légitimes sans bloquer les adresses IP. Pour les attaques DDoS complexes, une filtration à plusieurs niveaux est nécessaire, incluant le niveau de transport, le niveau des applications et les API. Cela permet de contrer même les attaques de faible fréquence, souvent invisibles et donc souvent ignorées. Enfin, il est important de laisser passer tous les utilisateurs réels même pendant la phase active de l'attaque.
Deuxièmement, les entreprises ont besoin de pouvoir créer leurs propres systèmes de protection en plusieurs étapes, dans lesquels, en plus des outils de prévention des attaques DDoS, des systèmes de lutte contre la fraude, le vol de données, la protection du contenu, etc., seront intégrés.
Troisièmement, ils doivent fonctionner en temps réel dès la première requête — la capacité à réagir instantanément aux incidents de sécurité augmente considérablement les chances de prévenir une attaque ou de réduire son impact destructeur.
L'avenir proche : gestion de la réputation et collecte de grandes données grâce aux bots
L'histoire du DDoS a évolué du simple au complexe. Au début, l'objectif des attaquants était d'arrêter le fonctionnement de sites web. Maintenant, ils estiment qu'il est plus efficace de cibler les processus métier fondamentaux.
La complexité des attaques continuera d'augmenter, c'est inévitable. En plus de ce que font actuellement les mauvais bots — le vol de données et leur falsification, l'extorsion, le spam — les bots commenceront à collecter des données issues d'un grand nombre de sources (Big Data) et à créer de « faux » comptes « fiables » pour influencer, gérer la réputation ou effectuer du phishing de masse.
Actuellement, seules les grandes entreprises peuvent se permettre d'investir dans la protection contre les DDoS et les bots, mais même elles ne peuvent pas toujours suivre et filtrer complètement le trafic généré par les bots. Le seul aspect positif du fait que les attaques de bots deviennent plus complexes est que cela stimule le marché à créer des solutions « intelligentes » et plus avancées pour la protection.
Que pensez-vous — comment le secteur de la protection contre les bots va-t-il évoluer et quelles solutions sont nécessaires sur le marché dès maintenant ?
Source : habr.com
