

Vous connaissez peut-être ce qu'est l'OSINT et avez utilisé le moteur de recherche Shodan, ou utilisez déjà une Threat Intelligence Platform pour prioriser les IOC provenant de différents flux. Mais parfois, il est nécessaire de regarder votre entreprise de l'extérieur et d'obtenir de l'aide pour résoudre les incidents identifiés. permet de suivre les actifs numériques de l'entreprise et ses analyses offrent des actions concrètes.
En substance, Digital Shadows complète harmonieusement un SOC existant ou couvre entièrement la fonctionnalité de surveillance du périmètre externe. La construction de l'écosystème a commencé en 2011 et en arrière-plan, de nombreuses fonctionnalités intéressantes ont été mises en œuvre. DS_ surveille Internet, les réseaux sociaux et le darknet, et extrait de tout ce flux d'informations uniquement ce qui est important.
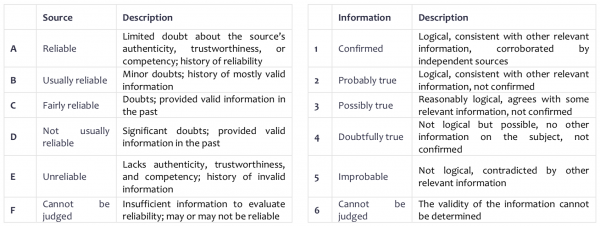
Dans sa newsletter hebdomadaire l'entreprise fournit un tableau que vous pouvez utiliser dans votre vie quotidienne pour évaluer la source et les informations reçues. Vous pouvez également consulter le tableau à la fin de l'article.
Digital Shadows est capable de détecter et d'éteindre les domaines de phishing, les faux comptes sur les réseaux sociaux ; de trouver des informations d'identification compromises des employés et des données divulguées, d'identifier des informations sur les cyberattaques prévues contre l'entreprise, de surveiller en permanence le périmètre public de l'organisation et même d'analyser régulièrement les applications mobiles dans un bac à sable.
Identification des risques numériques
Chaque entreprise, dans le cadre de ses activités, tisse des chaînes de relations avec ses clients et partenaires, et les données qu'elle cherche à protéger deviennent de plus en plus vulnérables, leur quantité ne fait qu'augmenter.
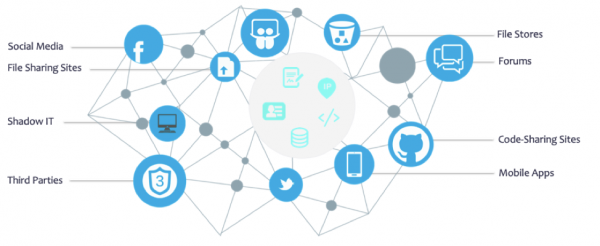
Pour commencer à gérer ces risques, une entreprise doit commencer à regarder au-delà de son périmètre, à le surveiller et à obtenir des informations opérationnelles sur les changements.
Détection de perte de données (documents sensibles, informations d'accès des employés, informations techniques, propriété intellectuelle).
Imaginez que votre propriété intellectuelle ait été divulguée sur Internet ou qu'un code confidentiel interne ait accidentellement été publié dans un dépôt GitHub. Les cybercriminels peuvent utiliser ces données pour lancer des cyberattaques plus ciblées.
Sécurité de la marque en ligne (domaines de phishing et profils sur les réseaux sociaux, applications mobiles imitant l'entreprise).
Étant donné qu'il est désormais difficile de trouver une entreprise sans réseau social ou plateforme similaire pour interagir avec des clients potentiels, les malfaiteurs tentent de se faire passer pour la marque d'une entreprise. Les cybercriminels y parviennent en enregistrant des domaines contrefaits, des comptes de réseaux sociaux et des applications mobiles. En cas de succès de phishing ou d'escroquerie, cela peut affecter les revenus, la loyauté et la confiance des clients.
Réduction de la surface d'attaque (services vulnérables à la périphérie avec Internet, ports ouverts, certificats problématiques).
À mesure que l'infrastructure informatique se développe, la surface d'attaque et le nombre d'objets d'information continuent d'augmenter. Tôt ou tard, les systèmes internes peuvent être accidentellement exposés au monde extérieur, par exemple, une base de données.
DS_ alertera sur les problèmes avant qu'un attaquant puisse en tirer parti, mettra en évidence les priorités, les analystes recommanderont les prochaines étapes et il sera immédiatement possible de faire une suppression.
Interface DS_
On peut utiliser directement l'interface web de la solution ou utiliser l'API.
Comme on peut le constater, le résumé analytique est présenté sous forme d'entonnoir, commençant par le nombre de mentions et se terminant par les incidents réels obtenus de différentes sources.
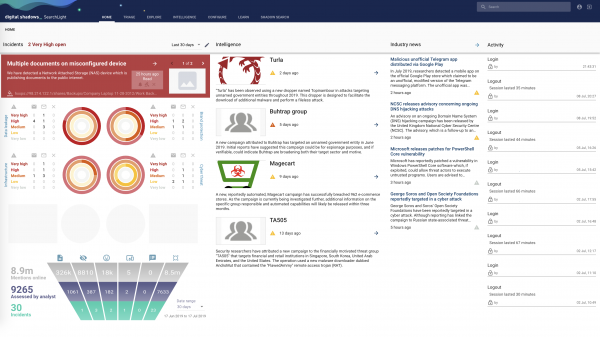
Beaucoup utilisent la solution comme une encyclopédie d'informations sur les attaquants actifs, les campagnes qu'ils mènent et les événements dans le domaine de la cybersécurité.
Digital Shadows s'intègre facilement à tout système externe. Tant les notifications que l'API REST sont prises en charge pour l'intégration dans son propre système. On peut citer IBM QRadar, ArcSight, Demisto, Anomali et .
Comment gérer les risques numériques — 4 étapes clés
Étape 1 : Identification des actifs critiques pour l'entreprise
Cette première étape consiste bien sûr à comprendre ce qui préoccupe le plus l'organisation et ce qu'elle souhaite protéger.
On peut diviser en catégories clés :
- Personnes (clients, employés, partenaires, fournisseurs) ;
- Organisations (sociétés liées et de services, infrastructure commune) ;
- Systèmes et applications critiques d'exploitation (sites web, portails, bases de données contenant des données clients, systèmes de traitement des paiements, systèmes d'accès des employés ou applications ERP).
Lors de la création de cette liste, il est recommandé de suivre une idée simple : les actifs doivent être axés sur des processus commerciaux critiques ou des fonctions économiquement importantes de l'entreprise.
On ajoute généralement des centaines de ressources, y compris :
- noms d'entreprises ;
- marques / marques commerciales ;
- plages d'adresses IP ;
- domaines ;
- liens vers les réseaux sociaux ;
- fournisseurs ;
- applications mobiles ;
- numéros de brevets ;
- marquages de documents ;
- identifiants DLP ;
- signatures d'e-mails.
Adapter le service à ses besoins garantit la réception d'alertes uniquement pertinentes. C'est un cycle itératif, et les utilisateurs du système ajouteront des actifs au fur et à mesure qu'ils apparaissent, tels que de nouveaux noms de projets, des fusions et acquisitions à venir ou des domaines web mis à jour.
Étape 2 : Compréhension des menaces potentielles
Pour mieux évaluer les risques, il est nécessaire de comprendre les menaces potentielles et les risques numériques de l'entreprise.
- Techniques, tactiques et procédures des attaquants (TTP)
Framework et d'autres aident à établir un dialogue entre la protection et l'attaque. La collecte d'informations et la compréhension des comportements d'un large éventail d'attaquants fournissent un contexte très utile lors de la défense. Cela permet de comprendre la prochaine étape dans une attaque observée, ou de construire un concept de défense basé sur . - Capacités des attaquants
L'attaquant cherchera à exploiter le point le plus faible ou le chemin le plus court. Différents vecteurs d'attaque et leurs combinaisons - e-mail, web, collecte d'informations passive, etc.
Étape 3 : Suivi des apparitions indésirables d'actifs numériques
Pour identifier les actifs, il est nécessaire de surveiller régulièrement un grand nombre de sources, telles que :
- dépôts Git ;
- stockages cloud mal configurés ;
- sites de paste ;
- réseaux sociaux ;
- forums criminels ;
- Dark web.
Pour commencer, vous pouvez utiliser des outils et techniques gratuits, classés par degré de difficulté dans le guide «’.
Étape 4 : Prendre des mesures de protection
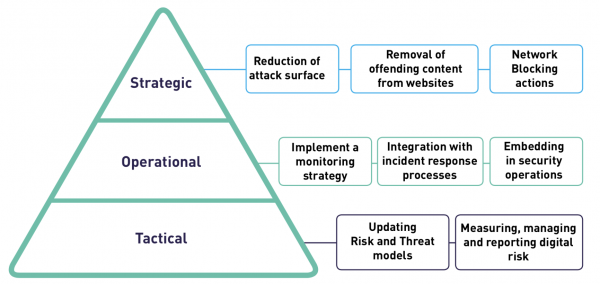
Après avoir reçu une notification, des actions concrètes doivent être entreprises. On peut distinguer des actions tactiques, opérationnelles et stratégiques.
Dans Digital Shadows, chaque alerte inclut des actions recommandées. S'il s'agit d'un domaine de phishing ou d'une page sur les réseaux sociaux, vous pouvez suivre l'état d'exécution de la dissolution dans la section « Takedowns ».
Accès au portail de démonstration pendant 7 jours
Je précise tout de suite qu'il ne s'agit pas d'un test complet, mais d'un accès temporaire au portail de démonstration pour se familiariser avec son interface et rechercher certaines informations. Un test complet contiendra des données pertinentes pour une entreprise spécifique et nécessite l'intervention d'un analyste.
Le portail de démonstration contiendra :
- des exemples d'alertes pour les domaines de phishing, des identifiants exposés et des vulnérabilités dans l'infrastructure ;
- une recherche sur les pages du darknet, les forums criminels, les flux et bien d'autres ;
- 200 profils de cybermenaces, d'outils et de campagnes.
L'accès peut être obtenu via ce .
Bulletins hebdomadaires et podcast
Dans le bulletin hebdomadaire vous pouvez recevoir un résumé des informations opérationnelles et des événements récents de la semaine dernière. Il est également possible d'écouter le podcast .
Pour évaluer la source de Digital Shadows en utilisant des déclarations qualitatives issues de deux matrices, en évaluant la crédibilité des sources et la fiabilité des informations obtenues.
Cet article a été rédigé sur la base de '’.
Si cette solution vous intéresse, vous pouvez nous contacter — la société ', distributeur de Digital Shadows_. Il suffit d'écrire de manière libre à .
Auteurs : et .
Source : habr.com
