

Nous sommes heureux de présenter la version préliminaire (NSM), une service mesh légère liée, utilisant un data plane basé sur NGINX Plus pour gérer le trafic des conteneurs dans des environnements Kubernetes.
NSM est disponible gratuitement . Nous espérons que vous l'essayerez pour des environnements de développement et de test — et nous attendons vos retours. .
La mise en œuvre d'une méthodologie de microservices s'accompagne de difficultés à mesure que l'échelle des livraisons augmente et se complexifie. La communication entre les services devient plus compliquée, les problèmes de débogage deviennent plus difficiles, et de plus en plus de services demandent plus de ressources à gérer.
NSM résout ces problèmes en vous offrant principalement :
- Sécurité, qui est désormais plus important que jamais. Une fuite de données peut coûter des millions de dollars par an à une entreprise en pertes de revenus et en réputation. NSM assure le chiffrement de toutes les connexions grâce à mTLS — de sorte qu'il n'y a tout simplement pas de données sensibles que les pirates peuvent voler sur le réseau. Le contrôle d'accès vous permet de définir des politiques sur la façon dont les services communiqueront entre eux.
- Gestion du trafic. Lorsque vous déployez une nouvelle version de votre application, vous souhaiterez peut-être commencer par limiter le trafic entrant afin d'éviter des erreurs. Grâce à la gestion intelligente du trafic des conteneurs de NSM, vous pouvez définir une politique de limitation du trafic pour les nouveaux services, qui augmentera le trafic au fil du temps. D'autres fonctionnalités, comme la limitation de débit et les disjoncteurs, vous donnent un contrôle total de la gestion du trafic pour tous vos services.
- Visualisation. Gérer des milliers de services peut être un cauchemar en matière de débogage et de visualisation. NSM aide à faire face à cette situation avec un tableau de bord intégré Grafana, affichant toutes les métriques disponibles dans NGINX Plus. De plus, l'Open Tracing intégré permet un suivi détaillé des transactions.
- Livraisons hybrides, si votre entreprise, comme la plupart, n'utilise pas une infrastructure entièrement déployée sur Kubernetes. NSM garantit que les anciennes applications ne seront pas laissées pour compte. Grâce au NGINX Kubernetes Ingress Controller intégré, les anciens services pourront communiquer avec les services mesh, et vice versa.
NSM assure également la sécurité des applications dans des environnements à confiance nulle, en appliquant de manière transparente le chiffrement et l'authentification du trafic des conteneurs. Il permet aussi la surveillance et l'analyse des transactions, facilitant le déploiement rapide et précis et la résolution des problèmes. De plus, un contrôle détaillé du trafic est assuré, permettant aux équipes DevOps de déployer et d'optimiser des parties des applications, tout en permettant aux développeurs de créer et de connecter facilement leurs applications distribuées.
Comment fonctionne le NGINX Service Mesh ?
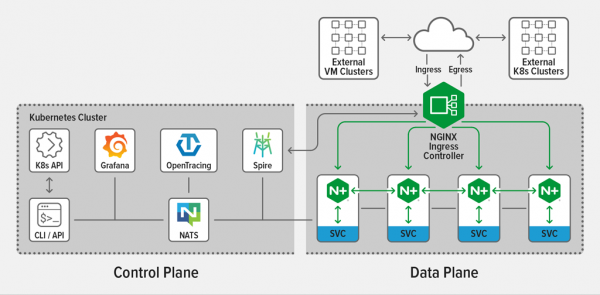
Le NSM se compose d'un plan de données unifié pour le trafic horizontal (service à service) et d'un NGINX Plus Ingress Controller intégré pour le trafic vertical, gérés par un plan de contrôle unique.
Le plan de contrôle est spécialement conçu et optimisé pour le plan de données NGINX Plus, définissant les règles de gestion du trafic, dispersées à travers les sidecars NGINX Plus.
Dans le NSM, des proxies sidecars sont installés pour chaque service dans le mesh. Ils interagissent avec les solutions open source suivantes :
- Grafana, la visualisation des métriques Prometheus, intégrée dans le tableau de bord NSM pour vous aider dans votre travail ;
- Kubernetes Ingress Controllers, pour gérer le trafic entrant et sortant dans le mesh ;
- SPIRE, CA pour la gestion, la distribution et la mise à jour des certificats dans le mesh ;
- NATS, un système de messagerie évolutif pour les mises à jour de route, du plan de contrôle aux sidecars ;
- Open Tracing, débogage distribué (prend en charge Zipkin et Jaeger) ;
- Prometheus, collecte et stockage des métriques des sidecars NGINX Plus, comme le nombre de requêtes, de connexions et de SSL handshakes.
Fonctions et composants
NGINX Plus en tant que plan de données couvre les proxy sidecar (trafic horizontal) et le contrôleur Ingress (trafic vertical), interceptant et gérant le trafic des conteneurs entre les services.
Les fonctionnalités incluent :
- Authentification mutuelle TLS (mTLS) ;
- Répartition de charge ;
- Résilience ;
- Limitation de débit ;
- Coupure de circuit ;
- Déploiements bleu-vert et canari ;
- Contrôle d'accès.
Lancer NGINX Service Mesh
Pour lancer le NSM, il faut :
- un accès à l'environnement Kubernetes. NGINX Service Mesh est pris en charge sur de nombreuses plateformes Kubernetes, y compris Amazon Elastic Container Service for Kubernetes (EKS), Azure Kubernetes Service (AKS), Google Kubernetes Engine (GKE), VMware vSphere et des clusters Kubernetes standard déployés sur des serveurs physiques ;
- Outil
kubectl, installé sur la machine depuis laquelle le NSM sera installé ; - Accès aux paquets de versions de NGINX Service Mesh. Le paquet contient des images NSM nécessaires pour le déploiement dans un registre privé pour conteneurs, accessible dans le cluster Kubernetes. Le paquet comprend également
nginx-meshctl, nécessaires pour déployer le NSM.
Pour déployer le NSM avec des configurations par défaut, exécutez la commande suivante. Pendant le déploiement, des messages indiquant la réussite de l'installation des composants seront affichés, et enfin, un message indiquant que le NSM fonctionne dans un espace de noms distinct (vous devez d'abord et le placer dans le registre, note du traducteur):
$ DOCKER_REGISTRY=your-Docker-registry ; MESH_VER=0.6.0 ;
 .\/nginx-meshctl deploy
  --nginx-mesh-api-image "${DOCKER_REGISTRY}\/nginx-mesh-api:${MESH_VER}"
  --nginx-mesh-sidecar-image "${DOCKER_REGISTRY}\/nginx-mesh-sidecar:${MESH_VER}"
  --nginx-mesh-init-image "${DOCKER_REGISTRY}\/nginx-mesh-init:${MESH_VER}"
  --nginx-mesh-metrics-image "${DOCKER_REGISTRY}\/nginx-mesh-metrics:${MESH_VER}"
Espace de noms "nginx-mesh" créé.
CRD SpiffeID créée.
Attente du fonctionnement des pods Spire... terminé.
Déploiement de Spire.
Déploiement du serveur NATS.
CRDs de politique de trafic créées.
Déploiement de Mesh API.
Déploiement de Metrics API Server.
Déploiement du serveurn de Prometheus nginx-mesh\/prometheus-server.
Déploiement de Grafana nginx-mesh\/grafana.
Déploiement du serveur de traçage nginx-mesh\/zipkin.
Tous les ressources créées. Test de la connexion à l'API Server de Service Mesh...

Connecté à l'API de NGINX Service Mesh avec succès.
NGINX Service Mesh est en fonctionnement.
Pour obtenir des options supplémentaires, y compris des paramètres avancés, exécutez cette commande :
$ nginx-meshctl deploy –hVérifiez que le plan de contrôle fonctionne correctement dans l'espace de noms nginx-mesh, de cette manière :
$ kubectl get pods –n nginx-mesh
NOM                                 PRÊT   ÉTAT    RE-DÉMARRAGES   ÂGE
grafana-6cc6958cd9-dccj6             1/1     En cours d'exécution   0          2j19h
mesh-api-6b95576c46-8npkb            1/1     En cours d'exécution   0          2j19h
nats-server-6d5c57f894-225qn         1/1     En cours d'exécution   0          2j19h
prometheus-server-65c95b788b-zkt95   1/1     En cours d'exécution   0          2j19h
smi-métriques-5986dfb8d5-q6gfj       1/1     En cours d'exécution   0          2j19h
spire-agent-5cf87                    1/1     En cours d'exécution   0          2j19h
spire-agent-rr2tt                    1/1     En cours d'exécution   0          2j19h
spire-agent-vwjbv                    1/1     En cours d'exécution   0          2j19h
spire-server-0                       2/2     En cours d'exécution   0          2j19h
zipkin-6f7cbf5467-ns6wc              1/1     En cours d'exécution   0          2j19h
En fonction des paramètres de déploiement qui paramètrent les politiques d'injection manuelle ou automatique, les proxies NGINX sidecars seront ajoutés aux applications par défaut. Pour désactiver l'ajout automatique, lisez
Par exemple, si nous déployons l'application sleep dans l'espace de noms default, puis vérifions le Pod — nous verrons deux conteneurs en cours d'exécution, l'application sleep et son sidecar associé :
$ kubectl apply –f sleep.yaml
$ kubectl get pods –n default
NOM                     PRÊT   ÉTAT    RE-DÉMARRAGES   ÂGE
sleep-674f75ff4d-gxjf2   2/2     En cours d'exécution   0          5h23m
Nous pouvons également surveiller l'application sleep dans le panneau NGINX Plus, en exécutant cette commande pour accéder au sidecar depuis votre machine locale :
$ kubectl port-forward sleep-674f75ff4d-gxjf2 8080:8886Ensuite, il suffit de se rendre dans le navigateur. Vous pouvez également vous connecter à Prometheus pour surveiller l'application sleep.
Vous pouvez utiliser des ressources Kubernetes distinctes pour configurer des politiques de trafic, comme le contrôle d'accès, la limitation de la bande passante et le circuit breaking, pour cela consultez
Conclusion
NGINX Service Mesh est disponible en téléchargement gratuit sur . Essayez-le dans vos environnements de développement et de test et .
Pour essayer le NGINX Plus Ingress Controller, activez de 30 jours, ou pour discuter de vos cas d'utilisation.
Traduction réalisée par Pavel Demkovich, ingénieur chez . Administration système pour 15 000 ₽ par mois. Et en tant que division distincte — centre de formation , pratique et rien d'autre que de la pratique.
Source : habr.com
