

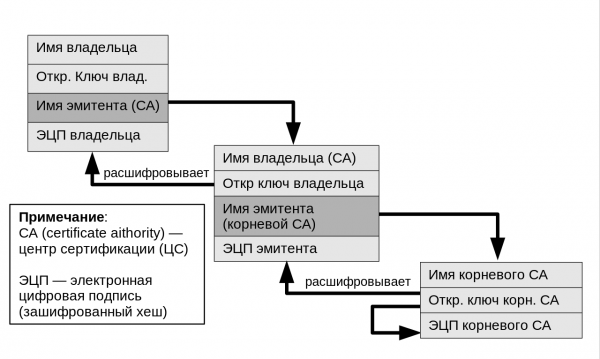
Chaîne de confiance. CC BY-SA 4.0
L'inspection du trafic SSL (décryptage SSL/TLS, analyse SSL ou DPI) devient un sujet de plus en plus discuté dans le secteur des entreprises. L'idée de déchiffrer le trafic semble contredire le concept même de la cryptographie. Cependant, un fait est un fait : de plus en plus d'entreprises utilisent des technologies DPI, le justifiant par la nécessité de vérifier le contenu pour détecter des malwares, des fuites de données, etc.
Eh bien, si l'on admet qu'il est nécessaire d'implémenter une telle technologie, il convient au moins d'envisager des moyens de le faire de manière la plus sécurisée et bien gérée possible. Il ne faut pas s'appuyer sur les certificats, par exemple, que vous fournit votre fournisseur de système DPI.
Il y a un aspect de la mise en œuvre dont tout le monde n'a pas connaissance. En réalité, beaucoup sont vraiment surpris d'en entendre parler. Il s'agit d'une autorité de certification privée (AC). Elle génère des certificats pour le décryptage et le récryptage du trafic.
Au lieu de s'appuyer sur des certificats auto-signés ou des certificats provenant d'appareils DPI, vous pouvez utiliser une AC dédiée d'un tiers, comme GlobalSign. Mais d'abord, faisons un petit aperçu du problème lui-même.
Qu'est-ce que l'inspection SSL et pourquoi est-elle utilisée ?
De plus en plus de sites web publics passent à HTTPS. Par exemple, selon , début septembre 2019, la part du trafic chiffré en Russie a atteint 83%.
Malheureusement, le chiffrement du trafic est également de plus en plus utilisé par des criminels, d'autant plus que Let’s Encrypt distribue des certificats SSL gratuits par milliers de manière automatisée. Ainsi, HTTPS est largement utilisé — et le cadenas dans la barre d'adresse du navigateur ne sert plus d'indicateur fiable de sécurité.
C'est sur ces bases que les fabricants de solutions DPI promeuvent leurs produits. Ils s'intègrent entre les utilisateurs finaux (c'est-à-dire vos employés consultant des pages Web) et Internet, filtrant le trafic malveillant. À ce jour, il existe une variété de ces produits sur le marché, mais les processus sont essentiellement identiques. Le trafic HTTPS passe par un dispositif de vérification, où il est déchiffré et vérifié pour détecter la présence de logiciels malveillants.
Après la vérification, l'appareil crée une nouvelle session SSL avec le client final pour déchiffrer et retravailler le contenu.
Comment fonctionne le processus de déchiffrement / retravaillage
Pour que l'appareil d'inspection SSL déchiffre et retravaille les paquets avant de les envoyer aux utilisateurs finaux, il doit être capable d'émettre des certificats SSL à la volée. Cela signifie qu'un certificat CA doit y être installé.
Pour une entreprise (ou une personne intermédiaire), il est crucial que ces certificats SSL soient fiables dans les navigateurs (c'est-à-dire qu'ils ne génèrent pas de messages d'avertissement alarmants comme celui-ci). Par conséquent, la chaîne CA (ou hiérarchie) doit être dans le magasin de confiance du navigateur. Étant donné que ces certificats ne sont pas émis par des autorités de certification publiques de confiance, il est nécessaire de transmettre manuellement les hiérarchies CA à tous les clients finaux.
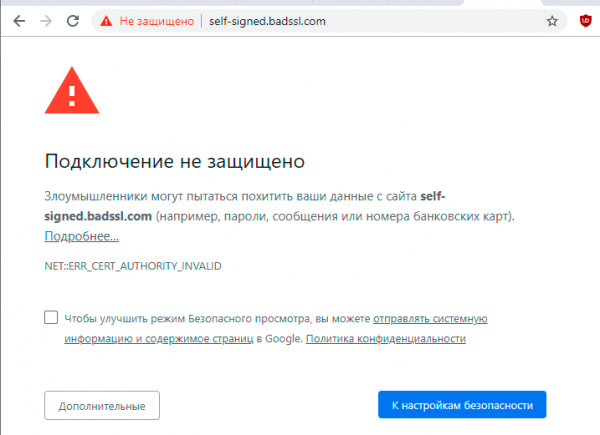
Message d'avertissement pour un certificat auto-signé dans Chrome. Source :
Sur les ordinateurs Windows, il est possible d'utiliser Active Directory et des stratégies de groupe, mais pour les appareils mobiles, la procédure est plus complexe.
La situation est encore plus compliquée si d'autres certificats racine doivent être pris en charge dans l'environnement d'entreprise, par exemple ceux de Microsoft ou basés sur OpenSSL. De plus, la protection des clés secrètes et leur gestion sont nécessaires pour éviter que l'une des clés n'expire de manière inattendue.
La meilleure option : un certificat racine dédié et privé émis par une CA tierce.
Si la gestion de plusieurs racines ou les certificats auto-signés ne vous intéressent pas, il existe une autre option : faire appel à une CA tierce. Dans ce cas, les certificats sont émis depuis un centre de certification privé qui est lié dans la chaîne de confiance à un centre de certification racine dédié et privé, créé spécialement pour l'entreprise.
Architecture simplifiée pour des certificats racines clients dédiés.
Cette configuration élimine certains des problèmes précédemment mentionnés : elle réduit au moins le nombre de racines à gérer. Un seul centre de certification racine privé peut être utilisé pour tous les besoins internes de la PKI avec n'importe quel nombre de centres de certification intermédiaires. Par exemple, dans le diagramme ci-dessus, une hiérarchie à plusieurs niveaux est montrée, où l'un des centres de certification intermédiaires est utilisé pour la validation/déchiffrement SSL, et l'autre pour les ordinateurs internes (ordinateurs portables, serveurs, ordinateurs de bureau, etc.).
Dans ce schéma, il n'est pas nécessaire de déployer le CA sur tous les clients, car le CA de niveau supérieur est hébergé chez GlobalSign, ce qui résout les problèmes de protection de la clé privée et de durée de vie.
Un autre avantage de cette approche est la possibilité de révoquer un certificat d'inspection SSL pour n'importe quelle raison. Il suffit de créer un nouveau certificat, lié à votre racine privée d'origine, qui peut être utilisé immédiatement.
Malgré toutes les controverses, les entreprises adoptent de plus en plus l'inspection SSL du trafic comme partie intégrante de leur infrastructure PKI interne ou privée. D'autres cas d'utilisation de PKI privée incluent l'émission de certificats pour l'authentification des appareils ou des utilisateurs, SSL pour les serveurs internes, ainsi que différentes configurations non autorisées dans les certificats de confiance publics selon les exigences du CA/Browser Forum.
Les navigateurs s'y opposent
Il convient de noter que les développeurs de navigateurs tentent de contrer cette tendance et de protéger les utilisateurs finaux contre les attaques de type MiTM. Par exemple, il y a quelques jours, Mozilla a décidé d'activer par défaut le protocole DoH (DNS-over-HTTPS) dans l'une des prochaines versions du navigateur Firefox. Le protocole DoH cache les requêtes DNS des systèmes DPI, rendant l'inspection SSL plus difficile.
Concernant des plans similaires, le 10 septembre 2019 la société Google pour le navigateur Chrome.
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Pensez-vous qu'une entreprise a le droit d'inspecter le trafic SSL de ses employés ?
Oui, avec leur consentement
Non, demander ce consentement est illégal et/ou contraire à l'éthique
122 utilisateurs ont voté. 15 utilisateurs se sont abstenus.
Source : habr.com
