

Dans nous avons abordé l'importance de l'authentification à deux facteurs sur les portails d'entreprise. La dernière fois, nous avons démontré comment configurer une authentification sécurisée sur le serveur web IIS.
Dans les commentaires, nous avons été invités à rédiger un guide pour les serveurs web les plus courants sous Linux — nginx et Apache.
Vous avez demandé — nous avons écrit.
Que faut-il pour commencer ?
- Toute distribution Linux moderne. J'ai effectué la configuration de test sous MX Linux 18.2_x64. Ce n'est certes pas une distribution serveur, mais il ne devrait pas y avoir de grandes différences pour Debian. Pour d'autres distributions, les chemins vers les bibliothèques et les configurations peuvent légèrement varier.
- Token. Nous continuons d'utiliser le modèle , qui est parfaitement adapté en termes de performance pour une utilisation en entreprise.
- Pour travailler avec le token sous Linux, il est nécessaire d'installer les paquets suivants :
libccid libpcsclite1 pcscd pcsc-tools opensc
Émission des certificats
Dans les articles précédents, nous nous sommes appuyés sur le fait que les certificats serveur et client seraient émis via Microsoft CA. Mais puisqu'on configure tout sous Linux, nous allons également parler d'un moyen alternatif d'émettre ces certificats — sans quitter Linux.
Nous utiliserons XCA comme CA (), qui est disponible dans toute distribution Linux moderne. Toutes les actions que nous allons effectuer dans XCA peuvent également être réalisées en ligne de commande à l'aide des utilitaires OpenSSL et pkcs11-tool, mais pour plus de simplicité et de clarté, nous ne les mentionnerons pas dans cet article.
Commencer
- Installation :
$ apt-get install xca - Et lançons-le :
$ xca - Créons notre base de données pour le CA — /root/CA.xdb
Nous recommandons de stocker la base de données de l'autorité de certification dans un dossier accessible uniquement à l'administrateur. C'est important pour protéger les clés privées des certificats racines, qui sont utilisées pour signer tous les autres certificats.
Créons les clés et le certificat CA racine
Au cœur de l'infrastructure à clé publique (PKI) se trouve un système hiérarchique. Le principal de ce système est le centre de certification racine, ou CA racine. Son certificat doit être créé en premier.
- Créons une clé secrète RSA-2048 pour le CA. Pour ce faire, dans l'onglet Clés privées cliquez sur Nouvelle clé et choisissez le type correspondant.
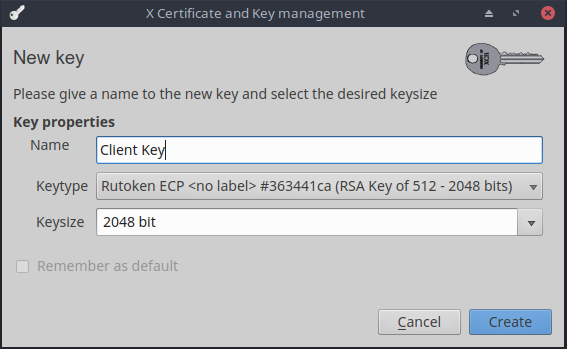
- Attribuons un nom à la nouvelle paire de clés. Je l'ai appelée — Clé CA.
- Émettons le certificat CA lui-même, en utilisant la paire de clés créée. Pour cela, passons à l'onglet Certificats et cliquez sur Nouveau certificat.
- Assurez-vous de choisir SHA-256, car l'utilisation de SHA-1 ne peut plus être considérée comme sécurisée.
- Comme modèle, assurez-vous de choisir [default] CA. N'oubliez pas de cliquer sur Appliquer tout, sinon le modèle ne sera pas appliqué.
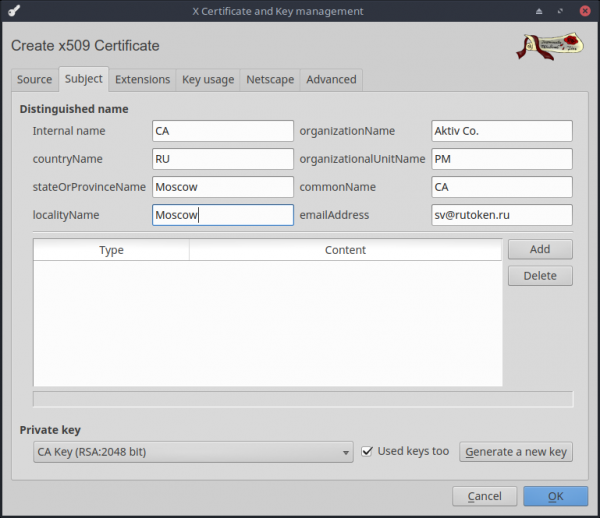
- Dans l'onglet Objet choisissons notre paire de clés. Vous pouvez également remplir tous les champs principaux du certificat ici.
Créons les clés et le certificat du serveur HTTPS
- De même, créons une clé privée RSA-2048 pour le serveur, que j'ai appelée — Clé serveur.
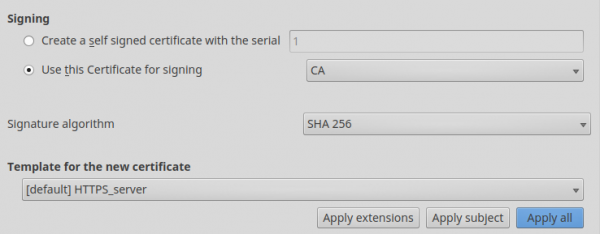
- Lors de la création du certificat, choisissez que le certificat du serveur doit être signé par le certificat CA.
- N'oublions pas de choisir SHA-256.
- Comme modèle, choisissez [default] HTTPS_server. Cliquez sur Appliquer tout.
- Après cela, dans l'onglet Objet choisissons notre clé et remplissons les champs nécessaires.
Créons les clés et le certificat pour l'utilisateur
- La clé privée de l'utilisateur sera stockée sur notre token. Pour y travailler, il est nécessaire d'installer la bibliothèque PKCS#11 depuis notre site. Pour les distributions populaires, nous distribuons des paquets prêts à l'emploi, qui se trouvent ici — . Nous avons également des compilations pour arm64, armv7el, armv7hf, e2k, mipso32el, que l'on peut obtenir dans notre SDK — . En plus des compilations pour Linux, il existe également des compilations pour macOS, FreeBSD et Android.
- Ajoutons un nouveau fournisseur PKCS#11 dans XCA. Pour cela, allez dans le menu Options vers l'onglet Fournisseur PKCS#11.
- Cliquez sur Ajouter et choisissez le chemin vers la bibliothèque PKCS#11. Dans mon cas, c'est usrliblibrtpkcs11ecp.so.
- Nous aurons besoin d'un token formaté Rutoken ECP PKI. Téléchargez l'utilitaire rtAdmin —
- Nous exécutons
$ rtAdmin -f -q -z /usr/lib/librtpkcs11ecp.so -u - Comme type de clé, choisissez — clé RSA-2048 sur Rutoken ECP PKI. J'ai appelé cette clé Clé client.

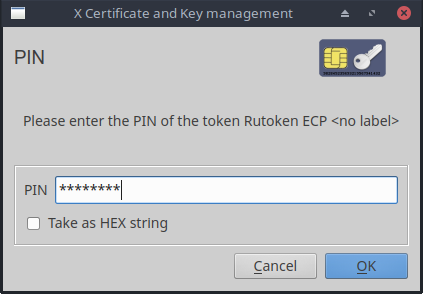
- Entrez le code PIN. Et attendez la fin de la génération matérielle de la paire de clés.

- Le certificat pour l'utilisateur est créé de manière similaire au certificat du serveur. Cette fois-ci, choisissez le modèle [default] HTTPS_client et n'oubliez pas de cliquer sur Appliquer tout.
- Dans l'onglet Objet entrez les informations sur l'utilisateur. Répondez par l'affirmative à la demande de sauvegarde du certificat sur le token.
En fin de compte, dans l'onglet Certificats dans XCA, cela devrait ressembler à peu près à cela.
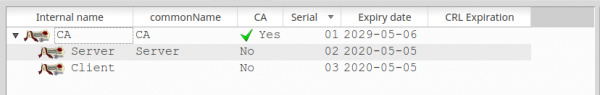
Cet ensemble minimal de clés et de certificats est suffisant pour commencer la configuration des serveurs.
Pour la configuration, nous devons exporter le certificat de l'AC, le certificat du serveur et la clé privée du serveur.
Pour cela, il faut sélectionner l'entrée pertinente dans l'onglet correspondant dans XCA et cliquer sur Exporter.
Nginx
Je ne vais pas expliquer comment installer et lancer un serveur nginx, car il existe déjà beaucoup d'articles à ce sujet sur Internet, sans compter la documentation officielle. Passons directement à la configuration de HTTPS et de l'authentification à deux facteurs par jeton.
Ajoutez les lignes suivantes dans la section server de nginx.conf :
server {
	listen 443 ssl;
	ssl_verify_depth 1;
	ssl_certificate /etc/nginx/Server.crt;
	ssl_certificate_key /etc/nginx/ServerKey.pem;
	ssl_client_certificate /etc/nginx/CA.crt;
	ssl_verify_client on;
}
Vous pouvez trouver une description détaillée de tous les paramètres concernant la configuration SSL dans nginx ici -
Je vais juste décrire brièvement ceux que j'ai configurés :
- ssl_verify_client — indique qu'il est nécessaire de vérifier la chaîne de confiance pour le certificat.
- ssl_verify_depth — définit la profondeur de recherche du certificat racine de confiance dans la chaîne. Comme notre certificat client est directement signé par le certificat racine, la profondeur est donc définie à 1. Si le certificat utilisateur est signé par un CA intermédiaire, il faut alors indiquer 2 dans ce paramètre, et ainsi de suite.
- ssl_client_certificate — indique le chemin vers le certificat racine de confiance utilisé pour vérifier la confiance envers le certificat de l'utilisateur.
- ssl_certificate/ssl_certificate_key — indiquent le chemin vers le certificat/clé privée du serveur.
N'oubliez pas d'exécuter nginx -t pour vérifier qu'il n'y a pas de fautes de frappe dans la configuration, que tous les fichiers se trouvent là où ils doivent être, etc.
Et voilà ! Comme vous pouvez le voir, la configuration est très simple.
Vérifions le fonctionnement dans Firefox
Puisque nous faisons tout entièrement sous Linux, considérons que nos utilisateurs travaillent également sous Linux (s'ils sont sous Windows, alors .
- Lançons Firefox.
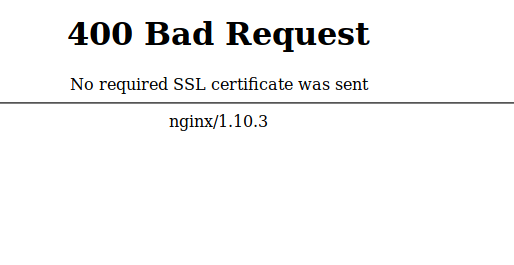
- Essayons d'abord de nous connecter sans jeton. Nous obtenons cette image :

- Accédez à about:preferences#privacy, et allez dans Périphériques de sécurité…
- Cliquez sur Charge, pour ajouter un nouveau pilote de périphérique PKCS#11 et indiquer le chemin vers notre librtpkcs11ecp.so.
- Pour vérifier que le certificat est visible, vous pouvez accéder à Gestionnaire de certificats. Une demande de saisie du code PIN s'affichera. Après avoir saisi correctement, vous pourrez vérifier que notre certificat est apparu dans l'onglet Vos certificats sur le jeton.
- Maintenant, connectons-nous avec le jeton. Firefox propose de choisir le certificat qui sera sélectionné sur le serveur. Sélectionnons notre certificat.

- PROFIT!

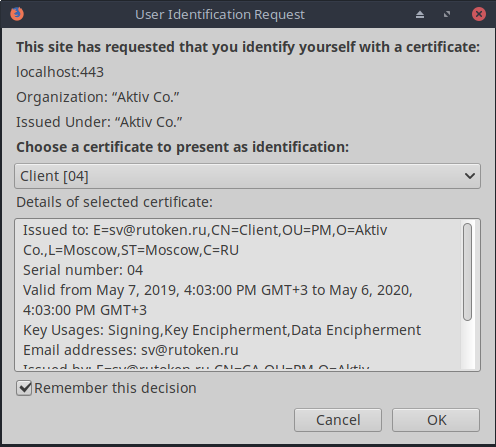
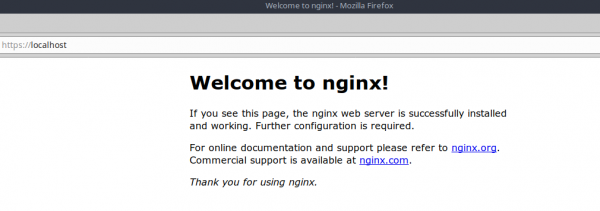
La configuration ne se fait qu'une seule fois, et comme on peut le voir dans la fenêtre de demande de certificat, nous pouvons enregistrer notre choix. Après cela, à chaque connexion au portail, il suffira d'insérer le token et de saisir le code PIN de l'utilisateur, qui a été défini lors du formatage. Après une telle authentification, le serveur sait déjà quel utilisateur s'est connecté et il n'est plus nécessaire d'ouvrir d'autres fenêtres de vérification, permettant immédiatement à l'utilisateur d'accéder à son espace personnel.
Apache
Tout comme avec nginx, il ne devrait y avoir aucun problème d'installation d'apache. Si vous ne savez pas comment installer ce serveur web, utilisez simplement la documentation officielle.
Nous allons maintenant procéder à la configuration de notre HTTPS et de l'authentification à deux facteurs :
- Pour commencer, il est nécessaire d'activer mod_ssl :
$ a2enmod ssl - Ensuite, activez les paramètres HTTPS du site par défaut :
$ a2ensite default-ssl - Nous allons maintenant éditer le fichier de configuration : /etc/apache2/sites-enabled/default-ssl.conf :
    SSLEngine on
    SSLProtocol all -SSLv2

    SSLCertificateFile	/etc/apache2/sites-enabled/Server.crt
    SSLCertificateKeyFile /etc/apache2/sites-enabled/ServerKey.pem

    SSLCACertificateFile /etc/apache2/sites-enabled/CA.crt

    SSLVerifyClient require
    SSLVerifyDepth  10
Comme vous pouvez le voir, les noms des paramètres correspondent presque exactement à ceux de nginx, donc je ne vais pas les expliquer. Pour ceux qui sont intéressés par les détails, bienvenue dans la documentation.
Nous redémarrons maintenant notre serveur :$ service apache2 reload $ service apache2 restart
Comme vous pouvez le voir, configurer l'authentification à deux facteurs sur n'importe quel serveur web, que ce soit sous Windows ou Linux, prend une heure au maximum. La configuration des navigateurs prend environ 5 minutes. Beaucoup pensent que la configuration et le travail avec l'authentification à deux facteurs sont difficiles et incompréhensibles. J'espère que notre article détruit au moins un peu ce mythe.
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Avez-vous besoin d'instructions sur la configuration de TLS avec certificats selon GOST 34.10-2012 :
Oui, TLS-GOST est très nécessaire
Non, la configuration avec les algorithmes GOST n'est pas intéressante
44 utilisateurs ont voté. 9 utilisateurs se sont abstenus.
Source : habr.com
