

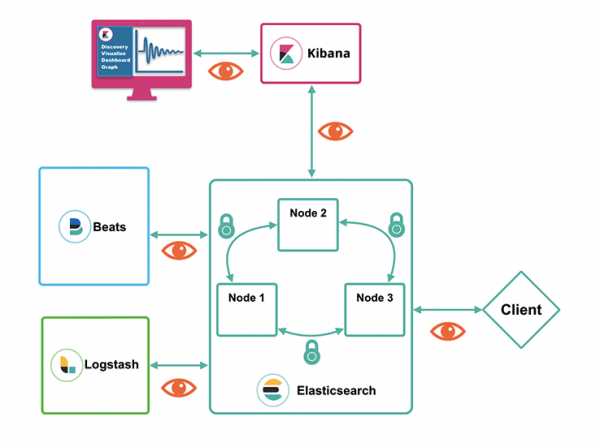
Elastic Stack — un outil reconnu sur le marché des systèmes SIEM (en réalité, pas seulement ceux-ci). Il peut collecter de nombreuses données de différentes tailles, qu'elles soient sensibles ou non. Il n'est pas tout à fait correct que l'accès aux éléments eux-mêmes d'Elastic Stack ne soit pas protégé. Par défaut, tous les éléments préconfigurés d'Elastic (Elasticsearch, Logstash, Kibana et les collecteurs Beats) fonctionnent avec des protocoles ouverts. De plus, l'authentification est désactivée dans Kibana. Toutes ces interactions peuvent être sécurisées et dans cet article, nous allons vous expliquer comment le faire. Pour faciliter la compréhension, nous avons divisé le récit en 3 blocs thématiques :
- Modèle de rôle d'accès aux données
- Sécurité des données au sein du cluster Elasticsearch
- Sécurité des données en dehors du cluster Elasticsearch
Les détails ci-dessous.
Modèle de rôle d'accès aux données
Si vous installez Elasticsearch sans le configurer, l'accès à tous les index sera ouvert à tous ceux qui le souhaitent. Ou, du moins, à ceux qui peuvent utiliser curl. Pour éviter cela, Elasticsearch propose un modèle de rôle accessible à partir de l'abonnement de niveau Basic (qui est gratuit). Schématiquement, cela ressemble à ceci :
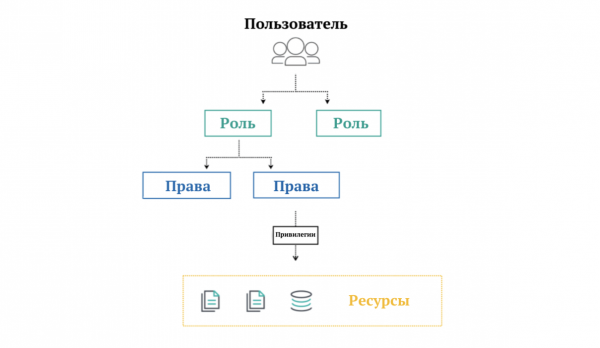
Ce qui est montré sur l'image
- Les utilisateurs — ce sont tous ceux qui peuvent s'authentifier en utilisant des identifiants.
- Le rôle — c'est un ensemble de droits.
- Les droits — c'est un ensemble de privilèges.
- Les privilèges — ce sont des autorisations pour écrire, lire, supprimer, etc. ()
- Les ressources — ce sont des index, des documents, des champs, des utilisateurs et d'autres sujets de stockage (le modèle de rôle pour certaines ressources n'est disponible que dans les abonnements payants).
Dans Elasticsearch, par défaut, il y a , auxquels sont associés . Après avoir activé les paramètres de sécurité, ils peuvent être utilisés immédiatement.
Pour activer la sécurité dans les paramètres d'Elasticsearch, il faut ajouter une nouvelle ligne dans le fichier de configuration (par défaut, c'est elasticsearch/config/elasticsearch.yml) :
xpack.security.enabled: trueAprès avoir modifié le fichier de configuration, démarrez ou redémarrez Elasticsearch pour que les modifications prennent effet. La prochaine étape consiste à attribuer des mots de passe aux utilisateurs préconfigurés. Nous allons le faire de manière interactive à l'aide de la commande ci-dessous :
[elastic@node1 ~]$ .\/elasticsearch\/bin\/elasticsearch-setup-passwords interactive
Initiation de la configuration des mots de passe pour les utilisateurs réservés elastic, apm_system, kibana, logstash_system, beats_system, remote_monitoring_user.
Vous serez invité à entrer des mots de passe au fur et à mesure de la progression du processus.
Veuillez confirmer que vous souhaitez continuer [y\/N]y


Entrez le mot de passe pour [elastic]:
Réeentrez le mot de passe pour [elastic]:
Entrez le mot de passe pour [apm_system]:
Réeentrez le mot de passe pour [apm_system]:
Entrez le mot de passe pour [kibana]:
Réeentrez le mot de passe pour [kibana]:
Entrez le mot de passe pour [logstash_system]:
Réeentrez le mot de passe pour [logstash_system]:
Entrez le mot de passe pour [beats_system]:
Réeentrez le mot de passe pour [beats_system]:
Entrez le mot de passe pour [remote_monitoring_user]:
Réeentrez le mot de passe pour [remote_monitoring_user]:
Mot de passe changé pour l'utilisateur [apm_system]
Mot de passe changé pour l'utilisateur [kibana]
Mot de passe changé pour l'utilisateur [logstash_system]
Mot de passe changé pour l'utilisateur [beats_system]
Mot de passe changé pour l'utilisateur [remote_monitoring_user]
Mot de passe changé pour l'utilisateur [elastic]
Vérifions :
[elastic@node1 ~]$ curl -u elastic 'node1:9200\/cat\/nodes?pretty'
Entrez le mot de passe de l'hôte pour l'utilisateur 'elastic':
192.168.0.2 23 46 14 0.28 0.32 0.18 dim * node1
Vous pouvez vous féliciter — les réglages du côté d'Elasticsearch sont effectués. Il est maintenant temps de configurer Kibana. Si vous la lancez maintenant, des erreurs apparaîtront, donc il est important de créer un magasin de clés. Cela se fait en deux commandes (utilisateur kibana et mot de passe saisis lors de la création des mots de passe dans Elasticsearch):
[elastic@node1 ~]$ .\/kibana\/bin\/kibana-keystore add elasticsearch.username
[elastic@node1 ~]$ .\/kibana\/bin\/kibana-keystore add elasticsearch.password
Si tout est correct, Kibana commencera à demander un identifiant et un mot de passe. Dans l'abonnement de niveau Basic, un modèle de rôle basé sur des utilisateurs internes est disponible. À partir de Gold, il est possible de connecter des systèmes d'authentification externes — LDAP, PKI, Active Directory et systèmes de Single sign-on.
Les droits d'accès aux objets au sein d'Elasticsearch peuvent également être restreints. Cependant, pour faire de même pour les documents ou les champs, un abonnement payant est requis (ce luxe commence au niveau Platinum). Ces réglages sont accessibles via l'interface Kibana ou via le . Vous pouvez vérifier à travers le menu Dev Tools déjà connu :
Création de rôle
PUT \/_security\/role\/ruslan_i_ludmila_role
{
  "cluster": [],
  "indices": [
    {
      "names": [ "ruslan_i_ludmila" ],
      "privileges": ["read", "view_index_metadata"]
    }
  ]
}
Création d'un utilisateur
POST \/_security\/user\/pushkin
{
  "password" : "nataliaonelove",
  "roles" : [ "ruslan_i_ludmila_role", "kibana_user" ],
  "full_name" : "Alexandre Pouchkine",
  "email" : "pushkin@lyceum.edu",
  "metadata" : {
    "hometown" : "Saint-Pétersbourg"
  }
}
Sécurité des données au sein du cluster Elasticsearch
Lorsque Elasticsearch fonctionne dans un cluster (ce qui est courant), les réglages de sécurité au sein du cluster deviennent importants. Pour une interaction sécurisée entre les nœuds, Elasticsearch utilise le protocole TLS. Pour configurer une interaction sécurisée entre eux, un certificat est nécessaire. Générons un certificat et une clé privée au format PEM :
[elastic@node1 ~]$ .\/elasticsearch\/bin\/elasticsearch-certutil ca --pemAprès avoir exécuté la commande ci-dessus, un fichier sera créé dans le répertoire /../elasticsearch archive elastic-stack-ca.zip. À l'intérieur, vous trouverez le certificat et la clé privée avec les extensions crt et key respectivement. Il est conseillé de les placer sur une ressource partagée accessible depuis tous les nœuds du cluster.
Pour chaque nœud, il est maintenant nécessaire d'avoir ses propres certificats et clés privées basés sur ceux qui se trouvent dans le répertoire partagé. Lors de l'exécution de la commande, il vous sera demandé de spécifier un mot de passe. Vous pouvez ajouter des options supplémentaires —ip et —dns pour une vérification complète des nœuds interagissant.
[elastic@node1 ~]$ ./elasticsearch/bin/elasticsearch-certutil cert --ca-cert /shared_folder/ca/ca.crt --ca-key /shared_folder/ca/ca.keyÀ l'issue de l'exécution de la commande, nous obtiendrons un certificat et une clé privée au format PKCS#12, protégés par un mot de passe. Il ne reste plus qu'à déplacer le fichier généré p12 dans le répertoire de configuration :
[elastic@node1 ~]$ mv elasticsearch/elastic-certificates.p12 elasticsearch/configAjoutons le mot de passe au certificat dans le format p12 dans le keystore et le truststore sur chaque nœud :
[elastic@node1 ~]$ ./elasticsearch/bin/elasticsearch-keystore add xpack.security.transport.ssl.keystore.secure_password
[elastic@node1 ~]$ ./elasticsearch/bin/elasticsearch-keystore add xpack.security.transport.ssl.truststore.secure_password
Dans le déjà connu elasticsearch.yml il ne reste plus qu'à ajouter les lignes contenant les informations sur le certificat :
xpack.security.transport.ssl.enabled: true
xpack.security.transport.ssl.verification_mode: certificate
xpack.security.transport.ssl.keystore.path: elastic-certificates.p12
xpack.security.transport.ssl.truststore.path: elastic-certificates.p12
Lançons tous les nœuds Elasticsearch et exécutons curl. Si tout a été fait correctement, une réponse avec plusieurs nœuds sera renvoyée :
[elastic@node1 ~]$ curl node1:9200/_cat/nodes -u elastic:password
172.18.0.3 43 75 4 0.00 0.05 0.05 dim * node2
172.18.0.4 21 75 3 0.00 0.05 0.05 dim - node3
172.18.0.2 39 75 4 0.00 0.05 0.05 dim - node1
Il existe une autre option de sécurité — filtrage des adresses IP (disponible dans les abonnements à partir du niveau Gold). Cela permet de créer des listes blanches d'adresses IP à partir desquelles les accès aux nœuds sont autorisés.
Sécurité des données en dehors du cluster Elasticsearch
Hors du cluster signifie se connecter à des outils externes : Kibana, Logstash, Beats ou d'autres clients externes.
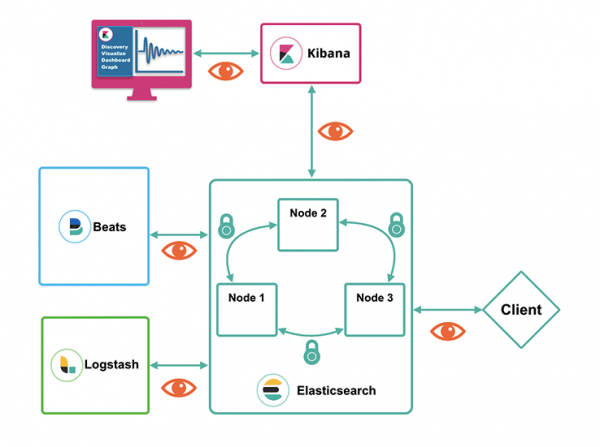
Pour configurer le support https (au lieu de http), ajoutons de nouvelles lignes dans elasticsearch.yml :
xpack.security.http.ssl.enabled: true
xpack.security.http.ssl.keystore.path: elastic-certificates.p12
xpack.security.http.ssl.truststore.path: elastic-certificates.p12
Puisque le certificat est protégé par un mot de passe, ajoutons-le au keystore et au truststore sur chaque nœud :
[elastic@node1 ~]$ ./elasticsearch/bin/elasticsearch-keystore add xpack.security.http.ssl.keystore.secure_password
[elastic@node1 ~]$ ./elasticsearch/bin/elasticsearch-keystore add xpack.security.http.ssl.truststore.secure_password
Après l'ajout des clés, les nœuds Elasticsearch sont prêts à se connecter via https. Vous pouvez maintenant les démarrer.
L'étape suivante consiste à créer une clé pour connecter Kibana et à l'ajouter à la configuration. Sur la base du certificat déjà placé dans le répertoire partagé, nous allons générer un certificat au format PEM (PKCS#12 Kibana, Logstash et Beats ne le supportent pas encore) :
[elastic@node1 ~]$ ./elasticsearch/bin/elasticsearch-certutil cert --ca-cert /shared_folder/ca/ca.crt --ca-key /shared_folder/ca/ca.key --pemIl ne reste plus qu'à décompresser les clés créées dans le dossier de configuration de Kibana :
[elastic@node1 ~]$ unzip elasticsearch/certificate-bundle.zip -d kibana/configLes clés sont là, il ne reste plus qu'à modifier la configuration de Kibana pour qu'elle les utilise. Dans le fichier de configuration kibana.yml, nous changeons http en https et ajoutons les lignes avec les paramètres de connexion SSL. Les trois dernières lignes configurent l'interaction sécurisée entre le navigateur de l'utilisateur et Kibana.
elasticsearch.hosts: ["https://${HOSTNAME}:9200"]
elasticsearch.ssl.certificateAuthorities: /shared_folder/ca/ca.crt
elasticsearch.ssl.verificationMode: certificate
server.ssl.enabled: true
server.ssl.key: /../kibana/config/instance/instance.key
server.ssl.certificate: /../kibana/config/instance/instance.crt
Ainsi, les paramètres sont effectués et l'accès aux données dans le cluster Elasticsearch est chiffré.
Si vous avez des questions sur les fonctionnalités d'Elastic Stack dans les abonnements gratuits ou payants, ou sur les tâches de surveillance ou de création de systèmes SIEM, laissez une demande à sur notre site.
Voici d'autres articles sur Elastic Stack sur Habr :
Source : habr.com
