

En 2019, la société de conseil Miercom a réalisé une évaluation technologique indépendante des contrôleurs Wi-Fi 6 Cisco Catalyst de la série 9800. Pour cette étude, un banc d'essai composé de contrôleurs et de points d'accès Wi-Fi 6 de Cisco a été monté, et l'évaluation de la solution technique a été menée dans les catégories suivantes :
- Disponibilité;
- Sécurité ;
- Automatisation.
Les résultats de l'étude sont présentés ci-dessous. Depuis 2019, les fonctionnalités des contrôleurs Cisco Catalyst de la série 9800 ont été considérablement améliorées – ces éléments sont également reflétés dans cet article.
Pour en savoir plus sur les autres avantages de la technologie Wi-Fi 6, des exemples d'implémentation et des domaines d'application, vous pouvez lire.
Aperçu de la solution
Contrôleurs Wi-Fi 6 Cisco Catalyst de la série 9800
La série de contrôleurs sans fil Cisco Catalyst de la série 9800, qui fonctionne sur le système d'exploitation IOS-XE (également utilisé pour les commutateurs et routeurs Cisco), est proposée dans différentes variantes.
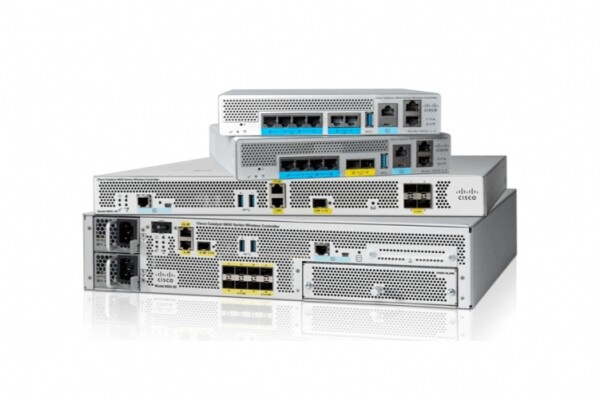
Le modèle supérieur, le contrôleur 9800-80, prend en charge une capacité de réseau sans fil allant jusqu'à 80 Gbit/s. Un contrôleur 9800-80 peut prendre en charge jusqu'à 6000 points d'accès et jusqu'à 64 000 clients sans fil.
Le modèle de milieu de gamme, le contrôleur 9800-40, prend en charge une capacité allant jusqu'à 40 Gbit/s, jusqu'à 2000 points d'accès et jusqu'à 32 000 clients sans fil.
En plus de ces modèles, l'analyse concurrentielle a également inclus le contrôleur sans fil 9800-CL (CL signifie Cloud). Le modèle 9800-CL fonctionne dans des environnements virtuels sur des hyperviseurs VMWare ESXI et KVM, et ses caractéristiques dépendent des ressources matérielles allouées à la machine virtuelle du contrôleur. Dans la configuration maximale, le contrôleur Cisco 9800-CL, tout comme le modèle supérieur 9800-80, prend en charge l'évolutivité jusqu'à 6000 points d'accès et jusqu'à 64 000 clients sans fil.
Lors de l'étude avec les contrôleurs, des points d'accès Cisco Aironet AP de la série 4800 ont été utilisés, prenant en charge le fonctionnement sur les fréquences 2,4 et 5 GHz avec possibilité de passer dynamiquement en mode dual 5-GHz.
Stand de test
Dans le cadre des tests, un banc d'essai constitué de deux contrôleurs sans fil Cisco Catalyst 9800-CL fonctionnant en cluster et de points d'accès Cisco Aironet AP de la série 4800 a été monté.
Des dispositifs clients tels que des ordinateurs portables des entreprises Dell et Apple, ainsi qu'un smartphone Apple iPhone, ont été utilisés.
Test de disponibilité
La disponibilité est définie comme la capacité des utilisateurs à accéder à un système ou un service et à les utiliser. Une haute disponibilité implique un accès continu au système ou au service, indépendamment de divers événements.
La haute disponibilité a été testée dans quatre scénarios, les trois premiers scénarios étant des événements prévisibles ou planifiés pouvant se produire pendant les heures de travail ou en dehors. Le cinquième scénario est une panne classique, un événement imprévisible.
Description des scénarios :
- Correction des erreurs – une micro-mise à jour du système (bugfix ou patch de sécurité) permettant de corriger une erreur ou une vulnérabilité sans nécessiter une mise à jour complète du logiciel système ;
- Mise à jour fonctionnelle – ajout ou extension des fonctionnalités actuelles du système par l'installation de mises à jour fonctionnelles ;
- Mise à jour complète – mise à jour de l'image du logiciel du contrôleur ;
- Ajout de point d'accès – ajout d'un nouveau modèle de point d'accès au réseau sans fil sans avoir besoin de reconfigurer ou de mettre à jour le logiciel du contrôleur sans fil ;
- Panne – défaillance du contrôleur sans fil.
Correction des erreurs et des vulnérabilités
Dans de nombreuses solutions concurrentes, l'installation de correctifs nécessite une mise à jour complète du logiciel du contrôleur sans fil, ce qui peut entraîner des temps d'arrêt imprévus. Avec la solution de Cisco, l'installation des correctifs se fait sans interruption de la productivité. Les correctifs peuvent être appliqués à n'importe lequel des composants, tandis que l'infrastructure sans fil continue de fonctionner.
La procédure elle-même est assez simple. Le fichier de correctif est copié dans le dossier de démarrage sur l'un des contrôleurs sans fil Cisco, puis la confirmation de l'opération est effectuée via l'interface graphique ou la ligne de commande. De plus, via l'interface graphique ou la ligne de commande, il est également possible d'annuler et de supprimer le correctif, également sans interrompre le fonctionnement du système.
Mise à jour fonctionnelle
Les mises à jour fonctionnelles des logiciels sont utilisées pour activer de nouvelles fonctionnalités. L'une de ces améliorations concerne la mise à jour de la base de données des signatures des applications. Ce paquet a été installé dans les contrôleurs Cisco à titre de test. Comme pour les correctifs, la mise à jour des fonctionnalités est appliquée, installée ou retirée sans temps d'arrêt ni interruption de l'activité du système.
Mise à jour complète
Actuellement, la mise à jour complète de l'image logicielle du contrôleur s'exécute de la même manière que la mise à jour fonctionnelle, c'est-à-dire sans temps d'arrêt. Cependant, cette possibilité n'est disponible que dans une configuration en cluster, lorsque plusieurs contrôleurs sont présents. La mise à jour complète s'effectue de manière séquentielle : d'abord sur un contrôleur, puis sur l'autre.
Ajout d'un nouveau modèle de point d'accès
La connexion de nouveaux points d'accès qui n'ont pas été utilisés avec l'image logicielle du contrôleur, à un réseau sans fil, est une opération assez courante, en particulier dans les grands réseaux (aéroports, hôtels, usines). Souvent, dans les solutions concurrentes, cette opération nécessite une mise à jour du logiciel système ou un redémarrage des contrôleurs.
Lors de la connexion de nouveaux points d'accès Wi-Fi 6 au cluster de contrôleurs Cisco Catalyst série 9800, de tels problèmes ne se posent pas. La connexion de nouveaux points au contrôleur se fait sans mises à jour logicielles du contrôleur, et ce processus ne nécessite pas de redémarrage, n'impactant donc pas le réseau sans fil.
Défaillance du contrôleur
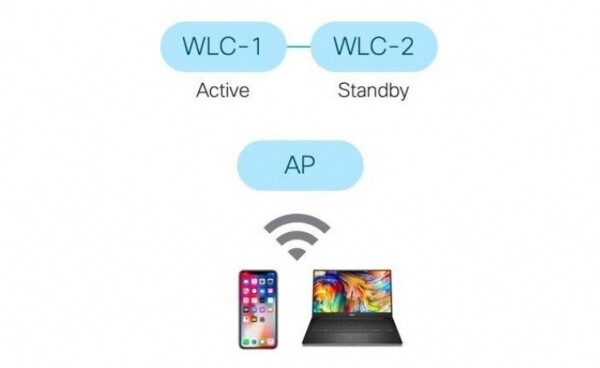
Dans l'environnement de test, deux contrôleurs (Actif / Standby) Wi-Fi 6 sont utilisés, et le point d'accès est directement connecté aux deux contrôleurs.
Un contrôleur sans fil est actif, tandis que l'autre est réserve. En cas de défaillance du contrôleur actif, la gestion est reprise par le contrôleur de secours, dont le statut devient actif. Cette procédure se déroule sans interruption pour le point d'accès et le Wi-Fi pour les clients.
Sécurité
Cette section aborde les aspects de la sécurité, qui est une problématique cruciale dans les réseaux sans fil. La sécurité de la solution est évaluée selon les caractéristiques suivantes :
- Reconnaissance des applications ;
- Suivi du flux de trafic ;
- Analyse du trafic chiffré ;
- Détection et prévention des intrusions ;
- Moyens d'authentification ;
- Moyens de protection des appareils clients.
Reconnaissance des applications
Parmi la variété de produits sur le marché du Wi-Fi d'entreprise et industriel, il existe des différences dans la manière dont ces produits identifient le trafic par application. Les produits de différents fabricants peuvent identifier un nombre variable d'applications. De plus, de nombreuses applications listées comme identifiables par des solutions concurrentes sont en réalité des sites web, et non des applications uniques.
Il y a une autre caractéristique intéressante de la reconnaissance des applications : les solutions varient considérablement en précision d'identification.
En tenant compte de tous les tests effectués, on peut affirmer que la solution Wi-Fi-6 de Cisco réalise une reconnaissance des applications avec une grande précision : Jabber, Netflix, Dropbox, YouTube et d'autres applications populaires ainsi que des services web ont été identifiés correctement. De plus, les solutions Cisco peuvent examiner plus en profondeur les paquets de données grâce à la DPI (Inspection approfondie des paquets).
Suivi des flux de trafic
Un autre test a été réalisé pour déterminer si le système pouvait suivre et rapporter avec précision les flux de données (par exemple, les déplacements de gros fichiers). Pour cela, un fichier de 6,5 mégaoctets a été envoyé sur le réseau via le protocole de Transfert de fichiers (FTP).
La solution Cisco a parfaitement réussi sa tâche et a pu suivre ce trafic grâce à NetFlow et à ses capacités matérielles. Le trafic a été détecté et identifié immédiatement avec précision quant à la quantité de données transmises.
Analyse du trafic chiffré
Le trafic des données utilisateur est de plus en plus chiffré. Cela est fait pour le protéger de la surveillance ou de l'interception par des acteurs malveillants. Cependant, parallèlement, les hackers exploitent de plus en plus le chiffrement pour dissimuler leurs malwares et mener d'autres opérations douteuses, telles que des attaques de type Man-in-the-Middle (MiTM) ou des attaques par keylogging.
La plupart des entreprises vérifient une partie du trafic chiffré en le déchiffrant d'abord via des pare-feux ou des systèmes de prévention des intrusions. Toutefois, ce processus est chronophage et nuit à la performance globale du réseau. De plus, une fois déchiffrées, ces données deviennent vulnérables aux regards indiscrets.
Les contrôleurs Cisco Catalyst de la série 9800 réussissent à analyser le trafic chiffré par d'autres moyens. La solution est appelée Encrypted Traffic Analytics (ETA). L'ETA est une technologie sans équivalent chez les concurrents actuellement, qui détecte les logiciels malveillants dans le trafic chiffré sans nécessiter leur déchiffrement. L'ETA est une fonction de base d'IOS-XE, qui inclut Enhanced NetFlow et utilise des algorithmes comportementaux avancés pour identifier les modèles malveillants cachés dans le trafic chiffré.
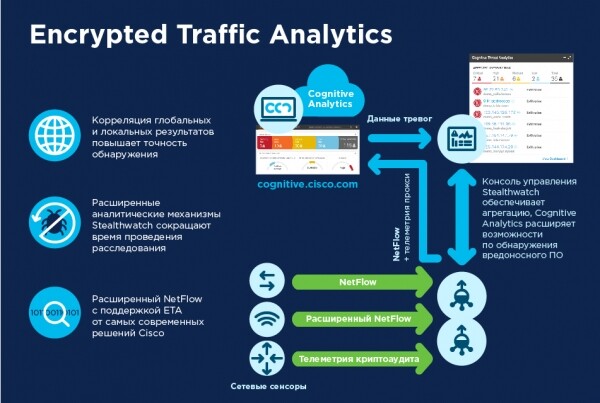
L'ETA ne déchiffre pas les messages, mais collecte des profils de métadonnées des flux de trafic chiffrés – la taille des paquets, les intervalles de temps entre les paquets et bien plus encore. Ensuite, les métadonnées sont exportées dans des enregistrements NetFlow v9 vers Cisco Stealthwatch.
La fonction clé de Stealthwatch est la surveillance continue du trafic ainsi que la création de références des activités réseau normales. Grâce aux métadonnées du flux chiffré envoyées par l'ETA, Stealthwatch applique un apprentissage automatique multi-niveaux pour détecter les anomalies comportementales du trafic qui peuvent indiquer des événements suspects.
L'année dernière, Cisco a fait appel à Miercom pour une évaluation indépendante de la solution Cisco Encrypted Traffic Analytics. Dans le cadre de cette évaluation, Miercom a envoyé séparément des menaces connues et inconnues (virus, chevaux de Troie, ransomware) dans des trafics chiffrés et non chiffrés à travers de grands réseaux ETA et non-ETA afin d'identifier les menaces.
Pour tester, un code malveillant a été lancé dans les deux réseaux. Dans les deux cas, l'activité suspecte a été progressivement détectée. Dans le réseau ETA, les menaces ont été détectées 36 % plus rapidement au départ que dans le réseau non-ETA. Au fur et à mesure du travail, la productivité de détection dans le réseau ETA a continué d'augmenter. Ainsi, après plusieurs heures de fonctionnement, deux tiers des menaces actives ont été détectées avec succès dans le réseau ETA, ce qui est le double de celui du réseau non-ETA.
La fonctionnalité de l'ETA est bien intégrée avec Stealthwatch. Les menaces sont classées par gravité, présentées avec des informations détaillées ainsi que des options d'action correctives après confirmation. En résumé, l'ETA fonctionne !
Détection et prévention des intrusions
Cisco dispose maintenant d'un autre outil efficace pour assurer la sécurité : le système de prévention des intrusions sans fil avancé de Cisco (aWIPS) : un mécanisme de détection et de prévention des menaces pour les réseaux sans fil. La solution aWIPS fonctionne au niveau des contrôleurs, des points d'accès et du logiciel de gestion Cisco DNA Center. Le processus de détection, d'alerte et de prévention des menaces combine l'analyse du trafic réseau, les informations sur les appareils réseau et la topologie réseau, des méthodes basées sur des signatures et la détection d'anomalies, garantissant ainsi une grande précision et la prévention des menaces pour les réseaux sans fil.
L'intégration complète d'aWIPS dans l'infrastructure réseau permet une surveillance continue du trafic sans fil tant dans les réseaux filaires que sans fil, et d'utiliser ces données pour analyser automatiquement les attaques potentielles provenant de nombreuses sources, afin de déterminer et de prévenir les attaques de manière exhaustive.
Moyens d'authentification
Actuellement, en plus des moyens d'authentification classiques, les solutions de la série Cisco Catalyst 9800 prennent en charge WPA3. WPA3 est la dernière version de WPA, constituant un ensemble de protocoles et de technologies qui garantissent l'authentification et le cryptage pour les réseaux Wi-Fi.
WPA3 utilise la méthode d'authentification simultanée des éléments égaux (SAE - Simultaneous Authentication of Equals) pour offrir la protection la plus fiable contre les tentatives de craquage de mot de passe par des tiers. Lorsqu'un client se connecte à un point d'accès, un échange SAE a lieu. En cas de succès, chacun d'eux génère une clé cryptographiquement fiable, à partir de laquelle la clé de session est dérivée, avant de passer à l'état de confirmation. Après cela, le client et le point d'accès peuvent entrer dans des états de confirmation chaque fois qu'une clé de session doit être générée. La méthode utilise la confidentialité directe, où un attaquant peut compromettre une clé mais pas toutes les autres clés.
Cela signifie que le SAE est conçu de telle manière qu'un attaquant interceptant le trafic n'a qu'une seule chance de deviner le mot de passe avant que les données interceptées ne deviennent inutilisables. Pour mener un craquage prolongé, un accès physique au point d'accès est requis.
Moyens de protection des appareils clients
Le principal moyen de protection des clients dans les solutions sans fil Cisco Catalyst de la série 9800 est actuellement Cisco Umbrella WLAN — un service de sécurité réseau basé sur le cloud, fonctionnant au niveau DNS, avec une détection automatique des menaces connues et nouvelles.
Cisco Umbrella WLAN fournit aux appareils clients une connexion Internet sécurisée. Ceci est réalisé grâce à un filtrage de contenu, c'est-à-dire par le blocage de l'accès aux ressources sur Internet en fonction de la politique de l'entreprise. Ainsi, la protection des appareils clients sur Internet contre les malwares, les ransomwares et le phishing est effectuée. L'application de politiques repose sur 60 catégories de contenu continuellement mises à jour.
Automatisation
Les réseaux sans fil modernes sont beaucoup plus flexibles et complexes, donc les méthodes traditionnelles de configuration et d'extraction d'informations à partir des contrôleurs sans fil ne suffisent pas. Les administrateurs réseau et les spécialistes en sécurité informatique ont besoin d'outils pour l'automatisation et l'analyse, ce qui pousse les fabricants de solutions sans fil à proposer de tels outils.
Pour répondre à ces besoins, les contrôleurs sans fil Cisco Catalyst de la série 9800 prennent en charge, en plus de l'API traditionnelle, le protocole de configuration réseau RESTCONF / NETCONF avec le langage de modélisation de données YANG (Yet Another Next Generation).
NETCONF est un protocole basé sur XML que les applications peuvent utiliser pour interroger des informations et modifier la configuration des dispositifs réseau, tels que les contrôleurs sans fil.
En plus de ces méthodes, les contrôleurs Cisco Catalyst de la série 9800 offrent la possibilité de collecter, d'extraire et d'analyser des données sur le flux d'informations à l'aide des protocoles NetFlow et sFlow.
Pour garantir la sécurité et pour modéliser le trafic, la capacité de suivre des flux spécifiques est un outil précieux. Pour résoudre ce problème, le protocole sFlow a été mis en œuvre, permettant de capturer deux paquets pour chaque cent. Cependant, cela peut parfois être insuffisant pour une analyse approfondie et une évaluation adéquate du flux. Par conséquent, une alternative est NetFlow, mise en œuvre par Cisco, qui permet de collecter et d'exporter 100 % de tous les paquets d'un flux spécifié pour une analyse ultérieure.
Une autre fonctionnalité, accessible uniquement dans la mise en œuvre matérielle des contrôleurs, qui permet d'automatiser le fonctionnement du réseau sans fil dans les contrôleurs Cisco Catalyst de la série 9800, est le support intégré du langage Python en tant qu'extension pour l'utilisation de scripts directement sur le contrôleur sans fil.
Enfin, pour les opérations de surveillance et de gestion dans les contrôleurs Cisco Catalyst de la série 9800, le protocole SNMP éprouvé des versions 1, 2 et 3 est pris en charge.
Ainsi, en termes d'automatisation, les solutions Cisco Catalyst de la série 9800 répondent pleinement aux exigences modernes des entreprises, offrant à la fois des outils nouveaux et uniques et des outils éprouvés pour l'exécution automatisée des opérations et l'analyse dans des réseaux sans fil de toutes tailles et complexités.
Conclusion
Dans les solutions reposant sur les contrôleurs Cisco Catalyst de la série 9800, Cisco a démontré d'excellents résultats dans les catégories : haute disponibilité, sécurité et automatisation.
La solution répond entièrement à toutes les exigences en matière de haute disponibilité, telles que le basculement d'urgence en moins d'une seconde lors d'événements imprévus et un temps d'arrêt nul pour les événements planifiés.
Les contrôleurs Cisco Catalyst de la série 9800 intègrent une protection complète, offrant une inspection approfondie des paquets pour la reconnaissance et la gestion des applications, une transparence totale des flux de données et une identification des menaces cachées dans le trafic chiffré, ainsi que des mécanismes avancés d'authentification et de protection des dispositifs clients.
Pour l'automatisation des opérations et l'analyse, les solutions Cisco Catalyst de la série 9800 disposent de vastes capacités, utilisant des modèles standards populaires : YANG, NETCONF, RESTCONF, des API traditionnelles et des scripts Python intégrés.
Ainsi, Cisco confirme encore une fois son statut de leader mondial dans la fabrication de solutions réseau, en phase avec son temps et tenant compte de tous les défis du monde des affaires moderne.
Pour en savoir plus sur la gamme des commutateurs Catalyst, vous pouvez consulter Cisco.
Source : habr.com
