

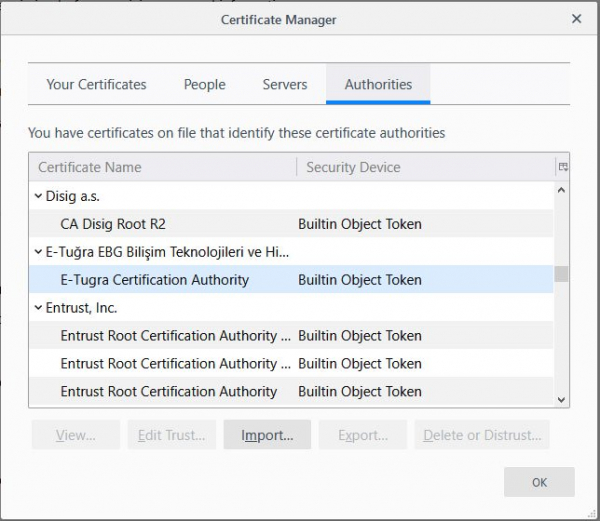
Dépôt de certificats Firefox
Avec la sortie de Mozilla Firefox 65 en février 2019, lors de la connexion à des sites HTTPS, certains utilisateurs telles que « Votre connexion n'est pas sécurisée » ou « SEC_ERROR_UNKNOWN_ISSUER ». La raison était liée à des antivirus comme Avast, Bitdefender et Kaspersky qui, pour infiltrer le trafic HTTPS de l'utilisateur, installent leurs propres certificats racines sur l'ordinateur. Et comme Firefox possède son propre dépôt de certificats, ces antivirus tentent également de s'y intégrer.
Les développeurs de navigateurs les utilisateurs à renoncer à l'installation d'antivirus tiers, qui nuisent au fonctionnement des navigateurs et d'autres programmes, mais le grand public n'écoute pas encore ces appels. Malheureusement, en agissant comme un proxy transparent, de nombreux antivirus réduisent la qualité de la protection cryptographique sur les ordinateurs des clients. Dans ce but, des , qui détectent, côté serveur, la présence d'un MiTM comme un antivirus dans le canal entre le client et le serveur.
Quoi qu'il en soit, dans ce cas, les antivirus ont encore perturbé le fonctionnement du navigateur, et Firefox n'a pas eu d'autre choix que d'aborder le problème de son côté. Dans les configurations du navigateur, il existe un réglage security.enterprise_roots.enabled. Si ce drapeau est activé, Firefox commencera à utiliser le dépôt de certificats Windows pour valider les connexions SSL. Si des erreurs mentionnées ci-dessus se produisent lors de la visite de sites HTTPS, il est possible soit de désactiver l'analyse des connexions SSL dans l'antivirus, soit de configurer manuellement ce drapeau dans les paramètres du navigateur.
Le problème dans le bug tracker de Mozilla. Les développeurs ont décidé, à des fins expérimentales, d'activer le drapeau security.enterprise_roots.enabled par défaut, de sorte que le dépôt de certificats Windows soit utilisé sans actions supplémentaires de l'utilisateur. Cela se produira à partir de la version 66 de Firefox sur les systèmes Windows 8 et Windows 10, sur lesquels des antivirus tiers sont installés (la détection d'antivirus dans le système à l'aide de l'API n'est possible qu'à partir de Windows 8).
Source : habr.com
