

Bonjour ! Aujourd'hui, nous allons vous montrer comment effectuer les configurations initiales de la passerelle de messagerie. – solutions de la société Fortinet pour la protection des courriels. Dans cet article, nous examinerons le modèle avec lequel nous travaillerons, et nous effectuerons la configuration. , nécessaire pour la réception et la vérification des courriels, puis nous testerons son fonctionnement. D'après notre expérience, nous pouvons dire sans hésitation que le processus est très simple, et même après une configuration minimale, il est possible de voir des résultats.
Commençons par le modèle actuel. Il est présenté dans l'illustration ci-dessous.
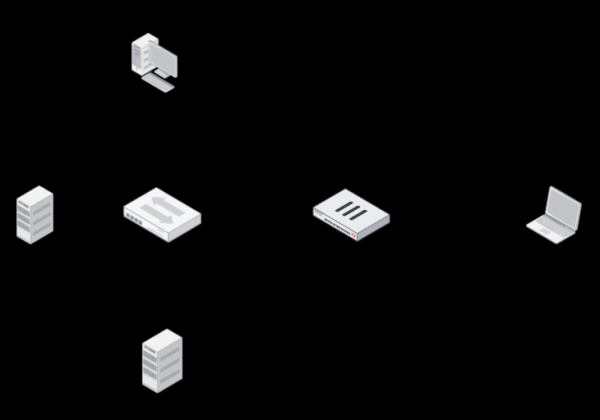
À droite, nous voyons l'ordinateur d'un utilisateur externe, à partir duquel nous enverrons des courriels à un utilisateur du réseau interne. Dans le réseau interne, se trouve un ordinateur utilisateur, un contrôleur de domaine avec un serveur DNS installé et un serveur de messagerie. À la frontière du réseau se trouve un pare-feu — FortiGate, dont la principale caractéristique est la configuration du transfert du trafic SMTP et DNS.
Concentrons-nous particulièrement sur le DNS.
Pour le routage des courriels sur Internet, deux enregistrements DNS sont utilisés — l'enregistrement A et l'enregistrement MX. En général, ces enregistrements DNS sont configurés sur un serveur DNS public, mais en raison des limitations de modélisation, nous faisons simplement passer le DNS à travers le pare-feu (c'est-à-dire que pour l'utilisateur externe, l'adresse du serveur DNS est 10.10.30.210).
L'enregistrement MX — enregistrement contenant le nom du serveur de messagerie assurant le domaine, ainsi que la priorité de ce serveur de messagerie. Dans notre cas, il se présente comme suit : test.local -> mail.test.local 10.
L'enregistrement A — enregistrement qui transforme le nom de domaine en adresse IP, chez nous c'est : mail.test.local -> 10.10.30.210.
Lorsque notre utilisateur externe tentera d'envoyer un courriel à l'adresse an@test.local, il demandera à son serveur DNS l'enregistrement MX du domaine test.local. Notre serveur DNS répondra avec le nom du serveur de messagerie — mail.test.local. L'utilisateur doit maintenant obtenir l'adresse IP de ce serveur, donc il consulte à nouveau le DNS pour l'enregistrement A et obtient l'adresse IP 10.10.30.210 (oui, encore elle :) ). Il peut alors envoyer le courriel. Donc, il essaie d'établir une connexion avec l'adresse IP reçue sur le port 25. Grâce aux règles sur le pare-feu, cette connexion est transférée au serveur de messagerie.
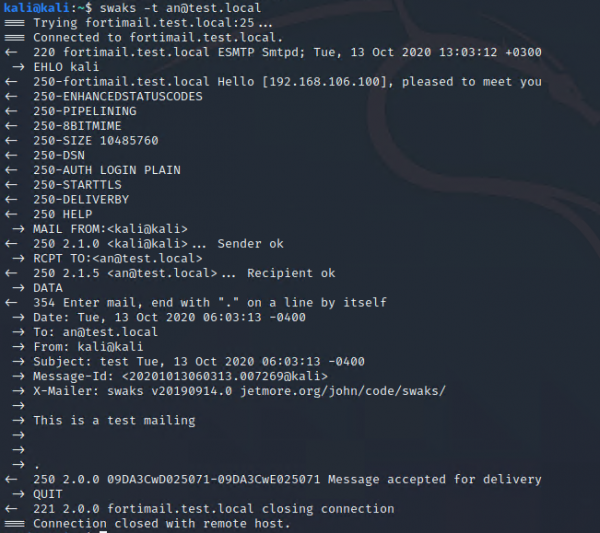
Vérifions la fonctionnalité du courrier électronique dans l'état actuel de la maquette. Pour cela, sur l'ordinateur de l'utilisateur externe, nous allons utiliser l'outil swaks. Avec cet outil, il est possible de tester la fonctionnalité SMTP en envoyant un message à un destinataire avec divers paramètres. Au préalable, un utilisateur avec la boîte mail an@test.local est déjà créé sur le serveur de messagerie. Essayons de lui envoyer un message :
Passons maintenant à la machine de l'utilisateur interne et vérifions que le message est bien arrivé :
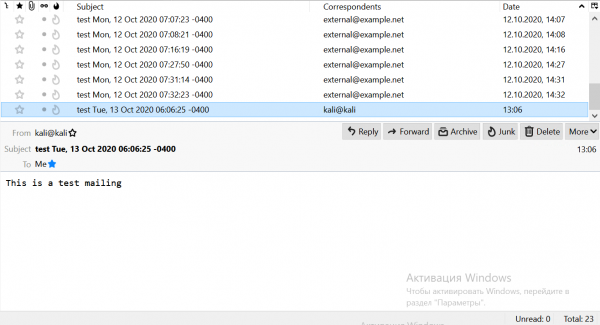
Le message est effectivement arrivé (il est mis en évidence dans la liste). Cela signifie que la maquette fonctionne correctement. Il est temps de passer à FortiMail. Complétons notre maquette :
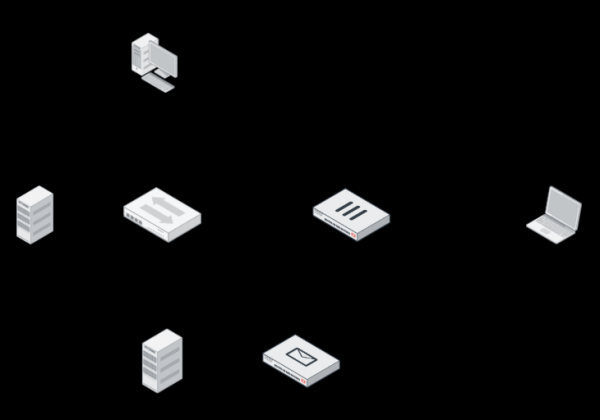
FortiMail peut être déployé en trois modes :
- Gateway — agit comme un MTA complet : accepte tous les messages, les vérifie, puis les redirige vers le serveur de messagerie ;
- Transparent — ou en d'autres termes, mode transparent. S'installe devant le serveur et vérifie les courriels entrants et sortants. Ensuite, il les transfère au serveur. Ne nécessite aucune modification de la configuration du réseau.
- Server — dans ce cas, FortiMail est un serveur de messagerie complet avec la capacité de créer des boîtes aux lettres, de recevoir et d'envoyer des courriels, ainsi que d'autres fonctionnalités.
Nous allons déployer FortiMail en mode Gateway. Accédons aux paramètres de la machine virtuelle. Identifiant — admin, mot de passe non défini. Lors de la première connexion, il est nécessaire de définir un nouveau mot de passe.
Nous allons maintenant configurer la machine virtuelle pour accéder à l'interface web. Il est également nécessaire que la machine ait accès à Internet. Configurons l'interface. Nous avons uniquement besoin de port1. Avec celui-ci, nous nous connecterons à l'interface web, et il sera également utilisé pour accéder à Internet. L'accès à Internet est nécessaire pour mettre à jour les services (signatures antivirus, etc.). Pour la configuration, saisissons les commandes :
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Configurons maintenant le routage. Pour cela, il est nécessaire d'entrer les commandes suivantes :
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
Lors de la saisie des commandes, vous pouvez utiliser la touche Tab pour ne pas avoir à les taper entièrement. De plus, si vous avez oublié quelle commande doit suivre, vous pouvez utiliser la touche “?”.
Testons maintenant la connexion à Internet. Pour cela, pingons le DNS de Google :
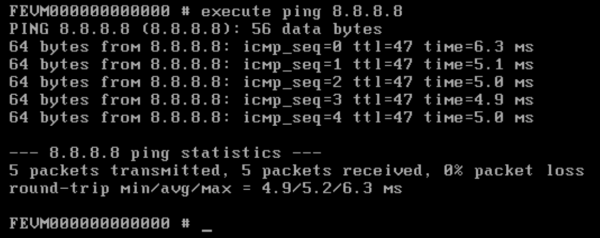
Comme nous pouvons le voir, Internet est désormais disponible. Les réglages initiaux, typiques de tous les appareils Fortinet, sont effectués, et nous pouvons maintenant passer à la configuration via l'interface web. Pour cela, ouvrons la page de gestion :
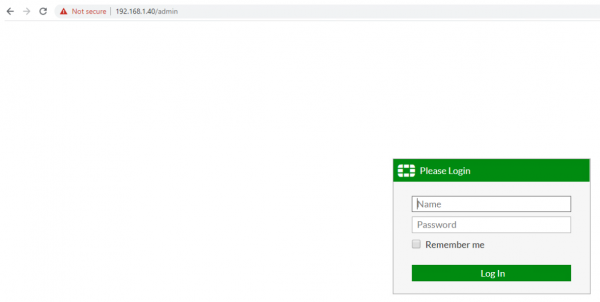
Veuillez noter que vous devez accéder à l'adresse sous la forme <adresse IP> /admin. Sinon, vous ne pourrez pas accéder à la page de gestion. Par défaut, la page se trouve en mode de configuration standard. Pour les réglages, nous aurons besoin du mode Avancé. Passons par le menu admin->View et changeons le mode pour Avancé :
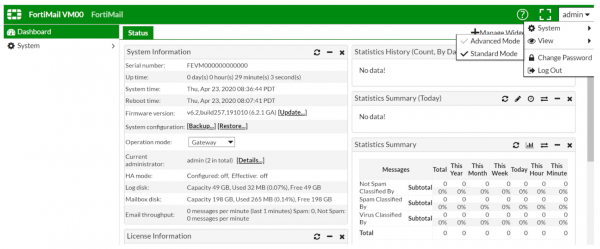
Nous devons maintenant télécharger une licence d'essai. Pour cela, allez dans le menu License Information → VM → Update :
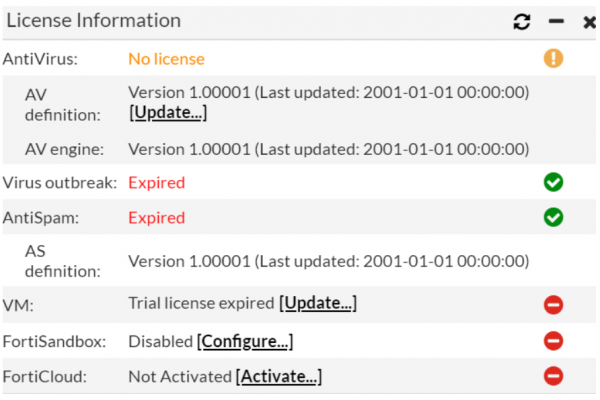
Si vous n'avez pas de licence d'essai, vous pouvez en demander une en contactant .
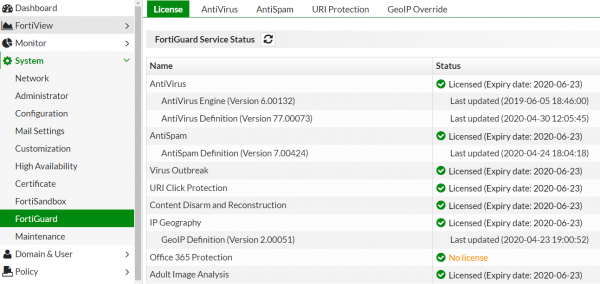
Après avoir saisi la licence, l'appareil devra redémarrer. Par la suite, il commencera à tirer des mises à jour de ses bases à partir des serveurs. Si cela ne se fait pas automatiquement, vous pouvez aller dans le menu System → FortiGuard et, dans les onglets Antivirus et Antispam, cliquer sur le bouton Update Now.
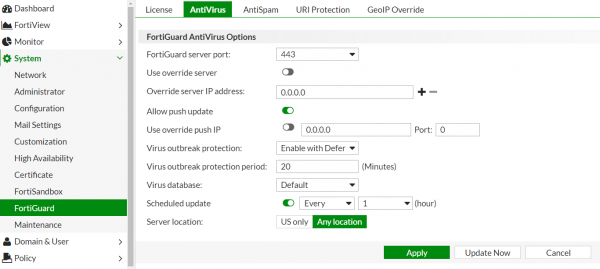
Si cela ne fonctionne pas, vous pouvez changer les ports utilisés pour les mises à jour. En général, après cela, toutes les licences apparaissent. Cela devrait ressembler à ceci :
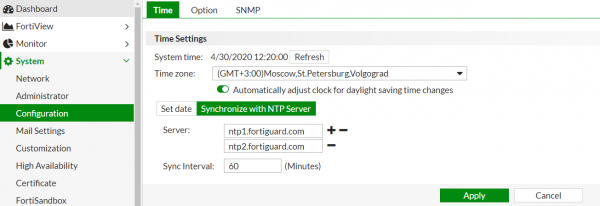
Configurons le bon fuseau horaire, ce qui sera utile lors de l'exploration des logs. Pour cela, allons dans le menu System → Configuration :
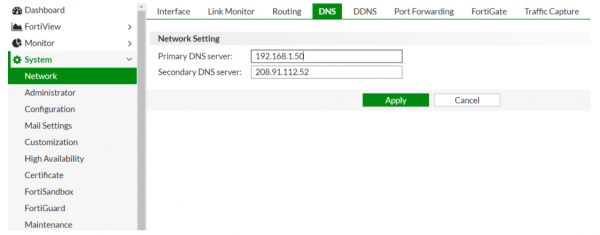
Configurons également le DNS. Comme serveur DNS principal, nous allons configurer le serveur DNS interne, et comme secondaire, nous laisserons le serveur DNS fourni par Fortinet.
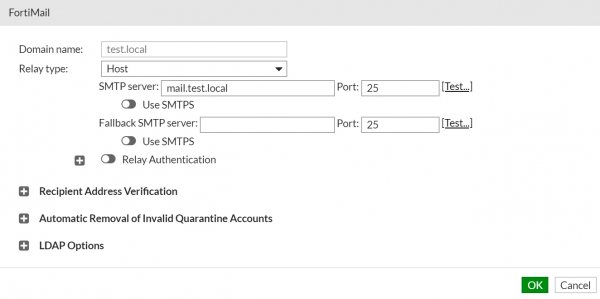
Passons maintenant à la partie la plus intéressante. Comme vous l'avez sûrement remarqué, l'appareil est par défaut en mode Gateway. Nous n'avons donc pas besoin de le changer. Allons dans le champ Domain & User → Domain. Créons un nouveau domaine à protéger. Ici, nous devons uniquement indiquer le nom du domaine et l'adresse du serveur de messagerie (nous pouvons également indiquer son nom de domaine, dans notre cas mail.test.local) :
Nous devons maintenant spécifier un nom pour notre passerelle de messagerie. Celui-ci sera utilisé dans les enregistrements MX et A, que nous devrons modifier plus tard :
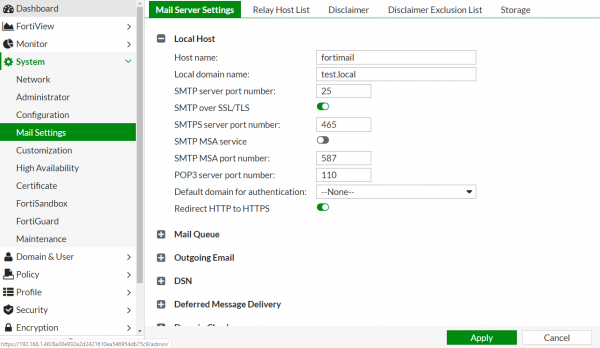
Les champs Host Name et Local Domain Name composent le FQDN, qui est utilisé dans les enregistrements DNS. Dans notre cas, FQDN = fortimail.test.local.
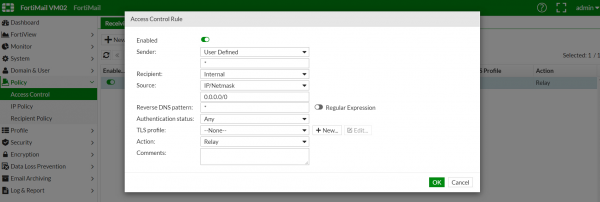
Nous allons maintenant configurer la règle de réception. Nous avons besoin que tous les courriels provenant de l'extérieur et attribués à un utilisateur dans le domaine soient transférés vers le serveur de messagerie. Pour ce faire, allons dans le menu Policy → Access Control. Un exemple de configuration est présenté ci-dessous :
Regardons l'onglet Recipient Policy. Ici, vous pouvez établir certaines règles de vérification des courriels : si le courrier provient du domaine example1.com, il faut le vérifier avec des mécanismes spécialement configurés pour ce domaine. Il y a déjà une règle par défaut pour tous les courriels, et pour le moment, cela nous convient. Vous pouvez consulter cette règle sur l'image ci-dessous :
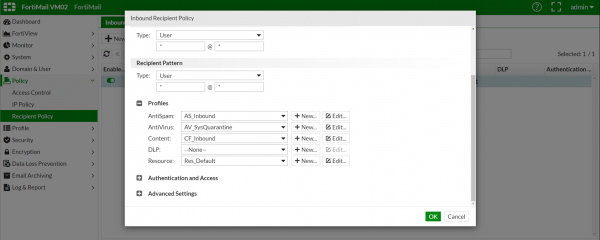
La configuration sur FortiMail peut maintenant être considérée comme terminée. En réalité, il existe bien plus de paramètres, mais si nous commençons à les examiner tous, nous pourrions écrire un livre :) Notre objectif est de lancer FortiMail en mode test avec le moins d'efforts possible.
Il ne reste plus que deux choses à faire : changer les enregistrements MX et A, ainsi que modifier les règles de redirection des ports sur le pare-feu.
L'enregistrement MX test.local -> mail.test.local 10 doit être remplacé par test.local -> fortimail.test.local 10. Mais en général, lors des tests, un deuxième enregistrement MX avec une priorité plus élevée est ajouté. Par exemple :
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Je rappelle que plus le numéro ordinal de préférence du serveur de messagerie dans l'enregistrement MX est bas, plus sa priorité est élevée.
L'enregistrement A ne peut pas être modifié, nous allons donc simplement créer un nouveau : fortimail.test.local -> 10.10.30.210. L'utilisateur externe se connectera à l'adresse 10.10.30.210 via le port 25, et le pare-feu redirigera la connexion vers FortiMail.
Pour changer la règle de redirection sur FortiGate, il est nécessaire de modifier l'adresse dans l'objet Virtual IP correspondant :
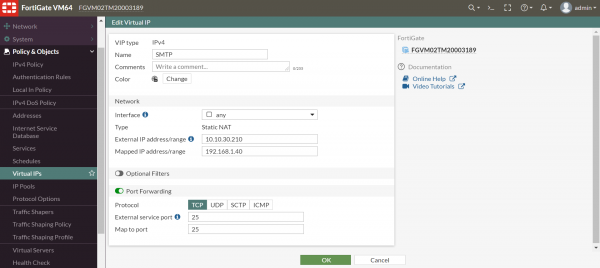
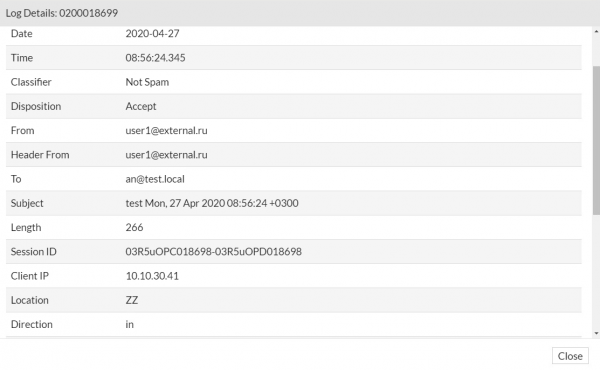
Tout est prêt. Vérifions cela. Envoyons de nouveau un courriel depuis l'ordinateur d'un utilisateur externe. Maintenant, allons sur FortiMail dans le menu Monitor → Logs. Dans le champ History, vous pouvez voir l'enregistrement que le courriel a été reçu. Pour obtenir des informations supplémentaires, vous pouvez cliquer avec le bouton droit sur l'enregistrement et sélectionner Détails :
Pour avoir une vue d'ensemble, vérifions si FortiMail peut bloquer les courriels contenant du spam et des virus avec la configuration actuelle. Pour cela, nous allons envoyer un virus test eicar et un courriel test trouvé dans une des bases de courriels spam (http://untroubled.org/spam/). Après cela, revenons au menu de consultation des journaux :

Comme nous pouvons le voir, le spam et le courriel contenant un virus ont été identifiés avec succès.
Cette configuration est suffisante pour fournir une protection de base contre les virus et le spam. Cependant, les fonctionnalités de FortiMail ne s'arrêtent pas là. Pour une protection plus efficace, il est nécessaire d'explorer les mécanismes disponibles et de les ajuster selon vos besoins. À l'avenir, nous prévoyons de couvrir d'autres fonctionnalités plus avancées de cette passerelle de messagerie.
Si vous rencontrez des difficultés ou avez des questions concernant la solution, n'hésitez pas à les poser dans les commentaires, nous nous efforcerons de répondre rapidement.
Vous pouvez soumettre une demande pour une licence d'essai afin de tester la solution. .
Auteur : Alexeï Nikoulin. Ingénieur en sécurité informatique chez Fortiservice.
Source : habr.com
