

Le 26 juillet 2019, la société Google de réduire la durée maximale de validité des certificats serveur SSL/TLS de 825 jours à 397 jours (environ 13 mois), soit presque de moitié. Google estime que seule l'automatisation complète des actions liées aux certificats permettra de résoudre les problèmes de sécurité actuels, souvent dus à des erreurs humaines. Par conséquent, l'idéal serait de viser à délivrer des certificats à courte durée de vie de manière automatisée.
La question a été mise au vote au sein de l'organisation CA/Browser Forum (CABF), qui établit les exigences pour les certificats SSL/TLS, y compris la durée maximale de validité.
Et donc, le 10 septembre : les membres du consortium ont voté contre la proposition.
Résultats
Vote des éditeurs de certificats
Pour (11 voix): Amazon, Buypass, Certigna (DHIMYOTIS), certSIGN, Sectigo (anciennement Comodo CA), eMudhra, Kamu SM, Let’s Encrypt, Logius, PKIoverheid, SHECA, SSL.com
Contre (20): Camerfirma, Certum (Asseco), CFCA, Chunghwa Telecom, Comsign, D-TRUST, DarkMatter, Entrust Datacard, Firmaprofesional, GDCA, GlobalSign, GoDaddy, Izenpe, Network Solutions, OATI, SECOM, SwissSign, TWCA, TrustCor, SecureTrust (anciennement Trustwave)
Abstentions (2): HARICA, TurkTrust
Vote des consommateurs de certificats
Pour (7): Apple, Cisco, Google, Microsoft, Mozilla, Opera, 360
Contre: 0
Abstention: 0
Selon les règles du CA/Browser Forum, pour qu'une décision positive soit adoptée, deux tiers des émetteurs de certificats et 50 % plus une voix parmi les consommateurs doivent voter en faveur.
Les représentants de Digicert pour avoir manqué le vote où ils auraient exprimé leur soutien à la réduction de la durée de validité des certificats. Ils soulignent que pour certains clients, la réduction de la durée de validité peut poser problème, mais à long terme, cela présente des avantages pour la sécurité.
Quoi qu'il en soit, l'industrie n'est pas encore prête à réduire la durée de validité des certificats et à passer complètement à des solutions automatisées. Les centres de certification peuvent proposer de tels services, mais de nombreux clients n'ont pas encore mis en œuvre l'automatisation. Par conséquent, la réduction de la durée à 397 jours est pour l'instant suspendue. Mais la question reste ouverte.
Maintenant, Google pourrait essayer de mettre en œuvre la norme de manière « forcée », comme cela a été fait avec le protocole . D'autant plus qu'elle est soutenue par d'autres développeurs : Apple, Microsoft, Mozilla et Opera.
Rappelons que l'automatisation complète est l'un des principes sur lesquels repose le fonctionnement du centre de certification à but non lucratif Let’s Encrypt. Celui-ci délivre des certificats gratuits à tous les demandeurs, mais la durée maximale de vie du certificat est limitée à 90 jours. Les courtes durées de vie des certificats présentent :
- la limitation des dégâts causés par des clés compromises et des certificats mal délivrés, puisqu'ils sont utilisés sur une période plus courte ;
- Les certificats à courte durée de vie soutiennent et encouragent l'automatisation, qui est absolument nécessaire pour simplifier l'utilisation du HTTPS. Si nous devons migrer le Web entier vers le HTTPS, il est impensable de s'attendre à une mise à jour manuelle des certificats par l'administrateur de chaque site existant. Une fois que l'émission et le renouvellement des certificats seront entièrement automatisés, des périodes de validité plus courtes deviendront en fait plus pratiques et fonctionnelles.
a montré que 73,7 % des répondants « soutiennent plutôt » la réduction de la durée de vie des certificats.
En ce qui concerne la suppression de l'icône EV pour les certificats SSL dans la barre d'adresse, le consortium n'a pas voté sur cette question, car le UI des navigateurs est entièrement de la responsabilité des développeurs. De nouvelles versions de Chrome 77 et Firefox 70 sortiront en septembre-octobre, qui supprimeront la place privilégiée des certificats EV dans la barre d'adresse du navigateur. Voici à quoi ressemble le changement dans la version de bureau de Firefox 70 :
Avant :

Cela sera :
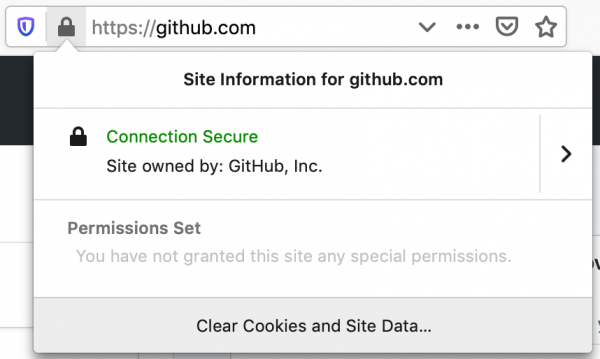
Selon l'expert en sécurité Troy Hunt, la suppression des informations EV de la barre d'adresse des navigateurs .
Source : habr.com
