

Il existe déjà plusieurs articles sur Habr concernant les technologies Honeypot et Deception (, ). Cependant, nous continuons à rencontrer une incompréhension de la différence entre ces deux classes d'outils de protection. Pour cela, nos collègues de (premier développeur russe de ) ont décidé de décrire en détail les différences, les avantages et les aspects architecturaux de ces solutions.
Examinons ce que sont les « honeypots » et les « decepcions » :
Les « technologies de tromperie » (en anglais, Deception technology) sont apparues sur le marché des systèmes de sécurité de l'information relativement récemment. Cependant, certains spécialistes considèrent encore la Security Deception comme de simples « honeypots » (en anglais, honeypot) plus avancés.
Dans cet article, nous tenterons de mettre en lumière tant les similarités que les différences fondamentales entre ces deux solutions. Dans la première partie, nous parlerons du « honeypot », de l'évolution de cette technologie et de ses avantages et inconvénients. Dans la seconde partie, nous nous concentrerons sur les principes de fonctionnement des plateformes pour la création d'une infrastructure distribuée d'objectifs trompeurs (en anglais, Distributed Deception Platform — DDP).
Le principe de base des honeypots est la création de pièges pour les hackers. C'est sur ce même principe que les toutes premières solutions Deception ont été développées. Cependant, les DDP modernes surpassent de loin les honeypots, tant par leur fonctionnalité que par leur efficacité. Les plateformes Deception incluent : des pièges (en anglais, decoys, traps), des leurres (en anglais, lures), des applications, des données, des bases de données, Active Directory. Les DDP modernes peuvent offrir de larges possibilités pour la détection des menaces, l'analyse des attaques et l'automatisation des réponses.
Ainsi, les Deception représentent des techniques d'imitation de l'infrastructure informatique d'une entreprise et de désinformation des hackers. En fin de compte, ces plateformes permettent d'arrêter les attaques avant qu'elles ne causent des dommages significatifs aux actifs de l'entreprise. Les honeypots, bien sûr, n'ont pas une fonctionnalité aussi large ni un niveau d'automatisation aussi élevé, ce qui rend leur utilisation nécessite une plus grande qualification du personnel des départements de sécurité informatique.
1. Honeypots, Honeynets et Sandboxing : qu'est-ce que c'est et comment ça fonctionne
Pour la première fois, le terme « honeypots » a été utilisé en 1989 dans le livre de Clifford Stoll « The Cuckoo’s Egg », qui décrit les événements du suivi d'un hacker au Laboratoire national de Lawrence Berkeley (États-Unis). En pratique, cette idée a été mise en œuvre en 1999 par Lance Spitzner, un expert en sécurité de la société Sun Microsystems, qui a fondé le projet de recherche « Honeynet Project ». Les premiers honeypots étaient très gourmands en ressources, difficiles à configurer et à entretenir.
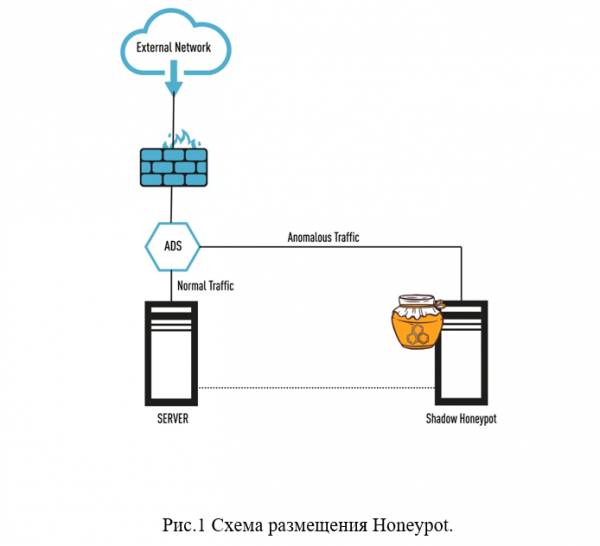
Examinons plus en détail ce que sont les honeypots et les honeynets. Les honeypots sont des hôtes distincts dont l'objectif est d'attirer les attaquants à tenter d'infiltrer le réseau de l'entreprise et d'essayer de voler des données précieuses, ainsi qu'à étendre la portée du réseau. Un honeypot (traduit littéralement par « pot de miel ») est un serveur spécial avec un ensemble de différents services et protocoles réseau, tels que HTTP, FTP, etc. (voir fig. 1).
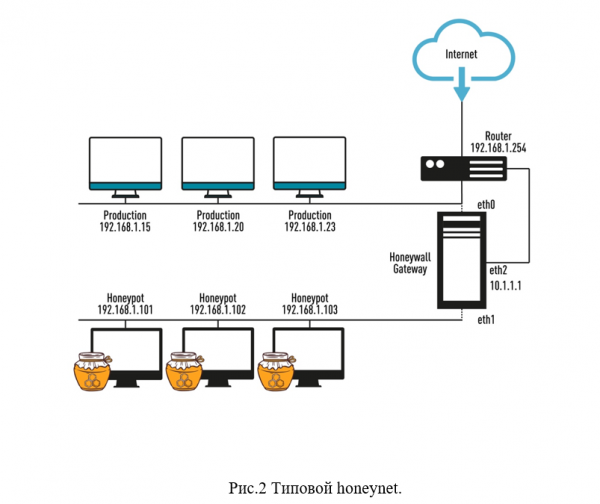
Si l'on combine plusieurs les honeypots en un réseau, nous obtenons un système plus efficace de honeynet, qui représente une émulation du réseau d'entreprise de la société (serveur web, serveur de fichiers et d'autres composants du réseau). Cette solution permet de comprendre la stratégie d'action des attaquants et de les tromper. Un honeynet typique fonctionne généralement en parallèle avec le réseau de production et est complètement indépendant de celui-ci. Ce type de « réseau » peut être publié sur Internet via un canal séparé, pour lequel une plage d'adresses IP distincte peut également être attribuée (voir fig. 2).
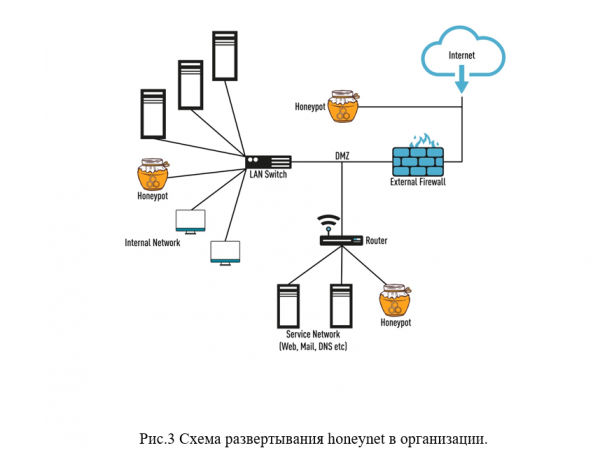
Le sens de l'utilisation d'un honeynet est de montrer au hacker qu'il a prétendument infiltré le réseau d'entreprise, alors qu'en réalité, l'attaquant se trouve dans un « environnement isolé » et sous la surveillance étroite des spécialistes en sécurité (voir fig. 3).
Il convient également de mentionner un outil tel que la «sandbox» (en anglais, sandbox), qui permet aux attaquants d'installer et d'exécuter des logiciels malveillants dans un environnement isolé, où les spécialistes en IT peuvent suivre leurs actions pour identifier les risques potentiels et prendre les mesures nécessaires. Actuellement, le sandboxing est généralement implémenté sur des machines virtuelles dédiées sur un hôte virtuel. Cependant, il est important de noter que le sandboxing montre seulement comment se comportent les programmes dangereux et malveillants, tandis que le honeynet aide le spécialiste à analyser le comportement des « joueurs dangereux ».
L'avantage évident des honeynets est qu'ils induisent les attaquants en erreur, gaspillants leurs forces, ressources et temps. En conséquence, au lieu de cibler de réelles objectifs, ils attaquent de fausses cibles et peuvent interrompre leurs attaques sur le réseau sans rien accomplir. Les technologies honeynets sont le plus souvent utilisées dans les institutions gouvernementales et les grandes entreprises, ainsi que dans les organisations financières, car ces structures deviennent des cibles pour les cyberattaques majeures. Cependant, les petites et moyennes entreprises (PME) ont également besoin d'outils efficaces pour prévenir les incidents de sécurité de l'information, mais l'utilisation de honeynets dans le secteur des PME n'est pas si simple, en raison du manque de personnel qualifié pour un travail aussi complexe.
Les limitations des solutions Honeypots et Honeynets
Pourquoi les honeypots et les honeynets ne sont-ils pas les meilleures solutions pour contrer les attaques aujourd'hui ? Il convient de noter que les attaques deviennent de plus en plus massives, techniquement complexes et peuvent causer des dommages significatifs à l'infrastructure informatique d'une organisation, et la cybercriminalité a atteint un tout autre niveau, constituant des structures commerciales clandestines hautement organisées équipées de toutes les ressources nécessaires. À cela s'ajoute le « facteur humain » (erreurs de configuration des logiciels et du matériel, actions des initiés, etc.), il est donc déjà insuffisant de se fier uniquement à des technologies pour prévenir les attaques à l'heure actuelle.
Voici les principales limitations et inconvénients des honeypots (honeynets) :
Les « honeypots » ont été initialement conçus pour identifier les menaces qui se trouvent en dehors du réseau d'entreprise, destinés plutôt à analyser le comportement des attaquants et non à réagir rapidement aux menaces.
Les attaquants ont généralement appris à reconnaître les systèmes émulés et à éviter les honeypots.
Les honeynets (honeypots) présentent un niveau d'interactivité et d'interaction avec d'autres systèmes de sécurité extrêmement faible, ce qui rend difficile, en utilisant des honeypots, d'obtenir des informations détaillées sur les attaques et les attaquants, et donc de réagir efficacement et rapidement aux incidents de sécurité de l'information. De plus, les spécialistes de la sécurité reçoivent un grand nombre de fausses alertes concernant des menaces.
Dans certains cas, les pirates peuvent utiliser un honeypot compromis comme point de départ pour poursuivre leur attaque contre le réseau de l'organisation.
Des problèmes de scalabilité des honeypots, de charge opérationnelle élevée et de configuration de ces systèmes (ils nécessitent des spécialistes hautement qualifiés, n'ont pas d'interface de gestion conviviale, etc.) se posent souvent. Il existe de grandes difficultés à déployer des honeypots dans des environnements spécialisés, tels que l'IoT, les systèmes de point de vente (POS), les systèmes cloud, etc.
2. Technologie de tromperie : avantages et principes de fonctionnement
Après avoir examiné tous les avantages et inconvénients des honeypots, nous en concluons qu'une approche complètement nouvelle est nécessaire pour répondre aux incidents de sécurité de l'information, visant à fournir une réponse rapide et adéquate aux actions des attaquants. Et cette solution est représentée par les technologies. Cyber deception (Tromperie de sécurité).
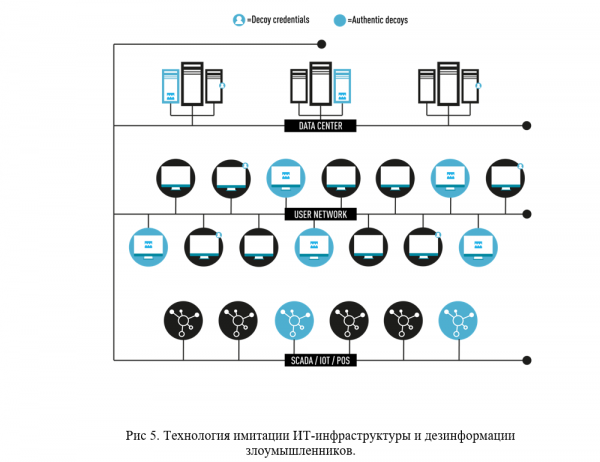
La terminologie « Cyber deception », « Security deception », « Deception technology », « Distributed Deception Platform » (DDP) est relativement nouvelle et a émergé récemment. En effet, tous ces termes désignent l'utilisation de « technologies de tromperie » ou de « techniques d'imitation de l'infrastructure IT et de désinformation des malfaiteurs ». Les solutions de tromperie les plus simples sont une évolution des idées de honeypots, mais à un niveau technologiquement plus avancé, qui suppose une plus grande automatisation de la détection des menaces et de leur réponse. Cependant, le marché propose déjà des solutions sérieuses de type DDP, qui offrent une facilité de déploiement et d'évolutivité, ainsi qu'un arsenal significatif de « pièges » et de « leurres » pour les attaquants. Par exemple, la tromperie permet d'émuler des composants de l'infrastructure IT tels que des bases de données, des stations de travail, des routeurs, des commutateurs, des distributeurs automatiques, des serveurs, ainsi que des équipements médicaux et l'IoT.
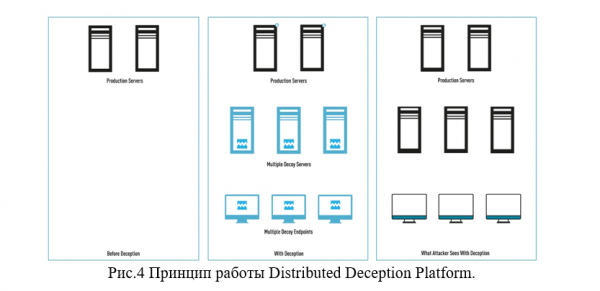
Comment fonctionne la « Distributed Deception Platform » ? Après le déploiement de la DDP, l'infrastructure IT de l'organisation sera configurée comme si elle était composée de deux couches : la première couche est l'infrastructure réelle de l'entreprise et la deuxième est un environnement « émulé », composé de pièges (appelés en anglais decoys, traps) et de leurres (appelés en anglais lures), qui sont situés sur de véritables dispositifs physiques du réseau.
Par exemple, un cybercriminel peut découvrir de fausses bases de données contenant des « documents confidentiels », de faux identifiants prétendument de « utilisateurs privilégiés » — toutes ces cibles sont trompeuses, elles peuvent attirer l'attention des intrus, détournant ainsi leur attention des véritables actifs informationnels de l'entreprise (voir fig. 5).
DDP est une nouveauté sur le marché des produits de sécurité de l'information ; ces solutions n'ont que quelques années et, pour le moment, seul le secteur corporatif peut se les permettre. Mais les petites et moyennes entreprises pourront bientôt également profiter de Deception, en louant DDP auprès de fournisseurs spécialisés « en tant que service ». Cette option est même plus pratique, car il n'est pas nécessaire de disposer de personnel hautement qualifié.
Voici les principaux avantages de la technologie Deception :
Authenticité. La technologie Deception est capable de reproduire complètement un environnement informatique authentique de l'entreprise, en émulation de manière qualitative des systèmes d'exploitation, IoT, POS, systèmes spécialisés (médicaux, industriels, etc.), services, applications, identifiants, etc. Les leurres se mêlent soigneusement à l'environnement de travail, et le cybercriminel ne pourra pas les identifier comme des honeypots.
Déploiement. DDP utilise l'apprentissage automatique (en anglais, machine learning, ML) dans son fonctionnement. Grâce au ML, la mise en œuvre de Deception est simple, flexible et efficace. Les « leurres » et « appâts » se mettent à jour très rapidement, engageant le cybercriminel dans une infrastructure informatique « fictive » de l'entreprise, tandis que des systèmes d'analyse avancés basés sur l'intelligence artificielle peuvent détecter les actions actives des hackers et les prévenir (par exemple, une tentative d'accès à Active Directory sur la base de faux identifiants).
Simplicité d'utilisation. Les « Distributed Deception Platform » modernes sont faciles à entretenir et à gérer. En général, elles sont gérées via une console locale ou cloud, et offrent des capacités d'intégration avec le SOC (Centre des opérations de sécurité) de l'entreprise via API et avec de nombreux moyens de contrôle de sécurité existants. Pour entretenir et faire fonctionner DDP, les services d'experts en sécurité de l'information hautement qualifiés ne sont pas nécessaires.
Scalabilité. Les technologies de tromperie peuvent être déployées dans des environnements physiques, virtuels et cloud. Les DDP fonctionnent efficacement également avec des environnements spécialisés tels que l'IoT, l'ICS, le POS, le SWIFT, etc. Des plateformes de tromperie avancées peuvent projeter des « technologies de tromperie » dans des bureaux distants et des environnements isolés, sans nécessiter de déploiement complet supplémentaire de la plateforme.
Interaction. En utilisant des pièges (decoys) efficaces et attrayants, basés sur de véritables systèmes d'exploitation et habilement intégrés dans la véritable infrastructure informatique, la plateforme Deception collecte d'amples informations sur les cybercriminels. Ensuite, les DDP assurent la transmission d'alertes sur les menaces, génèrent des rapports et mettent en œuvre une réponse automatique aux incidents de sécurité.
Point de départ de l'attaque. Dans les systèmes de tromperie modernes, les pièges et les leurres sont placés à l'intérieur de la plage du réseau, et non pas à l'extérieur (comme dans le cas des honeypots). Ce modèle de déploiement des pièges empêche les cybercriminels de les utiliser comme point d'appui pour attaquer l'infrastructure informatique réelle de l'entreprise. Dans des solutions Deception plus avancées, il existe des capacités de routage du trafic, ce qui permet de diriger l'ensemble du trafic des attaquants à travers une connexion spécialement dédiée. Cela permettra d'analyser l'activité des cybercriminels sans mettre en péril les actifs précieux de l'entreprise.
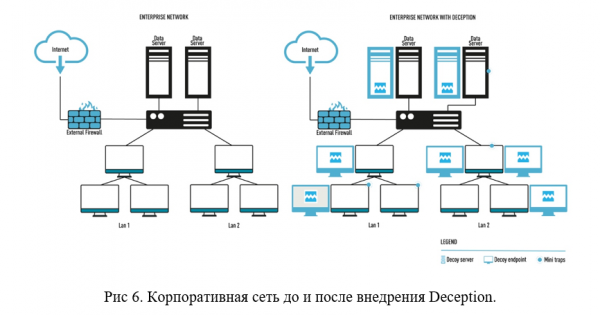
Crédibilité des « technologies de tromperie ». Au début de l'attaque, les cybercriminels rassemblent et analysent des données sur l'infrastructure informatique, puis les utilisent pour une avancée horizontale à travers le réseau d'entreprise. Grâce aux « technologies de tromperie », l'attaquant tombera inévitablement dans des « pièges » qui le détourneront des véritables actifs de l'organisation. Les DDP analyseront les voies potentielles d'accès aux identifiants dans le réseau d'entreprise et fourniront à l'attaquant de « faux objectifs » au lieu de véritables identifiants. Ces capacités faisaient cruellement défaut aux technologies honeypot. (Voir Fig. 6).
Deception VS Honeypot
Et enfin, nous atteignons le moment le plus intéressant de notre étude. Essayons de souligner les principales différences entre les technologies Deception et Honeypot. Bien qu'il existe certaines similitudes, ces deux technologies diffèrent considérablement, depuis l'idée fondamentale jusqu'à leur efficacité opérationnelle.
Différentes idées de base. Comme nous l'avons déjà mentionné, les honeypots sont installés en tant qu'« appâts » autour des actifs précieux de l'entreprise (en dehors du réseau d'entreprise), essayant ainsi de détourner les attaquants. La technologie honeypot est basée sur la représentation de l'infrastructure de l'organisation, cependant, les honeypots peuvent devenir un point de départ pour une attaque contre le réseau de l'entreprise. La technologie Deception est conçue du point de vue de l'attaquant et permet d'identifier une attaque à un stade précoce, offrant ainsi aux spécialistes de la cybersécurité un avantage significatif sur les attaquants et leur donnant du temps.
« Attraction » VS « Détournement ». Lors de l'utilisation de honeypots, le succès dépend de la capacité à capter l'attention des attaquants et à les motiver à poursuivre leur cible dans le honeypot. Cela signifie que l'attaquant doit atteindre le honeypot, et ce n'est qu'ensuite que vous pourrez l'arrêter. Par conséquent, la présence des attaquants sur le réseau peut durer plusieurs mois et plus, ce qui peut entraîner des fuites de données et des dommages. Les DDP imitent avec précision la véritable infrastructure informatique de l'entreprise, leur objectif n'est pas simplement d'attirer l'attention de l'attaquant, mais de le confondre, afin qu'il perde du temps et des ressources en vain, tout en n'accédant pas aux véritables actifs de l'entreprise.
« Scalabilité limitée » VS « scalabilité automatique ». Comme mentionné précédemment, les honeypots et les honeynets rencontrent des problèmes de scalabilité. Cela est difficile et coûteux, et pour augmenter le nombre de honeypots dans un système d'entreprise, il faudra ajouter de nouveaux ordinateurs, systèmes d'exploitation, acheter des licences, et allouer des IP. De plus, il est nécessaire de disposer d'un personnel qualifié pour gérer de tels systèmes. Les plateformes Deception se déploient automatiquement à mesure que l'infrastructure se développe, sans frais généraux significatifs.
« Grand nombre de faux positifs » VS « absence de faux positifs »Le problème est que même un utilisateur ordinaire peut être confronté à un honeypot. Par conséquent, le "reverse" de cette technologie est un grand nombre de faux positifs, ce qui distrait les spécialistes de la sécurité de leur travail. Les "appâts" et les "pièges" dans DDP sont soigneusement cachés des utilisateurs ordinaires et sont uniquement destinés aux attaquants. Ainsi, chaque signal d'un tel système est une alerte sur une menace réelle, et non un faux positif.
Conclusion
À notre avis, la technologie Deception représente un énorme pas en avant par rapport à l'ancienne technologie des honeypots. En réalité, DDP est devenue une plateforme de sécurité complète, facile à déployer et à gérer.
Les plateformes modernes de cette catégorie jouent un rôle crucial dans la détection précise et la réponse efficace aux menaces réseau, tandis que leur intégration avec d'autres composants de la pile de sécurité augmente le niveau d'automatisation, améliore l'efficacité et l'efficience de la réponse aux incidents. Les plateformes de Deception reposent sur l'authenticité, la scalabilité, la simplicité de gestion et l'intégration avec d'autres systèmes. Tout cela offre un avantage significatif en termes de rapidité de réponse aux incidents de sécurité.
De plus, d'après les observations des tests d'intrusion dans les entreprises où la plateforme Xello Deception a été mise en œuvre ou testée, on peut conclure que même des testeurs d'intrusion expérimentés ne parviennent souvent pas à reconnaître les appâts dans le réseau d'entreprise et échouent en tombant dans les pièges. Ce fait confirme une fois de plus l'efficacité de la Deception et les grandes perspectives qui s'ouvrent à cette technologie à l'avenir.
Test du produit
Si vous êtes intéressé par les plateformes Deception, nous sommes prêts .
Suivez nos mises à jour sur nos chaînes (, , , )!
Source : habr.com
