

Au cours des deux premiers trimestres de 2020, le nombre d'attaques DDoS a presque triplé, 65 % d'entre elles étant des tentatives primitives de « test de charge » qui « déconnectent » sans effort les sites sans défense de petits magasins en ligne, forums, blogs et médias.
Comment choisir un hébergement protégé contre les attaques DDoS ? Sur quoi se concentrer et à quoi se préparer pour ne pas se retrouver dans une situation désagréable ?
(Vaccin contre le marketing « gris » en interne)
La disponibilité et la variété des outils pour mener des attaques DDoS obligent les propriétaires de services en ligne à prendre les mesures appropriées pour contrer la menace. Il est judicieux de réfléchir à la protection contre les DDoS pas après le premier incident, ni même dans le cadre des mesures visant à améliorer la résilience de l'infrastructure, mais dès le choix de la plateforme d'hébergement (fournisseur d'hébergement ou centre de données).
Les attaques DDoS sont classées en fonction de l'appartenance des protocoles, des vulnérabilités qu'elles exploitent, aux niveaux du modèle d'interaction des systèmes ouverts (OSI) :
- niveau de liaison (L2),
- niveau réseau (L3),
- niveau transport (L4),
- niveau application (L7).
Du point de vue des systèmes de protection, elles peuvent être regroupées en deux catégories : les attaques au niveau de l'infrastructure (L2-L4) et au niveau de l'application (L7). Cela est lié à la séquence d'exécution des algorithmes d'analyse de trafic et à la complexité computationnelle : plus nous approfondissons dans le paquet IP, plus il faut de puissance de calcul.
En général, la tâche d'optimisation des calculs lors du traitement du trafic en temps réel est un sujet pour un cycle d'articles séparé. Pour l'instant, imaginons simplement qu'il existe un fournisseur cloud avec des ressources de calcul soi-disant illimitées, capable d'assurer la protection des sites contre les attaques au niveau des applications (y compris ).
3 questions principales pour évaluer le niveau de protection de l'hébergement contre les attaques DDoS
Examinons les conditions de prestation du service de protection contre les attaques DDoS et l'Accord de niveau de service (SLA) du fournisseur d'hébergement. Les réponses aux questions suivantes s'y trouvent-elles :
- quelles restrictions techniques le fournisseur de services déclare-t-il?
- que se passe-t-il lorsque le client dépasse les limites ?
- Comment un fournisseur d'hébergement construit-il une protection contre les attaques DDoS (technologies, solutions, fournisseurs) ?
Si vous n'avez pas trouvé cette information, c'est un signe de réfléchir à la sérieux du fournisseur de services ou d'organiser une protection de base contre les DDoS (L3-4) par vous-même. Par exemple, commander une connexion physique à un réseau d'un fournisseur de protection spécialisé.
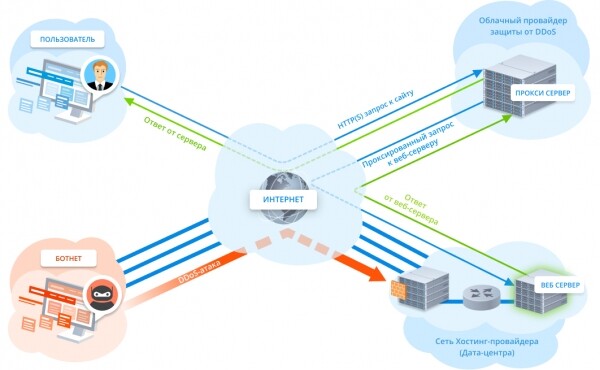
Attention ! Il n'est pas logique d'assurer une protection contre les attaques au niveau des applications via un Reverse Proxy si votre fournisseur d'hébergement n'est pas capable de protéger contre les attaques au niveau de l'infrastructure : l'équipement réseau sera surchargé et deviendra inaccessible, y compris pour les serveurs proxy du fournisseur de cloud (illustration 1).
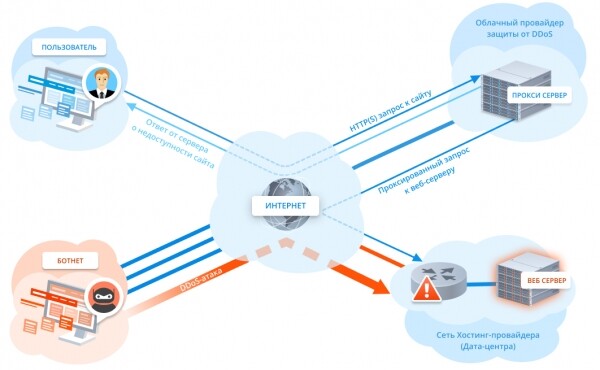
Illustration 1. Attaque directe sur le réseau du fournisseur d'hébergement
Et ne vous laissez pas raconter des contes sur le fait que l'adresse IP réelle du serveur est cachée derrière le cloud du fournisseur de protection, ce qui signifie qu'il est impossible de l'attaquer directement. Dans neuf cas sur dix, l'attaquant n'aura aucune difficulté à trouver l'adresse IP réelle du serveur ou au moins celle du réseau du fournisseur d'hébergement, afin de 'neutraliser' tout un centre de données.
Comment les hackers agissent à la recherche de l'adresse IP réelle
Dans les spoilers - quelques méthodes de recherche de l'adresse IP réelle (fournies à titre informatif).
Méthode 1 : Recherche dans des sources ouvertes
Commencez la recherche avec le service en ligne: il recherche des informations dans le dark web, sur des plateformes d'échange de documents, traite les données Whois, les fuites de données publiques et de nombreuses autres sources.
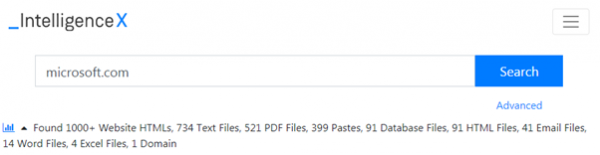
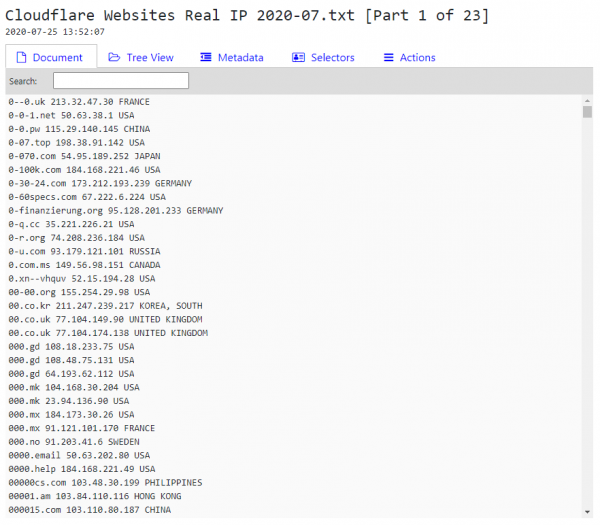
Si, d'après certains indices (en-têtes HTTP, données Whois, etc.), il est possible de déterminer que la protection du site est organisée via Cloudflare, alors vous pouvez commencer à chercher l'adresse IP réelle avec la, qui contient environ 3 millions d'adresses IP de sites situés derrière Cloudflare.
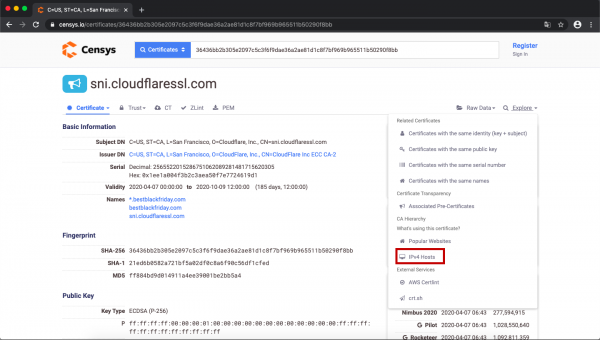
Avec un certificat SSL et le service , il est possible de trouver beaucoup d'informations utiles, y compris l'adresse IP réelle du site. Pour formuler une requête pour votre ressource, allez à l'onglet Certificates et entrez :
_parsed.names : nomdu site AND tags.raw : trusted
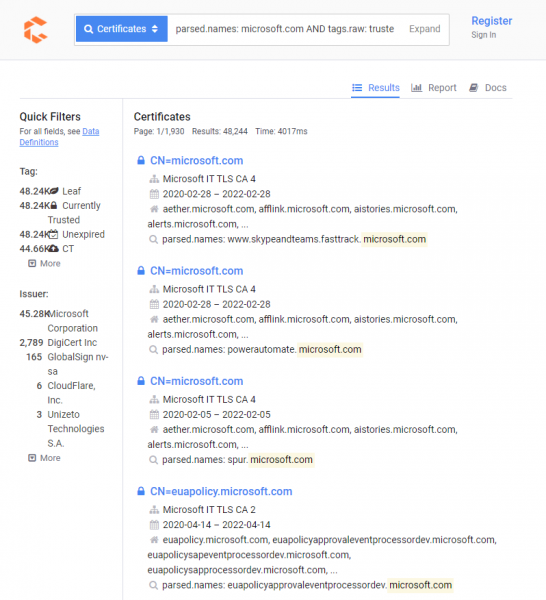
Pour rechercher les adresses IP des serveurs utilisant un certificat SSL, il faudra parcourir manuellement le menu déroulant avec plusieurs outils (onglet 'Explore', puis sélectionnez 'IPv4 Hosts').
Méthode 2 : DNS
La recherche dans l'historique des modifications des enregistrements DNS est un moyen ancien et éprouvé. L'adresse IP précédente du site peut indiquer sur quel hébergement (ou dans quel centre de données) il était situé. Parmi les services en ligne, ceux qui se distinguent par leur facilité d'utilisation sont et .
Lors de la modification des paramètres, le site n'utilisera pas immédiatement l'adresse IP du fournisseur de protection cloud ou du CDN, et fonctionnera pendant un temps directement. Dans ce cas, il y a une probabilité que les services en ligne de conservation de l'historique des changements d'IP contiennent des informations sur l'adresse d'origine du site.
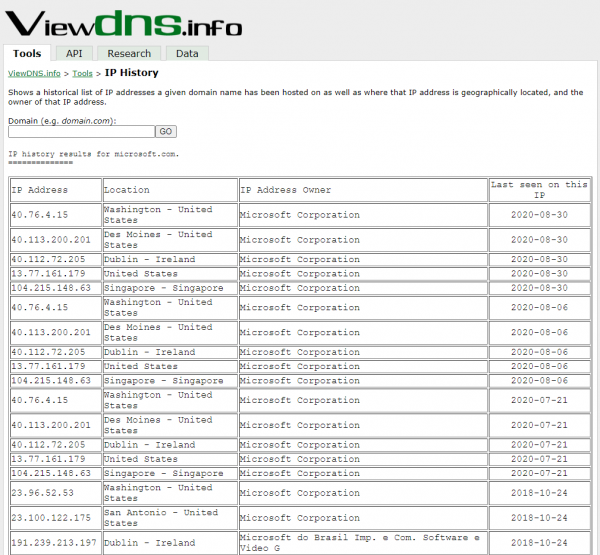
S'il n'y a rien d'autre que le nom de l'ancien serveur DNS, il est possible d'utiliser des outils spéciaux (dig, host ou nslookup) pour demander l'adresse IP par le nom de domaine du site, par exemple :
_dig @nom_de_l'ancien_serveur_dns nomsite
Méthode 3 : email
L'idée de cette méthode est de recevoir un courriel par le biais d'un formulaire de contact / d'inscription (ou de toute autre méthode permettant d'initier l'envoi d'un message) et de vérifier les en-têtes, en particulier le champ « Received ».
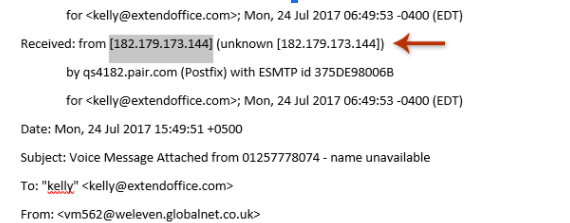
L'en-tête du courriel contient souvent la véritable adresse IP de l'enregistrement MX (serveur de messagerie), qui peut devenir un point de départ pour la recherche d'autres serveurs cibles.
Outils pour automatiser la recherche
Les logiciels pour rechercher des IP derrière Cloudflare fonctionnent généralement sur trois tâches :
- scanner les mauvaises configurations DNS en utilisant DNSDumpster.com ;
- scanner la base de données Crimeflare.com ;
- rechercher des sous-domaines par une méthode de dictionnaire.
La recherche de sous-domaines s'avère souvent être l'option la plus efficace des trois - le propriétaire du site a pu protéger le site principal, mais laisser les sous-domaines fonctionner directement. Pour la vérification, il est préférable d'utiliser .
De plus, il existe des outils uniquement dédiés à la recherche de sous-domaines par balayage de dictionnaire et par recherche dans des sources ouvertes, comme : ou .
Comment la recherche se déroule en pratique
Prenons comme exemple le site seo.com, utilisant Cloudflare, que nous trouverons grâce à un service connu (qui permet à la fois d'identifier les technologies / moteurs / CMS sur lesquels le site est basé, et inversement – de rechercher des sites par les technologies utilisées).
En passant par l'onglet « Hôtes IPv4 », le service affichera une liste des hôtes utilisant le certificat. Pour trouver le bon, cherchez l'adresse IP avec le port 443 ouvert. S'il redirige vers le bon site, la tâche est accomplie ; sinon, il est nécessaire d'ajouter le nom de domaine du site dans l'en-tête « Host » de la requête HTTP (par exemple, *curl -H "Host: nom_du_site" *).
Dans notre cas, la recherche dans la base de Censys n'a rien donné, continuons.
La recherche DNS sera effectuée via le service.
En parcourant les adresses mentionnées dans les listes de serveurs DNS avec l'outil CloudFail, nous trouvons des ressources fonctionnelles. Le résultat sera prêt dans quelques secondes.
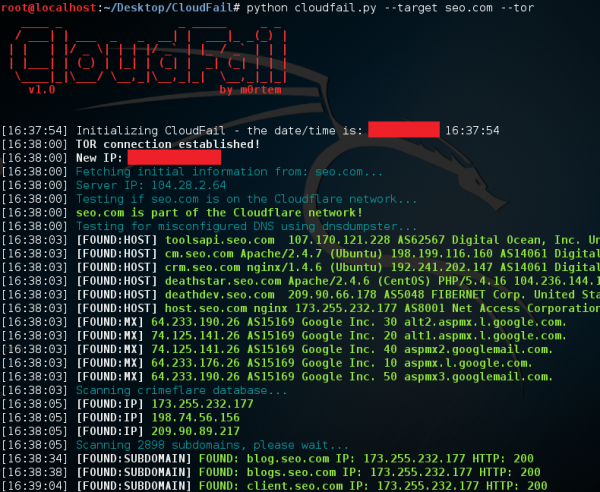
En utilisant uniquement des données publiques et des outils simples, nous avons déterminé l'adresse IP réelle du serveur web. Le reste pour l'attaquant est une question de technique.
Revenons à la sélection du fournisseur d'hébergement. Pour évaluer l'utilité du service pour le client, examinons les possibles moyens de protection contre les attaques DDoS.
Comment le fournisseur d'hébergement construit sa protection
- Système de protection propre avec équipement filtrant (figure 2).
Nécessite :
1.1. Équipement pour filtrer le trafic et licence pour les logiciels ;
1.2. Personnel qualifié pour son soutien et son exploitation ;
1.3. Canaux d'accès à Internet suffisants pour recevoir des attaques ;
1.4. Une bande passante prédéfinie significative pour recevoir le trafic « indésirable ».

Figure 2. Système de protection propre du fournisseur d'hébergement
Si l'on considère le système décrit comme un moyen de protection contre les attaques DDoS modernes atteignant des centaines de Gbps, un tel système coûtera très cher. Le fournisseur d'hébergement dispose-t-il d'une telle protection ? Est-il prêt à payer pour le trafic « indésirable » ? Il est évident qu'un tel modèle économique serait déficitaire pour le fournisseur si aucun paiement supplémentaire n'est prévu dans les tarifs. - Proxy inverse (uniquement pour les sites web et certaines applications). Malgré une série d' , le fournisseur ne garantit pas la protection contre les attaques DDoS directes (voir figure 1). Les fournisseurs d'hébergement proposent souvent cette solution comme une panacée, déléguant la responsabilité au fournisseur de protection.
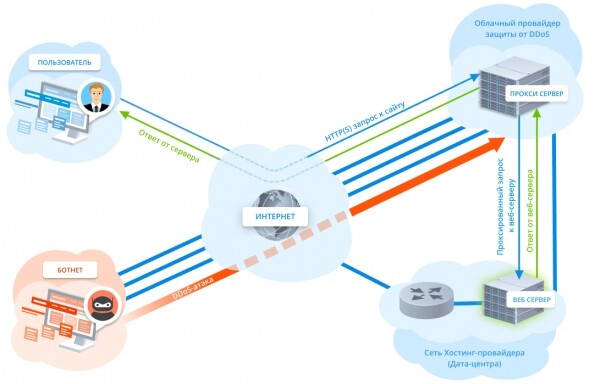
- Services d'un fournisseur cloud spécialisé (utilisation de son réseau de filtrage) pour protéger contre les attaques DDoS à tous les niveaux du modèle OSI (figure 3).

Figure 3. Protection globale contre les attaques DDoS à l'aide d'un fournisseur spécialisé
implique une intégration profonde et un haut niveau de compétence technique des deux parties. L'externalisation des services de filtrage de trafic permet à l'hébergeur de réduire le coût des services supplémentaires pour le client.
Attention ! Plus les spécifications techniques du service fourni sont détaillées, plus il y a de chances d'exiger leur exécution ou une compensation en cas de panne.
En plus des trois méthodes principales, il existe de nombreuses combinaisons et variantes. Lors du choix d'un hébergement, il est important que le client se souvienne que la décision influencera non seulement la taille des attaques garanties bloquées et l'exactitude du filtrage, mais aussi la vitesse de réaction ainsi que l'informativité (liste des attaques bloquées, statistiques générales, etc.).
Rappelez-vous que seuls quelques fournisseurs d'hébergement dans le monde sont capables d'assurer un niveau de protection acceptable par eux-mêmes, dans d'autres cas, la coopération et la compétence technique font la différence. Ainsi, comprendre les principes de base de l'organisation de la protection contre les attaques DDoS permettra au propriétaire du site d'éviter les pièges marketing et de ne pas acheter un « chat dans un sac ».
Source : habr.com
