

Voici à quoi ressemble le centre de monitoring du data center NORD-2 situé à Moscou.
Vous avez certainement lu plusieurs fois sur les mesures prises pour assurer la sécurité de l'information (SI). Tout bon informaticien peut facilement citer 5 à 10 règles de SI. Cloud4Y, quant à lui, propose de discuter de la sécurité de l'information des data centers.
Dans le cadre de la sécurité de l'information du data center, les objets les plus "protégés" sont :
- les ressources informationnelles (données);
- les processus de collecte, de traitement, de stockage et de transmission de l'information;
- les utilisateurs du système et le personnel de maintenance;
- l'infrastructure informationnelle, comprenant les moyens techniques et logiciels de traitement, de transmission et d'affichage de l'information, y compris les canaux d'échange d'information, les systèmes de protection de l'information et les locaux.
La zone de responsabilité du data center dépend du modèle de services fournis (IaaS/PaaS/SaaS). Voici à quoi cela ressemble, regardez l'image ci-dessous :
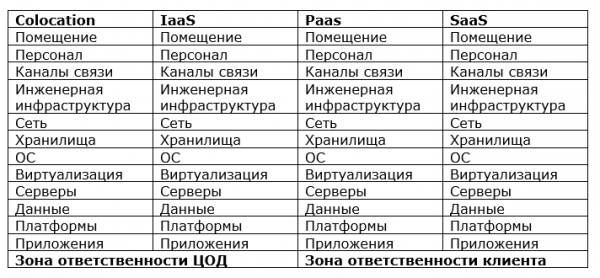
Champ d'application de la politique de sécurité du data center selon le modèle de services fournis
Une partie essentielle du développement de la politique de sécurité de l'information est la construction d'un modèle de menaces et d'attaquants. Quelles peuvent être les menaces pour le data center ?
- Événements défavorables d'origine naturelle, technologique ou sociale
- Terroristes, éléments criminels, etc.
- Dépendance vis-à-vis des fournisseurs, fournisseurs de services, partenaires, clients
- Pannes, défaillances, destructions, dommages aux moyens logiciels et techniques
- Les employés du data center qui mettent en œuvre des menaces à la SI en utilisant les droits et les pouvoirs qui leur sont légalement accordés (internes)
- Les employés du data center qui mettent en œuvre des menaces à la SI en dehors des droits et pouvoirs qui leur sont légalement accordés, ainsi que les entités qui ne relèvent pas du personnel du data center mais tentent d'accéder sans autorisation et de réaliser des actes non autorisés (externes)
- Non-conformité aux exigences des organismes de contrôle et de réglementation, à la législation en vigueur
L'analyse des risques — identification des menaces potentielles et évaluation de l'ampleur de leurs conséquences — permettra de choisir correctement les tâches prioritaires que doivent résoudre les spécialistes de la sécurité de l'information du data center, et de planifier les budgets pour l'achat de moyens techniques et logiciels.
La sécurité est un processus continu qui comprend les étapes de planification, de mise en œuvre et d'exploitation, de surveillance, d'analyse et d'amélioration du système de gestion de la sécurité de l'information. Pour créer des systèmes de gestion de la sécurité de l'information, on utilise ce qu'on appelle le «».
Une partie importante des politiques de sécurité est la répartition des rôles et des responsabilités du personnel pour leur application. Il est nécessaire de réviser constamment les politiques en tenant compte des changements législatifs, des nouvelles menaces et des moyens de protection émergents. Et bien sûr, il est essentiel de communiquer les exigences de sécurité de l'information au personnel et de réaliser sa formation.
Mesures organisationnelles
Certains experts sont sceptiques à l'égard de la sécurité 'papier', considérant que les compétences pratiques pour contrer les tentatives de piratage sont essentielles. L'expérience réelle de la sécurité de l'information dans les banques montre le contraire. Les spécialistes en sécurité de l'information peuvent avoir une grande expertise dans l'identification et la réduction des risques, mais si le personnel du centre de données ne suit pas leurs directives, tout sera vain.
La sécurité, en général, ne génère pas de revenus, mais minimise simplement les risques. Par conséquent, elle est souvent perçue comme un obstacle et secondaire. Et lorsque les spécialistes de la sécurité commencent à exprimer leurs frustrations (ce qui est tout à fait justifié), cela entraîne souvent des conflits avec le personnel et les dirigeants des départements opérationnels.
La présence de normes sectorielles et d'exigences réglementaires aide les professionnels de la sécurité à défendre leurs positions lors des négociations avec la direction, tandis que les politiques, règlements et directives de sécurité de l'information approuvés permettent d'exiger du personnel le respect des exigences qui y figurent, servant de base à des décisions souvent impopulaires.
Protection des locaux
Lors de la fourniture de services par un centre de données selon le modèle de colocation, l'accent est mis sur la sécurité physique et le contrôle d'accès à l'équipement du client. Pour cela, des cloisonnements (zones délimitées de la salle) sont utilisés, qui sont sous vidéo-surveillance par le client et dont l'accès est restreint au personnel du centre de données.
Dans les centres de calcul gouvernementaux avec sécurité physique à la fin du siècle dernier, les choses se passaient plutôt bien. Il y avait un contrôle d'accès, une gestion des entrées dans les bâtiments, même sans ordinateurs ni caméras, des systèmes d'extinction des incendies — en cas d'incendie dans la salle des machines, du freon était automatiquement libéré.
Aujourd'hui, la sécurité physique est encore mieux assurée. Les systèmes de contrôle et de gestion des accès (SCOP) sont devenus intelligents, et des méthodes biométriques d’accès sont mises en œuvre.
Les systèmes d'extinction des incendies ont été améliorés pour la sécurité du personnel et de l'équipement, parmi lesquels on peut citer les installations d'inhibition, d'isolation, de refroidissement et d'impact hypoxique sur la zone de combustion. Parallèlement aux systèmes de protection incendie obligatoires dans les centres de données, on utilise souvent des systèmes de détection précoce des incendies de type aspiration.
Pour protéger les centres de données contre les menaces externes — incendies, explosions, effondrements de structures, inondations, gaz corrosifs —, on commence à utiliser des salles et des coffres de sécurité, dans lesquels le matériel serveur est protégé pratiquement contre tous les facteurs de dommage externes.
Le maillon faible — l'homme
Les systèmes de vidéosurveillance « intelligents », les capteurs de suivi volumétrique (acoustiques, infrarouges, ultrasoniques, micro-ondes), et le SCOP ont réduit les risques, mais n'ont pas résolu tous les problèmes. Ces outils ne seront pas d'une grande aide, par exemple, lorsque des personnes ayant un accès légitime au centre de données et avec les bons outils
L'utilisation non ciblée des ressources du centre de données par le personnel, comme le minage illégal, peut également impacter le fonctionnement du centre. Dans ces cas, des systèmes de gestion de l'infrastructure du centre de données (DCIM) peuvent être utiles.
Le personnel nécessite également une protection, car il est souvent considéré comme le maillon le plus vulnérable dans le système de sécurité. Les attaques ciblées de criminels professionnels commencent souvent par des méthodes d'ingénierie sociale. Souvent, les systèmes les plus sécurisés échouent ou sont compromis après que quelqu'un a cliqué/déchargé/fait quelque chose quelque part. Ces risques peuvent être minimisés en formant le personnel et en mettant en œuvre les meilleures pratiques mondiales en matière de sécurité de l'information.
Protection de l'infrastructure d'ingénierie
Les menaces traditionnelles qui pèsent sur le fonctionnement des data centers incluent les pannes d'électricité et les défaillances des systèmes de refroidissement. Ces menaces sont déjà connues et nous avons appris à y faire face.
Une nouvelle tendance est l'adoption généralisée d'équipements « intelligents » intégrés en réseau : onduleurs de secours gérés, systèmes de refroidissement et de ventilation intelligents, divers contrôleurs et capteurs connectés aux systèmes de surveillance. Lors de l'élaboration du modèle de menace pour un data center, il ne faut pas oublier la probabilité d'une attaque sur le réseau d'infrastructure (et peut-être également sur le réseau informatique associé du data center). La situation est compliquée par le fait qu'une partie de l'équipement (par exemple, les refroidisseurs) peut être placée en dehors du data center, par exemple sur le toit d'un bâtiment loué.
Protection des canaux de communication
Si le data center offre des services non seulement selon le modèle de colocation, il faudra également s'occuper de la protection des clouds. Selon Check Point, l'année dernière, 51 % des organisations à travers le monde ont été confrontées à des attaques contre des infrastructures cloud. Les attaques DDoS stoppent les entreprises, les ransomwares exigent une rançon, et les attaques ciblées sur les systèmes bancaires entraînent le vol de fonds sur les comptes courants.
Les menaces d'intrusions extérieures préoccupent également les spécialistes de la sécurité informatique des data centers. Les attaques distribuées, visant à interrompre la fourniture de services, ainsi que les menaces de piratage, de vol ou de modification des données contenues dans l'infrastructure virtuelle ou les systèmes de stockage, sont les plus pertinentes pour les data centers.
Pour protéger le périmètre extérieur du data center, des systèmes modernes dotés de fonctionnalités de détection et de neutralisation des codes malveillants, de contrôle des applications et de possibilité d'importer des technologies de protection proactive Threat Intelligence sont utilisés. Dans certains cas, des systèmes avec des fonctionnalités IPS (prévention des intrusions) sont déployés, avec un ajustement automatique de l'ensemble de signatures en fonction des paramètres de l'environnement protégé.
Pour se protéger contre les attaques DDoS, les entreprises russes utilisent généralement des services spécialisés externes, qui dirigent le trafic vers d'autres nœuds et le filtrent dans le cloud. La protection du côté de l'opérateur est beaucoup plus efficace que celle du côté du client, et les data centers agissent comme des intermédiaires pour la vente de services.
Dans les centres de données, des attaques DDoS internes peuvent se produire : un attaquant s'introduit sur des serveurs faiblement protégés d'une entreprise qui héberge son équipement en colocation, et à partir de là, il mène une attaque par déni de service sur d'autres clients de ce data center via le réseau interne.
Attention aux environnements virtuels
Il faut prendre en compte la spécificité de l'objet protégé - l'utilisation des moyens de virtualisation, la dynamique de changement des infrastructures informatiques, l'interconnexion des services, où une attaque réussie sur un client peut menacer la sécurité des voisins. Par exemple, en piratant le conteneur frontend dans un PaaS basé sur Kubernetes, un attaquant peut immédiatement accéder à toutes les informations de mot de passe et même obtenir un accès au système d'orchestration.
Les produits fournis selon un modèle de service présentent un haut niveau d'automatisation. Pour ne pas nuire à l'entreprise, les moyens de protection des informations doivent également disposer d'un niveau d'automatisation et d'évolutivité horizontale similaires. L'évolutivité doit être assurée à tous les niveaux de la sécurité de l'information, y compris l'automatisation du contrôle d'accès et la rotation des clés d'accès. La question de l'évolutivité des modules fonctionnels, responsables de l'inspection du trafic réseau, se pose à part.
Par exemple, la filtration du trafic réseau aux niveaux applicatif, réseau et session dans des centres de données hautement virtualisés doit être effectuée au niveau des modules réseau de l'hyperviseur (par exemple, le pare-feu distribué de VMware) ou en créant des chaînes de services (pare-feux virtuels de Palo Alto Networks).
En présence de points faibles au niveau de la virtualisation des ressources informatiques, les efforts pour créer un système complet de sécurité de l'information au niveau de la plateforme seront inefficaces.
Niveaux de protection des informations dans les centres de données
L'approche globale en matière de protection consiste à utiliser des systèmes intégrés et mult niveaux pour assurer la sécurité de l'information, incluant la macro-segmentation au niveau du pare-feu (définition de segments pour différentes directions fonctionnelles de l'entreprise), la micro-segmentation à l'aide de pare-feux virtuels ou le marquage des groupes de trafic (rôles des utilisateurs ou services), définis par des politiques d'accès.
Le niveau suivant consiste à identifier les anomalies à l'intérieur et entre les segments. La dynamique du trafic est analysée, ce qui peut indiquer la présence d'activités malveillantes, telles que le scan de réseaux, les tentatives d'attaques DDoS, le téléchargement de données, par exemple en découpant des fichiers de base de données et en les transmettant via des sessions apparaissant périodiquement à de longs intervalles. Dans le centre de données, d'énormes volumes de trafic transitent, donc des algorithmes de recherche avancés sont nécessaires pour détecter les anomalies, sans analyse de paquets. Il est crucial de reconnaître non seulement les signes d'activités malveillantes et anormales, mais aussi le fonctionnement de logiciels malveillants même dans le trafic chiffré sans avoir besoin de les déchiffrer, comme cela est proposé dans les solutions Cisco (Stealthwatch).
La dernière ligne de défense consiste à protéger les points de terminaison du réseau local : serveurs et machines virtuelles, par exemple, à l'aide d'agents installés sur les dispositifs finaux (machines virtuelles), qui analysent les opérations d'entrée-sortie, de suppression, de copie et les activités réseau, et transmettent les données dans , où des calculs nécessitant de fortes capacités de calcul sont effectués. L'analyse est réalisée à l'aide d'algorithmes Big Data, des arbres de logique machine sont construits, et les anomalies sont détectées. Les algorithmes s'auto-apprennent sur la base d'un immense volume de données fournies par un réseau mondial de capteurs.
Il est également possible de se passer de l'installation d'agents. Les moyens de protection moderne de l'information doivent être sans agent et s'intégrer aux systèmes d'exploitation au niveau de l'hyperviseur.
Les mesures énumérées réduisent considérablement les risques en matière de sécurité de l'information, mais cela peut être insuffisant pour les centres de données qui automatisent des processus de production à haut risque, comme les centrales nucléaires.
Exigences des régulateurs
En fonction des informations traitées, les infrastructures physiques et virtualisées des centres de données doivent répondre à différentes exigences de sécurité énoncées dans les lois et les normes sectorielles.
Parmi ces lois se trouve la loi « sur les données personnelles » (152-FZ) et la loi « sur la sécurité des installations de l'État de l'Ukraine » (187-FZ), entrée en vigueur cette année — le parquet a déjà commencé à s'intéresser à l’état de son application. Les débats sur l'appartenance des centres de données aux sujets de l'État continuent, mais il est probable que les centres de données souhaitant fournir des services à ces entités devront se conformer aux exigences de la nouvelle législation.
Les centres de données qui accueillent des systèmes d'information publics auront un emploi du temps difficile. Selon le décret du gouvernement de la Fédération de Russie du 11.05.2017 n ° 555, les questions de sécurité de l'information doivent être résolues avant la mise en exploitation commerciale des systèmes d'information. Et le centre de données qui veut héberger des systèmes d'information doit être conforme aux exigences des régulateurs à l'avance.
Au cours des 30 dernières années, les systèmes de sécurité des centres de données ont parcouru un long chemin : des systèmes de protection physique et des mesures organisationnelles simples, qui restent pertinentes, aux systèmes intelligents complexes intégrant de plus en plus des éléments d'intelligence artificielle. Mais l'essence de l'approche n'a pas changé. Les technologies les plus modernes ne sauveront pas sans mesures organisationnelles et formation du personnel, et il en va de même pour la documentation sans solutions logicielles et techniques. La sécurité d'un centre de données ne peut pas être garantie une fois pour toutes, c'est un travail quotidien constant pour identifier les menaces prioritaires et résoudre de manière intégrée les problèmes qui surgissent.
Quoi d'autre de полезного можна почитать в блоге
→
→
→
→
→
Abonnez-vous à notre -chaîne pour ne pas manquer notre prochain article ! Nous écrivons pas plus de deux fois par semaine et uniquement sur des sujets pertinents. Nous vous rappelons également que vous pouvez les solutions cloud de Cloud4Y.
Source : habr.com
