

Bien que plusieurs articles sur IPFS aient déjà été publiés sur Habr .
Je tiens à préciser que je ne suis pas un expert dans ce domaine, mais j'ai souvent manifesté un intérêt pour cette technologie. Cependant, mes tentatives d'expérimentations ont souvent été source de douleur. Aujourd'hui, j'ai de nouveau commencé mes expériences et j'ai obtenu certains résultats que j'aimerais partager. En résumé, je vais décrire le processus d'installation d'IPFS et certaines astuces (tout a été réalisé sur Ubuntu, je n'ai pas testé sur d'autres plateformes).
Si vous avez manqué ce qu'est IPFS, c'est expliqué en détail ici :
Installation
Pour la clarté de l'expérience, je propose d'installer IPFS sur un serveur externe, car nous allons aborder certaines subtilités liées au fonctionnement en mode local et à distance. Ensuite, si vous le souhaitez, il sera facile de le supprimer, cela ne prendra pas beaucoup de temps.
Nous installons Go
Pour la dernière version, consultez
Remarque : il est préférable d'installer IPFS sous le nom de l'utilisateur que vous envisagez d'utiliser le plus fréquemment. En effet, nous allons évoquer l'option de montage via et il y a des subtilités.
cd ~
curl -O https://dl.google.com/go/go1.12.9.linux-amd64.tar.gz
tar xvf go1.12.9.linux-amd64.tar.gz
sudo chown -R root:root ./go
sudo mv go /usr/local
rm go1.12.9.linux-amd64.tar.gz
Ensuite, il faut mettre à jour les variables d'environnement (plus de détails ici : ).
echo 'export GOPATH=$HOME/work' >> ~/.bashrc
echo 'export PATH=$PATH:/usr/local/go/bin:$GOPATH/bin' >> ~/.bashrc
source ~ / .bashrc
Vérifions que Go est installé
go versionInstallons IPFS
J'ai particulièrement apprécié la méthode d'installation via .
Nous l'installons avec la commande
go get -v -u github.com/ipfs/ipfs-update
Après cela, vous pouvez exécuter les commandes suivantes :
ipfs-update versions — pour voir toutes les versions disponibles à télécharger.
ipfs-update version — pour voir la version actuellement installée (comme nous n'avons pas encore installé IPFS, cela affichera none).
ipfs-update install latest — pour installer la dernière version d'IPFS. À la place de latest, vous pouvez spécifier n'importe quelle version désirée dans la liste des versions disponibles.
Installons IPFS
ipfs-update install latest
Vérification
ipfs --versionConcernant l'installation, tout est en gros résumé.
Démarrer IPFS
Initialisation
Pour commencer, il faut effectuer l'initialisation.
ipfs initEn réponse, vous recevrez quelque chose comme ceci :
 ipfs init
initializing IPFS node at /home/USERNAME/.ipfs
generating 2048-bit RSA keypair...done
peer identity: QmeCWX1DD7HnXXXXXXXXXXXXXXXXXXXXXXXXxxx
to get started, enter:
	ipfs cat /ipfs/QmS4ustL54uo8FzR9455qaxZwuMiUhyvMcX9Ba8nUH4uVv/readme
Vous pouvez exécuter la commande suggérée
ipfs cat /ipfs/QmS4ustL54uo8FzR9455qaxZwuMiUhyvMcX9Ba8nUH4uVv/readmeRésultat
Bonjour et bienvenue sur IPFS !

██╗██████╗ ███████╗███████╗
██║██╔══██╗██╔════╝██╔════╝
██║██████╔╝█████╗  ███████╗
██║██╔═══╝ ██╔══╝  ╚════██║
██║██║     ██║     ███████║
╚═╝╚═╝     ╚═╝     ╚══════╝

Si vous voyez ceci, vous avez installé avec succès
IPFS et vous interagissez maintenant avec le merkledag IPFS !

 -------------------------------------------------------
| Avertissement :                                      |
|   Il s'agit d'un logiciel alpha. Utilisez à vos propres risques ! |
|   Beaucoup de choses manquent ou sont perfectibles. Il y a des bugs. |
|   Pas encore sécurisé. Lisez les notes de sécurité pour en savoir plus. |
 -------------------------------------------------------

Découvrez certains des autres fichiers dans ce répertoire :

  .\/about
  .\/help
  .\/quick-start     <-- exemples d'utilisation
  .\/readme          <-- ce fichier
  .\/security-notes
Ici, à mon avis, les choses deviennent intéressantes. Les gars commencent déjà à utiliser leurs propres technologies au stade d'installation. Le hachage proposé QmS4ustL54uo8FzR9455qaxZwuMiUhyvMcX9Ba8nUH4uVv n'est pas généré spécialement pour vous, mais intégré dans la version. Cela signifie qu'avant la version, ils ont préparé le texte d'accueil, l'ont téléchargé sur IPFS et ont ajouté l'adresse dans l'installateur. Je trouve cela très cool. Et ce fichier (en fait, tout le dossier) peut maintenant être consulté non seulement localement, mais aussi sur le portail officiel. . On peut être sûr que le contenu du dossier n'a pas changé, car s'il avait changé, le hachage aurait également changé.
Au fait, dans ce cas, IPFS présente certaines similitudes avec un serveur de contrôle de version. Si des modifications sont apportées aux fichiers d'origine du dossier et que ce dossier est à nouveau téléchargé sur IPFS, il obtiendra une nouvelle adresse. Cependant, l'ancien dossier ne disparaîtra pas et sera accessible à son ancienne adresse.
Démarrage direct
ipfs daemonVous devriez recevoir une réponse semblable à ceci :
ipfs daemon
Initialisation du démon...
Version de go-ipfs : 0.4.22-
Version du dépôt : 7
Version du système : amd64/linux
Version de Golang : go1.12.7
Swarm à l'écoute sur /ip4/x.x.x.x/tcp/4001
Swarm à l'écoute sur /ip4/127.0.0.1/tcp/4001
Swarm à l'écoute sur /ip6/::1/tcp/4001
Swarm à p2p-circuit
Swarm annonce /ip4/127.0.0.1/tcp/4001
Swarm annonce /ip6/::1/tcp/4001
Serveur API à l'écoute sur /ip4/127.0.0.1/tcp/5001
WebUI : http://127.0.0.1:5001/webui
Serveur de passerelle (lecture seule) à l'écoute sur /ip4/127.0.0.1/tcp/8080
Le démon est prêt
Ouvrons les portes pour Internet
Notez ces deux lignes :
WebUI : http://127.0.0.1:5001/webui
Serveur de passerelle (lecture seule) à l'écoute sur /ip4/127.0.0.1/tcp/8080
Si vous avez installé IPFS localement, vous accéderez aux interfaces IPFS via des adresses locales et tout sera accessible (Par exemple, :5001/webui/). Cependant, lors de l'installation sur un serveur externe, les passerelles sont par défaut fermées à Internet. Il y a deux passerelles :
- Interface d'administration webui () à port 5001.
- API externe à port 8080 (lecture seule).
Pour l'instant, vous pouvez ouvrir les deux ports (5001 et 8080) pour des tests, mais sur le serveur de production, il est préférable de fermer le port 5001 avec un pare-feu. Il y a également le port 4001, nécessaire pour que d'autres pairs puissent vous trouver. Ce port doit rester ouvert pour les requêtes externes.
Ouvrons pour édition ~/.ipfs/config et trouvons ces lignes :
"Addresses": {
  "Swarm": [
    "/ip4/0.0.0.0/tcp/4001",
    "/ip6/::/tcp/4001"
  ],
  "Announce": [],
  "NoAnnounce": [],
  "API": "/ip4/127.0.0.1/tcp/5001",
  "Gateway": "/ip4/127.0.0.1/tcp/8080"
}
Remplacez 127.0.0.1 par l'IP de votre serveur et enregistrez le fichier, puis redémarrez IPFS (arrêtez la commande en cours avec Ctrl+C et relancez).
Vous devriez obtenir
...
WebUI : http://ip_de_votre_serveur:5001/webui
Serveur de passerelle (lecture seule) à l'écoute sur /ip4/ip_de_votre_serveur/tcp/8080
À présent, les interfaces externes devraient être accessibles.
Vérifiez
http://domaine_ou_ip_du_serveur:8080/ipfs/QmS4ustL54uo8FzR9455qaxZwuMiUhyvMcX9Ba8nUH4uVv/readmeLe fichier README mentionné ci-dessus devrait s'ouvrir.
http://domaine_ou_ip_du_serveur:5001/webui/L'interface web devrait s'ouvrir.
Si votre webui fonctionne, vous pouvez modifier les paramètres IPFS directement dans celui-ci, notamment consulter des statistiques. Cependant, je vais aborder les options de configuration directement via le fichier de configuration, ce qui n'est pas critique dans l'ensemble. Il vaut mieux tout de même se rappeler où le config est situé et ce qu'il faut en faire, sinon si l'interface web ne fonctionne pas, ça pourrait être plus compliqué.
Configurer l'interface web pour fonctionner avec votre serveur
Voici le premier écueil, sur lequel j'ai passé trois heures.
Si vous avez installé IPFS sur un serveur externe, mais que vous n'avez pas installé ou lancé IPFS localement, lorsque vous accédez à /webui dans l'interface web, vous devriez voir une erreur de connexion :
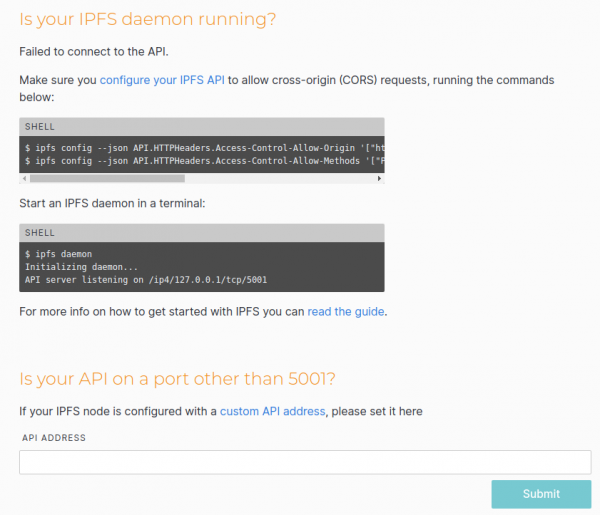
Le problème, selon moi, est que le webui fonctionne de manière assez ambiguë. D'abord, il essaie de se connecter à l'API du serveur où l'interface est ouverte (basé bien sûr sur l'adresse du navigateur). Et si cela échoue, il tente de se connecter à la passerelle locale. Si vous avez IPFS lancé localement, alors votre webui fonctionnera correctement, mais vous travaillerez avec l'IPFS local et non externe, même si vous avez ouvert le webui sur un serveur externe. Ensuite, vous téléchargez des fichiers, mais pour une raison quelconque, vous ne les voyez pas simplement sur le serveur externe…
Et si cela n'est pas lancé localement, nous obtiendrons une erreur de connexion. Dans notre cas, l'erreur est probablement due au CORS, comme l'indique le webui, en suggérant d'ajouter une configuration.
ipfs config --json API.HTTPHeaders.Access-Control-Allow-Origin '["http://ip_de_votre_serveur:5001", "http://127.0.0.1:5001", "https://webui.ipfs.io"]'
ipfs config --json API.HTTPHeaders.Access-Control-Allow-Methods '["PUT", "GET", "POST"]'
J'ai simplement ajouté un wildcard sur mon serveur.
ipfs config --json API.HTTPHeaders.Access-Control-Allow-Origin '["*"]'Tous les en-têtes ajoutés peuvent être trouvés dans le même ~/.ipfs/config. Dans mon cas, cela donne
  "API": {
    "HTTPHeaders": {
      "Access-Control-Allow-Origin": [
        "*"
      ]
    }
  },
Nous redémarrons ipfs et voyons que le webui s'est connecté avec succès (en tout cas, cela devrait fonctionner si vous avez ouvert les passerelles pour les demandes externes, comme décrit ci-dessus).
Maintenant, nous pouvons directement télécharger des dossiers et fichiers via l'interface web, ainsi que créer nos propres dossiers.
Montage du système de fichiers FUSE
C'est une fonctionnalité assez intéressante.
Nous pouvons ajouter des fichiers (tout comme des dossiers) non seulement via l'interface web, mais aussi directement dans le terminal, par exemple
ipfs add test -r
added QmfYuz2gegRZNkDUDVLNa5DXzKmxxxxxxxxxx test/test.txt
added QmbnzgRVAP4fL814h5mQttyqk1aURxxxxxxxxxxxx test
Le dernier hash est celui du dossier racine.
Avec ce hash, nous pouvons ouvrir le dossier sur n'importe quel nœud IPFS (qui pourra trouver notre nœud et obtenir le contenu), que ce soit via l'interface web sur le port 5001 ou 8080, ou localement via IPFS.
ipfs ls QmbnzgRVAP4fL814h5mQttyqk1aUxxxxxxxxxxxxx
QmfYuz2gegRZNkDUDVLNa5DXzKmKVxxxxxxxxxxxxxx 10 test.txt
Mais on peut également l'ouvrir comme un dossier classique.
Créons deux dossiers à la racine et donnons les permissions à notre utilisateur.
sudo mkdir /ipfs /ipns
sudo chown USERNAME /ipfs /ipns
et redémarrons ipfs avec le flag —mount
ipfs daemon --mountIl est possible de créer des dossiers à d'autres emplacements et d'indiquer le chemin via les paramètres ipfs daemon —mount —mount-ipfs /ipfs_path —mount-ipns /ipns_path
Maintenant, la lecture de ce dossier est plutôt inhabituelle.
ls -la /ipfs
ls: reading directory '/ipfs': Operation not permitted
total 0
C'est-à-dire qu'il n'y a pas d'accès direct à la racine de ce dossier. Mais on peut obtenir le contenu, en connaissant le hash.
ls -la /ipfs/QmbnzgRVAP4fL814h5mQttyqxxxxxxxxxxxxxxxxx
total 0
-r--r--r-- 1 root root 10 Aug 31 07:03 test.txt
cat /ipfs/QmbnzgRVAP4fL814h5mQttyqxxxxxxxxxxxxxxxxx/test.txt
test
test
À l'intérieur du dossier, l'auto-complétion fonctionne même lors de la saisie du chemin.
Comme je l'ai mentionné plus haut, lors d'un tel montage, il y a des subtilités : par défaut, les dossiers FUSE montés ne sont accessibles qu'à l'utilisateur actuel (même root ne pourra pas lire ce dossier, sans parler des autres utilisateurs dans le système). Si vous souhaitez rendre ces dossiers accessibles à d'autres utilisateurs, vous devez modifier dans la configuration « FuseAllowOther » : false à « FuseAllowOther » : true. Mais ce n'est pas tout. Si vous exécutez IPFS au nom de root, tout va bien. Mais si vous l'exécutez au nom d'un utilisateur normal (même avec sudo), vous obtiendrez une erreur.
erreur d'aide au montage : fusermount : l'option allow_other n'est autorisée que si 'user_allow_other' est défini dans /etc/fuse.confDans ce cas, il faut ajuster /etc/fuse.conf en décommentant la ligne #user_allow_other.
Après cela, nous redémarrons ipfs.
Problèmes connus avec FUSE
Il a souvent été remarqué qu'après le redémarrage d'ipfs avec montage (et peut-être dans d'autres cas), les points de montage /ipfs et /ipns deviennent inaccessibles. Il n'y a pas d'accès à eux, et ls -la /ipfs montre ???? dans la liste des droits.
J'ai trouvé cette solution :
fusermount -z -u /ipfs
fusermount -z -u /ipns
Après cela, nous redémarrons ipfs.
Ajouter un service
Bien sûr, le lancement dans le terminal ne convient que pour des tests initiaux. En mode production, le démon doit être lancé automatiquement au démarrage du système.
Au nom de sudo, créons le fichier /etc/systemd/system/ipfs.service et écrivons-y :
[Unit]
Description=Daemon IPFS
After=syslog.target network.target remote-fs.target nss-lookup.target

[Service]
Type=simple
ExecStart=/home/USERNAME/work/bin/ipfs daemon --mount
User=USERNAME
Restart=always

[Install]
WantedBy=multi-user.target
USERNAME doit bien sûr être remplacé par votre utilisateur (et il est possible que le chemin complet vers le programme ipfs soit différent chez vous (vous devez indiquer exactement le chemin complet)).
Nous activons le service.
sudo systemctl enable ipfs.serviceNous lançons le service.
sudo service ipfs startNous vérifions le statut du service.
sudo service ipfs statusPour la pureté de l'expérience, vous pourrez redémarrer le serveur par la suite, pour vérifier qu'ipfs démarre automatiquement avec succès.
Ajoutons les pairs que nous connaissons.
Considérons une situation où nous avons des nœuds IPFS installés à la fois sur un serveur externe et localement. Sur le serveur externe, nous ajoutons un fichier et essayons de le récupérer via IPFS localement par CID. Que va-t-il se passer ? Bien sûr, le serveur local ne sait probablement rien de notre serveur externe et essaiera simplement de trouver le fichier par CID en « demandant » à tous les pairs IPFS disponibles auxquels il a pu « se présenter ». Ces derniers demanderont à d'autres. Et ainsi de suite, jusqu'à ce que le fichier soit trouvé. En fait, c'est exactement ce qui se passe quand nous essayons de récupérer un fichier via la passerelle officielle. . Si nous avons de la chance, le fichier sera trouvé en quelques secondes. Sinon, il ne sera même pas trouvé en plusieurs minutes, ce qui affecte sérieusement le confort de travail. Mais nous savons où ce fichier apparaîtra en premier. Alors pourquoi ne pas dire immédiatement à notre serveur local « Cherche d'abord là-bas » ? Apparemment, c'est possible.
1. Connectez-vous au serveur distant et dans le fichier de configuration ~/.ipfs/config, cherchez
"Identity": {
    "PeerID": "QmeCWX1DD7HnPSuMHZSh6tFuxxxxxxxxxxxxxxxx",
2. Exécutez sudo service ipfs status et cherchez les enregistrements Swarm, par exemple :
Swarm announcing /ip4/ip_de_votre_serveur/tcp/40013. Formez une adresse générale sous la forme « /ip4/ip_de_votre_serveur/tcp/4001/ipfs/$PeerID ».
4. Pour plus de fiabilité, essayez d'ajouter cette adresse dans les pairs via notre interface web locale.
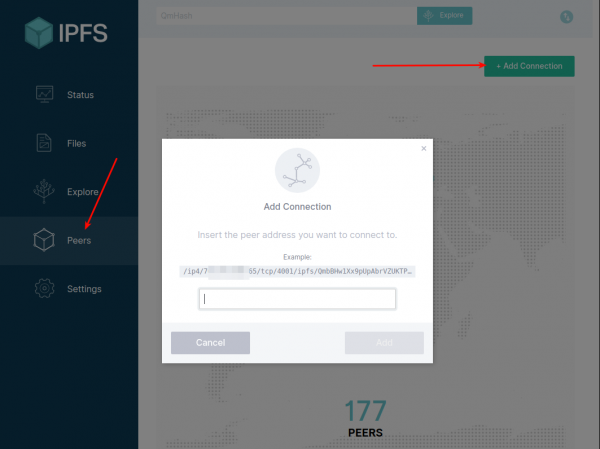
5. Si tout va bien, ouvrez le fichier de configuration local ~/.ipfs/config, trouvez-y « Bootstrap » : […
et ajoutez en premier dans le tableau l'adresse obtenue.
Redémarrez IPFS.
Maintenant, ajoutons un fichier sur le serveur externe et essayons de le demander localement. Cela devrait se faire rapidement.
Mais cette fonctionnalité est encore instable. Autant que je sache, même lorsque nous indiquons l'adresse d'un pair dans Bootstrap, IPFS modifie la liste des connexions actives avec les pairs pendant son fonctionnement. Quoi qu'il en soit, la discussion à ce sujet et les souhaits concernant la possibilité de désigner des pairs permanents se poursuivent. et il semble que quelque fonctionnalité soit ajoutée dans ipfs@5.0+
La liste des pairs actuels peut être consultée à la fois dans l'interface web et dans le terminal.
ipfs swarm peersDans les deux cas, vous pouvez ajouter manuellement votre pair.
ipfs swarm connect "/ip4/ip_de_votre_serveur/tcp/4001/ipfs/$PeerID"Tant que cette fonctionnalité n'est pas améliorée, vous pouvez écrire un outil pour vérifier la présence de connexion avec le pair voulu et, si ce n'est pas le cas, pour ajouter la connexion.
Réflexions
Parmi ceux qui connaissent déjà IPFS, il y a à la fois des arguments en faveur d'IPFS et des arguments contre. En principe, avant-hier, cela m'a incité à creuser une fois de plus IPFS. Et en ce qui concerne la discussion mentionnée : je ne peux pas dire que je sois fortement opposé à quelque argument que ce soit exprimé (je ne suis pas d'accord uniquement avec le fait que un homme et demi utilisent IPFS). Dans l'ensemble, chacun a raison à sa manière, et surtout fait réfléchir). Mais si l'on fait abstraction de l'évaluation morale et juridique, quelle évaluation technique cette technologie pourrait-elle recevoir ? Personnellement, j'ai un certain sentiment intérieur que "c'est nécessaire, cela a des perspectives". Mais pourquoi exactement, il n'y a pas de formulation claire. Par exemple, si l'on considère les moyens centralisés déjà existants, ils sont en avance sur de nombreux paramètres (stabilité de fonctionnement, rapidité, gestion, etc.). Cependant, j'ai une idée qui semble avoir du sens et qui ne peut probablement pas être réalisée sans de tels systèmes décentralisés. Bien sûr, je vais un peu loin, mais je la formulerais ainsi : le principe de diffusion de l'information sur Internet doit être changé.
Je m'explique. Si l'on y pense, actuellement, l'information se diffuse selon le principe : "J'espère que celui à qui je l'ai transmise la protégera et qu'elle ne sera pas perdue ou reçue par quelqu'un à qui elle n'était pas destinée". Pour l'exemple, il est facile d'examiner différents services de messagerie, de stockage cloud, etc. Et que obtenons-nous au final ? Sur Habr, est à la première place et presque chaque jour, nous recevons des nouvelles sur une nouvelle fuite de données mondiale. En principe, tout ce qui est intéressant est répertorié dans un article remarquable . Ainsi, les principaux géants d'Internet deviennent de plus en plus grands, accumulant de plus en plus d'informations, et de telles fuites sont une sorte d'explosions atomiques d'information. Jamais cela n'avait eu lieu auparavant, et pourtant cela se reproduit. Pourtant, bien que beaucoup comprennent qu'il y a des risques, ils continueront à faire confiance à leurs données à des entreprises tierces. D'une part, il n'y a pas vraiment d'alternatives, et d'autre part, celles-ci promettent d'avoir colmaté toutes les failles et que cela ne se reproduira plus jamais.
Quel est le schéma qui me semble le plus approprié ? À mon avis, les données doivent initialement être diffusées de manière transparente. Mais la transparence ici ne signifie pas que tout doit être facilement lisible. Je parle de la transparence de stockage et de diffusion, mais pas d'une ouverture totale à la lecture. Je suppose que l'information devrait être diffusée avec des clés publiques ouvertes. En effet, le principe des clés ouvertes/fermées est déjà ancien, presque aussi vieux qu'Internet. Si une information n'est pas confidentielle et destinée à un large public, elle est publiée immédiatement avec une clé publique (mais elle reste chiffrée, donc n'importe qui peut la déchiffrer avec la clé qui est disponible). Et si ce n'est pas le cas, elle est publiée sans clé publique, et la clé elle-même est transmise à ceux qui doivent avoir accès à cette information. Ainsi, ceux qui doivent la lire n'ont besoin que de la clé, et il ne devrait pas les préoccuper où trouver cette information — ils la récupèrent simplement sur le réseau (c'est là un nouveau principe de diffusion basé sur le contenu plutôt que sur l'adresse).
Ainsi, pour qu'un attaquant réalise une attaque massive, il lui faudra obtenir un nombre énorme de clés privées, et il est peu probable qu'il puisse le faire à partir d'un endroit unique. Ce défi, à mon avis, est plus complexe que de pirater un service spécifique.
Et ici se pose une autre problématique : la confirmation de l'auteur. Actuellement, on peut trouver de nombreuses citations sur Internet, écrites par nos connaissances. Mais où est la garantie qu'ils les ont vraiment écrites ? Si chaque enregistrement était accompagné d'une signature numérique, cela serait beaucoup plus simple. Peu importe où cette information est stockée, l'essentiel est la signature, qui est difficilement falsifiable.
Et ce qui est intéressant ici : IPFS intègre déjà des moyens de chiffrement (puisqu'il est construit sur la technologie blockchain). Le fichier de configuration indique immédiatement la clé privée.
  "Identity": {
    "PeerID": "QmeCWX1DD7HnPSuMHZSh6tFuMxxxxxxxxxxxxxx",
    "PrivKey": "CAASqAkwggSkAgEAAoIBAQClZedVmj8JkPvT92sGrNIQmofVF3ne8xSWZIGqkm+t9IHNN+\/NDI51jA0MRzpBviM3o\/c\/Nuz30wo95vWToNyWzJlyAISXnUHxnVhvpeJAbaeggQRcFxO9ujO9DH61aqgN1m+JoEplHjtc4KS5
pUEDqamve+xAJO8BWt\/LgeRKA70JN4hlsRSghRqNFFwjeuBkT1kB6tZsG3YmvAXJ0o2uye+y+7LMS7jKpwJNJBiFAa\/Kuyu3W6PrdOe7SqrXfjOLHQ0uX1oYfcqFIKQsBNj\/Fb+GJMiciJUZaAjgHoaZrrf2b\/Eii3z0i+QIVG7OypXT3Z9JUS60
KKLfjtJ0nVLjAgMBAAECggEAZqSR5sbdffNSxN2TtsXDa3hq+WwjPp\/908M10QQleH\/3mcKv98FmGz65zjfZyHjV5C7GPp24e6elgHr3RhGbM55vT5dQscJu7SGng0of2bnzQCEw8nGD18dZWmYJsE4rUsMT3wXxhUU4s8\/Zijgq27oLyxKNr9T7
2gxqPCI06VTfMiCL1wBBUP1wHdFmD\/YLJwOjV\/sVzbsl9HxqzgzlDtfMn\/bJodcURFI1sf1e6WO+MyTc3.................
Je ne suis pas expert en sécurité et je ne peux pas savoir exactement comment cela fonctionne correctement, mais il me semble que, au niveau des échanges entre les nœuds IPFS, ces clés sont utilisées. Et aussi des projets-exemples comme , sur laquelle fonctionne . En théorie, chaque appareil (mobile et autre) peut être facilement équipé de ses propres machines de chiffrement et de déchiffrement. Dans ce cas, il ne restera plus qu'à chacun de veiller à la sauvegarde de ses clés privées, et chacun sera responsable de sa propre sécurité, au lieu d'être à la merci d'un facteur humain dans un super géant de l'internet très populaire.
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Avez-vous déjà entendu parler d'IPFS ?
Jamais entendu parler d'IPFS, mais ça a l'air intéressant
Je n'en ai pas entendu parler et je ne veux pas en entendre parler
J'ai entendu parler, mais je ne me suis pas intéressé
J'ai entendu parler, mais je n'ai pas compris, et maintenant ça a l'air intéressant
J'utilise IPFS depuis longtemps
69 utilisateurs ont voté. 13 utilisateurs se sont abstenus.
Source : habr.com
