

Je travaille dans l'informatique depuis plus de 20 ans, mais je n'avais jamais eu l'occasion de m'occuper des conteneurs. En théorie, je comprenais comment ils fonctionnent et comment ils sont conçus. Mais comme je n'avais jamais eu à les utiliser en pratique, je n'étais pas sûr de la façon dont ils fonctionnent réellement en coulisse.
De plus, je n'avais aucune idée de leur sécurité. Mais encore une fois, la théorie semble belle, et l'ancienne chanson « avec une sécurité accrue, la facilité d'utilisation diminue » trottait dans ma tête. J'ai donc pensé que si tout était si facile avec les conteneurs, leur sécurité devait être au plus bas. Il s'est avéré que j'avais raison.
Pour un démarrage rapide, je me suis inscrit à des cours 2020 intitulés «».
Le cours, animé par Sheila A. Berta et Sol Ozzan, a immédiatement commencé par expliquer comment fonctionnent les conteneurs Docker, ainsi que le parcours qu'ils suivent lors de leur déploiement dans Kubernetes. C'était une séance entièrement pratique : les étudiants devaient installer Docker et microk8s sur leurs machines avant les cours — une excellente façon de voir l'interaction des outils entre eux, de trouver des points faibles et, surtout, d'essayer de les bloquer.
Malheureusement, bien que les cours promettent de devenir « nobles » en deux jours, je ressentais que tout ne faisait que commencer et que j'avais encore beaucoup à apprendre.
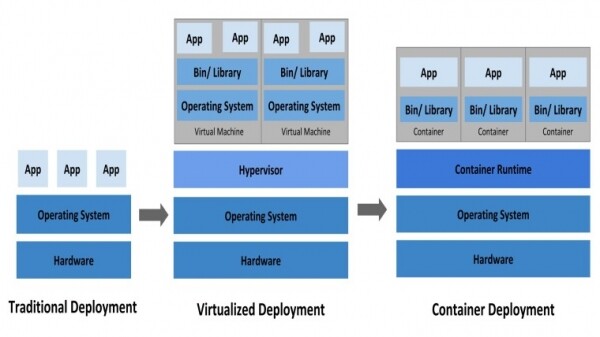
Avant de plonger dans mes observations élevées, il est important d'expliquer ce qu'est un conteneur. Dans le monde du développement, il est normal que le code écrit sur votre machine personnelle fonctionne parfaitement, mais qu'à l'essai sur un serveur, il cesse de fonctionner. Les conteneurs essaient de résoudre ce problème en fournissant des machines autonomes que vous pouvez facilement transférer d'un serveur à un autre, en sachant qu'elles fonctionneront toujours. Comme son nom l'indique, ils contiennent le code, les bibliothèques et d'autres logiciels nécessaires à leur fonctionnement. Kubernetes, en revanche, est . En principe, il vous permet de gérer sans couture des centaines ou des milliers de conteneurs différents.
Voici quelques-unes de mes conclusions du point de vue des équipes rouge et bleue.
Équipe rouge
La plupart des contenus des conteneurs s'exécutent sous root: cela signifie que si vous compromettez le conteneur, vous aurez un accès complet au conteneur. Cela rend les étapes suivantes considérablement plus faciles.
Monter docker.sock à l'intérieur du conteneur est dangereux: si vous obtenez un accès root à l'intérieur du conteneur et que vous avez également installé Docker à l'intérieur d'un conteneur ayant le socket Docker (\/var\/run\/docker.sock), vous avez la possibilité d'explorer tout un cluster, y compris l'accès à tout autre conteneur. Cet accès ne peut être prévenu par l'isolation réseau ni par d'autres moyens.
Les variables d'environnement contiennent souvent des données sensibles: dans la plupart des cas, les gens envoient des mots de passe dans le conteneur en utilisant des variables d'environnement ordinaires. Donc, si vous avez accès à un compte, vous pouvez espionner ces variables d'environnement dans le but d'élargir vos privilèges par la suite.
L'API Docker peut fournir une multitude d'informations: l'API Docker, dans sa configuration par défaut, fonctionne sans autorisation et peut fournir une multitude d'informations. En utilisant Shodan, il est facile de trouver une liste de ports ouverts, puis d'obtenir des informations détaillées sur le cluster — et de procéder à sa capture complète. TrendMicro a écrit un .
L'équipe bleue
Ne pas exécuter le contenu des conteneurs sous root: bien que ce soit plus facile d'exécuter en tant que root, vous ne devez pas le faire. Au lieu de cela, exécutez des applications avec des privilèges réduits en affichant l'UID soit avec le paramètre —user lors de l'utilisation de la CLI, soit en spécifiant USER dans le Dockerfile.
Ne pas autoriser l'installation de programmes dans les conteneurs: presque chaque attaque commence par l'installation de quelque chose. Commencer par nmap et aller jusqu'à ifconfig et Docker lui-même (à l'intérieur du conteneur), l'installation de quoi que ce soit dans le conteneur a été une pratique courante. Pour cette raison, il est toujours nécessaire de bloquer tous les ports inutilisés. Cela aide également à prévenir l'exécution de commandes de contrôle lors de l'infection de votre machine. En plus d'empêcher l'installation de logiciels, il est prudent de s'assurer que le conteneur contient le minimum d'applications nécessaires pour accomplir la tâche.
Protégez docker.sock: il doit être protégé, car ce socket gère la communication entre le conteneur et le cluster. Étant donné que je ne veux pas entrer dans les détails dans cet article, lisez , ce qui peut arriver, ainsi que comment tout cela bloquer.
Utilisez les secrets Docker au lieu des variables d'environnement: Les secrets existent . Bien que cela soit peu sûr, c'est néanmoins mieux que les variables d'environnement pour transmettre des données sensibles dans un conteneur.
Si cet article vous a intéressé par les conteneurs, vous pouvez installer Docker ou microk8s (une version légère de Kubernetes) assez facilement. des instructions pour installer Docker sur Linux et MacOS, et des instructions pour installer microk8s sur Windows, Linux et MacOS.
Après l'installation, vous pouvez consulter de Docker, une option similaire et pour microk8s.
Si vous souhaitez ou devez suivre un cours complet sur Docker, où des intervenants praticiens discutent de tous ses outils : des abstractions de base aux paramètres réseau, des nuances de fonctionnement avec différents systèmes d'exploitation et langages de programmation, essayez «». Vous découvrirez la technologie et comprendrez où et comment utiliser Docker au mieux. En même temps, vous obtiendrez des cas de bonnes pratiques — il vaut mieux apprendre en toute sécurité avec le soutien de praticiens sur des histoires d'erreurs que personnellement sur les erreurs avec des poignées épineuses.
Source : habr.com
