

J'ai rédigé cet article (ou, si vous préférez, ce guide de comparaison) lorsque l'on m'a demandé de comparer plusieurs appareils de différents fournisseurs. De plus, ces appareils appartenaient à des catégories différentes. J'ai dû m'attaquer à l'architecture et aux caractéristiques de tous ces appareils et établir un « système de coordonnées » pour la comparaison. Je serai ravi si mon article peut aider quelqu'un :
- Comprendre les descriptions et les spécifications des dispositifs de cryptage
- Distinguer les caractéristiques « sur papier » de celles réellement importantes dans la vie réelle
- Sortir du cadre habituel des fournisseurs et inclure dans l'examen tous les produits appropriés pour résoudre le problème posé
- Poser les bonnes questions lors des négociations
- Élaborer les exigences du cahier des charges (RFP)
- Comprendre quelles caractéristiques devront être compromises si un modèle d'appareil est choisi
Ce qui peut être évalué
En principe, cette approche s'applique à tout appareil autonome (standalone) adapté au cryptage du trafic réseau entre des segments Ethernet distants (cryptage intersites). C'est-à-dire des « boîtiers » dans un châssis séparé (d'accord, nous inclurons également les blades/modules pour châssis ici), qui se connectent via un ou plusieurs ports Ethernet à un réseau local (campus) Ethernet avec un trafic non chiffré, et via un autre port (ports) – au canal/réseau à travers lequel le trafic déjà chiffré est transmis à d'autres segments distants. Une telle solution de cryptage peut être déployée dans un réseau privé ou opérateur à travers différents types de « transport » (fibre optique « sombre », matériel de séparation de fréquence, réseau Ethernet commuté, ainsi que des « pseudocâbles » installés à travers un réseau avec une autre architecture de routage, généralement MPLS), en utilisant la technologie VPN ou sans elle.
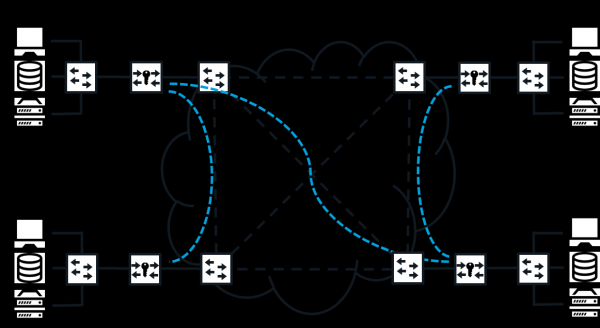
Cryptage réseau dans un réseau Ethernet distribué
Les appareils eux-mêmes peuvent être spécialisés (destinés exclusivement au cryptage), ou multifonctionnels (hybrides, convergents), c'est-à-dire remplissant également d'autres fonctions (par exemple, de pare-feu ou de routeur). Différents fournisseurs classent leurs appareils dans différentes catégories, mais cela n'est pas important – ce qui compte, c'est de savoir s'ils peuvent chiffrer le trafic intersites et quelles caractéristiques ils possèdent à cet égard.
Je rappelle au cas où que les termes « cryptage réseau », « cryptage des données », « cryptographe » sont des termes informels, bien qu'ils soient souvent utilisés. Dans la législation russe (y compris celle introduisant les normes GOST), vous ne les rencontrerez probablement pas.
Niveaux de cryptage et modes de transmission
Avant de décrire les caractéristiques qui seront utilisées pour l'évaluation, il est indispensable de clarifier un point important, à savoir le « niveau de cryptage ». J'ai remarqué qu'il est souvent mentionné dans la documentation officielle des fournisseurs (dans les descriptions, les guides, etc.), ainsi que dans des discussions informelles (lors des négociations, des formations). Tout le monde semble savoir de quoi il s'agit, mais j'ai personnellement été témoin d'une certaine confusion.
Alors, qu'est-ce que le « niveau de cryptage » ? Il est clair que cela fait référence au numéro de niveau du modèle de référence OSI/ISO, où le cryptage a lieu. Lisons le GOST R ISO 7498-2–99 « Technologie de l'information. Interconnexion des systèmes ouverts. Modèle de référence de base. Partie 2. Architecture de la protection des informations ». Ce document permet de comprendre que le niveau de service de confidentialité (dont le cryptage est l'un des mécanismes de garantie) est le niveau du protocole, dont le bloc de données de service (« charge utile », données de l'utilisateur) est crypté. Comme le précise la norme, le service peut être assuré à ce même niveau, « par ses propres moyens », ou via un niveau inférieur (c'est notamment ainsi que cela est souvent mis en œuvre dans MACsec).
En pratique, deux modes de transmission des informations cryptées à travers le réseau sont possibles (on pense tout de suite à IPsec, mais ces modes se retrouvent également dans d'autres protocoles). Dans le mode (parfois appelé native) seul le bloc de données de service est crypté, tandis que les en-têtes restent « ouverts », non cryptés (il peut parfois y avoir des champs supplémentaires avec des informations de service de l'algorithme de cryptage, et d'autres champs sont modifiés, recalculés). Dans le mode tunnel, le bloc de données protocolaire c'est-à-dire le paquet lui-même, est crypté et encapsulé dans le bloc de données de service du même niveau ou d'un niveau supérieur, c'est-à-dire qu'il est encapsulé dans de nouveaux en-têtes.
Le niveau de chiffrement à lui seul, combiné avec un mode de transmission, n'est ni bon ni mauvais, il ne serait donc pas juste de dire que L3 en mode transport est meilleur que L2 en mode tunnel. De nombreux paramètres dépendent de ces niveaux, qui sont utilisés pour évaluer les appareils, tels que la flexibilité et la compatibilité. Pour fonctionner dans le réseau L1 (retransmission de flux de bits), L2 (commutation de trames) et L3 (routage de paquets) en mode transport, des solutions chiffrant à ce niveau ou plus haut sont nécessaires (sinon, les informations d'adresse seront chiffrées, et les données n'atteindront pas leur destination), tandis que le mode tunnel permet de surmonter cette contrainte (mais au prix d'autres caractéristiques importantes).
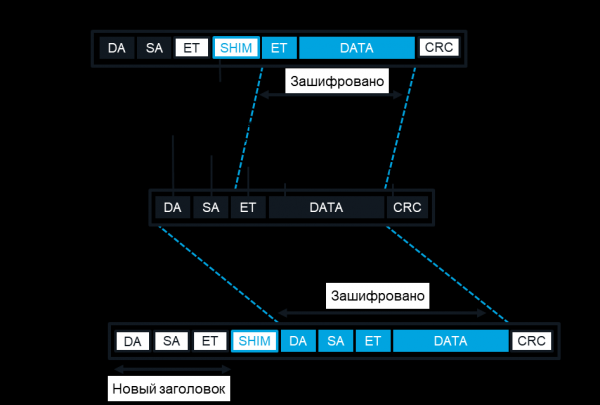
Modes de chiffrement L2 en transport et en tunnel
Passons maintenant à l'examen des caractéristiques.
Performance
Pour le chiffrement en réseau, la performance est un concept complexe et multidimensionnel. Il arrive qu'un modèle, bien qu'il dépasse dans un aspect de performance, soit inférieur dans un autre. Il est donc toujours utile d'examiner tous les composants de la performance du chiffrement et leur impact sur la performance du réseau et des applications qui l'utilisent. On peut faire une analogie avec une voiture, pour laquelle non seulement la vitesse maximale est importante, mais aussi le temps nécessaire pour atteindre 100 km/h, la consommation de carburant, etc. Les caractéristiques de performance sont très observées par les entreprises qui vendent ces technologies et leurs clients potentiels. En général, le classement des fabricants d'appareils de chiffrement se fait en fonction de la performance.
Il est clair que la performance dépend à la fois de la complexité des opérations réseau et cryptographiques effectuées sur l'appareil (y compris de la mesure dans laquelle ces tâches peuvent être parallélisées et pipelinées), ainsi que de la performance du matériel et de la qualité du logiciel embarqué. C'est pourquoi les modèles plus avancés utilisent du matériel plus performant, et il est parfois possible d'y ajouter des processeurs et des modules de mémoire supplémentaires. Il existe plusieurs approches pour la mise en œuvre des fonctions cryptographiques : sur un processeur central universel (CPU), sur une puce intégrée spécifique (ASIC) ou sur une circuit intégré programmable (FPGA). Chacune de ces approches a ses avantages et ses inconvénients. Par exemple, un CPU peut devenir un « goulot d'étranglement » pour le chiffrement, surtout si le processeur ne dispose pas d'instructions spécialisées pour soutenir un algorithme de chiffrement (ou si celles-ci ne sont pas exploitées). Les puces spécialisées manquent de flexibilité ; il n'est pas toujours possible de les reprogrammer pour améliorer la performance, ajouter de nouvelles fonctionnalités ou corriger des vulnérabilités. De plus, leur utilisation ne devient rentable qu'à de grands volumes de production. C'est pourquoi le « juste milieu » est devenu si populaire : l'utilisation de FPGA (en russe ПЛИС). Les soi-disant cryptoaccélérateurs – modules matériels spécialisés embarqués ou connectés pour le support des opérations cryptographiques – sont réalisés sur des FPGA.
Puisqu'il s'agit précisément de cryptographie réseau, il est logique que la performance des solutions doive être mesurée dans les mêmes unités que pour d'autres appareils réseau : la bande passante, le pourcentage de perte de trames (frame loss) et la latence. Ces unités sont définies dans la RFC 1242. D'ailleurs, rien n'est écrit dans cette RFC concernant la variation de latence (jitter) souvent mentionnée. Comment mesurer ces unités ? Je n'ai trouvé aucune méthodologie approuvée dans des normes (officielles ou non officielles comme la RFC) spécifiquement pour le chiffrement réseau. Il serait logique d'utiliser la méthodologie pour les appareils réseau, établie dans la norme RFC 2544. De nombreux fournisseurs s'y conforment – beaucoup, mais pas tous. Par exemple, ils envoient le trafic de test uniquement dans une direction au lieu des deux, comme le prévoit la norme. Mais bon. est recommandé norme. Eh bien, peu importe.
La mesure de la performance des dispositifs de chiffrement réseau présente néanmoins certaines spécificités. Tout d'abord, il est nécessaire de réaliser toutes les mesures pour une paire de dispositifs : bien que les algorithmes de chiffrement soient symétriques, les délais et pertes de paquets lors du chiffrement et du déchiffrement ne seront pas nécessairement égaux. Ensuite, il est pertinent de mesurer précisément la delta, c'est-à-dire l'impact du chiffrement réseau sur la performance globale du réseau, en comparant deux configurations : sans dispositifs de chiffrement et avec eux. Ou encore, comme dans le cas des dispositifs hybrides, combinant plusieurs fonctions en plus du chiffrement réseau, avec le chiffrement désactivé et activé. Cet impact peut varier et dépendre du schéma de connexion des dispositifs de chiffrement, des modes de fonctionnement, et enfin, de la nature du trafic. En particulier, de nombreux paramètres de performance dépendent de la longueur des paquets, c'est pourquoi, pour comparer la performance de différentes solutions, on utilise souvent des graphiques montrant la dépendance de ces paramètres par rapport à la longueur des paquets, ou encore, on utilise IMIX – une distribution du trafic selon les longueurs de paquets qui reflète approximativement la réalité. Si nous prenons comme base de comparaison la même configuration sans chiffrement, nous pourrons comparer différentes solutions de chiffrement réseau mises en œuvre de manières variées, sans entrer dans ces différences : L2 contre L3, « stocker et transmettre » (store-and-forward) contre en transit (cut-through), spécialisés contre convergents, GOST contre AES, et ainsi de suite.
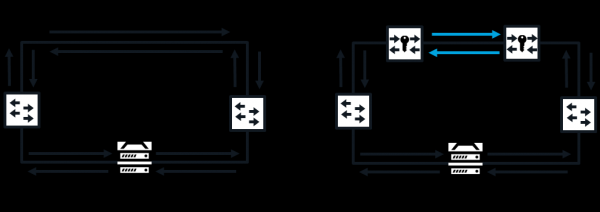
Schéma de connexion pour les tests de performance
Le premier critère auquel on prête attention est la « vitesse » du dispositif de chiffrement, c'est-à-dire la bande passante (bandwidth) de ses interfaces réseau, c'est-à-dire la vitesse de transmission des bits. Elle est déterminée par les normes réseau prises en charge par les interfaces. Pour l'Ethernet, les chiffres habituels sont de 1 Gbit/s et 10 Gbit/s. Mais, comme nous le savons, dans tout réseau, la capacité théorique maximale de transmission (le débit) à chaque niveau est toujours inférieur à la bande passante : une partie de la bande est « consommée » par les intervalles entre les trames, les en-têtes de contrôle, et ainsi de suite. Si un appareil est capable de recevoir, traiter (dans notre cas, chiffrer ou déchiffrer) et transmettre le trafic à la pleine vitesse de l'interface réseau, c'est-à-dire avec la capacité théorique maximale de ce niveau du modèle réseau, on dit qu'il fonctionne à la vitesse de ligne. Pour cela, il est nécessaire que l'appareil ne perde ni ne rejette des paquets, quelle que soit leur taille et leur fréquence. Si un appareil de chiffrement ne supporte pas le fonctionnement à la vitesse de ligne, on indique généralement sa capacité maximale en gigabits par seconde (parfois en précisant la longueur des paquets – plus les paquets sont courts, plus la capacité est généralement faible). Il est très important de comprendre que la capacité maximale est la maximale sans perte (même si l'appareil peut « traiter » du trafic à une vitesse supérieure, mais en perdant une partie des paquets). De plus, il faut faire attention au fait que certains fournisseurs mesurent la capacité totale entre toutes les paires de ports, ce qui rend ces chiffres peu significatifs si tout le trafic chiffré passe par un seul port.
Où le fonctionnement à la vitesse de ligne (ou autrement dit, sans perte de paquets) est particulièrement important ? Dans des canaux à haute capacité et avec de grandes latences (par exemple, par satellite), où maintenir une haute vitesse de transmission nécessite un grand taille de fenêtre TCP, et où les pertes de paquets réduisent considérablement la performance du réseau.
Mais toute la capacité n'est pas utilisée pour transmettre des données utiles. Il faut tenir compte des surtaxes (surcoût) de la bande passante. C'est la part de la bande passante du dispositif de cryptage (en pourcentage ou en octets par paquet) qui est effectivement perdue (ne peut pas être utilisée pour le transfert de données des applications). Les surcoûts surviennent, tout d'abord, en raison de l'augmentation de la taille (compléments, « bourrage ») du champ de données dans les paquets réseau chiffrés (cela dépend de l'algorithme de cryptage et de son mode de fonctionnement). Deuxièmement, en raison de l'augmentation de la longueur des en-têtes de paquets (mode tunnel, insertion de protocole cryptographique, insertion d'empreintes, etc. selon le protocole et le mode de fonctionnement du chiffre et le mode de transmission) – généralement, ces surcoûts sont les plus significatifs et sont ceux auxquels on prête attention en premier. Troisièmement, en raison de la fragmentation des paquets lorsque la taille du bloc de données maximale (MTU) est dépassée (si le réseau est capable de diviser un paquet dépassant le MTU en deux, en dupliquant ses en-têtes). Quatrièmement, en raison de l'apparition d'un trafic auxiliaire (de contrôle) supplémentaire entre les dispositifs de cryptage (pour l'échange de clés, l'établissement de tunnels, etc.). Des surcoûts faibles sont importants là où la bande passante du canal est limitée. Cela se manifeste tout particulièrement dans le trafic provenant de petits paquets, par exemple, vocaux – là, les surcoûts peuvent « manger » plus de la moitié de la vitesse du canal !
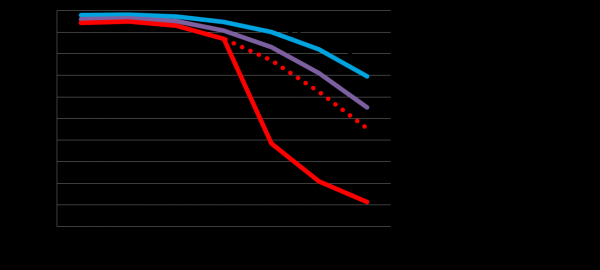
Bande passante
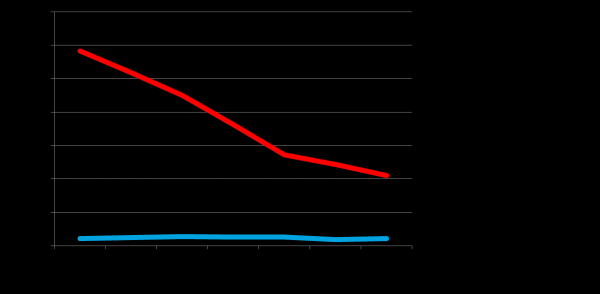
Enfin, il y a encore le délai ajouté La différence (en fractions de seconde) dans le délai réseau (le temps d'acheminement des données depuis l'entrée dans le réseau jusqu'à sa sortie) entre la transmission de données sans cryptage réseau et avec. En général, plus le délai («latence») du réseau est faible, plus le délai introduit par les dispositifs de cryptage devient critique. Le délai est causé par l'opération de cryptage elle-même (qui dépend de l'algorithme de cryptage, de la longueur du bloc et du mode de fonctionnement du chiffre, ainsi que de la qualité de sa mise en œuvre dans le logiciel), ainsi que par le traitement du paquet réseau dans le dispositif. Le délai introduit dépend à la fois du mode de traitement des paquets (pass-through ou «sauvegarder et passer»), ainsi que de la performance de la plateforme (une réalisation «matérielle» sur FPGA ou ASIC est généralement plus rapide qu'une réalisation «logicielle» sur CPU). Le cryptage L2 a presque toujours une latence introduite plus faible comparée à celle du cryptage sur L3 ou L4 : cela provient du fait que les dispositifs cryptant sur L3/L4 sont souvent réalisés de manière convergente. Par exemple, pour les cryptographes Ethernet à haute vitesse, réalisés sur FPGA et cryptant sur L2, le délai causé par l'opération de cryptage est négligeable – parfois, lorsque le cryptage est activé sur une paire de dispositifs, le délai total qu'ils introduisent diminue ! Un faible délai est important lorsque celui-ci est comparable aux délais totaux dans le canal, y compris le délai de propagation du signal, qui est d'environ 5 µs par kilomètre. Autrement dit, on peut dire que pour les réseaux urbains (décennies de kilomètres de diamètre), les microsecondes peuvent faire une grande différence. Par exemple, pour la réplication synchrone de bases de données, le trading à haute fréquence, ou même la blockchain.
Délai introduit
Scalabilité
Les grandes réseaux distribués peuvent inclure des milliers de nœuds et d'appareils réseau, ainsi que des centaines de segments de réseaux locaux. Il est important que les solutions de chiffrement n'imposent pas de restrictions supplémentaires sur la taille et la topologie du réseau distribué. Ceci concerne principalement le nombre maximal d'adresses de nœuds et de réseaux. De telles restrictions peuvent être rencontrées, par exemple, lors de la mise en œuvre d'une topologie multipoint dans un réseau protégé par chiffrement (avec des connexions sécurisées indépendantes, ou des tunnels) ou de chiffrement sélectif (par exemple, selon le numéro de protocole ou VLAN). Si les adresses réseau (MAC, IP, ID VLAN) sont utilisées comme clés dans une table, le nombre de lignes de cette table étant limité, ces restrictions se manifestent ici.
De plus, les grands réseaux présentent souvent plusieurs niveaux structurels, y compris le réseau de backbone, chacun avec son propre schéma d'adressage et sa politique de routage. Pour mettre en œuvre une telle approche, des formats de trames spéciaux (comme Q-in-Q ou MAC-in-MAC) et des protocoles de détermination de routes sont souvent utilisés. Pour ne pas entraver la construction de tels réseaux, les appareils de chiffrement doivent traiter correctement ces trames (ce qui signifie qu'en ce sens, la scalabilité signifiera compatibilité – sujet abordé plus bas).
Flexibilité
Il s'agit ici de soutenir différentes configurations, schémas de connexion, topologies, etc. Par exemple, pour les réseaux commutés basés sur des technologies Carrier Ethernet, cela implique la prise en charge de divers types de connexions virtuelles (E-Line, E-LAN, E-Tree), de différents types de services (tant au niveau des ports que des VLAN) et de diverses technologies de transport (déjà mentionnées ci-dessus). Autrement dit, l'appareil doit être capable de fonctionner en mode linéaire (« point à point ») ainsi qu'en mode multipoint, d'établir des tunnels séparés pour différents VLAN, et de permettre la livraison désordonnée des paquets au sein d'un canal sécurisé. La possibilité de choisir différents modes d'opération de chiffrement (y compris avec ou sans authentification du contenu) et différents modes de transmission de paquets permet d'équilibrer la résistance et la performance selon les conditions actuelles.
Le soutien des réseaux privés, dont l'équipement appartient à une seule organisation (ou est loué par elle), ainsi que celui des réseaux opérateurs, dont les segments sont gérés par différentes entreprises, est également crucial. Il est préférable que la solution permette la gestion à la fois par des moyens internes et par une organisation tierce (selon le modèle d'un service géré). Dans les réseaux opérateurs, une autre fonction importante est la prise en charge de la multi-location (partage par différents clients) sous la forme d'une isolation cryptographique des clients (abonnés) individuels, dont le trafic passe par un même ensemble de dispositifs de chiffrement. Cela nécessite généralement l'utilisation de jeux de clés et de certificats distincts pour chaque client.
Si l'appareil est acquis pour un scénario particulier, toutes ces fonctionnalités peuvent ne pas être très importantes : il suffit de s'assurer que l'appareil prend en charge ce qui est nécessaire actuellement. Mais si la solution est achetée pour un usage futur, y compris pour soutenir des scénarios futurs, et qu'elle est choisie comme « standard d'entreprise », alors la flexibilité sera souhaitable – surtout compte tenu des limitations en matière d'interopérabilité des appareils de différents fournisseurs (nous en parlerons un peu plus bas).
Simplicité et commodité
La commodité de maintenance est également un concept multifactoriel. On peut dire approximativement qu'il s'agit des coûts totaux en temps pour des spécialistes d'une certaine qualification, nécessaires pour soutenir la solution à différentes étapes de son cycle de vie. S'il n'y a pas de coûts, et que l'installation, la configuration et l'exploitation sont entièrement automatiques, alors les coûts sont nuls et la commodité est absolue. Bien sûr, dans le monde réel, cela n'existe pas. Une approximation raisonnable est le modèle « nœud sur fil » (bump-in-the-wire), ou une connexion transparente, dans laquelle l'ajout et la suppression de dispositifs de chiffrement ne nécessitent aucun changement manuel ou automatique dans la configuration du réseau. Cela simplifie le support de la solution : il est possible d'activer ou de désactiver la fonction de chiffrement sans problème, et en cas de besoin, il suffit de « contourner » l'appareil à l'aide d'un câble réseau (c'est-à-dire de connecter directement les ports de l'équipement réseau auxquels il était connecté). Cependant, il y a un inconvénient : un attaquant peut faire la même chose. Pour mettre en œuvre le principe du « nœud sur le fil », il est nécessaire de prendre en compte le trafic non seulement de la couche de données, mais aussi des couches de contrôle et de gestion – les dispositifs doivent être transparents pour eux. Par conséquent, ce trafic ne peut être chiffré que lorsqu'il n'y a pas de destinataires de ces types de trafic dans le réseau entre les dispositifs de chiffrement, car leur rejet ou leur chiffrement peut modifier la configuration du réseau lors de l'activation ou de la désactivation du chiffrement. Un dispositif de chiffrement peut également être transparent pour la signalisation au niveau physique. En particulier, en cas de perte de signal, il doit transmettre cette perte (c'est-à-dire désactiver ses émetteurs) en arrière et en avant (« pour lui-même ») dans la direction du signal.
Il est également important de soutenir la séparation des pouvoirs entre les départements de la sécurité de l'information et de l'informatique, en particulier le département réseau. La solution de chiffrement doit soutenir le modèle de gestion des accès et d'audit adopté par l'organisation. La nécessité d'interaction entre différents départements pour effectuer des opérations de routine doit être réduite au minimum. C'est pourquoi un avantage en termes de commodité est donné aux dispositifs spécialisés qui ne prennent en charge que les fonctions de chiffrement et qui sont le plus transparents possible pour les opérations réseau. En d'autres termes, les employés du service de sécurité de l'information ne devraient pas avoir besoin de contacter les « réseaux » pour modifier les paramètres du réseau. Et ces derniers, pour leur part, ne devraient pas avoir à modifier les paramètres de chiffrement lors de la maintenance du réseau.
Un autre facteur est les capacités et la commodité des outils de gestion. Ils doivent être clairs, logiques, permettre l'import et l'export des paramètres, l'automatisation, etc. Il faut d'abord prêter attention aux options de gestion disponibles (généralement, c'est un environnement de gestion propriétaire, une interface web et une ligne de commande) et aux fonctionnalités présentes dans chacune d'elles (des restrictions peuvent exister). Une fonction importante est le support de gestion hors bande (out-of-band), c'est-à-dire via un réseau de gestion dédié, et de gestion en bande (in-band), c'est-à-dire via un réseau commun, par lequel passe le trafic utile. Les outils de gestion doivent signaler toutes les situations anormales, y compris les incidents de sécurité de l'information. Les opérations routinières et répétitives doivent être exécutées automatiquement. Cela concerne surtout la gestion des clés. Elles doivent être générées et distribuées automatiquement. Le support PKI est un grand avantage.
Compatibilité
C'est-à-dire la compatibilité de l'appareil avec les normes réseau. Cela inclut non seulement les normes industrielles adoptées par des organisations autorisées comme l'IEEE, mais aussi les protocoles propriétaires des leaders du secteur, tels que Cisco. Il existe deux manières fondamentales d'assurer cette compatibilité : soit par transparence, soit par un support explicite des protocoles (lorsque l'appareil de cryptage devient un nœud du réseau pour un certain protocole et traite le trafic de contrôle de ce protocole). La compatibilité avec les réseaux dépend de l'exhaustivité et de la correction de la mise en œuvre des protocoles de contrôle. Il est important de prendre en charge différentes variantes du niveau PHY (vitesses, supports de transmission, schémas de codage), des trames Ethernet de différents formats avec n'importe quel MTU, et différents protocoles de service L3 (surtout ceux de la famille TCP/IP).
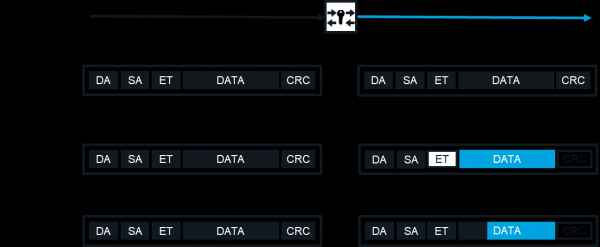
La transparence est assurée grâce à des mécanismes de mutation (changement temporaire du contenu des en-têtes ouverts dans le trafic entre les cryptographes), de contournement (lorsque des paquets individuels demeurent non chiffrés) et de décalage du début du chiffrement (lorsque des champs généralement chiffrés des paquets ne le sont pas).
Comment la transparence est-elle assurée
Il est donc toujours essentiel de vérifier comment le support d'un protocole particulier est assuré. Souvent, le support en mode transparent est plus pratique et plus fiable.
Interopérabilité
C'est aussi la compatibilité, mais dans un autre sens, à savoir la possibilité de travailler avec d'autres modèles d'appareils de cryptage, y compris ceux d'autres fabricants. Cela dépend beaucoup de l'état de normalisation des protocoles de cryptage. Il n'existe tout simplement pas de normes de cryptage L1 reconnues.
Pour le cryptage L2 dans les réseaux Ethernet, il existe la norme 802.1ae (MACsec), mais elle n'utilise pas le cryptage (de bout en bout), mais le cryptage, "par saut" (hop-by-hop), et dans sa version originale, il est inadapté à une utilisation dans des réseaux distribués, c'est pourquoi ses extensions propriétaires ont été créées pour surmonter cette limitation (bien sûr, au prix de l'interopérabilité avec l'équipement d'autres fabricants). Cependant, en 2018, la norme 802.1ae a été mise à jour avec le support des réseaux distribués, mais il n'y a toujours pas de support pour les algorithmes de cryptage GOST. Ainsi, les protocoles de cryptage L2 propriétaires et non standard sont généralement plus efficaces (notamment avec des frais généraux de bande passante réduits) et plus flexibles (avec la possibilité de changer d'algorithmes et de modes de cryptage).
À des niveaux supérieurs (L3 et L4), il existe des normes reconnues, principalement IPsec et TLS, mais là encore, tout n'est pas si simple. En effet, chacun de ces standards est un ensemble de protocoles, chacun ayant différentes versions et des extensions obligatoires ou non. De plus, certains fabricants préfèrent appliquer leurs propres protocoles de cryptage même au L3/L4. Par conséquent, dans la plupart des cas, il ne faut pas compter sur une interopérabilité complète, mais il est important d'assurer au moins l'interaction entre différents modèles et différentes générations d'un même fabricant.
Fiabilité
Pour comparer différentes solutions, on peut utiliser le temps moyen avant défaillance ou le taux de disponibilité. Si ces chiffres sont absents (ou s'ils ne sont pas fiables), on peut effectuer une comparaison qualitative. L'avantage ira aux appareils avec une gestion facile (risque d'erreurs de configuration réduit), aux cryptographes spécialisés (pour cette même raison), ainsi qu'aux solutions avec un temps minimum de détection et de résolution des pannes, y compris les moyens de "chaud" dupliquer des nœuds et des appareils dans leur ensemble.
Coût
En ce qui concerne le coût, comme pour la plupart des solutions informatiques, il est judicieux de comparer le coût total de possession. Pour son calcul, il n'est pas nécessaire d'inventer de nouvelles méthodes, mais d'utiliser toute méthode appropriée (par exemple, celle de Gartner) et tout calculateur (par exemple, celui déjà utilisé dans l'organisation pour calculer le TCO). Il est clair que pour une solution de cryptage réseau, le coût total de possession se compose de coûts directs liés à l'achat ou à la location de la solution elle-même, à l'infrastructure pour le déploiement de l'équipement et aux dépenses liées à la mise en place, à l'administration et à la maintenance (qu'il s'agisse d'une gestion interne ou de services fournis par un tiers), ainsi que de coûts indirects dûs à l'interruption de la solution (causée par une perte de productivité des utilisateurs finaux). Il n'y a probablement qu'un seul point délicat. L'impact de la performance de la solution peut être considéré de différentes manières : soit comme des coûts indirects résultant de la baisse de productivité, soit comme des coûts directs « virtuels » liés à l'achat/mise à niveau et à l'entretien des outils de réseau, compensant la baisse de performance du réseau due à l'application du cryptage. Dans tous les cas, les dépenses difficiles à évaluer avec une précision suffisante sont mieux « mises de côté » du calcul : cela augmentera la confiance dans le montant final. Et, comme d'habitude, il est toujours pertinent de comparer différents appareils en fonction du TCO pour un scénario d'utilisation spécifique – réel ou typique.
Résilience
La dernière caractéristique à considérer est la résilience de la solution. Dans la plupart des cas, la résilience ne peut être évaluée que qualitativement, en comparant différentes solutions entre elles. Nous devons garder à l'esprit que les dispositifs de chiffrement ne sont pas seulement des outils, mais également des objets de protection. Ils peuvent être exposés à diverses menaces. Les menaces sur la vie privée, la reproduction et la modification des messages sont en première ligne. Ces menaces peuvent se réaliser à travers des vulnérabilités dans l'algorithme de chiffrement ou dans ses modes spécifiques, ainsi que par des faiblesses dans les protocoles de chiffrement (y compris durant les phases d'établissement de connexion et de génération/distribution des clés). Les solutions qui permettent de changer l'algorithme de chiffrement ou de basculer le mode de chiffrement (même par le biais d'une mise à jour du firmware) auront un avantage, tout comme les solutions qui garantissent un chiffrement complet, protégeant non seulement les données des utilisateurs, mais également les informations d'adresse et autres données administratives, ainsi que celles qui non seulement chiffrent, mais protègent également les messages contre la reproduction et la modification. Pour tous les algorithmes modernes de chiffrement, de signature électronique, de génération de clés et autres, qui sont établis dans les normes, la résilience peut être considérée comme égale (sinon, il serait facile de se perdre dans les méandres de la cryptographie). Faut-il nécessairement utiliser des algorithmes GOST ? La réponse est simple : si le scénario d'application nécessite la certification de la FSB pour les dispositifs de protection de l'information (et c'est souvent le cas en Russie), alors on ne choisit qu'entre ceux qui sont certifiés. Sinon, il n'y a aucune raison d'exclure les dispositifs non certifiés de l'analyse.
Une autre menace est celle du piratage, d'un accès non autorisé aux dispositifs (y compris par un accès physique de l'extérieur ou de l'intérieur du boîtier). Cette menace peut se réaliser par le biais de
Les vulnérabilités dans la mise en œuvre – tant au niveau matériel que logiciel. Par conséquent, l'avantage ira aux solutions avec une « surface d'attaque » minimale par le réseau, avec des boîtiers protégés contre l'accès physique (avec des détecteurs d'ouverture, une protection contre l'exploration et une réinitialisation automatique des informations clés en cas d'ouverture du boîtier), ainsi qu'à celles qui permettent la mise à jour du firmware lorsqu'une vulnérabilité dans le code est découverte. Il existe une autre voie : si tous les appareils comparés possèdent des certificats de la FSB, la classe SKZI, pour laquelle le certificat a été délivré, peut être considérée comme un indicateur de résistance au piratage.
Enfin, un autre type de menace est constitué des erreurs de configuration et d'exploitation, le facteur humain dans toute sa pureté. Ici, se manifeste un autre avantage des cryptographes spécialisés par rapport aux solutions convergentes, qui sont souvent orientées vers des « réseauticiens » confirmés, et peuvent poser des difficultés aux « généralistes », aux spécialistes en cybersécurité.
En résumé
En principe, on pourrait proposer un indicateur intégral pour comparer différents dispositifs, quelque chose comme
$$display$$K_j=∑p_i r_{ij}$$display$$
où p est le poids de l'indicateur et r est le rang de l'appareil selon cet indicateur, tout caractéristiques listées ci-dessus pouvant être décomposées en indicateurs « atomiques ». Une telle formule pourrait être utile, par exemple, lors de la comparaison des offres d'appel d'offres selon des règles convenues à l'avance. Mais on peut également se contenter d'un simple tableau de type
Caractéristiques
Appareil 1
Appareil 2
…
Appareil N
Bande passante
+
+
+++
Frais généraux
+
++
+++
Latence
+
+
++
Scalabilité
+++
+
+++
Flexibilité
+++
++
+
Interopérabilité
++
+
+
Compatibilité
++
++
+++
Simplicité et commodité
+
+
++
Résilience
+++
+++
++
Coût
++
+++
+
Résilience
++
++
+++
Je serai ravi de répondre aux questions et aux commentaires critiques constructifs.
Source : habr.com
