

Des personnes à travers le monde utilisent des proxys commerciaux pour dissimuler leur véritable emplacement ou identité. Cela peut être fait pour divers objectifs, y compris l'accès à des informations bloquées ou la garantie de la confidentialité.
Mais dans quelle mesure les fournisseurs de ces proxys sont-ils fiables lorsqu'ils affirment que leurs serveurs sont situés dans un pays particulier ? C'est une question cruciale, dont la réponse détermine si certains clients soucieux de la protection de leurs informations personnelles peuvent faire confiance à un service particulier.
Un groupe de chercheurs américains des universités du Massachusetts, Carnegie Mellon et Stony Brook a publié , au cours duquel ils ont vérifié la localisation réelle des serveurs de sept fournisseurs de proxys populaires. Nous avons préparé un bref résumé des principaux résultats.
Introduction
Les opérateurs de proxys ne fournissent souvent aucune information qui puisse confirmer l'exactitude de leurs déclarations sur l'emplacement de leurs serveurs. Les bases de données IP-to-location valident généralement les promesses marketing de ces entreprises, mais il existe de nombreuses preuves d'erreurs dans ces bases.
Au cours de l'étude, les chercheurs américains ont évalué la localisation de 2269 serveurs proxy gérés par sept entreprises de proxy et situés au total dans 222 pays et territoires. L'analyse a montré qu'au moins un tiers de tous les serveurs ne se trouvent pas dans les pays indiqués par les entreprises dans leurs supports marketing. Au lieu de cela, ils sont situés dans des pays avec un hébergement bon marché et fiable : en République tchèque, en Allemagne, aux Pays-Bas, au Royaume-Uni et aux États-Unis.
Analyse de la localisation des serveurs
Les fournisseurs commerciaux de VPN et de proxys peuvent influer sur l'exactitude des bases de données IP-to-location – les entreprises ont la possibilité de manipuler, par exemple, les codes de localisation dans les noms de routeurs. En fin de compte, les supports marketing peuvent annoncer de nombreux emplacements disponibles pour les utilisateurs, alors qu'en réalité, pour économiser et améliorer la fiabilité, les serveurs se trouvent physiquement dans un petit nombre de pays, même si les bases IP-to-location disent le contraire.
Pour vérifier la véritable localisation des serveurs, les chercheurs ont utilisé un algorithme de géolocalisation active. Celui-ci a permis d'évaluer le roundtrip d'un paquet envoyé vers le serveur et vers d'autres hôtes connus sur Internet.
Ainsi, moins de 10 % des proxies testés répondent au ping, et pour des raisons évidentes, les chercheurs ne pouvaient pas exécuter de logiciel de mesure sur le serveur lui-même. Ils n'avaient que la possibilité d'envoyer des paquets via des proxies, de sorte que le roundtrip vers n'importe quel point dans l'espace représente la somme du temps nécessaire pour que le paquet aille de l'hôte de test au proxy et du proxy au destinataire.
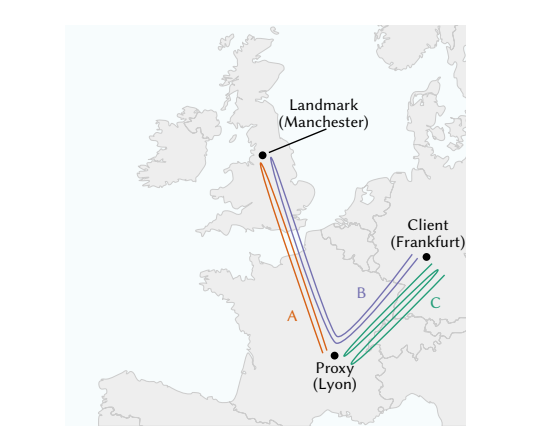
Au cours de l'étude, un logiciel spécialisé a été développé basé sur quatre algorithmes de géolocalisation active : CBG, Octant, Spotter et un Octant/Spotter hybride. Le code de la solution sur GitHub.
Comme il n'était pas possible de se fier aux bases de données d'IP à localisation, les chercheurs ont utilisé une liste d'hôtes de référence de RIPE Atlas – les informations de cette base sont disponibles en ligne, mises à jour en permanence, et les localisations documentées sont exactes. De plus, les hôtes de la liste envoient constamment des signaux de ping les uns aux autres et mettent à jour les données sur le roundtrip dans la base publique.
Les solutions développées par les chercheurs constituent une application web qui établit des connexions TCP sécurisées (HTTPS) sur le port HTTP non sécurisé 80. Si le serveur n'écoute pas ce port, alors après une seule demande, un échec se produira. Cependant, si le serveur écoute ce port, le navigateur recevra une réponse SYN-ACK avec un paquet TLS ClientHello. Cela provoquera une erreur de protocole, et le navigateur affichera une erreur, mais seulement après un deuxième roundtrip.
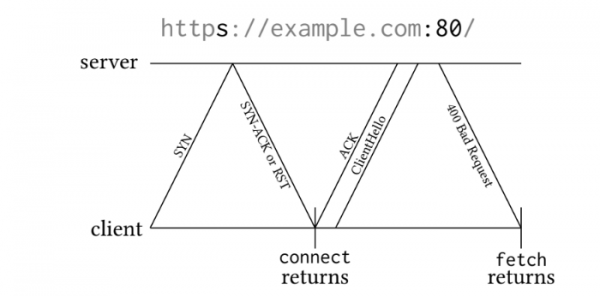
Ainsi, l'application web peut mesurer le temps d'un ou deux roundtrips. Un service similaire a été mis en œuvre sous la forme d'un programme exécuté à partir de la ligne de commande.
Aucun des fournisseurs testés ne donne l'emplacement exact de ses serveurs proxy. Dans le meilleur des cas, des villes sont mentionnées, mais le plus souvent, seules des informations sur le pays sont fournies. Même lorsque la ville est mentionnée, des anomalies peuvent se produire – par exemple, les chercheurs ont examiné le fichier de configuration d'un des serveurs nommé usa.new-york-city.cfg, qui contenait des instructions pour se connecter à un serveur nommé chicago.vpn-provider.example. Ainsi, on ne peut confirmer avec certitude que l'appartenance du serveur à un pays donné.
Résultats
Suite aux tests effectués avec un algorithme de géolocalisation active, les chercheurs ont pu confirmer l'emplacement de 989 des 2269 adresses IP. Dans 642 cas, cela n'a pas été possible, et 638 se trouvent clairement en dehors du pays où ils devraient être, selon les affirmations des services proxy. Plus de 400 de ces fausses adresses se trouvent en réalité sur le même continent que le pays déclaré.
Les adresses correctes se trouvent dans des pays souvent utilisés pour héberger des serveurs (en cliquant, l'image s'ouvrira en pleine taille)
Des hôtes suspects ont été détectés chez chacun des sept fournisseurs testés. Les chercheurs ont demandé des commentaires aux entreprises, mais toutes ont refusé de répondre.
Source : habr.com
