

Avant de passer à la description du système responsable du filtrage d'accès par les opérateurs de télécommunications, notons que Roskomnadzor s'occupera désormais également de la surveillance du fonctionnement des moteurs de recherche.
Au début de l'année, un ordre de contrôle et une liste des mesures à prendre pour s'assurer que les opérateurs des moteurs de recherche respectent l'exigence de cesser de fournir des informations sur les ressources Internet dont l'accès est limité sur le territoire de la Fédération de Russie ont été approuvés.
de Roskomnadzor du 7 novembre 2017 n° 229 a été enregistré au Ministère de la Justice de Russie.
L'ordre a été adopté dans le cadre de la mise en œuvre des dispositions de l'article 15.8 de la loi fédérale n° 149-FZ du 27.07.2006 « Sur l'information, les technologies de l'information et la protection de l'information », qui définit les obligations des propriétaires de services VPN, des « anonymiseurs » et des opérateurs de moteurs de recherche concernant la limitation d'accès à des informations, dont la diffusion est interdite en Russie.
Les mesures de contrôle sont effectuées sur le lieu où se situe l'organisme de contrôle sans interaction avec les opérateurs de moteurs de recherche.
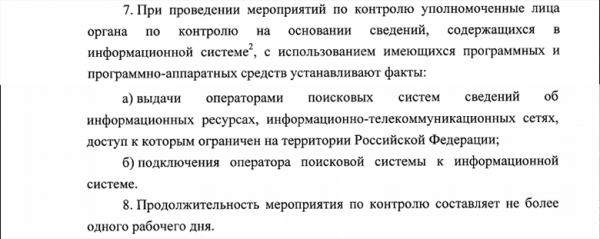
Par système d'information, on entend le FGIS des ressources informationnelles des réseaux de télécommunications, dont l'accès est limité.
À l'issue de l'opération, un rapport est établi, qui précise, entre autres, les informations sur le logiciel utilisé pour établir ces faits, ainsi que les données confirmant qu'une page (ou plusieurs pages) du site était dans le système d'information pendant plus de vingt-quatre heures au moment du contrôle.
Le rapport est envoyé à l'opérateur des moteurs de recherche par l'intermédiaire du système d'information. En cas de désaccord avec le rapport, l'opérateur a le droit de faire valoir ses objections auprès de Roskomnadzor dans un délai de trois jours ouvrables, qui examinera également les objections dans un délai de trois jours ouvrables. À l'issue de l'examen des objections de l'opérateur, le responsable de l'organisme de contrôle ou son adjoint prend une décision sur l'engagement d'une procédure pour infraction administrative.
Comment fonctionne actuellement le système de filtrage d'accès pour les opérateurs de télécommunications
En Russie, un certain nombre de lois obligent les opérateurs de télécommunications à filtrer l'accès aux pages diffusant du contenu interdit :
- Loi fédérale 126 « Sur les communications », amendement à l'article 46 — concernant l'obligation des opérateurs de restreindre l'accès à l'information (FSÉM).
- «Registre Unique» — décret du gouvernement russe du 26 octobre 2012 N 1101 «Sur le système d'information automatisé unique «Registre unique des noms de domaine, des indicateurs de pages de sites dans le réseau d'information et de télécommunication «Internet» et des adresses réseau permettant d'identifier des sites dans le réseau d'information et de télécommunication «Internet», contenant des informations dont la diffusion est interdite en Fédération de Russie»
- FZ 436 «Sur la protection des enfants…», catégorisation de l'information accessible.
- FZ N°3 «Sur la police», article 13, alinéa 12 — sur l'élimination des causes et des conditions contribuant à la réalisation des menaces pour la sécurité des citoyens et la sécurité publique.
- FZ N°187 «Sur les modifications apportées à certains actes législatifs de la Fédération de Russie concernant la protection des droits de propriété intellectuelle dans les réseaux d'information et de télécommunication» (loi anti-piraterie).
- Exécution des décisions des instances judiciaires et des prescriptions des organes de la poursuite.
- Loi fédérale du 28.07.2012 N 139-FZ «Sur les modifications apportées à la loi fédérale «Sur la protection des enfants contre l'information causant des dommages à leur santé et à leur développement» et à certains actes législatifs de la Fédération de Russie».
- Loi fédérale du 27 juillet 2006 N° 149-FZ «Sur l'information, les technologies de l'information et la protection de l'information».
Les demandes de Roskomnadzor pour le blocage contiennent une liste mise à jour des exigences à l'égard du fournisseur, chaque enregistrement de cette demande contenant :
- le type de registre selon lequel la restriction est effectuée ;
- le moment à partir duquel la restriction d'accès est nécessaire ;
- le type d'urgence de réaction (urgence normale – dans la journée, haute urgence – réaction immédiate) ;
- le type de blocage de l'enregistrement dans le registre (par URL ou par nom de domaine) ;
- le hachage de l'enregistrement dans le registre (changé à chaque modification du contenu de l'enregistrement) ;
- les détails de la décision sur la nécessité de restreindre l'accès ;
- un ou plusieurs indicateurs de pages de sites dont l'accès doit être restreint (pas nécessairement) ;
- un ou plusieurs noms de domaine (pas nécessairement) ;
- une ou plusieurs adresses réseau (pas nécessairement) ;
- une ou plusieurs sous-réseaux IP (pas nécessairement).
Pour assurer une communication efficace avec les opérateurs, un « Système d'information pour l'interaction de Roskomnadzor avec les opérateurs de communication » a été créé. Il est accessible avec des actes normatifs, des instructions et des mémos pour les opérateurs sur un portail spécialisé :
Pour sa part, afin de vérifier les opérateurs de communication, Roskomnadzor a commencé à délivrer le client AS « Réviseur ». Voici un aperçu des fonctionnalités de l'agent.
Algorithme de vérification de l'accessibilité de chaque URL par l'Agent. Lors de la vérification, l'Agent doit :
- déterminer les adresses IP auxquelles le nom de domaine du site vérifié est résolu ou utiliser les adresses IP fournies dans l'exportation;
- pour chaque adresse IP obtenue des serveurs DNS, effectuer une requête HTTP sur l'URL vérifiée. En cas de redirection HTTP reçue du site vérifié, l'Agent doit vérifier l'URL vers laquelle la redirection est faite. Jusqu'à 5 redirections HTTP consécutives sont prises en charge ;
- en cas d'impossibilité d'effectuer une requête HTTP (l'établissement d'une connexion TCP ne se produit pas), l'Agent doit conclure à un blocage total de l'adresse IP ;
- en cas de succès de la requête HTTP, l'Agent doit vérifier la réponse reçue du site vérifié par le code de réponse HTTP, les en-têtes HTTP et le contenu HTTP (les premières données reçues jusqu'à 10 Ko). En cas de correspondance de la réponse obtenue avec les modèles de pages de substitution créés dans le Centre de gestion, une conclusion doit être tirée sur le blocage de l'URL vérifiée.;
- lors de la vérification de l'URL, l'Agent doit vérifier l'établissement de la connexion sécurisée et marquer la ressource ;
- en cas d'absence de correspondance entre les données obtenues par l'Agent avec les modèles de pages de substitution ou les pages de redirection de confiance, informant du blocage de la ressource, l'Agent doit conclure qu'il n'y a pas de blocage de l'URL sur le SPD de l'opérateur de communication. Dans ce cas, les informations sur les données (réponse HTTP) obtenues par l'Agent sont enregistrées dans le rapport (fichier journal de vérification). L'administrateur système peut créer à partir de cet enregistrement un modèle de nouvelle page de substitution pour prévenir de futures conclusions erronées sur l'absence de blocage.
Liste de ce que l'Agent doit assurer
- contact avec le CCU pour obtenir la liste complète des URL et des modes de blocage à tester;
- contact avec le CCU pour obtenir des informations sur les modes de vérification. Modes pris en charge : vérification complète unique, vérification complète périodique à intervalle fixe, vérification unique sélective avec une liste d'URL définie par l'utilisateur, vérification périodique à intervalle fixe d'une liste d'URL (d'un certain type d'enregistrement ER);
- poursuite de l'exécution des procédures de vérification établies sur la liste d'URL disponible, en cas d'incapacité à obtenir la liste d'URL du CCU, et stockage des résultats des vérifications obtenues pour transmission ultérieure au CCU;
- exécution complète des procédures de vérification établies sur les listes d'URL disponibles, en cas d'incapacité à obtenir des informations sur les modes de vérification du CCU, et stockage des résultats des vérifications pour transmission ultérieure au CCU;
- réalisation de la vérification des résultats de blocage conformément au mode établi;
- envoi au CCU d'un rapport sur la vérification effectuée (fichier journal de vérification);
- possibilité de vérifier la fonctionnalité du SPD de l'opérateur de communication, c'est-à-dire vérifier l'accessibilité d'une liste de sites explicitement accessibles;
- possibilité de réaliser la vérification des résultats de blocage en utilisant un serveur proxy;
- possibilité de mise à jour à distance du logiciel;
- possibilité de procéder à des procédures de diagnostic sur le SPD (temps de réponse, chemin des paquets, vitesse de téléchargement des fichiers d'une ressource externe, détermination des adresses IP pour des noms de domaine, valeur de la vitesse d'obtention d'informations dans le canal de retour des réseaux d'accès filaires, taux de perte de paquets, temps moyen de latence des transmissions de paquets);
- performances de vérification d'au moins 10 URL par seconde, à condition que la bande passante soit suffisante;
- possibilité d'appels répétés de l'agent à la ressource (jusqu'à 20 fois), avec une périodicité variable allant d'une fois par seconde à une fois par minute;
- possibilité de créer un ordre aléatoire des enregistrements de la liste à tester et de définir une priorité pour une page spécifique d'un site sur Internet.
La structure générale est la suivante :
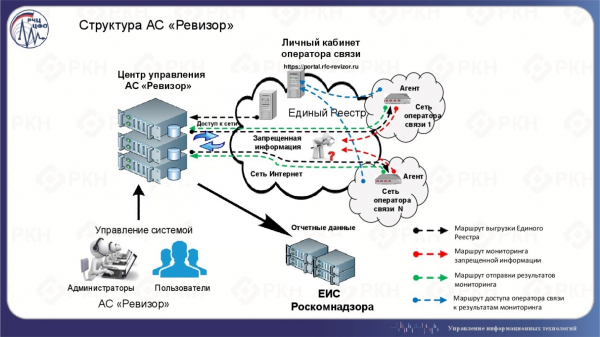
Les solutions logicielles et logiciels-hardware pour le filtrage du trafic Internet (solutions DPI) permettent aux opérateurs de bloquer le trafic des utilisateurs vers des sites figurant sur la liste de Roskomnadzor (RK). Que ces sites soient bloqués ou non, c'est ce que vérifie le client de l'AC Réviseur. Il vérifie automatiquement la disponibilité du site selon la liste de Roskomnadzor.
Un exemple de protocole de surveillance est disponible .
L'année dernière, Roskomnadzor a commencé à tester des solutions de blocage que les opérateurs peuvent appliquer pour mettre en œuvre ce schéma. Permettez-moi de citer les résultats de ce test :
« Les conclusions positives de Roskomnadzor ont été obtenues pour des solutions logicielles spécialisées telles que « UBIC », « EcoFilter », « SKAT DPI », « Tiksène-Bloquer », « SkyDNS Zapret ISP » et « Carbon Reductor DPI ».
Roskomnadzor a également donné un avis confirmant que les opérateurs de télécommunication peuvent utiliser le logiciel « ZapretService » comme moyen de restreindre l'accès aux ressources interdites sur Internet. Les résultats des tests ont montré qu'en installant selon le schéma de connexion recommandé par le fabricant « en coupure » et en configurant correctement le réseau de l'opérateur, le nombre de violations détectées dans le registre unique des informations interdites ne dépasse pas 0,02%.
Ainsi, les opérateurs de télécommunication ont la possibilité de choisir la solution qui leur convient le mieux pour restreindre l'accès aux ressources interdites, y compris parmi la liste des produits logiciels ayant reçu une conclusion positive de Roskomnadzor.
Cependant, lors des tests du produit logiciel IdecoSelecta ISP, en raison d'un long processus de déploiement et de configuration, certains opérateurs n'ont pas pu procéder aux tests dans les délais impartis. Pour plus de la moitié des opérateurs de télécommunication participant aux tests, la durée de l'exploitation test de l'Ideco Selecta ISP n'a pas dépassé une semaine. Étant donné le faible volume des données statistiques recueillies et le petit nombre de participants aux tests, Roskomnadzor a indiqué dans sa conclusion officielle l'impossibilité d'obtenir des conclusions claires sur l'efficacité du produit « Ideco Selecta ISP » en tant que moyen de restreindre l'accès aux ressources interdites sur Internet.
Je compléterai en disant que jusqu'à 27 opérateurs de télécommunications de diverses tailles d'abonnés de différentes circonscriptions fédérales de la Fédération de Russie ont participé aux tests de chaque produit logiciel.
Vous pouvez consulter les conclusions officielles sur les résultats des tests. . Ces conclusions contiennent presque aucune information technique. Vous pouvez lire sur le produit «Ideco Selecta ISP» pour savoir comment ne pas procéder.
Cette année, les tests continueront et, d'après les nouvelles de Roskomnadzor, un produit a déjà été pris en compte et deux autres sont prévus prochainement.
Que faire si le blocage s'est produit par erreur ?
Pour conclure, je voudrais rappeler que Roskomnadzor «ne se trompe pas», comme l'a confirmé la Cour constitutionnelle.
L'arrêt, qui dégage essentiellement Roskomnadzor de la responsabilité des blocages erronés de sites, a été pris dans le cadre de l'examen d'une plainte à la Cour constitutionnelle par le directeur de l'association des éditeurs Internet, Vladimir Kharitonov. Il y était mentionné qu'en décembre 2012, Roskomnadzor avait bloqué par erreur sa bibliothèque en ligne digital-books.ru. Comme l'a expliqué M. Kharitonov, sa ressource était située à la même adresse IP que le portail rastamantales(.)ru (aujourd'hui rastamantales(.)com), qui était l'objet initial du blocage. Vladimir Kharitonov a tenté de contester cette décision de Roskomnadzor par voie judiciaire, mais en juin 2013, le tribunal de district de Taganski a reconnu le blocage comme légal, et en septembre 2013, cette décision a été maintenue par le tribunal de Moscou.
De là :
Chez Roskomnadzor, «Ъ» a déclaré que la décision de la Cour constitutionnelle était satisfaisante. «La Cour constitutionnelle a confirmé que Roskomnadzor respecte la loi. Si l'opérateur n'a pas la possibilité technique de limiter l'accès à une page spécifique du site, et non à son adresse réseau, alors cela relève de la responsabilité de l'opérateur», a déclaré à «Ъ» le porte-parole du ministère.
Cette question est également pertinente pour les fournisseurs de services cloud et les entreprises d'hébergement, car des incidents similaires se sont également produits avec eux. En juin 2016, le service cloud Amazon S3 a été bloqué en Russie, bien que seule la page du poker room 888poker, hébergée sur sa plateforme, ait été inscrite dans le registre à la demande du Service fédéral des impôts. Le blocage de l'ensemble de la ressource était justement lié au fait qu'Amazon S3 utilise le protocole sécurisé https, qui ne permet pas de bloquer des pages individuelles. Ce n'est qu'après qu'Amazon a lui-même supprimé la page qui posait problème pour les autorités russes que la ressource a été retirée du registre.
Source : habr.com
