

Cet article est le cinquième d'une série d'articles intitulée « Comment prendre le contrôle de l'infrastructure réseau ». Vous pouvez trouver le contenu de tous les articles de la série et des liens .
Cette partie sera consacrée aux segments VPN Campus (Bureau) et accès à distance.
On pourrait penser que la conception d'un réseau de bureau est simple.
En effet, on prend des commutateurs L2/L3, on les relie entre eux. Ensuite, on effectue une configuration élémentaire des VLAN, des passerelles par défaut, on active le routage simple, on connecte les contrôleurs WiFi, les points d'accès, on installe et configure l'ASA pour l'accès à distance, et on se réjouit que tout fonctionne. En principe, comme je l'ai déjà écrit dans l'un des précédents articles de cette série, concevoir et configurer un réseau de bureau de manière à ce qu'il « fonctionne d'une certaine manière » peut presque être réalisé par tout étudiant ayant suivi (et assimilé) deux semestres d'un cours de télécommunications.
Cependant, plus vous en apprenez, moins cette tâche semble simple. Personnellement, ce sujet, la conception d'un réseau de bureau, ne me semble pas du tout simple, et dans cet article, je vais essayer d'expliquer pourquoi.
En résumé, il y a beaucoup de facteurs à prendre en compte. Ces facteurs sont souvent en contradiction les uns avec les autres et il est nécessaire de chercher un compromis raisonnable.
Cette incertitude est donc la principale difficulté. En matière de sécurité, nous avons un triangle avec trois sommets : la sécurité, le confort pour les employés, le coût de la solution.
Et à chaque fois, il faut chercher un compromis entre ces trois éléments.
Architecture
Comme exemple d'architecture pour ces deux segments, je recommande, comme dans les articles précédents, le modèle : , .
Ce sont des documents un peu obsolètes. Je les présente ici parce que le principe des schémas et de l'approche n'a pas changé, mais en même temps, j'aime mieux la présentation que dans .
Sans vous inciter à utiliser spécifiquement des solutions Cisco, je pense qu'il est néanmoins utile d'examiner de près cette conception.
Cet article, comme d'habitude, ne prétend en aucun cas à l'exhaustivité, mais constitue plutôt un complément à ces informations.
À la fin de l'article, nous analyserons la conception Cisco SAFE pour le bureau du point de vue des concepts établis ici.
Principes généraux
La conception d'un réseau de bureau doit certainement répondre aux exigences générales qui ont été examinées. dans le chapitre « Critères d'évaluation de la qualité du design ». En plus du prix et de la sécurité, que nous allons discuter dans cet article, il reste encore trois critères que nous devons prendre en compte lors de la conception (ou lors de modifications) :
- l'évolutivité (scalability)
- la facilité de gestion (manageability)
- la disponibilité (availability)
Beaucoup de ce qui a été discuté pour s'applique également au bureau.
Cependant, le segment de bureau a ses spécificités, qui sont critiques du point de vue de la sécurité. L'essence de cette spécificité est que ce segment est conçu pour fournir des services réseau aux employés (ainsi qu'aux partenaires et aux invités) de l'entreprise, et, par conséquent, au plus haut niveau de considération du problème, nous avons deux tâches :
- protéger les ressources de l'entreprise contre les actions malveillantes qui peuvent provenir des employés (invités, partenaires) et des logiciels qu'ils utilisent. Cela inclut également la protection contre les connexions non autorisées au réseau.
- protéger les systèmes et les données des utilisateurs eux-mêmes
Et c'est seulement un côté du problème (ou plutôt un sommet du triangle). De l'autre côté se trouvent la commodité de l'utilisateur et le coût des solutions mises en œuvre.
Commençons par examiner ce que l'utilisateur attend d'un réseau de bureau moderne.
Commodités
Voici comment je vois les « commodités réseau » pour l'utilisateur de bureau :
- Mobilité
- La possibilité d'utiliser tout l'éventail des dispositifs et systèmes d'exploitation familiers
- Un accès facile à toutes les ressources nécessaires de l'entreprise
- Disponibilité des ressources Internet, y compris divers services cloud
- « Travail rapide » du réseau
Tout cela concerne à la fois les employés et les invités (ou partenaires), et c'est déjà la tâche des ingénieurs de l'entreprise, sur la base de l'autorisation, de différencier les accès pour différents groupes d'utilisateurs.
Examinons chaque aspect en détail.
Mobilité
Il s'agit de la possibilité de travailler et d'utiliser toutes les ressources nécessaires de l'entreprise depuis n'importe où dans le monde (bien sûr, où l'Internet est accessible).
Cela s'applique également au bureau. Il est pratique de pouvoir continuer à travailler depuis n'importe quel endroit du bureau, par exemple, en consultant ses e-mails, en communiquant via la messagerie d'entreprise, ou en étant disponible pour des appels vidéo. Ainsi, cela vous permet, d'une part, de traiter certaines questions par une communication « en direct » (par exemple, en participant à des réunions), et d'autre part, d'être toujours en ligne, de garder le pouls et de régler rapidement certaines tâches urgentes et prioritaires. C'est très pratique et cela améliore réellement la qualité des communications.
Cela est réalisé grâce à un bon design de réseau WiFi.
Remarque
La question se pose souvent : est-il suffisant d'utiliser uniquement le WiFi ? Cela signifie-t-il qu'on peut se passer des ports Ethernet au bureau ? S'il s'agit uniquement des utilisateurs et non des serveurs, qui doivent néanmoins être connectés avec un port Ethernet classique, la réponse en général est : oui, on peut se contenter de WiFi. Mais il y a des nuances.
Il existe des groupes d'utilisateurs importants qui nécessitent une approche spécifique. Ce sont évidemment les administrateurs. En principe, la connexion WiFi est moins fiable (en termes de perte de trafic) et moins rapide qu'un port Ethernet classique. Cela peut être significatif pour les administrateurs. De plus, les administrateurs réseau peuvent par exemple avoir leur propre réseau Ethernet dédié pour des connexions de type out-of-band.
Il est possible qu'il existe d'autres groupes/service dans votre entreprise pour lesquels ces facteurs sont également importants.
Il y a un autre point crucial – la téléphonie. Pour certaines raisons, vous ne souhaitez peut-être pas utiliser le VoIP sans fil et préférez utiliser des téléphones IP avec une connexion Ethernet classique.
En général, dans les entreprises où j'ai travaillé, il y avait généralement la possibilité d'avoir à la fois une connexion WiFi et un port Ethernet.
J'aimerais que la mobilité ne soit pas limitée uniquement au bureau.
Pour permettre le travail depuis chez soi (ou tout autre endroit avec un accès Internet), on utilise une connexion VPN. Dans ce cas, il est souhaitable que les employés ne sentent pas de différence entre le travail à domicile et le travail à distance, ce qui implique d'avoir les mêmes accès. Comment organiser cela, nous allons en discuter un peu plus tard dans le chapitre « Système unique et centralisé d'authentification et d'autorisation ».
Remarque
Il est peu probable que vous puissiez fournir la même qualité de services pour le travail à distance que vous avez au bureau. Supposons que vous utilisez le Cisco ASA 5520 comme passerelle VPN. Selon la cet appareil ne peut gérer que 225 Mbit de trafic VPN. En d'autres termes, du point de vue de la bande passante, la connexion VPN est très différente du travail au bureau. De plus, si pour une raison quelconque, la latence, la perte, le jitter (par exemple, si vous souhaitez utiliser la téléphonie IP de bureau) sont significatifs pour vos services réseau, vous n'obtiendrez pas la même qualité que si vous étiez au bureau. Donc, en parlant de mobilité, nous devons garder à l'esprit les éventuelles limitations.
Accès facile à toutes les ressources de l'entreprise
Cette tâche doit être résolue conjointement avec d'autres départements techniques.
La situation idéale est lorsque l'utilisateur doit s'authentifier une seule fois, puis il a accès à toutes les ressources nécessaires.
Offrir un accès facile sans compromettre la sécurité peut considérablement améliorer l'efficacité du travail et réduire le niveau de stress de vos collègues.
Note 1
La commodité d'accès ne concerne pas seulement le nombre de fois où vous devez entrer un mot de passe. Si, par exemple, selon votre politique de sécurité, pour se connecter au centre de données depuis le bureau, vous devez d'abord vous connecter à la passerelle VPN, et que vous perdez ensuite l'accès aux ressources du bureau, c'est très gênant.
Note 2
Il existe des services (comme l'accès à du matériel réseau) où nous avons généralement nos propres serveurs AAA dédiés, et il est normal dans ce cas de devoir s'authentifier plusieurs fois.
Disponibilité des ressources Internet
Internet n'est pas seulement un divertissement, mais aussi un ensemble de services qui peuvent être très utiles pour le travail. Il y a aussi des facteurs psychologiques. L'homme moderne est connecté à d'autres personnes à travers Internet par de nombreux fils virtuels, et à mon avis, il n'y a rien de mal à ce qu'il continue de ressentir ce lien même pendant le travail.
En termes de perte de temps, il n'y a rien de mal à ce qu'un employé, par exemple, ait Skype ouvert et passe 5 minutes à discuter avec un proche si nécessaire.
Cela signifie-t-il qu'Internet doit toujours être accessible, et que les employés peuvent accéder à toutes les ressources sans aucun contrôle ?
Non, cela ne signifie pas cela, bien sûr. Le niveau d'ouverture d'Internet peut varier d'une entreprise à l'autre – allant de la fermeture totale à l'ouverture complète. Nous discuterons plus tard des moyens de contrôler le trafic dans les sections consacrées aux moyens de protection.
La possibilité d'utiliser toute la gamme des appareils familiers
C'est pratique quand, par exemple, vous avez la possibilité de continuer à utiliser tous les moyens de communication que vous connaissez au travail. Il n'est pas techniquement difficile de mettre cela en œuvre. Il suffit d'avoir un WiFi et un VLAN invité.
Il est également bon s'il est possible d'utiliser le système d'exploitation auquel vous êtes habitué. Mais, d'après mes observations, cela est généralement autorisé uniquement aux managers, aux administrateurs et aux développeurs.
Exemple
On peut, bien sûr, opter pour le chemin des interdictions, interdire l'accès à distance, interdire la connexion depuis des appareils mobiles, limiter tout aux connexions Ethernet statiques, restreindre l'accès à Internet, s'assurer que les téléphones portables et les gadgets sont confisqués à l'entrée… et certaines organisations ayant des exigences de sécurité élevées adoptent effectivement cette approche, et peut-être que cela peut être justifié dans certains cas, mais… convenez qu'il semble s'agir d'une tentative d'arrêter le progrès au sein d'une organisation. Bien sûr, nous aimerions combiner les possibilités offertes par les technologies modernes avec un niveau de sécurité suffisant.
« Travail rapide » du réseau
La vitesse de transmission des données dépend techniquement de nombreux facteurs. Et la vitesse de votre port de connexion n'est généralement pas le plus important d'entre eux. Il n'est pas toujours vrai qu'un fonctionnement lent d'une application est lié à des problèmes de réseau, mais nous ne nous intéressons ici qu'à la partie réseau. Le problème le plus fréquent de "ralentissement" du réseau local est lié à la perte de paquets. Cela se produit généralement en cas d'effet de "goulot d'étranglement" ou de problèmes L1 (OSI). Plus rarement, dans certaines conceptions (par exemple, lorsque les pare-feux agissent comme passerelles par défaut dans vos sous-réseaux et que tout le trafic passe par eux), il peut y avoir un manque de performances des équipements.
Ainsi, lors du choix du matériel et de l'architecture, vous devez corréler les vitesses des ports finaux, des trunks et de la performance du matériel.
Exemple
Supposons que vous utilisez des commutateurs avec des ports de 1 gigabit comme commutateurs de niveau d'accès. Ils sont interconnectés via un Etherchannel de 2 x 10 gigabits. En tant que passerelle par défaut, vous utilisez un pare-feu avec des ports gigabit, pour lequel vous connectez 2 ports gigabit à votre réseau L2 de bureau, réunis en Etherchannel.
Cette architecture est assez pratique en termes de fonctionnalité, car tout le trafic passe par le pare-feu, et vous pouvez gérer confortablement les politiques d'accès, et appliquer des algorithmes complexes de contrôle du trafic et de prévention des attaques potentielles (voir plus loin), mais en termes de bande passante et de performance, cette conception présente bien sûr des problèmes potentiels. Par exemple, 2 hôtes téléchargeant des données (à une vitesse de port de 1 gigabit) peuvent saturer complètement la connexion de 2 gigabits au pare-feu, entraînant ainsi une dégradation du service pour tout le segment de bureau.
Nous avons examiné un sommet du triangle, maintenant voyons quels moyens nous pouvons mettre en œuvre pour assurer la sécurité.
Mesures de protection
Ainsi, notre désir (ou plutôt celui de notre direction) est, bien sûr, d'atteindre l'impossible, à savoir fournir un maximum de confort avec une sécurité maximale et un coût minimal.
Examinons les méthodes dont nous disposons pour offrir une protection.
Pour le bureau, je mettrais en avant les éléments suivants :
- approche zero trust dans la conception
- niveau élevé de protection
- visibilité du réseau
- système d'authentification et d'autorisation centralisé unique
- vérification des hôtes (host checking)
Nous allons maintenant nous attarder un peu plus sur chacun de ces aspects.
Zero Trust
Le monde de l'informatique évolue très rapidement. Au cours des dix dernières années, l'émergence de nouvelles technologies et de produits a conduit à une réévaluation sérieuse des concepts de sécurité. Il y a dix ans, en matière de sécurité, nous segmentions le réseau en zones de confiance, de DMZ et d'untrust, et nous appliquions une « protection par périmètre », où il y avait deux lignes de défense : untrust -> DMZ et DMZ -> trust. De plus, la protection était généralement limitée à des listes d'accès basées sur les en-têtes L3/L4 (OSI) (IP, ports TCP/UDP, drapeaux TCP). Tout ce qui concernait des niveaux supérieurs, y compris L7, était confié aux systèmes d'exploitation et aux produits de protection installés sur les hôtes finaux.
La situation a maintenant radicalement changé. Le concept moderne part du principe qu'il n'est plus possible de considérer les systèmes internes, c'est-à-dire ceux qui se trouvent à l'intérieur du périmètre, comme fiables, et que le concept même de périmètre est devenu flou.
Outre la connexion à Internet, nous avons également
- des utilisateurs de VPN d'accès à distance
- divers gadgets personnels, des ordinateurs portables apportés, connectés via le WiFi de bureau
- d'autres bureaux (branch)
- l'intégration avec l'infrastructure cloud
À quoi ressemble l'approche Zero Trust en pratique?
Idéalement, seul le trafic nécessaire devrait être autorisé et, si nous parlons d'idéal, le contrôle devrait se faire non seulement au niveau L3/L4, mais au niveau de l'application.
Si, par exemple, vous avez la possibilité de faire passer tout le trafic par un pare-feu, vous pouvez essayer de vous rapprocher de l'idéal. Mais cette approche peut fortement réduire la bande passante totale de votre réseau, et de plus, le filtrage au niveau de l'application ne fonctionne pas toujours bien.
Lors du contrôle du trafic sur un routeur ou un commutateur L3 (utilisation de ACL standards), vous vous heurtez à d'autres problèmes :
- il s'agit seulement d'un filtrage L3/L4. Rien n'empêche un attaquant d'utiliser des ports autorisés (par exemple, TCP 80) pour son application (pas http)
- une gestion complexe des ACL (difficile d'analyser les ACL)
- ce n'est pas un pare-feu statefull, donc vous devez explicitement autoriser le trafic inverse
- dans le cas des commutateurs, vous êtes généralement limité par la taille de la TCAM, ce qui, si vous appliquez une approche de « autoriser uniquement ce qui est nécessaire », peut rapidement devenir un problème.
Remarque
En parlant de trafic inverse, nous devons nous rappeler que nous avons la possibilité suivante (Cisco)
permit tcp any any established
Mais il faut comprendre que cette ligne équivaut à deux lignes :
permit tcp any any ack
permit tcp any any rstCe qui signifie que même s'il n'y a pas eu de segment TCP initial avec le drapeau SYN (c'est-à-dire que la session TCP n'a même pas commencé à s'établir), ce ACL laissera passer le paquet avec le drapeau ACK, ce dont un attaquant peut tirer parti pour transmettre des données.
Cela signifie que cette ligne ne transforme en aucun cas votre routeur ou commutateur L3 en un pare-feu stateful.
Un niveau élevé de protection
Dans Dans la section consacrée aux centres de données, nous avons examiné les différentes méthodes de protection.
- pare-feu stateful (par défaut)
- protection ddos/dos
- pare-feu applicatif
- prévention des menaces (antivirus, anti-espion et vulnérabilités)
- filtrage d'URL
- filtrage de données (filtrage de contenu)
- blocage de fichiers (blocage de types de fichiers)
Dans le cas d'un bureau, la situation est similaire, mais les priorités sont légèrement différentes. La disponibilité du bureau (availability) n'est généralement pas aussi critique que dans le cas d'un centre de données, tandis que la probabilité de trafic malveillant "interne" est considérablement plus élevée.
Par conséquent, les méthodes de protection suivantes pour ce segment deviennent critiques :
- pare-feu applicatif
- prévention des menaces (anti-virus, anti-spyware et vulnérabilités)
- filtrage d'URL
- filtrage de données (filtrage de contenu)
- blocage de fichiers (blocage de types de fichiers)
Bien que toutes ces méthodes de protection, à l'exception du pare-feu d'application, aient traditionnellement été et continuent d'être traitées sur les hôtes finaux (par exemple, l'installation de logiciels antivirus) et par le biais de proxy, les NGFW modernes fournissent également ces services.
Les fournisseurs d'équipements de sécurité s'efforcent de créer une protection globale, c'est pourquoi, en plus de la protection sur la boîte locale, diverses technologies cloud et logiciels clients pour les hôtes (protection des points de terminaison / EPP) sont proposés. Par exemple, dans nous voyons que Palo Alto et Cisco ont leurs EPP (PA : Traps, Cisco : AMP), mais ne sont pas en tête.
L'activation de ces protections (généralement via l'achat de licences) sur le pare-feu n'est bien sûr pas obligatoire (vous pouvez suivre la méthode traditionnelle), mais cela offre certains avantages :
- dans ce cas, il y a un point unique d'application des méthodes de protection, ce qui améliore la visibilité (voir le sujet suivant).
- si un appareil non protégé est trouvé dans votre réseau, il est tout de même couvert par le "parapluie" de protection du pare-feu
- en utilisant les protections sur le pare-feu conjointement avec la protection sur les hôtes finaux, nous augmentons les chances de détection du trafic malveillant. Par exemple, l'utilisation de la prévention des menaces sur les hôtes locaux et sur le pare-feu augmente les chances de détection (à condition, bien sûr, que ces solutions reposent sur des produits logiciels différents).
Remarque
Par exemple, si vous utilisez Kaspersky comme antivirus à la fois sur le pare-feu et sur les hôtes finaux, cela n'augmentera pas vraiment vos chances de prévenir une attaque virale dans votre réseau.
Visibilité du réseau
simplement – «voir» ce qui se passe dans votre réseau, que ce soit en temps réel ou des données historiques.
Je diviserais cette «vision» en deux groupes :
Premier groupe : ce que votre système de surveillance vous fournit habituellement.
- charge du matériel
- charge des canaux
- utilisation de la mémoire
- utilisation des disques
- changement de table de routage
- état des liaisons
- disponibilité du matériel (ou des hôtes)
- …
Deuxième groupe : informations liées à la sécurité.
- diverses statistiques (par exemple, sur les applications, sur le trafic URL, quels types de données ont été téléchargées, données sur les utilisateurs)
- ce qui a été bloqué par des politiques de sécurité et pourquoi, à savoir
- application interdite
- interdite sur la base d'ip/protocole/port/flags/zones
- prévention des menaces
- filtrage d'URL
- filtrage de données
- blocage de fichiers
- …
- statistiques sur les attaques DOS/DDOS
- tentatives échouées d'identification et d'autorisation
- statistiques sur tous les événements mentionnés ci-dessus de violation des politiques de sécurité
- …
Dans ce chapitre consacré à la sécurité, nous nous intéressons précisément à la deuxième partie.
Certains pare-feu modernes (de mon expérience Palo Alto) offrent un bon niveau de visibilité. Mais bien sûr, le trafic qui vous intéresse doit passer par ce pare-feu (dans ce cas, vous avez la possibilité de bloquer le trafic) ou être réfléchi vers le pare-feu (utilisé uniquement pour la surveillance et l'analyse), et vous devez disposer de licences permettant d'activer tous ces services.
Il existe bien sûr aussi un chemin alternatif, disons traditionnel, par exemple,
- les statistiques de sessions peuvent être collectées via netflow et ensuite utiliser des outils spéciaux pour analyser les informations et visualiser les données
- prévention des menaces – programmes spéciaux (anti-virus, anti-spyware, pare-feu) sur les hôtes finaux
- filtrage d'URL, filtrage de données, blocage de fichiers – sur proxy
- vous pouvez également analyser tcpdump, par exemple,
Vous pouvez combiner ces deux approches, complétant les fonctions manquantes ou les dupliquant pour augmenter la probabilité de détection d'une attaque.
Quelle approche choisir ?
Cela dépend fortement des compétences et des préférences de votre équipe.
Il y a des avantages et des inconvénients des deux côtés.
Système centralisé unique d'authentification et d'autorisation
Avec un bon design, la mobilité dont nous avons discuté dans cet article implique que vous ayez les mêmes accès que vous travailliez depuis le bureau, de chez vous, à l'aéroport, dans un café ou depuis tout autre endroit (avec les restrictions dont nous avons discuté ci-dessus). En quoi cela semble-t-il problématique ?
Pour mieux comprendre la complexité de cette tâche, examinons un design typique.
Exemple
- Vous avez divisé tous les employés en groupes. Vous avez décidé de fournir des accès par groupe.
- À l'intérieur du bureau, vous contrôlez les accès sur le pare-feu du bureau.
- Le trafic du bureau vers le centre de données est contrôlé sur le pare-feu du centre de données.
- Vous utilisez Cisco ASA comme passerelle VPN et pour contrôler le trafic entrant dans votre réseau depuis des clients distants, vous appliquez des ACL locales (sur l'ASA).
Maintenant, supposons qu'on vous demande d'ajouter un accès supplémentaire pour un certain employé. Il vous est demandé d'ajouter l'accès uniquement pour lui et pour personne d'autre dans son groupe.
Pour cela, nous devons créer un groupe séparé pour cet employé, c'est-à-dire
- sur l'ASA, créer un pool IP séparé pour cet employé
- ajouter une nouvelle ACL sur l'ASA et l'associer à ce client distant
- créer de nouvelles politiques de sécurité sur les pare-feux du bureau et du centre de données.
C'est bien si cet événement est rare. Mais dans ma pratique, j'ai été confronté à une situation où des employés participaient à différents projets, et ce jeu de projets variait assez souvent pour certains d'entre eux, et ce n'était pas 1 ou 2 personnes, mais des dizaines. Bien sûr, il fallait changer quelque chose ici.
Cela a été résolu de la manière suivante.
Nous avons décidé que la seule source de vérité déterminant tous les accès possibles d'un employé serait LDAP. Nous avons créé tous les groupes possibles qui déterminent les ensembles d'accès et chaque utilisateur était rattaché à un ou plusieurs groupes.
Ainsi, par exemple, supposons qu'il y avait des groupes
- invité (accès à Internet)
- accès commun (accès aux ressources communes : e-mail, base de connaissances, …)
- comptabilité
- projet 1
- projet 2
- administrateur de base de données
- administrateur Linux
- …
Et si quelqu'un des employés était impliqué à la fois dans le projet 1 et dans le projet 2, et qu'il avait besoin des accès nécessaires pour travailler sur ces projets, alors cet employé était associé aux groupes suivants :
- guest
- accès commun
- projet 1
- projet 2
Comment transformer maintenant ces informations en accès sur l'équipement réseau ?
La politique d'accès dynamique (DAP) de Cisco ASA (voir ) est tout à fait adaptée à cette tâche.
Pour résumer notre mise en œuvre, lors du processus d'identification/authentification, l'ASA reçoit un ensemble de groupes depuis LDAP correspondant à cet utilisateur et « assemble » à partir de plusieurs ACL locales (chacune correspondant à un groupe) une ACL dynamique avec tous les accès nécessaires, ce qui répond pleinement à nos besoins.
Mais cela ne concerne que les connexions VPN. Pour égaliser la situation tant pour les employés se connectant via VPN que pour ceux étant au bureau, une étape supplémentaire a été mise en place.
Lors de la connexion depuis le bureau, les utilisateurs, grâce au protocole 802.1x, étaient orientés soit vers un VLAN d'invités (pour les visiteurs), soit vers un VLAN d'accès commun (pour les employés de l'entreprise). Ensuite, pour obtenir des accès spécifiques (par exemple, aux projets dans le centre de données), les employés devaient se connecter par VPN.
Pour les connexions depuis le bureau et à domicile, différents groupes de tunnel étaient utilisés sur l'ASA. Cela était nécessaire afin que pour les connexions depuis le bureau, le trafic vers les ressources communes (utilisées par tous les employés, telles que la messagerie, les serveurs de fichiers, le système de ticketing, DNS, ...) ne passe pas par l'ASA, mais par le réseau local. Ainsi, nous ne saturions pas l'ASA avec un trafic supplémentaire, y compris un trafic à fort volume.
Ainsi, le problème a été résolu.
Nous avons obtenu
- un ensemble d'accès identique, tant pour les connexions depuis le bureau que pour les connexions à distance
- l'absence de dégradation du service lors du travail depuis le bureau en raison du passage d'un trafic à fort volume via l'ASA
Quel est encore l'avantage de cette approche?
Dans l'administration des accès. Les accès sont facilement modifiés, en un seul endroit.
Par exemple, si un employé quitte l'entreprise, vous n'avez qu'à le supprimer de LDAP, et il perd automatiquement tous ses accès.
Vérification de l'hôte (host checking)
Lorsque nous autorisons des connexions à distance, nous prenons le risque d'introduire non seulement l'employé de l'entreprise dans le réseau, mais aussi tout logiciel malveillant qui pourrait probablement se trouver sur son ordinateur (par exemple, personnel), et surtout, à travers ce logiciel, nous pourrions potentiellement ouvrir l'accès à notre réseau à un attaquant utilisant cet hôte comme proxy.
Il est judicieux d'appliquer les mêmes exigences de sécurité à un hôte connecté à distance qu'à un hôte situé au bureau.
Cela inclut également la version « correcte » du système d'exploitation, des logiciels antivirus, des anti-programmes espions, des pare-feu et des mises à jour. En général, cette fonctionnalité existe sur le concentrateur VPN (pour ASA, voir par exemple, ).
Il est également raisonnable d'appliquer les mêmes méthodes d'analyse et de blocage du trafic (voir « Niveau élevé de protection »), qui sont conformes à votre politique de sécurité appliquée au trafic de bureau.
On peut raisonnablement supposer que votre réseau de bureau ne se limite plus à l'immeuble de bureaux et aux hôtes qui s'y trouvent.
Exemple
Une bonne pratique est de fournir à chaque employé nécessitant un accès à distance un bon ordinateur portable pratique et d'exiger qu'il travaille, tant au bureau qu'à domicile, uniquement depuis celui-ci.
Cela augmente non seulement le niveau de sécurité de votre réseau, mais c'est également très pratique et est généralement perçu positivement par les employés (si c'est vraiment un bon et pratique ordinateur portable).
Du sens de la mesure et de l'équilibre
En principe, c'est une discussion sur le troisième sommet de notre triangle - le prix.
Considérons un exemple hypothétique.
Exemple
Vous avez un bureau de 200 personnes. Vous avez décidé de le rendre aussi confortable et sécurisé que possible.
C'est pourquoi vous avez décidé de faire passer tout le trafic par le pare-feu et ainsi, pour tous les sous-réseaux du bureau, le pare-feu est la passerelle par défaut. En plus des logiciels de sécurité installés sur chaque hôte final (antivirus, anti-programmes espions et logiciels de pare-feu), vous avez également décidé d'appliquer toutes les méthodes de protection possibles sur le pare-feu.
Pour garantir une connexion rapide (tout pour le confort), vous avez choisi des commutateurs avec des ports d'accès 10 gigabits comme commutateurs d'accès, et des pare-feux haute performance NGFW, comme les pare-feux Palo Alto de la série 7K (avec 40 ports de 40 gigabits), bien sûr avec toutes les licences incluses et, naturellement, une paire de haute disponibilité.
En outre, bien sûr, pour travailler avec cette gamme de matériel, nous avons besoin d'au moins quelques ingénieurs en sécurité hautement qualifiés.
De plus, vous avez décidé de fournir à chaque employé un bon ordinateur portable.
Au total, environ 10 millions de dollars pour l'implémentation, des centaines de milliers de dollars (je pense plutôt près d'un million) pour le support annuel et les salaires des ingénieurs.
Bureau, 200 personnes...
Pratique ? Probablement, oui.Vous présentez cette proposition à votre direction…
Il est peut-être vrai qu'il existe un certain nombre d'entreprises dans le monde pour lesquelles cela est une solution acceptable et correcte. Si vous êtes un employé de cette entreprise, félicitations, mais dans la grande majorité des cas, je suis certain que vos connaissances ne seront pas appréciées par la direction.
Cet exemple est-il exagéré ? Le chapitre suivant répondra à cette question.
Si vous ne voyez rien de ce qui est mentionné ci-dessus dans votre réseau, c'est la norme.
Pour chaque cas spécifique, vous devez trouver votre propre compromis raisonnable entre commodité, prix et sécurité. Souvent, un NGFW n'est même pas nécessaire dans votre bureau, et une protection L7 sur le pare-feu n'est pas indispensable. Il suffit d'assurer un bon niveau de visibilité et d'alertes, ce qui peut être réalisé en utilisant des produits open source, par exemple. Oui, votre réaction à une attaque ne sera pas instantanée, mais l'essentiel est que vous la verrez, et si les bons processus sont présents dans votre département, vous serez en mesure de la neutraliser rapidement.
Et je vous rappelle que, selon le concept de cette série d'articles, vous ne concevez pas un réseau, vous essayez simplement d'améliorer ce que vous avez.
Analyse de l'architecture SAFE du bureau
Notez ce carré rouge que j'ai mis en évidence sur le schéma de , que j'aimerais aborder ici.
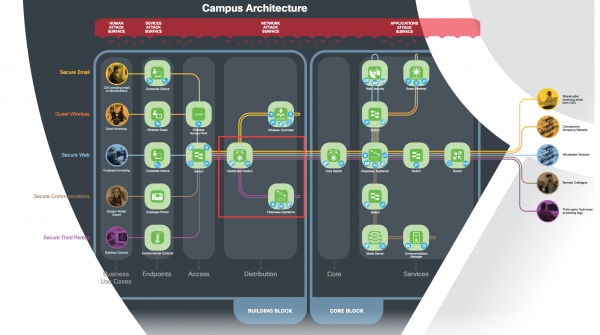
C'est l'un des points clés de l'architecture et l'une des incertitudes les plus importantes.
Remarque
Je n'ai jamais configuré ni travaillé avec FirePower (de la gamme de pare-feu Cisco — seulement avec ASA), donc je vais le considérer comme tout autre pare-feu, par exemple, comme Juniper SRX ou Palo Alto, en supposant qu'il possède les mêmes capacités.
Des configurations ordinaires, je ne vois que 4 options possibles pour utiliser un pare-feu dans cette connexion :
- le passerelle par défaut pour chaque sous-réseau est un commutateur, le pare-feu étant en mode transparent (c'est-à-dire que tout le trafic passe par lui, mais ne forme pas de saut L3)
- les sous-interfaces ou les interfaces SVI du pare-feu sont les passerelles par défaut pour chaque sous-réseau, le commutateur joue le rôle de L2
- des VRF différents sont utilisés sur le commutateur, et le trafic entre les VRF passe par le pare-feu, le trafic à l'intérieur d'un VRF est contrôlé par les ACL sur le commutateur
- tout le trafic est réfléchi vers le pare-feu pour analyse et surveillance, le trafic ne passe pas par lui
Note 1
Des combinaisons de ces options sont possibles, mais pour simplifier, nous ne les considérerons pas.
Remarque2
Il est également possible d'utiliser le PBR (architecture de chaîne de services), mais pour l'instant, bien que cela soit, à mon sens, une solution élégante, elle reste plutôt exotique, donc je ne l'examine pas ici.
D'après la description des flux dans le document, nous voyons que le trafic passe tout de même par le pare-feu, c'est-à-dire que, conformément à la conception de Cisco, la quatrième option est écartée.
Examinons d'abord les deux premières options.
Dans ces options, tout le trafic passe par le pare-feu.
Regardons maintenant , regardons et nous voyons que si nous voulons avoir une bande passante totale pour notre bureau d'au moins 10 à 20 gigabits, nous devons acheter la version 4K.
Remarque
Lorsque je parle de bande passante totale, je fais référence au trafic entre les sous-réseaux (et non à l'intérieur d'un seul VLAN).
D'après la GPL, nous voyons que pour le Bundle HA avec Threat Defense, le prix varie entre environ 0,5 et 2,5 millions de dollars selon le modèle (4110 à 4150).
Ainsi, notre conception commence à ressembler à l'exemple précédent.
Cela signifie-t-il que cette conception est incorrecte ?
Non, cela ne signifie pas. Cisco vous offre la protection maximale possible basée sur la gamme de produits qu'elle propose. Mais cela ne veut pas dire que c'est une obligation pour vous.
En principe, c'est une question courante qui surgit lors de la conception d'un bureau ou d'un data center, et cela signifie simplement qu'il faut chercher un compromis.
Par exemple, ne pas faire passer tout le trafic par le pare-feu, et dans ce cas, la troisième option me semble assez sympathique, ou (voir la section précédente), peut-être que vous n'avez pas besoin de « Threat Defense » ou même pas besoin de pare-feu dans ce segment du réseau, et il suffit de se contenter d'une surveillance passive à l'aide de solutions payantes (pas chères) ou open source, ou un pare-feu est nécessaire, mais d'un autre fournisseur.
Il y a généralement cette incertitude et il n'y a pas de réponse claire sur quelle solution est la meilleure pour vous.
C'est là que réside la complexité et la beauté de cette tâche.
Source : habr.com
