

Bonjour à tous !
Aujourd'hui, je souhaite vous parler de la solution cloud pour la recherche et l'analyse des vulnérabilités Qualys Vulnerability Management, sur laquelle est construit l'un de nos .
Ci-dessous, je vais vous montrer comment la numérisation est organisée et quelles informations sur les vulnérabilités peuvent être obtenues à l'issue.
Ce qui peut être scanné
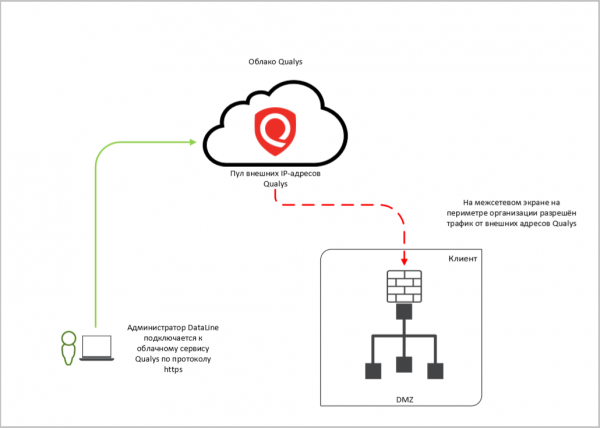
Services externes. Pour la numérisation des services ayant accès à Internet, le client nous fournit leurs adresses IP et les identifiants (si une numérisation avec authentification est nécessaire). Nous scannons les services à l'aide du cloud Qualys et envoyons un rapport à l'issue.
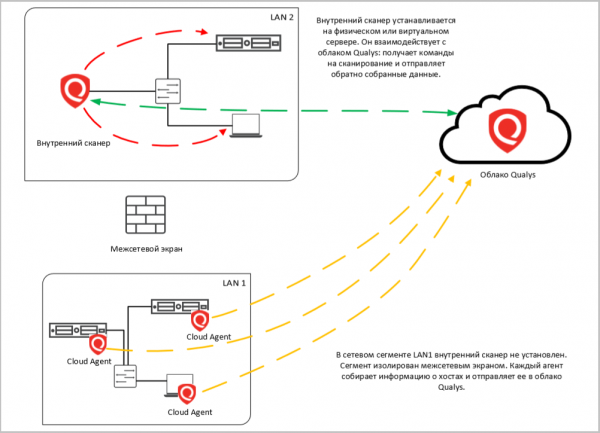
Services internes. Dans ce cas, le scanner recherche des vulnérabilités sur les serveurs internes et l'infrastructure réseau. Grâce à cette numérisation, il est possible de faire un inventaire des versions des systèmes d'exploitation, des applications, des ports ouverts et des services qui se trouvent derrière eux.
Pour la numérisation à l'intérieur de l'infrastructure du client, un scanner Qualys est installé. Le cloud Qualys joue ici le rôle de centre de commandement pour ce scanner.
En plus du serveur interne avec Qualys, des agents (Cloud Agent) peuvent être installés sur les objets de numérisation. Ils collectent des informations sur le système localement, créant pratiquement aucune charge sur le réseau et sur les hôtes sur lesquels ils fonctionnent. Les informations obtenues sont envoyées vers le cloud.
Il y a trois points importants : l'authentification et le choix des objets à scanner.
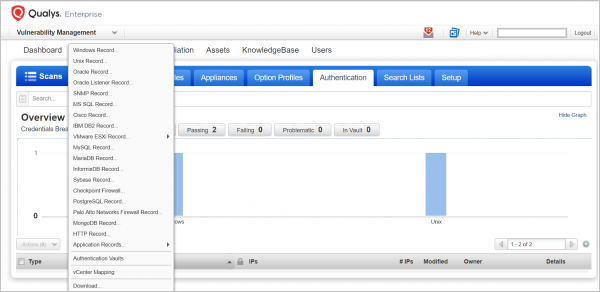
- Utilisation de l'authentification. Certains clients demandent une numérisation blackbox, en particulier pour les services externes : ils nous donnent une plage d'adresses IP sans indiquer le système et disent « agissez comme un hacker ». Mais les hackers agissent rarement à l'aveugle. Lorsqu'il s'agit d'attaquer (et non de faire de la reconnaissance), ils savent ce qu'ils piratent.
À l'aveugle, Qualys peut tomber sur des bannières trompeuses et les scanner au lieu du système cible. De plus, sans comprendre ce qui sera scanné, il est facile de se tromper dans la configuration du scanner et de « perturber » le service vérifié.
La numérisation apportera plus de bénéfices si des contrôles avec authentification sont effectués avant les systèmes numérisés (whitebox). De cette manière, le scanner comprendra où il est arrivé et vous obtiendrez des données complètes sur les vulnérabilités du système cible.

Qualys propose de nombreuses options d'authentification. - Grouper les actifs. Si vous exécutez un scan global sans distinction, cela prendra du temps et générera une charge supplémentaire sur les systèmes. Il est préférable de regrouper les hôtes et services par importance, emplacement, version du système d'exploitation, criticité de l'infrastructure et d'autres critères (dans Qualys, ils sont appelés Groupes d'Actifs et Étiquettes d'Actif) et de sélectionner un groupe spécifique lors du scan.
- Choisir une fenêtre technique pour le scan. Même si vous avez tout prévu et vous êtes préparé, le scan crée une charge supplémentaire sur le système. Il ne provoquera pas nécessairement une dégradation du service, mais il est préférable de choisir un moment spécifique, comme pour une sauvegarde ou l'application de mises à jour.
Que peut-on apprendre des rapports ?
À l'issue du scan, le client reçoit un rapport qui contiendra non seulement la liste de toutes les vulnérabilités détectées, mais aussi des recommandations de base pour les corriger : mises à jour, patches, etc. Il y a de nombreux rapports dans Qualys : il existe des modèles par défaut et vous pouvez créer les vôtres. Pour ne pas se perdre dans cette multitude, il est préférable de se décider au préalable sur les points suivants :
- qui va consulter ce rapport : un gestionnaire ou un technicien ?
- quelle information vous souhaitez obtenir des résultats du scan. Par exemple, si vous souhaitez vérifier si tous les patches nécessaires sont installés et comment se déroule la correction des vulnérabilités précédemment trouvées, ce sera un rapport. En revanche, si vous devez simplement réaliser un inventaire de tous les hôtes, ce sera un autre rapport.
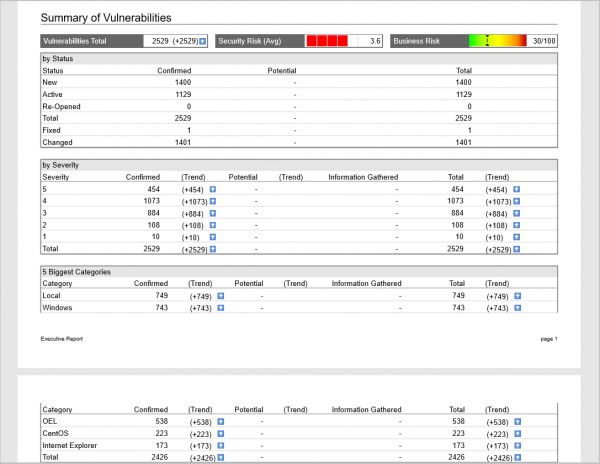
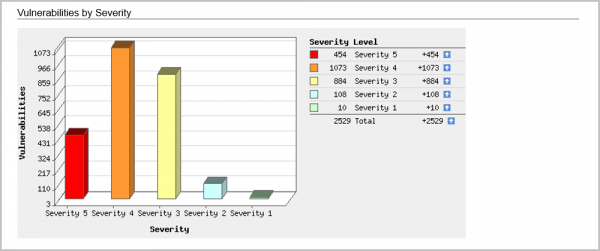
Si votre tâche est de montrer une image concise mais illustrative à la direction, vous pouvez élaborer un Rapport Exécutif. Toutes les vulnérabilités seront organisées par niveaux de criticité, graphiques et diagrammes. Par exemple, le top 10 des vulnérabilités les plus critiques ou les vulnérabilités les plus fréquemment rencontrées.
Pour le technicien, il y a le Rapport Technique avec tous les détails et précisions. Les rapports suivants peuvent être élaborés :
Rapport par hôtes. Un outil utile lorsqu'il est nécessaire d'effectuer un inventaire de l'infrastructure et d'obtenir une vue complète des vulnérabilités des hôtes.
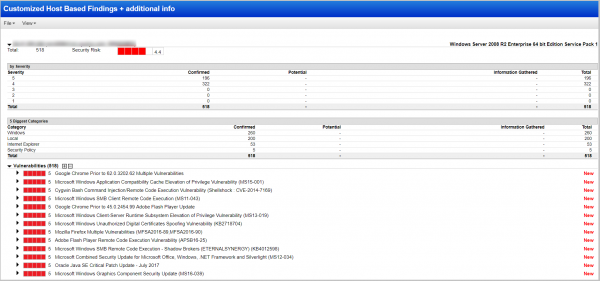
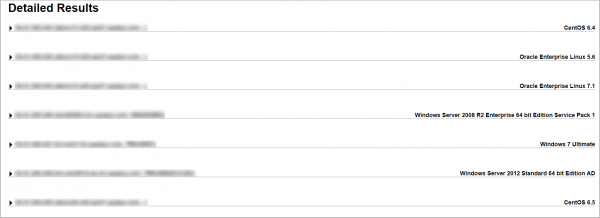
Voici à quoi ressemble la liste des hôtes analysés avec les systèmes d'exploitation en cours d'exécution.
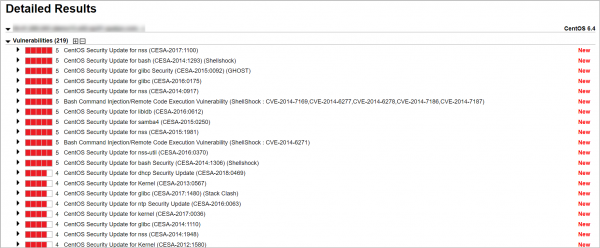
Ouvrons l'hôte qui nous intéresse et nous verrons la liste des 219 vulnérabilités détectées, allant des plus critiques, niveau cinq :
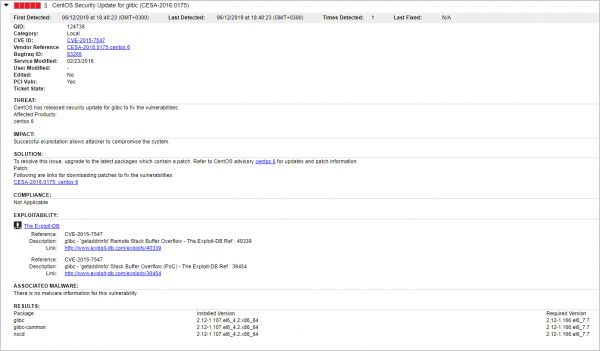
Ensuite, vous pouvez consulter les détails de chaque vulnérabilité. Ici, nous voyons :
- quand la vulnérabilité a été corrigée pour la première et la dernière fois,
- numéros industriels de vulnérabilités,
- patch pour corriger la vulnérabilité,
- y a-t-il des problèmes de conformité avec la norme PCI DSS, NIST, etc.,
- y a-t-il un exploit et des malwares pour cette vulnérabilité,
- la vulnérabilité est-elle détectée lors de l'analyse avec/sans authentification dans le système, etc.
Si ce n'est pas déjà le premier scan – oui, il faut scanner régulièrement 🙂 – vous pouvez le faire avec Trend Report pour suivre la dynamique de gestion des vulnérabilités. Le statut des vulnérabilités sera affiché par rapport à l'analyse précédente : les vulnérabilités qui ont été détectées auparavant et corrigées seront marquées comme fixed, celles qui ne sont pas corrigées – active, les nouvelles – new.
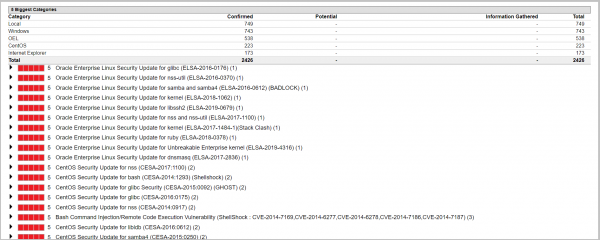
Rapport de vulnérabilités. Dans ce rapport, Qualys établira une liste des vulnérabilités, en commençant par les plus critiques, indiquant sur quel hôte cette vulnérabilité peut être exploitée. Ce rapport sera utile si vous souhaitez vous concentrer sur toutes les vulnérabilités de niveau cinq.
Vous pouvez également faire un rapport uniquement sur les vulnérabilités de niveaux quatre et cinq.
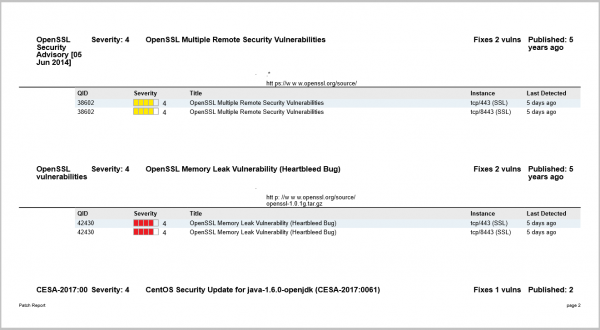
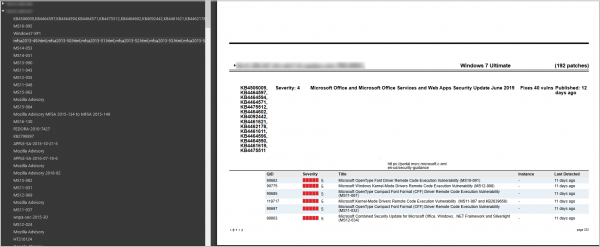
Rapport sur les patches. Ici, vous obtiendrez la liste complète des patches à installer pour corriger les vulnérabilités trouvées. Pour chaque patch, il y a des explications sur les vulnérabilités qu'il corrige, sur quel hôte/système il doit être installé, et un lien direct pour le téléchargement.
Rapport de conformité aux normes PCI DSS. La norme PCI DSS exige de scanner les systèmes d'information et les applications accessibles depuis Internet tous les 90 jours. Après le scan, vous pouvez générer un rapport qui montrera ce qui dans l'infrastructure ne répond pas aux exigences de la norme.
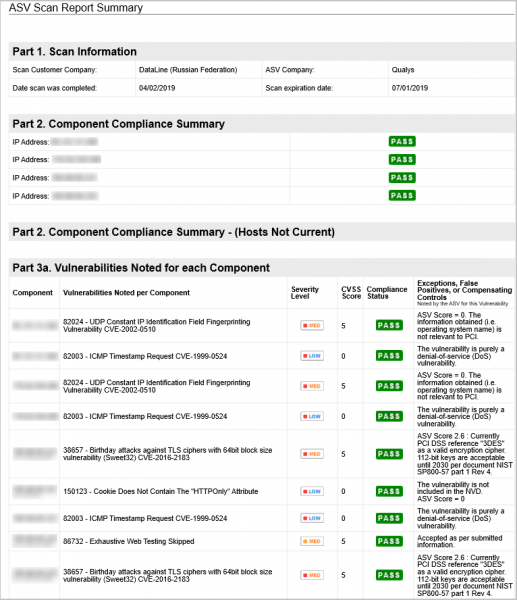
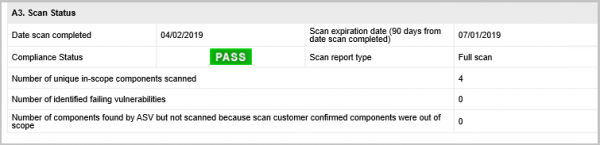
Rapports sur la correction des vulnérabilités. Qualys peut être intégré avec le service desk, et ainsi toutes les vulnérabilités trouvées seront automatiquement converties en tickets. Grâce à ce rapport, vous pourrez suivre les progrès des tickets exécutés et des vulnérabilités corrigées.
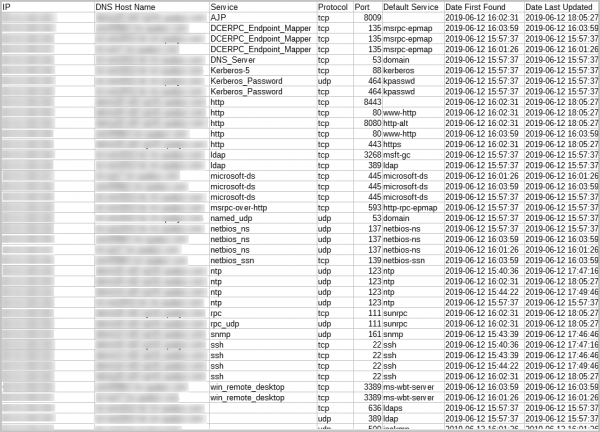
Rapports sur les ports ouverts. Ici, vous pouvez obtenir des informations sur les ports ouverts et les services qui y fonctionnent :
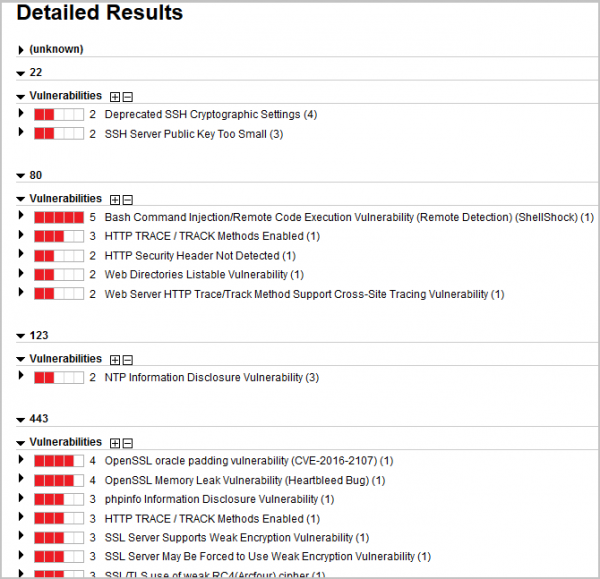
ou générer un rapport sur les vulnérabilités de chaque port :
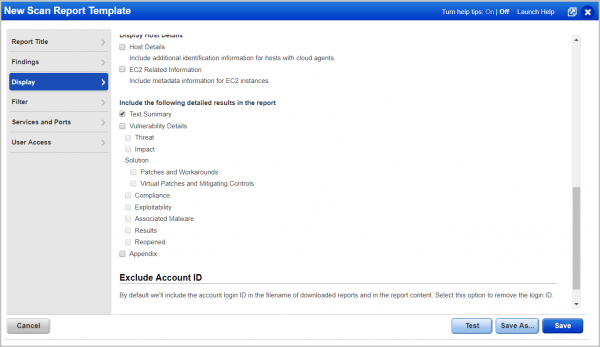
Ce ne sont que des modèles de rapport standard. Vous pouvez créer les vôtres pour des tâches spécifiques, par exemple, pour ne montrer que les vulnérabilités de niveau cinq ou plus. Tous les rapports sont disponibles. Formats de rapports : CSV, XML, HTML, PDF, et docx.
Et n'oubliez pas : La sécurité n'est pas un résultat, mais un processus. Un scan ponctuel permet d'identifier des problèmes immédiats, mais cela ne constitue pas un véritable processus de gestion des vulnérabilités.
Pour vous aider à vous engager dans ce travail régulier, nous avons créé un service basé sur Qualys Vulnerability Management.
Pour tous les lecteurs de Habr, il y a une promotion : en commandant un service de scan d'un an, deux mois de scans sont offerts. Vous pouvez soumettre vos demandes , dans le champ « Commentaire », indiquez Habr.
Source : habr.com
