

En 2008, j'ai eu l'occasion de visiter une entreprise IT. Une étrange tension était palpable chez chaque employé. La raison était simple : les téléphones portables devaient être déposés dans un tiroir à l'entrée du bureau, une caméra était placée derrière eux, et il y avait deux grandes caméras supplémentaires surveillant la pièce, ainsi qu'un logiciel de contrôle avec enregistreur de touches. Et oui, ce n'était pas une entreprise qui développait des systèmes de surveillance ou des systèmes vitaux pour les avions, mais simplement un développeur de logiciels de gestion d'entreprise, désormais absorbé, écrasé et n'existant plus (ce qui semble logique). Si vous pensez qu'il n'y a pas cela dans votre bureau avec des hamacs et des M&M dans des bols, vous vous trompez peut-être — simplement, en 11 ans, le contrôle a appris à être discret et efficace, sans débats sur les sites visités et les films téléchargés.
Alors, ne peut-on vraiment pas se passer de tout ça ? Qu'en est-il de la confiance, de la loyauté, de la foi en les gens ? Vous ne le croirez pas, mais il y a autant d'entreprises sans mesures de sécurité. Pourtant, les employés réussissent à faire des erreurs autant ici que là-bas — simplement parce que le facteur humain peut détruire des mondes, sans parler de votre entreprise. Alors, où vos employés peuvent-ils faire des bêtises ?
Ce n'est pas un post très sérieux, qui a deux fonctions précises : égayer un peu la vie de bureau et rappeler les éléments de base en matière de sécurité qui sont souvent oubliés. Ah, et aussi, rappeler une fois de plus — n'est-ce pas une question de sécurité ce logiciel ? 🙂
Allons-y de façon aléatoire !
Mots de passe, mots de passe, mots de passe…
On en parle et une vague d'indignation monte : comment cela se fait-il, après tant de fois qu'on a averti le monde, la situation est toujours la même ! Dans des entreprises de tous niveaux, de l'IP aux multinationales, c'est un point très sensible. Parfois, j'ai l'impression que si demain on construisait une véritable Étoile de la Mort, dans le panneau d'administration, il y aurait quelque chose comme admin/admin. Alors, que peut-on attendre des simples utilisateurs pour qui leur page personnelle sur VKontakte vaut bien plus que leur compte d'entreprise ? Voici les points qu'il faut vérifier :
- Prendre des notes de mots de passe sur des morceaux de papier, au dos du clavier, sur l'écran, sur le bureau sous le clavier, ou sur une étiquette sous la souris (si malins !) - les employés ne doivent jamais faire cela. Et ce n'est pas parce qu'un terrible hacker va entrer et télécharger tout le 1C sur une clé USB pendant le déjeuner, mais parce qu'il pourrait y avoir un Sasha mécontent dans le bureau qui envisage de démissionner et de causer des problèmes ou de voler des informations en partant. Pourquoi ne pas le faire pendant le déjeuner ?
C'est ça ? Ce machin garde tous mes mots de passe.
- Mettre en place des mots de passe simples pour accéder au PC et aux programmes de travail. Les dates de naissance, qwerty123 et même asdf - ce sont des combinaisons qui devraient figurer dans des blagues et sur des forums, pas dans un système de sécurité d'entreprise. Établissez des exigences pour les mots de passe et leur longueur, et imposez une fréquence de changement.
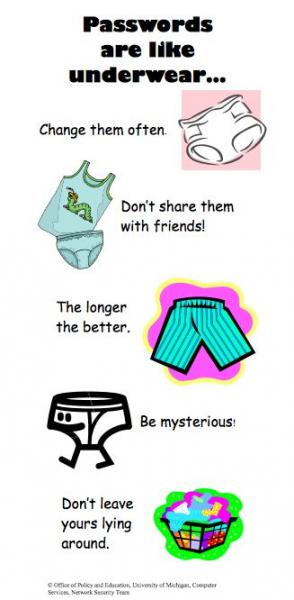
Un mot de passe, c'est comme des sous-vêtements : changez-le souvent, ne le partagez pas avec vos amis, un long mot de passe est préférable, restez mystérieux et ne le laissez pas traîner partout.
- Les mots de passe par défaut des fournisseurs pour accéder au programme sont dangereux, ne serait-ce que parce que presque tous les employés connaissent ces mots de passe, et si vous avez à faire à un système web dans le cloud, il est facile pour quiconque d'accéder aux données. Surtout si votre sécurité réseau est aussi élevée que de ne pas débrancher le câble.
- Expliquez aux employés que l'indice du mot de passe dans le système d'exploitation ne doit pas ressembler à « ma date de naissance », « le prénom de ma fille », « Gvozd-ika-78545-ap#1! en anglais » ou « un qwerty suivi d'un un et d'un zéro ».
Mon petit chat me génère des mots de passe magnifiques ! Il se promène sur mon clavier.
Accès physique aux dossiers.
Comment l'accès à la documentation comptable et personnelle est-il organisé dans votre entreprise (par exemple, pour les dossiers personnels des employés) ? Laissez-moi deviner : si c'est une petite entreprise, c'est dans le bureau ou chez le patron, dans des dossiers sur les étagères, ou dans un placard ; si c'est une grande entreprise, c'est dans le service des ressources humaines sur des étagères. Et si c'est très grand, alors probablement tout est bien fait : un bureau ou un bloc séparé avec une clé magnétique, auquel seuls certains employés ont accès, et pour y entrer, il faut appeler l'un d'eux et entrer dans cet espace en leur présence. Il n'y a rien de compliqué à instaurer une telle sécurité dans n'importe quelle entreprise, ou du moins d'apprendre à ne pas écrire le mot de passe du coffre-fort de bureau avec un stylo sur la porte ou sur le mur (tout cela est basé sur des événements réels, ne riez pas).
Pourquoi est-ce important ? Tout d'abord, les employés ont une tendance pathologique à vouloir connaître les détails les plus intimes les uns des autres : situation familiale, salaire, diagnostics médicaux, éducation, etc. Cela constitue un type de chantage dans la compétition au bureau. Et ce ne sera pas en votre faveur d'avoir des querelles lorsque le designer Petya découvre qu'il gagne 20 000 de moins que la designer Alice. Deuxièmement, les employés peuvent également accéder aux informations financières de l'entreprise (bilans, rapports annuels, contrats). Troisièmement, des éléments peuvent simplement être perdus, endommagés ou volés pour masquer des traces dans leur propre biographie professionnelle.
Un entrepôt, où pour certains c'est une perte, pour d'autres c'est un trésor
Si vous avez un entrepôt, considérez que tôt ou tard, vous serez inévitablement confronté à des contrevenants — c'est simplement la psychologie humaine de voir une grande quantité de produits et de croire fermement que prendre un peu de tout, ce n'est pas du vol, mais du partage. Et une unité de produit de cette pile peut coûter 200 000, 300 000, voire plusieurs millions. Malheureusement, rien ne peut arrêter le vol, sauf un contrôle et une comptabilité méticuleux et total : caméras, réception et déduction par codes-barres, automatisation de la comptabilité des entrepôts (par exemple, dans notre la comptabilité des entrepôts est organisée de manière à ce que le responsable et le manager puissent voir le mouvement des marchandises dans l'entrepôt en temps réel).
Par conséquent, armez votre entrepôt jusqu'aux dents, assurez la sécurité physique contre les menaces externes et une sécurité totale contre les menaces internes. Les employés dans le transport, la logistique, et l'entrepôt doivent être pleinement conscients qu'il y a un contrôle, qu'il fonctionne et que, si quelque chose ne va pas, ils s'auto-puniront.
* ne mettez pas vos mains dans l'infrastructure
Si l'histoire du serveur et du nettoyeur a déjà vécu sa vie et a depuis longtemps été racontée comme une légende dans d'autres secteurs (par exemple, une histoire similaire circulait sur la mystérieuse coupure d'un appareil de ventilation dans la même chambre), d'autres réalités persistent. La sécurité réseau et IT des entreprises dans les petites et moyennes entreprises laisse souvent à désirer, et cela ne dépend souvent pas du fait que vous ayez un administrateur système interne ou un invité. Le second s'en sort souvent même mieux.
Alors, quelles capacités ont les employés ici ?
- La chose la plus innocente et inoffensive consiste à se rendre dans le serveur, à tirer sur les câbles, à jeter un coup d'œil, à renverser du thé, à mettre des salissures ou à essayer de configurer quelque chose soi-même. Cela concerne surtout les « utilisateurs confiants et avancés », qui enseignent héroïquement à leurs collègues à désactiver les antivirus et à contourner la protection sur les PC, persuadés d'être des dieux de la salle serveurs. En résumé, l'accès autorisé et limité est votre priorité.
- Vol de matériel et substitution de composants. Vous aimez votre entreprise et vous avez fourni à tout le monde des cartes graphiques puissantes pour que le système de facturation, le CRM et tout le reste fonctionnent parfaitement ? Très bien ! Malheureusement, des individus rusés (et parfois des femmes) peuvent facilement les remplacer par des cartes maison, tandis qu'eux joueront à des jeux sur des modèles de bureau — personne ne le saura. C'est la même histoire avec les claviers, les souris, les ventilateurs, les onduleurs et tout ce qui peut être remplacé dans la configuration matérielle. Au final, vous courez le risque d'endommager les biens ou de les perdre complètement tout en ne recevant pas la vitesse et la qualité de service souhaitées avec les systèmes et applications d'information. Un système de surveillance (système ITSM) avec contrôle des configurations, fourni avec un administrateur système incorruptible et principiel, est la clé.
Peut-être souhaitez-vous chercher un meilleur système de sécurité ? Je ne suis pas sûr que ce symbole soit suffisant.
- L'utilisation de vos propres modems, points d'accès ou d'un Wi-Fi partagé rend l'accès aux fichiers moins sécurisé et pratiquement incontrôlable, ouvrant la voie aux malfaiteurs (y compris en collusion avec les employés). Par ailleurs, la probabilité qu'un employé utilisant « son propre Internet » passe son temps de travail sur YouTube, sur des sites humoristiques ou sur les réseaux sociaux est bien plus élevée.
- Des mots de passe et des identifiants uniques pour accéder à l'admin du site, au CMS, aux logiciels applicatifs — ce sont des éléments dangereux, transformant un employé incompétent ou malveillant en un vengeur insaisissable. Si vous avez 5 personnes du même sous-réseau se connectant sous le même identifiant/mot de passe pour accrocher une bannière, vérifier des liens publicitaires et des métriques, corriger une mise en page et uploader une mise à jour, vous ne devinerez jamais lequel d'entre eux a accidentellement transformé le CSS en citrouille. Donc : identifiants différents, mots de passe différents, journalisation des actions et restriction des droits d'accès.
- Faut-il parler des logiciels non licenciés que les employés téléchargent sur leur PC pour retoucher quelques photos ou réaliser quelque chose d’assez amateur pendant leurs heures de travail ? Vous n'avez pas entendu parler des vérifications du département « K » de la police ? Alors, elles arrivent chez vous !
- L'antivirus doit fonctionner. Oui, certains d'entre eux peuvent ralentir le PC, être agaçants et sembler être un signe de lâcheté, mais il vaut mieux prévenir que guérir, plutôt que de payer le prix d'un temps d'arrêt au travail ou, pire encore, de données volées.
- Les avertissements du système d'exploitation concernant le danger d'installer une application ne doivent pas être ignorés. Aujourd'hui, télécharger quelque chose pour le travail ne prend que quelques secondes ou quelques minutes. Par exemple, Direct.Commander ou l'éditeur AdWords, un SEO-parser quelconque, etc. Si les produits de Yandex et de Google sont plus ou moins clairs, de nouveaux redimensionneurs d'image, nettoyeurs de virus gratuits, éditeurs vidéo avec trois effets, outils de capture d'écran, enregistreurs Skype et autres « petits programmes » peuvent nuire à un PC individuel tout autant qu'à l'ensemble du réseau de l'entreprise. Habituez les utilisateurs à lire ce que leur demande l'ordinateur avant qu'ils n'appellent l'administrateur système en disant que « tout est mort ». Dans certaines entreprises, la solution est simple : de nombreux utilitaires utiles téléchargés sont stockés sur un partage réseau, où se trouve également une liste de solutions en ligne fiables.
- La politique BYOD ou, à l'inverse, la politique de permettre l'utilisation de matériel de travail en dehors du bureau est un aspect très difficile de la sécurité. Dans ce cas, des membres de la famille, des amis, des enfants et des réseaux publics non sécurisés ont accès à l'équipement. C'est une vraie roulette russe — on peut passer 5 ans sans problème, mais on peut aussi perdre ou endommager tous les documents et fichiers précieux. De plus, si un employé a de mauvaises intentions, faire fuiter des données avec un équipement « mobile » peut se faire aussi facilement que deux octets à transférer. Il faut également se rappeler que les employés échangent souvent des fichiers entre leurs ordinateurs personnels, ce qui peut également créer des failles de sécurité.
- Le blocage des appareils en votre absence est une bonne habitude tant dans le cadre professionnel que personnel. Encore une fois, cela protège des regards curieux de collègues, amis et malfaiteurs dans les lieux publics. C'est difficile à adopter, mais dans un de mes anciens emplois, nous avions une expérience intéressante : lorsque des collègues s'approchaient d'un PC non verrouillé, l'écran se remplissait d'une image de Paint avec l'inscription « Verrouille l'ordinateur ! » et des changements étaient apportés au travail, comme la suppression de la dernière version téléchargée ou du dernier bug créé (c'était un groupe de test). C'était cruel, mais 1 à 2 fois suffisaient même pour les plus récalcitrants. Bien que, je suppose, les non-informaticiens ne comprennent pas nécessairement ce type d'humour.
- Mais le plus grand péché, bien sûr, repose sur l'administrateur système et la direction — dans le cas où ils n'utilisent pas des systèmes de contrôle du trafic, des équipements, des licences, etc.
C'est, bien sûr, la base, car l'infrastructure IT est cet endroit où plus on avance, plus il y a de problèmes. Et cette base doit être établie par tous, et ne pas être remplacée par des phrases comme « nous faisons tous confiance les uns aux autres », « nous sommes une famille », « à qui cela pourrait-il bien servir » — hélas, cela ne dure qu'un temps.
C'est Internet, chérie, ici ils peuvent en savoir beaucoup sur toi.
Il est temps d'introduire une éducation sur l'utilisation sécurisée d'Internet dans le cursus scolaire — et ce n'est pas du tout au sujet des mesures que nous imposent les autres. C'est vraiment sur la capacité à distinguer un lien d'un autre, comprendre où est le phishing et où est l'escroquerie, ne pas ouvrir les pièces jointes d'emails avec le sujet « Acte de vérification » provenant d'adresses inconnues, sans avoir vérifié, etc. Bien que, il semble que les écoliers aient déjà maîtrisé tout cela, mais pas les employés. Il existe une multitude de tromperies et d'erreurs qui peuvent mettre en péril toute l'entreprise d'un seul coup.
- Les réseaux sociaux sont une partie d'Internet qui n'a pas sa place au travail, mais les bloquer au niveau de l'entreprise en 2019 est une mesure impopulaire et démotivante. Par conséquent, il suffit juste d'informer tous les employés sur comment vérifier la légalité des liens, de parler des types de fraudes et de leur demander de travailler correctement.
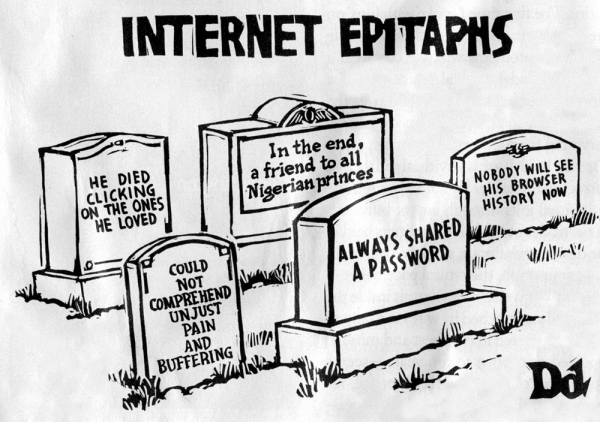
- Le courrier électronique est un point sensible et certainement l'un des moyens les plus populaires pour voler des informations, introduire des logiciels malveillants, infecter des ordinateurs et tout un réseau. Malheureusement, de nombreux employeurs considèrent le client de messagerie comme un élément sur lequel économiser et utilisent des services gratuits, où arrivent environ 200 courriers indésirables par jour, qui passent à travers les filtres, etc. Et certaines personnes inconscientes ouvrent ces messages et pièces jointes, liens, images - espérant apparemment que le prince africain leur a laissé un patrimoine. Après cela, l'administrateur a beaucoup de travail. Ou était-ce ainsi que cela était prévu ? D'ailleurs, une autre histoire cruelle : dans une entreprise, pour chaque message de spam, le KPI de l'administrateur système était réduit. En général, après un mois, il n'y avait plus de spam - cette pratique a été adoptée par l'organisation principale, et il n'y a toujours pas de spam. Nous avons résolu ce problème avec élégance - nous avons développé notre propre client de messagerie et l'avons intégré dans notre propre , donc tous nos clients bénéficient également de cette fonctionnalité pratique.
La prochaine fois que vous recevrez un message étrange avec une icône de trombone, ne cliquez pas dessus !
- Les messageries sont aussi une source de liens peu sécurisés, mais c'est un mal bien moindre que le courrier électronique (sans compter le temps perdu à discuter dans les chats).
Cela semble être des futilités. Cependant, chacune de ces futilités peut avoir des conséquences catastrophiques, surtout si votre entreprise est la cible d'une attaque de concurrents. Et cela peut arriver à pratiquement n'importe qui.
Les employés bavards
C'est ce fameux facteur humain dont il vous sera difficile de vous débarrasser. Les employés peuvent discuter du travail dans le couloir, au café, dans la rue, parler à haute voix d'un autre client chez un client, raconter leurs réussites et projets à la maison. Bien sûr, la probabilité qu'un concurrent soit à l'affût derrière eux est très faible (sauf si vous êtes dans le même centre d'affaires - cela s'est déjà produit), mais celle que le gars clairement en train de discuter affaires soit filmé sur smartphone et posté sur YouTube est, étrangement, plus élevée. Mais cela reste une futilité. Ce qui n'est pas une futilité, c'est lorsque vos employés divulguent volontiers des informations sur le produit ou l'entreprise lors de formations, conférences, meetups, forums professionnels, même sur Habr. D'autant plus que souvent, des personnes provoquent intentionnellement leur adversaire pour de telles conversations, afin de mener une enquête concurrentielle.
Une histoire révélatrice. Lors d'une conférence IT d'une ampleur galactique, le conférencier de la session a affiché un schéma complet de l'organisation de l'infrastructure IT d'une grande entreprise (top-20). Le schéma était incroyablement impressionnant, tout simplement cosmique, il a été photographié par presque tout le monde et a rapidement fait le tour des réseaux sociaux avec des avis enthousiastes. Eh bien, ensuite, le conférencier a traqué par géolocalisation, les stands, les réseaux sociaux qui avaient posté et a supplié de retirer, car il a été assez rapidement appelé pour se faire réprimander. Un bavard est une aubaine pour un espion.
L'ignorance... libère de la punition
Selon le rapport mondial de Kaspersky Lab pour 2017, parmi les entreprises ayant été confrontées à des incidents de cybersécurité au cours de 12 mois, un sur dix (11%) des types d'incidents les plus graves concernait des employés négligents et mal informés.
Ne supposez pas que les employés savent tout sur les mesures de sécurité d'entreprise, assurez-vous de les avertir, de les former, de faire des envois réguliers intéressants sur les problèmes de sécurité, d'organiser des réunions autour d'une pizza et d'expliquer encore une fois les enjeux. Et oui, un excellent conseil — étiquetez toutes les informations imprimées et électroniques par des couleurs, des signes, des inscriptions : secret commercial, confidentiel, usage interne, accès général. Cela fonctionne vraiment.
Le monde moderne a placé les entreprises dans une situation très délicate : il est nécessaire de trouver un équilibre entre l'envie de l'employé au travail de ne pas seulement bosser, mais aussi de recevoir du contenu divertissant en arrière-plan / pendant les pauses, et les règles strictes de la sécurité d'entreprise. Si vous mettez en place un hypercontrôle et des programmes de surveillance inappropriés (oui, ce n'est pas une faute de frappe — ce n'est pas de la sécurité, c'est de la paranoïa) avec des caméras dans le dos, la confiance des employés envers l'entreprise diminuera, et préserver cette confiance est également un outil de sécurité d'entreprise.
Donc, sachez où est la mesure, respectez vos employés, faites des sauvegardes. Et surtout, placez la sécurité au premier plan, et non la paranoïa personnelle.
Si vous avez besoin de et comparez leurs capacités avec vos objectifs et vos tâches. Si vous avez des questions ou des difficultés, n'hésitez pas à nous écrire ou à nous appeler, nous organiserons pour vous une présentation individuelle en ligne — sans classements ni compétitions.
 , où nous écrivons sans publicité sur des sujets non totalement formels concernant les CRM et les affaires.
Source : habr.com
