

L'écosystème des technologies de conteneurisation évolue rapidement et change, ce qui laisse un manque de bonnes pratiques dans ce domaine. Cependant, Kubernetes et les conteneurs sont de plus en plus utilisés — tant pour moderniser les anciennes applications que pour développer des applications cloud modernes.
Commande a rassemblé des prévisions, conseils et meilleures pratiques pour les leaders du marché provenant de Gartner, 451 Research, StacxRoх et d'autres. Ils permettront de garantir et d'accélérer le déploiement des conteneurs dans des environnements de production.
Comment savoir si votre entreprise est prête à déployer des conteneurs en production
, en 2022, plus de 75 % des organisations utiliseront des applications conteneurisées en production. C'est considérablement plus que le taux actuel, où moins de 30 % des entreprises utilisent de telles applications.
Selon , le marché prévu pour l'application des technologies de conteneurs en 2022 sera de 4,3 milliards de dollars. C'est plus du double des montants prévus en 2019, avec un taux de croissance du marché de 30 %.
Dans 87 % des répondants ont déclaré qu'ils utilisaient actuellement des technologies de conteneurs. Pour comparaison, en 2017, ce chiffre n'était que de 55 %.
Malgré l'intérêt croissant et l'augmentation de l'adoption des conteneurs, leur mise en production nécessite une formation en raison de la maturité technologique et du manque de savoir-faire. Les organisations doivent avoir une vision réaliste des processus commerciaux qui nécessitent la conteneurisation des applications. Les leaders IT doivent évaluer s'ils possèdent l'ensemble de compétences nécessaire pour avancer compte tenu de la nécessité d'une formation rapide.
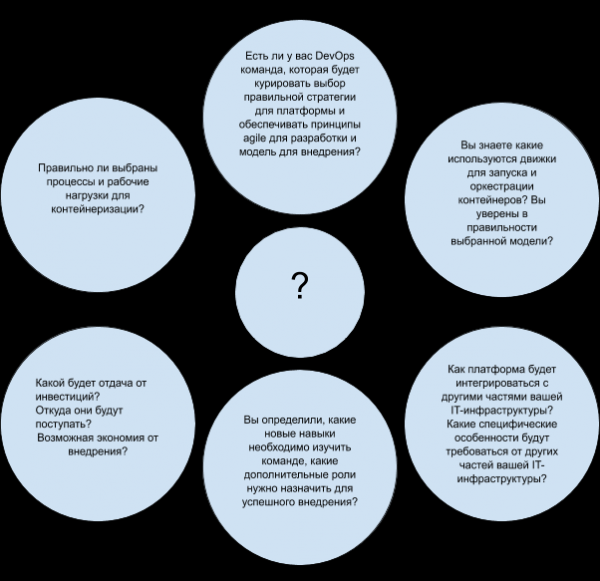
estiment que les questions sur l'image ci-dessous aideront à comprendre si vous êtes prêt pour le déploiement de conteneurs en production :
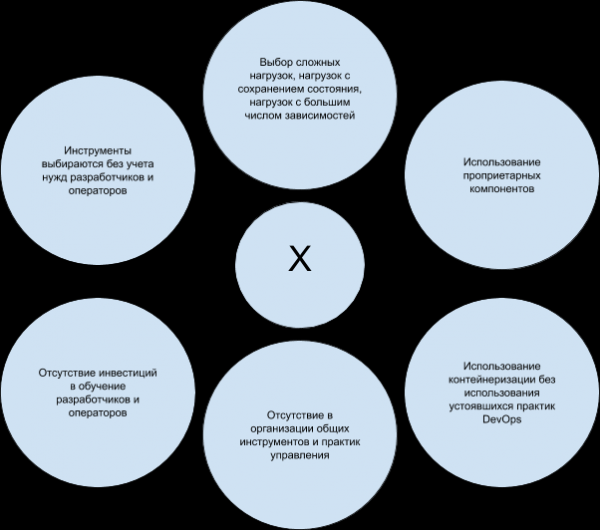
Les erreurs les plus fréquentes lors de l'utilisation de conteneurs en production
Les organisations sous-estiment souvent les efforts nécessaires pour exploiter les conteneurs en production. plusieurs erreurs courantes dans les scénarios clients lors de l'application de conteneurs dans des environnements de production :
Comment assurer la sécurité des conteneurs
La sécurité ne peut pas être abordée « plus tard ». Elle doit être intégrée dans le processus DevOps, d'où l'usage du terme DevSecOps. Les organisations doivent planifier tout au long du cycle de vie du développement, qui comprend le processus de construction et de développement, le déploiement et le lancement de l'application.
:
- Intégrez le processus de numérisation des images d'application pour détecter les vulnérabilités dans le pipeline d'intégration continue/livraison continue (CI/CD). Les applications sont scannées aux étapes de construction et de lancement du logiciel. Soulignez la nécessité de scanner et d'identifier les composants open source, les bibliothèques et les frameworks. L'utilisation de versions anciennes et vulnérables par les développeurs est l'une des principales causes des vulnérabilités des conteneurs.
- Améliorez la configuration grâce aux tests du Center for Internet Security (), disponibles pour Docker ainsi que pour Kubernetes.
- Appliquez systématiquement un contrôle d'accès, assurez une séparation des fonctions et mettez en œuvre une politique de gestion des secrets. Les informations sensibles, telles que les clés Secure Sockets Layer (SSL) ou les identifiants de base de données, sont chiffrées par l'orchestrateur ou des services de gestion tiers et fournies au moment de l'exécution.
- Évitez les conteneurs avec des privilèges élevés grâce à une gestion des politiques de sécurité, cela réduira les risques potentiels de violation.
- Utilisez des outils de sécurité qui fournissent des listes blanches, une surveillance comportementale et une détection des anomalies pour prévenir les actions malveillantes.
:
- Utilisez les capacités intégrées de Kubernetes. Configurez l'accès des utilisateurs en utilisant des rôles. Assurez-vous de ne pas accorder de permissions inutiles aux individus, même s'il peut falloir un certain temps pour réfléchir aux permissions minimales nécessaires. Il peut être tentant de donner des privilèges étendus à l'administrateur de cluster, car cela économise du temps au début. Cependant, tout compromis ou erreur dans le compte peut avoir des conséquences désastreuses plus tard.
- Évitez la duplication des permissions d'accès. Il peut parfois être utile de faire en sorte que différents rôles se chevauchent, mais cela peut entraîner des problèmes d'exploitation et créer des « zones mortes » lors de la suppression des permissions. De plus, il est important de supprimer les rôles inactifs et inutilisés.
- Définissez des politiques réseau : isolez les modules pour limiter leur accès ; autorisez explicitement l'accès à Internet pour les modules qui en ont besoin, en utilisant des étiquettes ; autorisez explicitement la communication entre les modules qui doivent interagir.
Comment organiser la surveillance des conteneurs et des services qu'ils contiennent
Sécurité et surveillance — lors du déploiement de clusters Kubernetes. Les développeurs se concentrent généralement davantage sur les fonctionnalités des applications qu'ils développent que sur les aspects .
:
- Essayez de surveiller l'état des conteneurs ou des services qu'ils contiennent en parallèle avec la surveillance des systèmes hôtes.
- Privilégiez les fournisseurs et outils offrant une intégration approfondie dans l'orchestration des conteneurs, en particulier Kubernetes.
- Choisissez des outils qui fournissent des journaux détaillés, une détection automatique des services et des recommandations en temps réel en utilisant l'analyse et/ou l'apprentissage automatique.
:
- d'utiliser des outils pour la détection automatique et le suivi des métriques des conteneurs, la corrélation des métriques de performance telles que l'utilisation du processeur, de la mémoire et le temps de disponibilité.
- Assurez un planificateur de capacité optimal en prévoyant les dates d'épuisement de la capacité sur la base des indicateurs de surveillance des conteneurs.
- Organisez la surveillance des applications déployées dans des conteneurs en fonction de la disponibilité et de la performance, ce qui est utile tant pour la planification de la capacité que pour la résolution des problèmes de performance.
- Automatisez les flux de travail en fournissant un soutien à la gestion et à l'évolutivité des conteneurs et de leurs environnements de déploiement.
- Automatisez le contrôle d'accès pour suivre la base d'utilisateurs, désactiver les comptes obsolètes et invités, et supprimer les privilèges excessifs.
- Assurez-vous que votre ensemble d'outils peut surveiller ces conteneurs et applications dans différents environnements (cloud, local ou hybride) pour visualiser et corréler les performances au sein de l'infrastructure, du réseau, des systèmes et des applications.
Comment stocker les données et garantir leur sécurité
Avec l'augmentation du nombre de conteneurs de travail avec état, les clients doivent prendre en compte la localisation des données en dehors de l'hôte, ainsi que la nécessité de protéger ces données.
Selon , la sécurité des données est en tête des préoccupations en matière de sécurité, signalées par la majorité des répondants (61 %).
Le chiffrement des données est la principale stratégie de sécurité (64 %), cependant, les répondants utilisent également la surveillance à l'exécution
(49 %), le scanning des vulnérabilités dans les registres (49 %), le scanning des vulnérabilités dans les pipelines CI/CD (49 %) et le blocage des anomalies grâce à la protection à l'exécution (48 %).
:
- Choisissez des solutions de stockage de données basées sur les principes . Il est préférable de se concentrer sur celles qui respectent les exigences de stockage de données pour les services de conteneurs, qui sont indépendantes du matériel, gérées par API, ont une architecture distribuée, prennent en charge le déploiement local et le déploiement dans le cloud public.
- Évitez les plugins et interfaces propriétaires. Optez pour des fournisseurs qui assurent l'intégration avec Kubernetes et prennent en charge des interfaces standard telles que CSI (Container Storage Interfaces).
Comment travailler avec les réseaux
Le modèle traditionnel de réseau d'entreprise, où les spécialistes IT créent des environnements de développement, de test, d'assurance qualité et de production pour chaque projet, ne s'accorde pas toujours bien avec les workflows de développement continu. De plus, les réseaux de conteneurs couvrent plusieurs niveaux.
Dans des règles de haut niveau que devrait respecter la mise en œuvre d'une solution de réseau en cluster :
- Les pods programmés sur un même nœud doivent être en mesure d'échanger des données avec d'autres modules sans utiliser le NAT (traduction d'adresses réseau).
- Tous les démons système (processus de fond, comme kubelet) fonctionnant sur un nœud donné peuvent interagir avec les pods fonctionnant sur le même nœud.
- Les pods utilisant doivent pouvoir communiquer avec tous les autres pods sur tous les autres nœuds sans recourir au NAT. Notez que le réseau hôte n'est pris en charge que sur les hôtes Linux.
Les solutions réseau doivent être étroitement intégrées aux primitives et aux politiques de Kubernetes. Les dirigeants informatiques doivent viser un haut degré d'automatisation du réseau, en fournissant aux développeurs les outils appropriés et une flexibilité suffisante.
:
- Vérifiez si votre CaaS (Container as a Service) ou votre réseau SDN (Software Defined Network) prend en charge les réseaux Kubernetes. Si ce n'est pas le cas ou si la prise en charge est insuffisante, utilisez pour vos conteneurs une interface réseau CNI (Container Network Interface) qui prend en charge les fonctionnalités et les politiques nécessaires.
- Assurez-vous que votre CaaS ou PaaS (Platform as a Service) prend en charge la création de contrôleurs d'entrée et/ou de répartiteurs de charge pour distribuer le trafic entrant entre les nœuds du cluster. Si cette possibilité n'existe pas, envisagez d'utiliser des proxies tiers ou des mécanismes de service mesh.
- Formez vos ingénieurs réseau à travailler avec des réseaux Linux et des outils d'automatisation réseau pour réduire le fossé de compétences et améliorer la flexibilité.
Comment gérer le cycle de vie des applications
Pour une livraison automatisée et ininterrompue des applications, il est nécessaire de compléter l'orchestration des conteneurs par d'autres outils d'automatisation, comme les produits d'infrastructure en tant que code (IaC). Cela inclut Chef, Puppet, Ansible et Terraform.
Des outils d'automatisation pour la construction et le déploiement des applications sont également nécessaires (voir «»). Les conteneurs offrent également des possibilités d'extension similaires à celles qui existaient lors du déploiement de machines virtuelles (VM). Ainsi, les dirigeants informatiques doivent disposer de .
:
- Établissez des normes pour les images de conteneurs de base en tenant compte de la taille, des licences et de la flexibilité pour l'ajout de composants par les développeurs.
- Utilisez des systèmes de gestion de configuration pour gérer le cycle de vie des conteneurs, qui stockent la configuration dans des couches basées sur des images de base, présentes dans des dépôts publics ou privés.
- Intégrez la plateforme CaaS avec des outils d'automatisation pour automatiser l'ensemble du flux de travail des applications.
Comment gérer les conteneurs à l'aide d'orchestrateurs
Les principales fonctionnalités pour le déploiement de conteneurs sont fournies aux niveaux d'orchestration et de planification. Lors de la planification, les conteneurs sont placés sur les hôtes les plus optimaux dans le cluster, comme l'exigent les exigences du niveau d'orchestration.
Kubernetes est devenu le standard de facto de l'orchestration de conteneurs avec une communauté active, soutenue par la plupart des principaux fournisseurs commerciaux.
:
- Définissez les exigences de base pour la gestion de la sécurité, la surveillance, la gestion des politiques, la persistance des données, la gestion des réseaux et le cycle de vie des conteneurs.
- Sur la base de ces exigences, choisissez l'outil qui répond le mieux à vos besoins et scénarios d'utilisation.
- Utilisez les recherches de Gartner (voir ""), pour comprendre les avantages et les inconvénients des différents modèles de déploiement Kubernetes et choisir celui qui convient le mieux à votre tâche.
- Choisissez un fournisseur qui peut offrir une orchestration hybride pour les conteneurs de travail dans plusieurs environnements, avec une intégration étroite avec les backends, des plans de gestion partagés et des modèles de tarification cohérents.
Comment utiliser les capacités des fournisseurs de cloud
, que l'intérêt pour le déploiement de conteneurs dans le cloud public IaaS augmente en raison de la disponibilité d'offres CaaS prêtes à l'emploi, ainsi que de l'intégration étroite de ces offres avec d'autres produits proposés par les fournisseurs de cloud.
Les clouds IaaS offrent une consommation de ressources à la demande, une évolutivité rapide et , ce qui contribue à éviter le besoin de connaissances approfondies sur l'infrastructure et son entretien. La plupart des fournisseurs de cloud proposent des services de gestion des conteneurs, et certains offrent plusieurs options d'orchestration.
Les principaux fournisseurs de services cloud gérés sont présentés dans le tableau :
Fournisseur de cloud
Type de service
Produit/service
Alibaba
Service cloud natif
Alibaba Cloud Container Service, Alibaba Cloud Container Service for Kubernetes
Amazon Web Services (AWS)
Service cloud natif
Amazon Elastic Container Services (ECS), Amazon ECS for Kubernetes (EKS), AWS Fargate
Giant Swarm
MSP
Giant Swarm Managed Kubernetes Infrastructure
Google
Service cloud natif
Google Container Engine (GKE)
IBM
Service cloud natif
IBM Cloud Kubernetes Service
par Microsoft
Service cloud natif
Azure Kubernetes Service, Azure Service Fabric
Oracle
Service cloud natif
OCI Container Engine for Kubernetes
Platform9
MSP
Kubernetes géré
Red Hat
Service hébergé
OpenShift Dedicated & Online
VMware
Service hébergé
Cloud PKS (Beta)
Solutions Cloud Mail.ru*
Service cloud natif
Conteneurs Cloud Mail.ru
* Nous ne cachons pas que nous nous sommes ajoutés nous-mêmes lors de la traduction 🙂
Les fournisseurs de clouds publics ajoutent également de nouvelles capacités et lancent des produits locaux. Dans un avenir proche, les fournisseurs de cloud développeront le support des environnements hybrides et multi-cloud.
:
- Évaluez objectivement les capacités de votre organisation à déployer et à gérer les outils appropriés, tout en considérant des services alternatifs de gestion de conteneurs cloud.
- Choisissez soigneusement les logiciels, en utilisant des solutions open source lorsque cela est possible.
- Choisissez des fournisseurs avec des modèles opérationnels unifiés dans des environnements hybrides, qui offrent une gestion de clusters intégrés depuis un panneau unique, ainsi que des fournisseurs qui simplifient l'utilisation autonome de l'IaaS.
:
- Il vaut la peine de rechercher des distributions qui supportent la haute disponibilité dès la sortie de l'emballage. Cela inclut le support de plusieurs architectures de base, des composants etcd à haute disponibilité, ainsi que la sauvegarde et la restauration.
- Pour assurer la mobilité des environnements Kubernetes, il est préférable de choisir des fournisseurs cloud qui supportent un large éventail de modèles de déploiement : des locaux aux hybrides et multi-cloud.
- Les propositions des fournisseurs doivent également être évaluées en tenant compte de la facilité de configuration, d'installation et de création de clusters, ainsi que des mises à jour, de la surveillance et du dépannage. L'exigence de base est la prise en charge des mises à jour entièrement automatisées du cluster avec un temps d'arrêt nul. La solution choisie doit également permettre de lancer les mises à jour manuellement.
- La gestion de l'identité et de l'accès est importante tant du point de vue de la sécurité que de la gestion. Assurez-vous que la distribution Kubernetes choisie prend en charge l'intégration avec les outils d'authentification et d'autorisation utilisés au sein de l'entreprise. RBAC et contrôle d'accès détaillé sont également des ensembles de fonctionnalités importants.
- La distribution choisie doit soit avoir sa propre solution réseau, définie par le logiciel et couvrant un large éventail d'exigences présentées par diverses applications ou infrastructures, soit supporter l'une des implémentations réseau populaires basées sur CNI, y compris Flannel, Calico, kube-router ou OVN.
L'implémentation des conteneurs en production devient une priorité, comme en témoigne les résultats d'une enquête menée lors de sur les infrastructures, les opérations et les stratégies cloud (IOCS) en décembre 2018 :
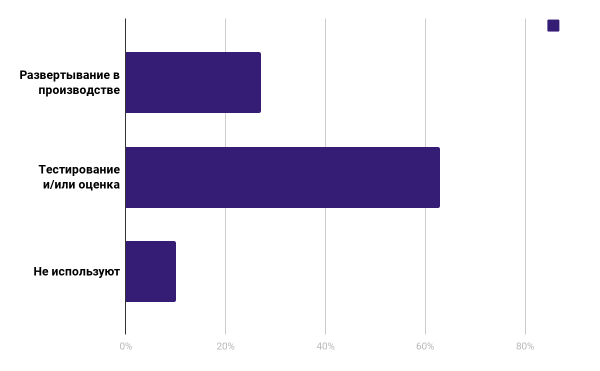
Comme nous le voyons, 27 % des répondants utilisent déjà des conteneurs dans leurs opérations, et 63 % prévoient de le faire.
Dans 24 % des répondants ont déclaré investir plus d'un demi-million de dollars par an dans les technologies de conteneurs, et 17 % des répondants dépensent plus d'un million de dollars par an pour celles-ci.
Cet article a été rédigé par l'équipe de la plateforme cloud .
Suggestions de lecture supplémentaires:
- .
- .
- .
Source : habr.com
