

La première étape du déploiement dans Kubernetes consiste à placer votre application dans un conteneur. Dans cette série, nous allons examiner comment créer une image de conteneur petite et sécurisée.
Avec Docker, créer des images de conteneurs n'a jamais été aussi simple. Spécifiez une image de base, ajoutez vos modifications et créez le conteneur.

Bien que cette méthode soit idéale pour commencer, utiliser des images de base par défaut peut entraîner des problèmes de sécurité avec de grandes images remplies de vulnérabilités.
De plus, la plupart des images Docker utilisent Debian ou Ubuntu comme image de base, ce qui offre une excellente compatibilité et une adaptation facile (le fichier Docker ne nécessite que deux lignes de code), mais ces images de base peuvent ajouter des centaines de mégaoctets de surcharge à votre conteneur. Par exemple, un simple fichier d'application node.js Go « hello-world » pèse environ 700 mégaoctets, alors que la taille réelle de votre application n'est que de quelques mégaoctets.
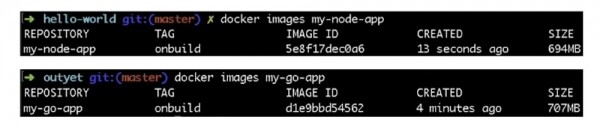
Ainsi, toute cette surcharge supplémentaire est un gaspillage d'espace numérique et un excellent refuge pour les vulnérabilités et les erreurs de sécurité. Par conséquent, examinons deux façons de réduire la taille de l'image du conteneur.
La première consiste à utiliser des images de base de petite taille, la seconde à appliquer le modèle de conception Builder Pattern. L'utilisation d'images de base plus petites est probablement le moyen le plus simple de réduire la taille de votre conteneur. Il est probable que le langage ou la pile que vous utilisez fournisse une image d'application originale beaucoup plus petite que l'image par défaut. Jetons un coup d'œil à notre conteneur node.js.
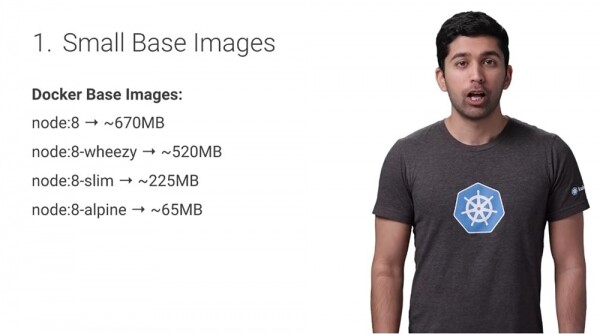
Par défaut, l'image de base Docker node:8 pèse 670 Mo, tandis que l'image node:8-alpine ne pèse que 65 Mo, soit dix fois moins. En utilisant une image de base Alpine plus petite, vous réduisez considérablement la taille de votre conteneur. Alpine est une distribution Linux légère et petite, très appréciée des utilisateurs de Docker, car elle est compatible avec de nombreuses applications tout en maintenant la taille des conteneurs à un minimum. Contrairement à l'image Docker standard « node », « node:alpine » supprime de nombreux fichiers et programmes auxiliaires, ne conservant que ceux nécessaires au fonctionnement de votre application.
Pour passer à une image de base plus petite, mettez simplement à jour le fichier Docker pour commencer à travailler avec la nouvelle image de base :

Désormais, contrairement à l'ancienne image onbuild, vous devez copier votre code dans le conteneur et installer toutes les dépendances. Dans le nouveau fichier Docker, le conteneur commence avec l'image node:alpine, crée ensuite un répertoire pour le code, installe les dépendances à l'aide du gestionnaire de paquets NPM et, enfin, exécute server.js.
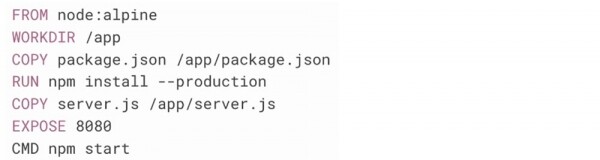
Cet aggiornamento permet d'obtenir un conteneur de taille dix fois plus petite. Si votre langage de programmation ou votre stack ne présente pas de fonction permettant de réduire l'image de base, utilisez Alpine Linux. Cela vous donnera également la possibilité de gérer complètement le contenu du conteneur. Utiliser des images de base de petite taille est un excellent moyen de créer rapidement de petits conteneurs. Mais vous pouvez obtenir une réduction encore plus importante en utilisant le pattern Builder.
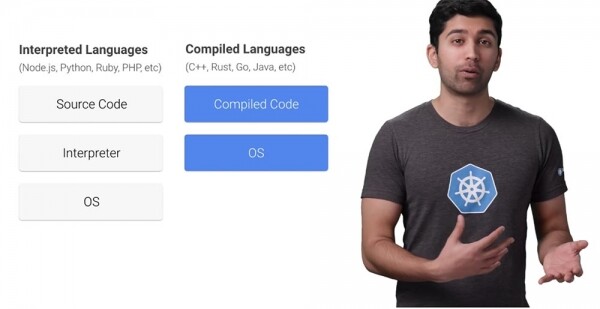
Dans les langages interprétés, le code source est d'abord passé à l'interpréteur, puis exécuté directement. Dans les langages compilés, le code source est d'abord transformé en code compilé. Par conséquent, la compilation utilise souvent des outils qui ne sont en réalité pas nécessaires à l'exécution du code. Cela signifie que vous pouvez complètement éliminer ces outils du conteneur final. Cela peut être réalisé en utilisant le pattern Builder.
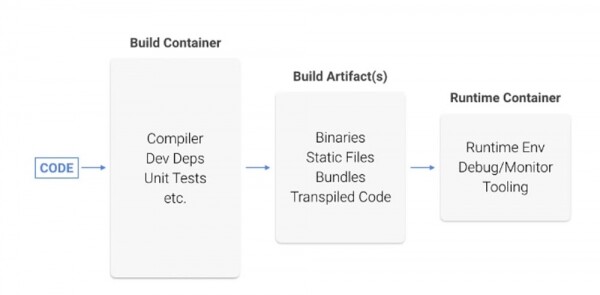
Le code est généré dans le premier conteneur et est compilé. Ensuite, le code compilé est emballé dans le conteneur final sans les compilateurs et les outils nécessaires pour la compilation de ce code. Passons cet processus à une application Go. Tout d'abord, nous allons passer de l'image onbuild à Alpine Linux.
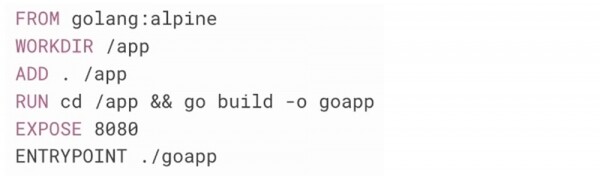
Dans le nouveau fichier Docker, le conteneur commence par l'image golang:alpine. Ensuite, il crée un répertoire pour le code, y copie le code source, compile celui-ci et exécute l'application. Ce conteneur est beaucoup plus petit que le conteneur onbuild, mais il contient encore le compilateur et d'autres outils Go, qui ne nous sont en réalité pas nécessaires. Par conséquent, extrayons simplement le programme compilé et emballons-le dans notre propre conteneur.
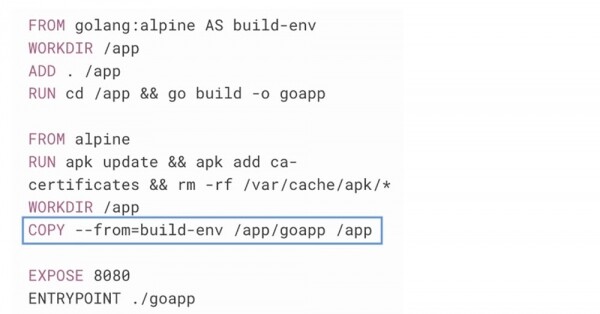
Vous pouvez remarquer quelque chose d'étrange dans ce fichier Docker : il contient deux lignes FROM. La première section de 4 lignes ressemble exactement à l'ancien fichier Docker, sauf qu'elle utilise le mot clé AS pour nommer cette étape. Dans la section suivante, il y a une nouvelle ligne FROM, permettant de démarrer une nouvelle image, en utilisant Raw alpine comme image de base au lieu de golang:alpine.
Raw Alpine Linux n'a pas de certificats SSL installés, ce qui provoquera l'échec de la plupart des appels API via le protocole HTTPS, donc installons quelques certificats racines CA.
Et maintenant, la partie intéressante : pour copier le code compilé du premier conteneur vers le second, on peut simplement utiliser la commande COPY, située à la 5ème ligne de la deuxième section. Elle ne copiera qu'un fichier d'application et ne touchera pas aux outils Go. Le nouveau fichier Docker multi-étapes contiendra une image de conteneur d'à peine 12 mégaoctets alors que l'image de conteneur d'origine faisait 700 mégaoctets, ce qui représente une grande différence !
Ainsi, l'utilisation de petites images de base et du modèle Builder sont d'excellents moyens de créer des conteneurs beaucoup plus petits sans avoir à faire beaucoup de travail.
Il est possible qu'en fonction de la pile de l'application, il existe d'autres façons de réduire la taille de l'image et du conteneur, mais les petits conteneurs ont-ils vraiment un avantage mesurable ? Examinons deux aspects où les petits conteneurs sont extrêmement efficaces – les performances et la sécurité.
Pour évaluer l'augmentation des performances, examinons la durée du processus de création d'un conteneur, de son insertion dans un registre (push) et de son extraction ultérieure (pull). Vous pouvez voir qu'un conteneur de plus petite taille a un avantage indéniable par rapport à un conteneur de plus grande taille.
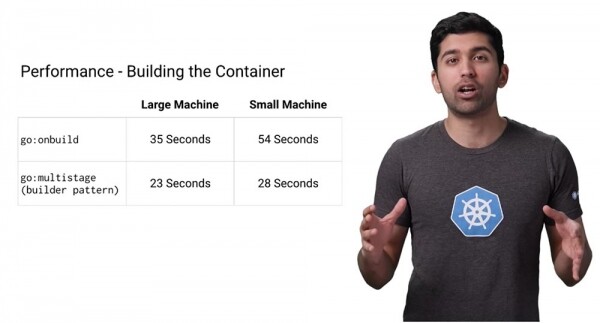
Docker va mettre en cache les couches, donc les constructions suivantes se feront très rapidement. Cependant, dans de nombreux systèmes CI utilisés pour construire et tester des conteneurs, les couches ne sont pas mises en cache, ce qui représente donc un gain de temps significatif. Comme vous pouvez le voir, le temps de construction d'un conteneur de grande taille, en fonction de la puissance de votre machine, varie de 34 à 54 secondes, tandis qu'avec un conteneur réduit grâce au Builder Pattern, il est compris entre 23 et 28 secondes. Pour ce type d'opérations, le gain de performance sera de 40 à 50 %. Donc, pensez simplement combien de fois vous créez et testez votre code.
Une fois le conteneur construit, vous devez insérer son image (push container image) dans le registre de conteneurs afin de l'utiliser ensuite dans votre cluster Kubernetes. Je recommande d'utiliser le registre de conteneurs de Google.
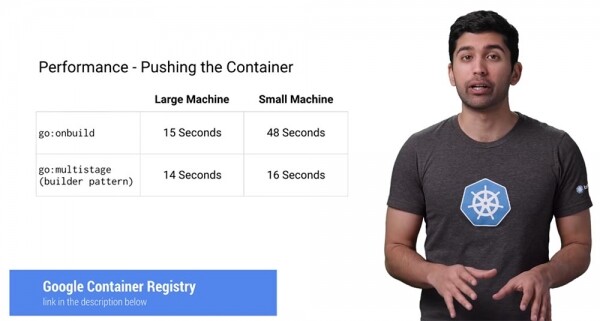
Avec le Google Container Registry (GCR), vous ne payez que pour le stockage « brut » et le réseau, et aucun frais supplémentaire n'est facturé pour la gestion des conteneurs. C'est confidentiel, sécurisé et très rapide. GCR utilise de nombreuses astuces pour accélérer l'opération pull. Comme vous pouvez le voir, l'insertion de l'image du conteneur Docker Container Image en utilisant go:onbuild, selon la performance de l'ordinateur, prendra entre 15 et 48 secondes, tandis que la même opération avec un conteneur de plus petite taille prendra entre 14 et 16 secondes, et pour les machines moins performantes, l'avantage en termes de vitesse augmente de trois fois. Pour les grandes machines, le temps est à peu près le même, car GCR utilise un cache global pour la base d'images partagée, ce qui signifie que vous n'avez pas besoin de les télécharger du tout. Dans un ordinateur à faible puissance, le CPU est le goulot d'étranglement, donc l'avantage d'utiliser des conteneurs réduits est ici beaucoup plus perceptible.
Si vous utilisez GCR, je vous recommande vivement d'appliquer Google Container Builder (GCB) comme partie de votre système de construction.
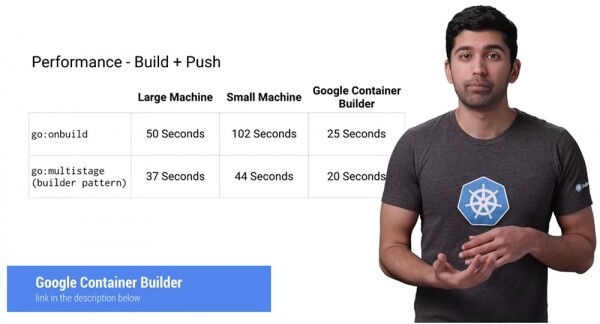
Comme vous pouvez le voir, son utilisation permet d'obtenir des résultats bien meilleurs dans la réduction de la durée de l'opération Build+Push, même par rapport à une machine performante - dans ce cas, le processus de construction et d'envoi de conteneurs vers l'hôte est presque deux fois plus rapide. De plus, vous bénéficiez chaque jour de 120 minutes de construction gratuites, ce qui satisfait dans la plupart des cas les besoins en création de conteneurs.
Nous arrivons maintenant à la métrique de performance la plus importante - la vitesse d'extraction, ou de téléchargement des conteneurs Pull. Et si le temps passé sur l'opération push ne vous préoccupe pas trop, la durée du processus pull a un impact considérable sur la performance globale du système. Supposons que vous ayez un cluster de trois nœuds et qu'il y ait une panne sur l'un d'entre eux. Si vous utilisez un système de gestion tel que Google Kubernetes Engine, il remplacera automatiquement le nœud défaillant par un nouveau. Cependant, ce nouveau nœud sera complètement vide, et vous devrez y déplacer tous vos conteneurs pour qu'il commence à fonctionner. Si l'opération pull prend beaucoup de temps, alors durant ce temps, votre cluster fonctionnera avec une performance réduite.
Il existe de nombreux cas où cela peut se produire : l'ajout d'un nouveau nœud au cluster, la mise à jour des nœuds ou même le passage à un nouveau conteneur pour le déploiement. Ainsi, minimiser le temps d'extraction pull devient un facteur clé. Il est indéniable qu'un petit conteneur se télécharge beaucoup plus rapidement qu'un grand. Si vous utilisez plusieurs conteneurs dans un cluster Kubernetes, l'économie de temps peut être très significative.
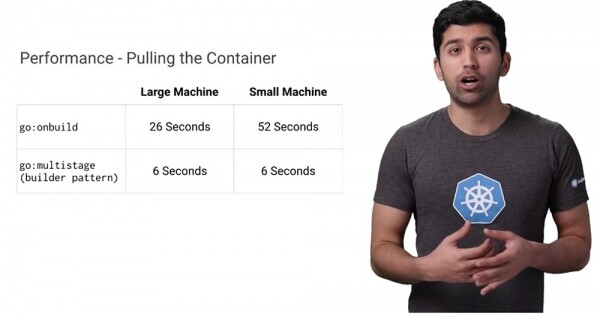
Regardez la comparaison suivante : l'opération pull avec de petits conteneurs prend de 4 à 9 fois moins de temps en fonction de la puissance de la machine, qu'une opération similaire utilisant go:onbuild. L'utilisation d'images conteneurs de base de petite taille accélère considérablement le temps et la vitesse auxquels de nouveaux nœuds Kubernetes peuvent être déployés et mis en ligne.
Examinons la question de la sécurité. On considère que les conteneurs plus petits sont beaucoup plus sûrs que les grands, car ils ont une surface d'attaque plus réduite. Est-ce vraiment le cas ? L'une des fonctionnalités les plus utiles de Google Container Registry est la possibilité de scanner automatiquement vos conteneurs à la recherche de vulnérabilités. Il y a quelques mois, j'ai créé des conteneurs onbuild et multistades, alors voyons s'il y a des failles à cet égard.
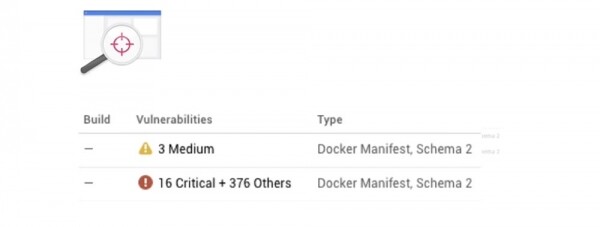
Le résultat est impressionnant : seulement 3 vulnérabilités modérées ont été détectées dans le petit conteneur, contre 16 critiques et 376 autres dans le grand conteneur. En examinant le contenu du grand conteneur, il est évident que la plupart des problèmes de sécurité n'ont rien à voir avec notre application mais sont liés à des programmes que nous n'utilisons même pas. C'est donc cela que les gens entendent par grande surface d'attaque.
La conclusion est claire : créez des conteneurs de petite taille, car ils offrent de réels avantages en termes de performance et de sécurité pour votre système.
Un peu de publicité 🙂
Merci de rester avec nous. Aimez-vous nos articles ? Voulez-vous voir plus de contenu intéressant ? Soutenez-nous en passants une commande ou en nous recommandant à des amis, , un équivalent unique des serveurs d'entrée de gamme, conçu pour vous : (options disponibles avec RAID1 et RAID10, jusqu'à 24 cœurs et jusqu'à 40 Go DDR4).
Dell R730xd deux fois moins cher dans le data center Equinix Tier IV à Amsterdam ? Uniquement chez nous aux Pays-Bas ! Dell R420 — 2x E5-2430 2.2GHz 6C 128Go DDR3 2x960Go SSD 1Gbps 100To — à partir de 99 $ ! Lisez sur
Source : habr.com
