

Au début de l'année, dans le rapport sur les problèmes et la disponibilité d'Internet pour 2018-2019 , la diffusion de TLS 1.3 est inévitable. Il y a quelque temps, nous avons déployé nous-mêmes la version 1.3 du protocole Transport Layer Security et, après avoir collecté et analysé les données, nous sommes enfin prêts à parler des particularités de cette transition.
Les présidents du groupe de travail IETF TLS :
« En résumé, TLS 1.3 doit fournir la base d'un Internet plus sûr et plus efficace pour les 20 prochaines années. »
Développement a pris une longue décennie. Nous, chez Qrator Labs, ainsi que toute l'industrie, avons suivi attentivement le processus de création du protocole depuis le projet initial. Pendant ce temps, il a fallu rédiger 28 versions consécutives du brouillon pour finalement voir en 2019 un protocole équilibré et facile à déployer. Le soutien actif du marché pour TLS 1.3 est déjà évident : l'adoption d'un protocole de sécurité éprouvé et fiable répond aux exigences du moment.
Selon Eric Rescorla (directeur technique de Firefox et auteur unique de TLS 1.3) :
« C'est un remplacement complet de TLS 1.2, utilisant les mêmes clés et certificats, de sorte que le client et le serveur peuvent communiquer automatiquement via TLS 1.3, si les deux le prennent en charge », a-t-il déclaré. « Il y a déjà un bon support au niveau des bibliothèques, et Chrome et Firefox incluent TLS 1.3 par défaut. »
Parallèlement, au sein du groupe de travail IETF TLS se termine , déclarant que les anciennes versions de TLS (à l'exception de TLS 1.2) sont obsolètes et inutilisables. Il est très probable que le RFC final voie le jour avant la fin de l'été. C'est un autre signal pour l'industrie informatique : il ne faut pas procrastiner sur la mise à jour des protocoles de chiffrement.
La liste actuelle des implémentations de TLS 1.3 est disponible sur Github pour tous ceux qui recherchent la bibliothèque la plus appropriée : . Il est évident que l'adoption et le soutien du protocole mis à jour se feront — et se font déjà — rapidement. La compréhension de l'importance fondamentale du chiffrement dans le monde moderne s'est largement répandue.
Qu'est-ce qui a changé par rapport à TLS 1.2 ?
De :
« Comment TLS 1.3 rend le monde meilleur ?
TLS 1.3 offre certains avantages techniques, tels qu'un processus de négociation (handshake) simplifié pour établir une connexion sécurisée, et permet aux clients de reprendre plus rapidement leurs sessions avec les serveurs. Ces mesures visent à réduire la latence lors de l'établissement de connexions et le nombre de connexions échouées sur des canaux faibles, souvent utilisés comme justification pour ne fournir que des connexions HTTP non chiffrées.
Il est tout aussi important d'avoir éliminé le support de plusieurs algorithmes de chiffrement et de hachage obsolètes et non sécurisés, qui sont encore autorisés (bien que non recommandés) dans les versions antérieures de TLS, y compris SHA-1, MD5, DES, 3DES et AES-CBC, tout en ajoutant le support de nouveaux ensembles de chiffrement. D'autres améliorations incluent davantage d'éléments de négociation chiffrés (par exemple, l'échange d'informations sur les certificats est désormais chiffré), afin de réduire les indices potentiels pour un intrus interceptant le trafic, ainsi que des améliorations en matière de secret futur lors de l'utilisation de certains modes d'échange de clés, de sorte que la communication reste sécurisée à tout moment, même si les algorithmes utilisés pour son chiffrement sont compromis dans le futur.
Développement de protocoles modernes et DDoS
Comme vous l'avez peut-être déjà lu, lors du développement du protocole , au sein du groupe de travail IETF TLS . Il est déjà évident que certaines entreprises (y compris les institutions financières) devront modifier la manière dont elles assurent la sécurité de leur réseau pour s'adapter à ce qui est désormais intégré dans le protocole .
Les raisons pour lesquelles cela peut être nécessaire sont exposées dans un document, . Dans ce document de 20 pages, plusieurs exemples sont mentionnés, où une entreprise peut souhaiter effectuer un déchiffrement du trafic en dehors des bandes (ce que PFS ne permet pas), à des fins de surveillance, de conformité réglementaire ou de protection contre les attaques DDoS au niveau applicatif (L7).
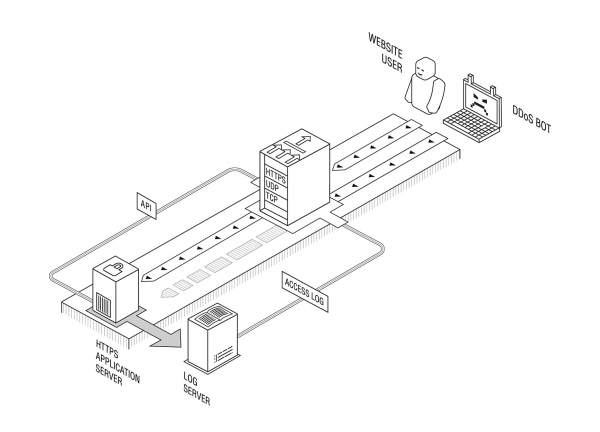
Bien que nous ne soyons certainement pas prêts à discuter des exigences réglementaires, notre propre produit pour neutraliser les attaques DDoS applicatives (y compris une solution, Des informations sensibles et/ou confidentielles) a été créée en 2012 en tenant compte de PFS, donc nos clients et partenaires n'ont pas eu besoin de modifier leur infrastructure après la mise à jour de la version TLS côté serveur.
De plus, aucuns problèmes liés au cryptage de transport n'ont été identifiés depuis l'implémentation. Officiellement : TLS 1.3 est prêt à être utilisé en production.
Cependant, il existe un problème lié au développement des protocoles de prochaine génération. Cela réside dans le fait que le progrès dans le développement des protocoles au sein de l'IETF dépend fortement des résultats de la recherche académique, et l'état des recherches dans le domaine de la neutralisation des attaques par déni de service est plutôt désolant.
Ainsi, un bon exemple pourrait être du brouillon IETF "QUIC Manageability" (« Gestion de QUIC »), qui fait partie de l'ensemble futur de protocoles QUIC : il y est mentionné que « les méthodes modernes de détection et de neutralisation [des attaques DDoS] impliquent généralement une mesure passive utilisant des données sur les flux réseau ».
Cette dernière, en réalité, est très rarement rencontrée dans les environnements d'entreprise réels (et n'est que partiellement applicable aux fournisseurs d'accès Internet), et de toute façon, il est peu probable qu'elle soit un « cas général » dans le monde réel — mais elle figure constamment dans les publications scientifiques, souvent sans être étayée par des tests couvrant l'ensemble du spectre des attaques DDoS potentielles, y compris les attaques de niveau applicatif. Ces dernières, en raison même du déploiement mondial de TLS, ne peuvent évidemment pas être détectées par des mesures passives des paquets et des flux réseau.
De même, nous ne savons pas encore comment les fabricants de matériel de neutralisation DDoS vont s'adapter aux réalités de TLS 1.3. En raison de la complexité technique pour supporter le protocole hors bande, il pourrait falloir un certain temps pour l'upgrade.
Fixer les bons objectifs pour diriger la recherche scientifique est un sérieux défi pour les fournisseurs de services de neutralisation DDoS. Un domaine dans lequel on peut commencer à se développer est dans l'IRTF, où les chercheurs peuvent collaborer avec l'industrie pour affiner leurs connaissances sur le sujet et explorer de nouvelles directions de recherche. Nous sommes également prêts à accueillir chaleureusement tous les chercheurs, s'il y en a, et vous pouvez nous contacter concernant des questions ou des propositions liées aux recherches sur le DDoS ou au groupe de recherche SMART à l'adresse
Source : habr.com
