

Cet article est une suite de , consacrée aux particularités de la configuration du matériel Palo Alto Networks . Ici, nous souhaitons parler de la configuration du VPN IPSec Site-à-Site sur le matériel Palo Alto Networks et d'une éventuelle configuration pour connecter plusieurs fournisseurs d'accès Internet.
Pour la démonstration, un schéma standard sera utilisé, reliant le bureau principal à une succursale. Pour assurer une connexion Internet redondante, le bureau principal utilise une connexion simultanée à deux fournisseurs : ISP-1 et ISP-2. La succursale est connectée à un seul fournisseur, ISP-3. Entre les pare-feux PA-1 et PA-2, deux tunnels sont établis. Les tunnels fonctionnent en mode Active-Standby, Tunnel-1 est actif, Tunnel-2 commencera à transmettre du trafic en cas de défaillance de Tunnel-1. Tunnel-1 utilise la connexion au fournisseur ISP-1, Tunnel-2 utilise la connexion au fournisseur ISP-2. Toutes les adresses IP ont été générées aléatoirement à des fins de démonstration et n'ont aucun lien avec la réalité.
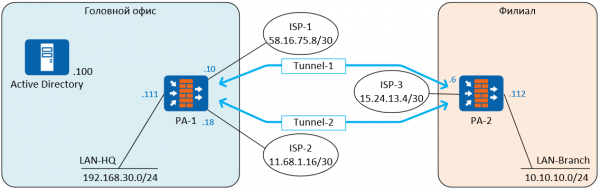
Pour établir un VPN Site-à-Site, IPSec sera utilisé, un ensemble de protocoles assurant la protection des données transmises via le protocole IP. IPSec il fonctionnera en utilisant le protocole de sécurité ESP (Encapsulating Security Payload), ce qui garantira le chiffrement des données transmises.
Dans IPSec compris IKE (Internet Key Exchange) est le protocole chargé de négocier les SA (associations de sécurité), les paramètres de sécurité utilisés pour protéger les données transmises. Les pare-feux PAN prennent en charge IKEv1 et IKEv2.
Dans IKEv1 La connexion VPN se construit en deux étapes : IKEv1 Phase 1 (Tunnel IKE) et IKEv1 Phase 2 (Tunnel IPSec), créant ainsi deux tunnels, l'un servant à échanger des informations de contrôle entre les pare-feux, l'autre à transmettre le trafic. Dans IKEv1 Phase 1 il existe deux modes de fonctionnement - mode principal et mode agressif. Le mode agressif utilise moins de messages et fonctionne plus rapidement, mais ne prend pas en charge la protection d'identité des pairs.
IKEv2 a remplacé IKEv1, et par rapport à IKEv1 son principal avantage réside dans de moindres exigences en bande passante et une négociation plus rapide des SA. Dans IKEv2 il utilise moins de messages de contrôle (seulement 4), prend en charge le protocole EAP, MOBIKE et a ajouté un mécanisme de vérification de la disponibilité du pair avec lequel le tunnel est établi - Liveness Check, remplaçant la détection d'un pair mort dans IKEv1. Si le test échoue, alors IKEv2 il peut réinitialiser le tunnel et ensuite le restaurer automatiquement dès que possible. Vous pouvez lire plus en détail sur les différences .
. Si le tunnel est établi entre des pare-feu de différents fabricants, il peut y avoir des bugs dans leur mise en œuvre IKEv2, et pour la compatibilité avec ce type d'équipement, il est possible d'utiliser IKEv1. Dans d'autres cas, il est préférable d'appliquer IKEv2.
Étapes de configuration :
• Configuration de deux fournisseurs d'accès Internet en mode Active-Standby
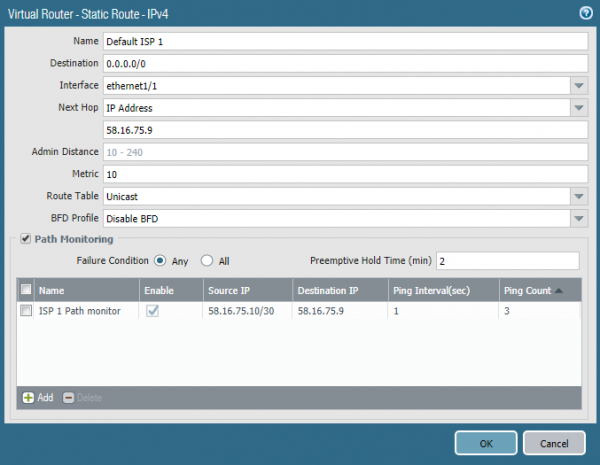
. Il existe plusieurs façons de réaliser cette fonction. L'une d'elles consiste à utiliser le mécanisme Path Monitoring, disponible à partir de la version PAN-OS 8.0.0. Dans cet exemple, la version 8.0.16 est utilisée. Cette fonctionnalité ressemble à l'IP SLA sur les routeurs Cisco. Dans le paramètre de la route par défaut statique, il est configuré pour envoyer des paquets ping à une adresse IP spécifique à partir d'une adresse source donnée. Dans ce cas, l'interface ethernet1/1 ping le passerelle par défaut une fois par seconde. Si trois pings consécutifs ne reçoivent pas de réponse, la route est considérée comme non fonctionnelle et est supprimée de la table de routage. Une route similaire est configurée vers le deuxième fournisseur d'accès Internet, mais avec une métrique plus élevée (il s'agit de la route de secours). Dès que la première route est supprimée de la table, le pare-feu commencera à acheminer le trafic par la deuxième route — Fail-Over. Lorsque le premier fournisseur commence à répondre aux pings, sa route revient dans la table et remplace la deuxième en raison d'une meilleure métrique — Fail-Back. Le processus Fail-Over prend quelques secondes selon les intervalles configurés, mais dans tous les cas, le processus n'est pas instantané, et pendant ce temps, le trafic est perdu. Fail-Back se poursuit sans perte de trafic. Il est possible de le rendre Fail-Over plus rapide, grâce à BFD, si le fournisseur d'accès Internet offre cette possibilité. BFD pris en charge à partir du modèle PA-3000 Series et VM-100. Comme adresse pour le ping, il est préférable d'indiquer non pas la passerelle du fournisseur, mais une adresse internet publique, toujours accessible.
• Création d'une interface de tunnel
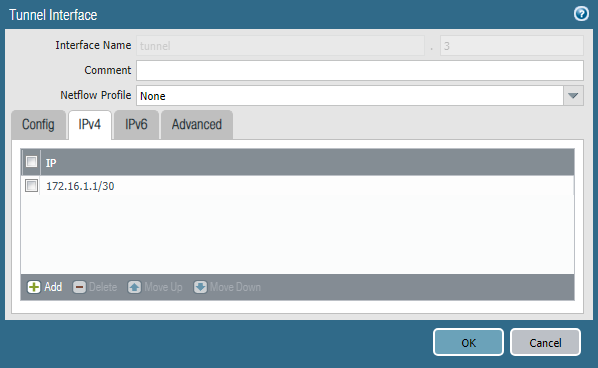
Le trafic à l'intérieur du tunnel est transmis via des interfaces virtuelles spéciales. Chacune d'entre elles doit avoir une adresse IP configurée à partir du réseau de transit. Dans cet exemple, le Tunnel-1 utilisera le sous-réseau 172.16.1.0/30, et le Tunnel-2 utilisera le sous-réseau 172.16.2.0/30.
L'interface du tunnel est créée dans la section Network -> Interfaces -> Tunnel. Il est nécessaire de spécifier le routeur virtuel et la zone de sécurité, ainsi qu'une adresse IP du réseau de transport correspondant. Le numéro d'interface peut être n'importe quel numéro.
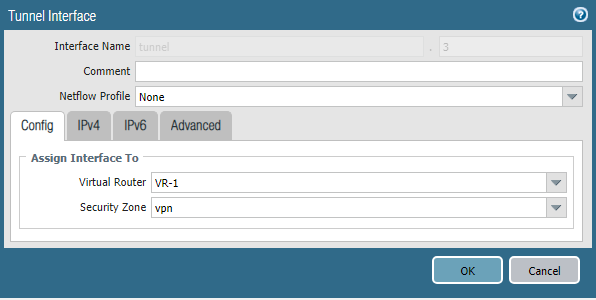
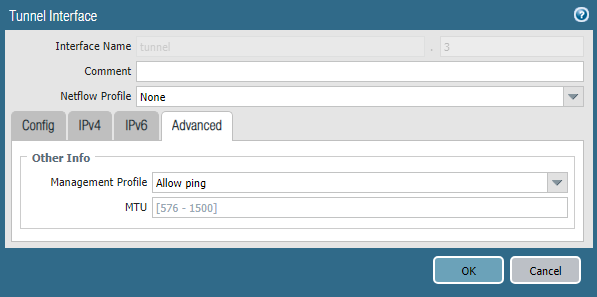
Dans la section Avancé vous pouvez spécifier Profil de gestion, qui permettra le ping sur cette interface, ce qui peut être utile pour les tests.
• Configuration du profil IKE
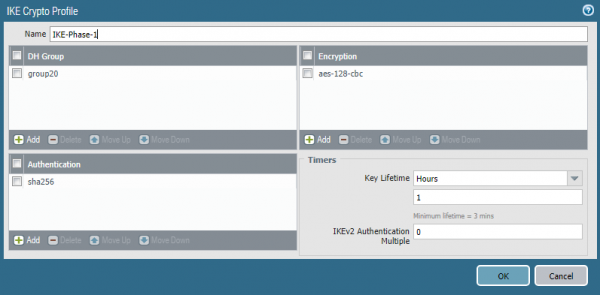
Profil IKE responsable de la première étape de création de la connexion VPN, où les paramètres du tunnel sont spécifiés. Phase 1 IKE. Le profil est créé dans la section Réseau -> Profils réseau -> Cryptographie IKE. Il est nécessaire de spécifier l'algorithme de chiffrement, de hachage, le groupe de Diffie-Hellman, et la durée de vie des clés. En général, plus les algorithmes sont complexes, plus la performance est faible, ils doivent être choisis en fonction des exigences spécifiques en matière de sécurité. Cependant, il est formellement déconseillé d'appliquer un groupe de Diffie-Hellman inférieur à 14 pour protéger des informations sensibles. Cela est dû à la vulnérabilité du protocole, qui ne peut être atténuée qu'en utilisant des tailles de modules de 2048 bits et plus, ou des algorithmes de cryptographie elliptique, qui sont utilisés dans les groupes 19, 20, 21, 24. Ces algorithmes offrent de meilleures performances par rapport à la cryptographie traditionnelle. . Et .
• Configuration du profil IPSec
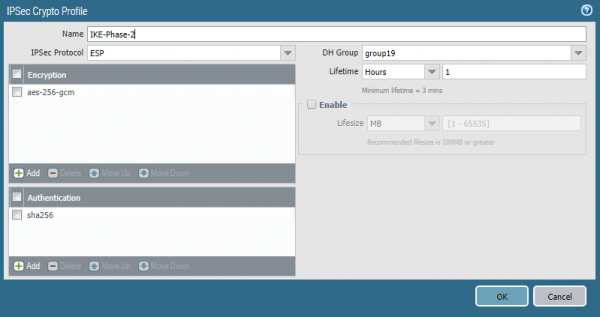
La deuxième étape de création de la connexion VPN consiste en un tunnel IPSec. Les paramètres SA pour celui-ci sont configurés dans Réseau -> Profils réseau -> Profil de cryptographie IPSec. Il est nécessaire de spécifier le protocole IPSec — AH ou ESP, ainsi que les paramètres SA — algorithmes de hachage, de chiffrement, groupe de Diffie-Hellman et durée de vie des clés. Les paramètres SA dans le profil de cryptographie IKE et le profil de cryptographie IPSec peuvent ne pas coïncider.
• Configuration de la passerelle IKE
Passerelle IKE — c'est un objet qui désigne le routeur ou le pare-feu avec lequel le tunnel VPN est établi. Pour chaque tunnel, il est nécessaire de créer sa propre Passerelle IKE. Dans ce cas, deux tunnels sont créés, un à travers chaque fournisseur d'accès Internet. L'interface sortante correspondante et son adresse IP, l'adresse IP du pair, et la clé partagée sont spécifiées. En alternative à la clé partagée, des certificats peuvent être utilisés.
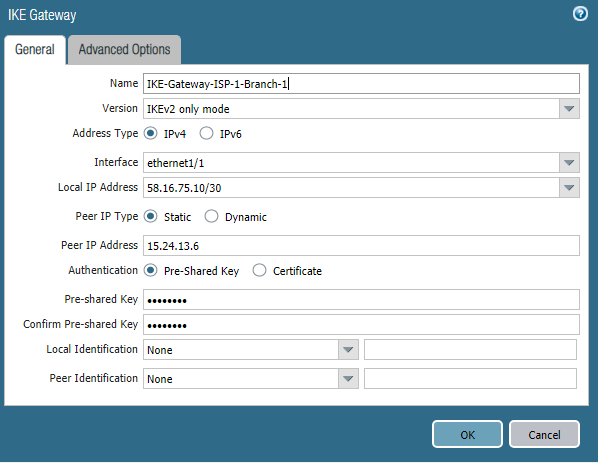
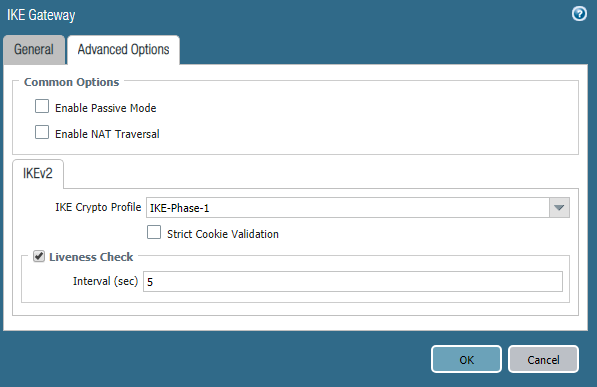
Ici, le Profil de cryptographie IKEprécédemment créé est spécifié. Les paramètres du deuxième objet Passerelle IKE sont analogues, à l'exception des adresses IP. Si le pare-feu Palo Alto Networks est situé derrière un routeur NAT, le mécanisme NAT Traversal.
• Configuration du tunnel IPSec
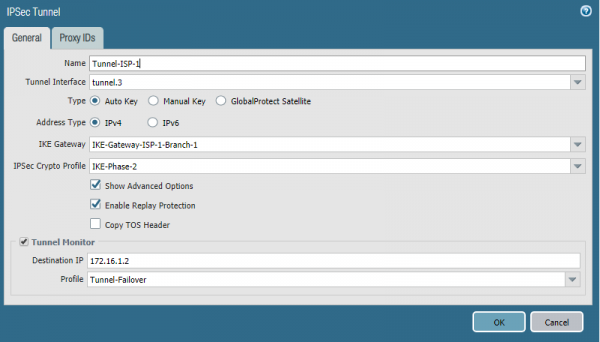
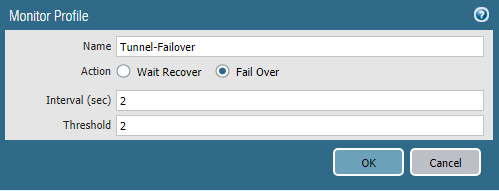
Tunnel IPSec — c'est un objet qui spécifie les paramètres d'un tunnel IPSec, comme son nom l'indique. Ici, il faut indiquer l'interface de tunnel et les objets créés au préalable. Passerelle IKE, Profil Crypto IPSec. Pour assurer le basculement automatique du routage vers le tunnel de secours, il faut activer Moniteur de Tunnel. C'est un mécanisme qui vérifie si le pair est en ligne en utilisant le trafic ICMP. L'adresse de destination doit être l'adresse IP de l'interface de tunnel du pair avec lequel le tunnel est établi. Le profil spécifie les minuteries et l'action à prendre en cas de perte de connexion. Attendre la Récupération – attendre que la connexion soit rétablie, Basculement — envoyer le trafic par une autre route, si disponible. La configuration du second tunnel est entièrement similaire, en spécifiant une deuxième interface de tunnel et un IKE Gateway.
• Configuration de la routage
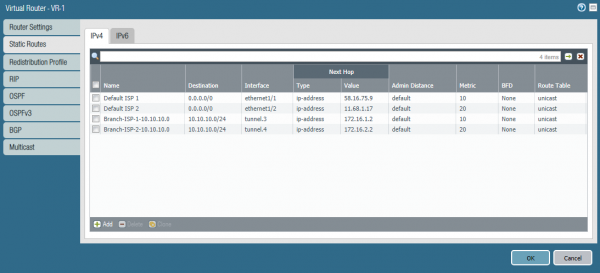
Dans cet exemple, une routage statique est utilisée. Sur le pare-feu PA-1, outre deux routes par défaut, il faut spécifier deux routes vers le sous-réseau 10.10.10.0/24 dans la filiale. Une route utilise Tunnel-1, l'autre Tunnel-2. La route via Tunnel-1 est la principale, car elle a une métrique plus faible. Le mécanisme Path Monitoring n'est pas utilisé pour ces routes. Le basculement est géré par Moniteur de Tunnel.
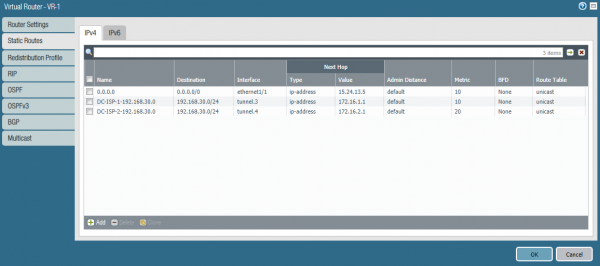
Des routes similaires pour le sous-réseau 192.168.30.0/24 doivent être configurées sur PA-2.
• Configuration des règles réseau
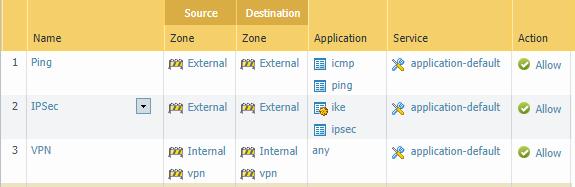
Pour faire fonctionner le tunnel, trois règles sont nécessaires :
- Pour fonctionner Moniteur de Chemin autoriser ICMP sur les interfaces externes.
- Pour IPSec autoriser les applications ike et ipsec sur les interfaces externes.
- Autoriser le trafic entre les sous-réseaux internes et les interfaces de tunnel.
Conclusion
Cet article examine le cas de la configuration d'une connexion Internet redondante et VPN Site à Site. Nous espérons que les informations étaient utiles et que le lecteur a eu un aperçu des technologies utilisées dans Palo Alto Networks. Si vous avez des questions concernant la configuration ou des suggestions pour de futurs articles, n'hésitez pas à les écrire dans les commentaires, nous serons ravis de répondre.
Source : habr.com
