

Le 4 juillet, nous avons organisé un grand . Aujourd'hui, nous publions une transcription de l'intervention d'Andrei Novikov de Qualys. Il expliquera quelles étapes doivent être franchies pour établir un processus de gestion des vulnérabilités. Spoiler : nous n'atteindrons le scan qu'à mi-parcours.
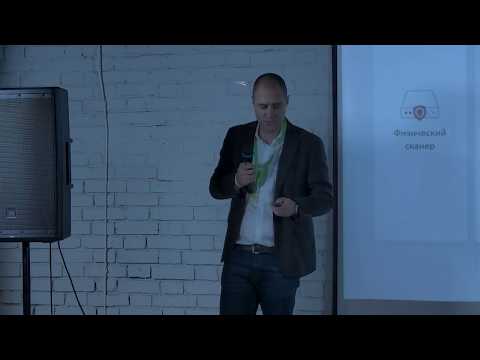
Étape n° 1 : Déterminez le niveau de maturité de vos processus de gestion des vulnérabilités
Au tout début, il est essentiel de comprendre à quel stade se trouve votre organisation en termes de maturité des processus de gestion des vulnérabilités. Ce n'est qu'après cela que vous pourrez décider où vous diriger et quelles étapes vous devez entreprendre. Avant de vous engager dans des analyses et d'autres activités, les organisations doivent effectuer un travail interne et comprendre comment sont organisés vos processus actuels en matière de TI et de sécurité de l'information.
Essayez de répondre aux questions de base :
- avez-vous des processus d'inventaire et de classification des actifs ;
- à quelle fréquence votre infrastructure informatique est-elle scannée et l'ensemble de l'infrastructure est-elle couverte, avez-vous une vue d'ensemble ;
- vos ressources informatiques sont-elles surveillées ;
- avez-vous intégré des indicateurs de performance clés (KPI) dans vos processus et comment savez-vous qu'ils sont atteints ;
- tous ces processus sont-ils documentés.
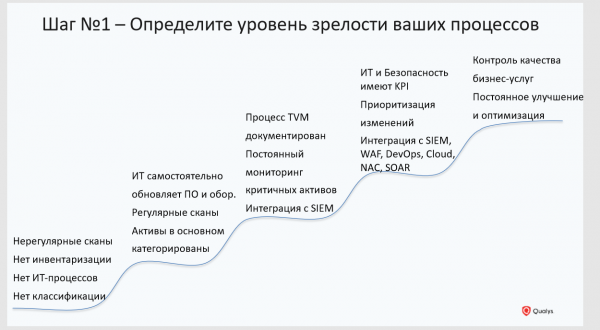
Étape n° 2 : Assurez une couverture complète de l'infrastructure
Vous ne pouvez pas protéger ce que vous ne connaissez pas. Si vous n'avez pas une vue complète de ce qui compose votre infrastructure informatique, vous ne pourrez pas la protéger. L'infrastructure moderne est complexe et évolue constamment tant en quantité qu'en qualité.
À présent, l'infrastructure informatique repose non seulement sur un ensemble de technologies classiques (postes de travail, serveurs, machines virtuelles), mais également sur des systèmes relativement récents – des conteneurs, microservices. Le service de sécurité de l'information évite autant que possible ces derniers, car il est très difficile de travailler avec eux à l'aide des ensembles d'outils existants, qui sont principalement composés de scanners. Le problème est qu'aucun scanner ne peut couvrir toute l'infrastructure. Pour qu'un scanner puisse accéder à un nœud dans l'infrastructure, plusieurs facteurs doivent coïncider. L'actif doit être à l'intérieur du périmètre de l'organisation au moment de l'analyse. Le scanner doit avoir des accès réseau aux actifs, ainsi qu'à leurs comptes, pour recueillir des informations complètes.
Selon nos statistiques, lorsqu'il s'agit d'organisations de taille moyenne ou grande, environ 15 à 20 % de l'infrastructure n'est pas captée par le scanner pour une raison ou une autre : l'actif a quitté le périmètre ou n'est jamais apparu au bureau. Par exemple, un ordinateur portable d'un employé travaillant à distance, mais ayant accès au réseau d'entreprise, ou un actif étant dans des services cloud externes comme Amazon. Et le scanner ne saura probablement rien de ces actifs car ils sont hors de sa portée.
Pour couvrir l'ensemble de l'infrastructure, il est nécessaire d'utiliser non seulement des scanners, mais un ensemble complet de capteurs, y compris des technologies d'écoute passive du trafic pour détecter de nouveaux appareils dans votre infrastructure, une méthode de collecte de données par agent, permettant d'obtenir des données en ligne, sans nécessiter de scan, sans avoir à fournir des informations d'identification.
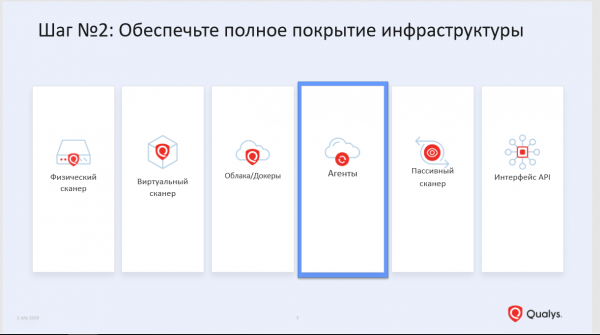
Étape n° 3 : Catégorisez les actifs
Tous les actifs ne sont pas également précieux. Déterminer quels actifs sont importants et lesquels ne le sont pas est votre responsabilité. Aucun outil, pas même un scanner, ne le fera pour vous. Idéalement, la sécurité de l'information, les TI et l'entreprise doivent collaborer pour analyser l'infrastructure afin d'identifier les systèmes critiques pour l'entreprise. Pour eux, ils définissent des métriques acceptables en matière de disponibilité, d'intégrité, de confidentialité, de RTO/RPO, etc.
Cela aidera à établir des priorités dans le processus de gestion des vulnérabilités. Lorsque vos spécialistes recevront des données sur les vulnérabilités, ce ne sera pas une liste avec des milliers de vulnérabilités dans l'ensemble de l'infrastructure, mais des informations granulaire tenant compte de la criticité des systèmes.
Étape n° 4 : Évaluez l'infrastructure
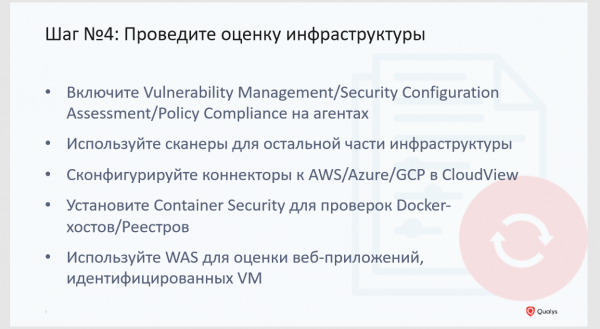
Et c'est seulement à la quatrième étape que nous arrivons à l'évaluation de l'infrastructure en termes de vulnérabilités. Nous vous recommandons à ce stade de porter attention non seulement aux vulnérabilités logicielles, mais aussi aux erreurs de configuration, qui peuvent également constituer une vulnérabilité. Ici, nous recommandons la méthode d'agent pour la collecte d'informations. Les scanners peuvent et doivent être utilisés pour évaluer la sécurité du périmètre. Si vous utilisez les ressources des fournisseurs de cloud, vous devez également collecter des informations sur les actifs et les configurations. Accordez une attention particulière à l'analyse des vulnérabilités dans les infrastructures utilisant des conteneurs Docker.
Étape n° 5 : Configurez les rapports
C'est l'un des éléments importants du processus de gestion des vulnérabilités.
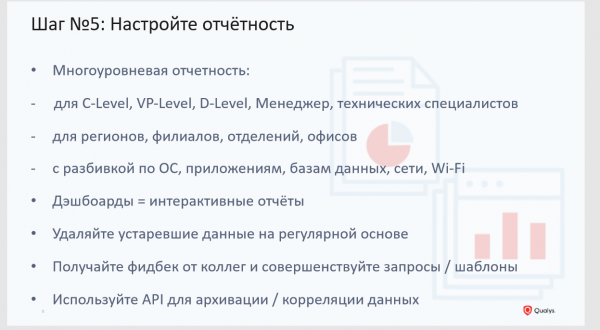
Premier point : personne ne va travailler avec des rapports multilatéraux contenant une liste désordonnée de vulnérabilités et des descriptions de leur résolution. Il est essentiel de communiquer d'abord avec les collègues et de déterminer ce qui doit figurer dans le rapport et comment ils préfèrent recevoir les données. Par exemple, un administrateur n'a pas besoin d'une description détaillée de la vulnérabilité, mais seulement d'informations sur le patch et d'un lien vers celui-ci. Un autre spécialiste ne s'intéresse qu'aux vulnérabilités détectées dans l'infrastructure réseau.
Deuxième point : par rapport, je ne comprends pas seulement les rapports papier. C'est un format obsolète pour obtenir des informations et une histoire statique. Une personne reçoit un rapport et ne peut pas influencer la manière dont les données seront présentées dans celui-ci. Pour obtenir un rapport dans le format souhaité, le spécialiste informatique doit contacter le spécialiste en sécurité de l'information et lui demander de reconstruire le rapport. Le temps passe, de nouvelles vulnérabilités apparaissent. Au lieu d'envoyer des rapports d'un service à l'autre, les spécialistes des deux domaines devraient avoir la possibilité d'observer les données en ligne et de voir la même image. C'est pourquoi, sur notre plateforme, nous utilisons des rapports dynamiques sous forme de tableaux de bord personnalisables.
Étape n° 6 : Priorisez
Voici ce que vous pouvez faire :
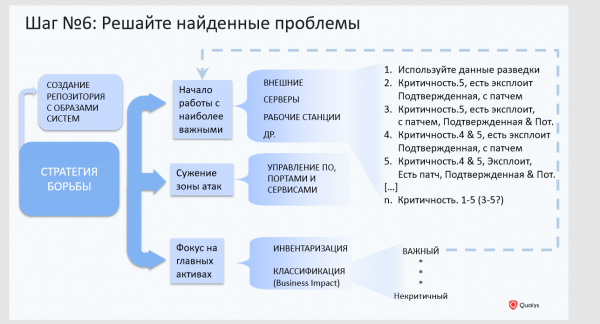
1. Créer un référentiel d'images systèmes en or. Travaillez avec des images en or, vérifiez-les régulièrement pour les vulnérabilités et la conformité des configurations. Cela peut être fait grâce à des agents qui signaleront automatiquement l'apparition d'un nouvel actif et fourniront des informations sur ses vulnérabilités.
2. Concentrez-vous sur les actifs critiques pour votre entreprise. Aucune organisation dans le monde ne peut éliminer les vulnérabilités en une seule fois. Le processus de remédiation des vulnérabilités est long et même fastidieux.
3. Réduisez la surface d'attaque. Éliminez les logiciels et services inutiles de votre infrastructure, fermez les ports non nécessaires. Nous avons récemment eu un cas avec une entreprise qui avait environ 100 000 vulnérabilités liées à une ancienne version du navigateur Mozilla sur 40 000 appareils. Il s’est avéré par la suite que Mozilla avait été intégrée dans l'image dorée il y a de nombreuses années, personne ne l'utilisait, mais elle était à l'origine d'un grand nombre de vulnérabilités. Lorsque le navigateur a été retiré des ordinateurs (il était même installé sur certains serveurs), ces dizaines de milliers de vulnérabilités ont disparu.
4. Priorisez les vulnérabilités sur la base de renseignements de menace (threat intelligence). Tenez compte non seulement de la criticité de la vulnérabilité, mais aussi de la disponibilité d'un exploit public, de malwares, de correctifs, et de l'accès externe au système vulnérable. Évaluez l'impact de cette vulnérabilité sur les systèmes critiques de l'entreprise : peut-elle entraîner une perte de données, une interruption de service, etc.
Étape n° 7 : Alignez les KPI
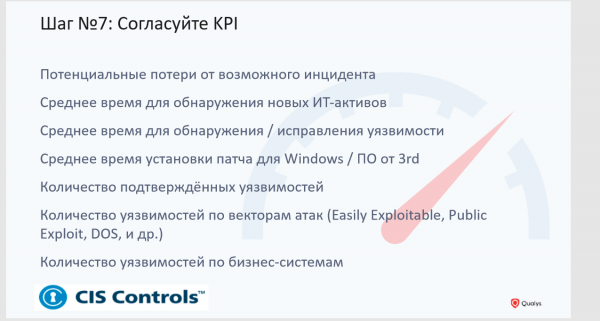
Ne scannez pas juste pour scanner. Si rien n'est fait pour remédier aux vulnérabilités détectées, ce scan devient une opération inutile. Pour que le travail sur les vulnérabilités ne devienne pas une formalité, réfléchissez à la façon dont vous allez évaluer ses résultats. La cybersécurité et l'IT doivent convenir de la manière dont la remédiation des vulnérabilités sera organisée, de la fréquence des scans, de l'installation des correctifs, etc.
Sur la diapositive, vous voyez des exemples possibles de KPI. Il existe également une liste plus détaillée que nous recommandons à nos clients. Si cela vous intéresse, n'hésitez pas à me contacter, je partagerai cette information avec vous.
Étape n° 8 : Automatisez
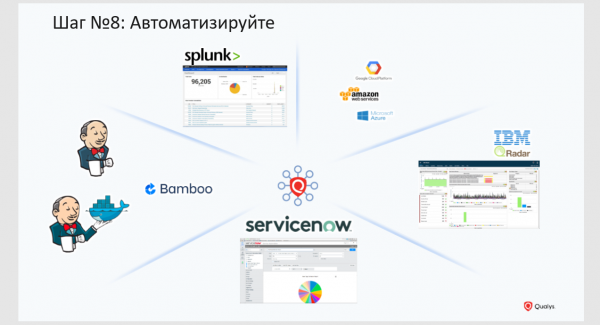
Je reviens sur le scan. Chez Qualys, nous pensons que le scan est la chose la moins importante dans le processus de gestion des vulnérabilités et qu'il doit d'abord être maximisé en automatisation, afin qu'il s'exécute sans l'intervention d'un spécialiste de la cybersécurité. Aujourd'hui, de nombreux outils permettent cela. Il suffit qu'ils aient une API ouverte et le nombre nécessaire de connecteurs.
L'exemple que j'aime donner est celui de DevOps. Si vous implémentez un scanner de vulnérabilités, vous risquez de complètement compromettre DevOps. Avec des technologies obsolètes telles qu'un scanner classique, vous ne serez tout simplement pas autorisé à participer à ces processus. Les développeurs ne vont pas attendre que vous scanniez et leur remettiez un rapport encombrant de plusieurs pages. Ils s'attendent à ce que les informations sur les vulnérabilités soient intégrées sous forme de rapports de bugs dans leurs systèmes de compilation de code. La sécurité doit être intégrée de manière fluide dans ces processus, et elle doit simplement être une fonction qui est automatiquement déclenchée par le système utilisé par vos développeurs.
Étape n° 9 : Concentrez-vous sur l'essentiel
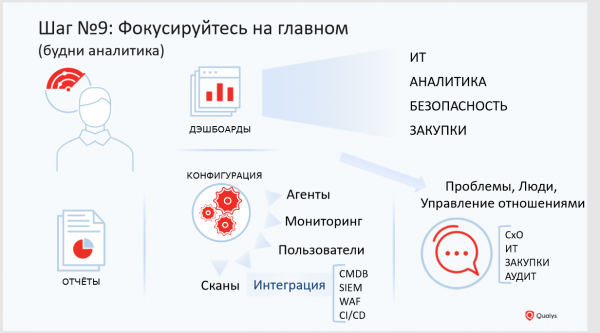
Concentrez-vous sur ce qui apporte un réel bénéfice à votre entreprise. Les scans peuvent être automatisés, et les rapports peuvent également être envoyés automatiquement.
Concentrez-vous sur l'amélioration des processus pour les rendre plus flexibles et accessibles à tous les participants. Assurez-vous que la sécurité soit intégrée dans tous les contrats avec vos partenaires, par exemple, ceux qui développent des applications web pour vous.
Pour plus d'informations sur la façon de mettre en place un processus de gestion des vulnérabilités au sein de votre entreprise, n'hésitez pas à me contacter, moi et mes collègues. Nous serons ravis de vous aider.
Source : habr.com
