

Le développement des technologies a eu un impact significatif sur l'architecture des systèmes de contrôle d'accès. En suivant son évolution, on peut prédire ce qui nous attend dans un avenir proche.
Passé
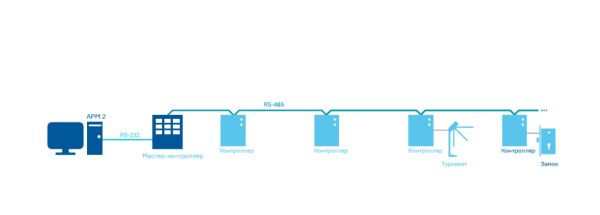
Il y a longtemps, les réseaux informatiques étaient encore une grande rareté. À l'époque, les systèmes de contrôle d'accès étaient construits de la manière suivante : le maître — contrôleur servait un nombre limité de contrôleurs, tandis qu'un ordinateur jouait le rôle de terminal pour sa programmation et l'affichage des informations. La logique de fonctionnement était définie par le maître-contrôleur, qui dirigeait les contrôleurs secondaires.
Les contrôleurs secondaires ne pouvaient pas échanger d'informations directement entre eux ; l'échange se faisait par l'intermédiaire du maître-contrôleur. Ce modèle imposait des restrictions significatives sur le développement des systèmes de contrôle d'accès.
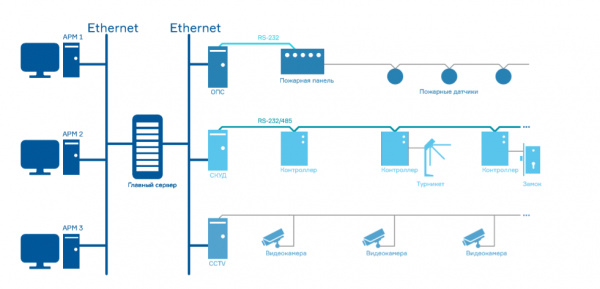
L'évolution de l'informatique et de l'équipement réseau a influencé l'architecture des systèmes, aboutissant à l'émergence de systèmes de contrôle d'accès multi-serveurs. Les changements ont touché le logiciel, mais ont épargné les contrôleurs, ce qui a limité l'expansion et le développement de la système.
Ce document
Le développement de la microélectronique a permis aux fabricants d'équipements de changer fondamentalement l'architecture des systèmes de contrôle d'accès. À la précédente modèle a succédé une architecture où les contrôleurs pouvaient échanger des données directement entre eux.
Dans ce modèle, le logiciel pouvait être installé à n'importe quel endroit au sein du réseau local, l'intégration avec d'autres systèmes de sécurité était simplifiée grâce à l'utilisation d'un environnement d'échange d'informations unique.
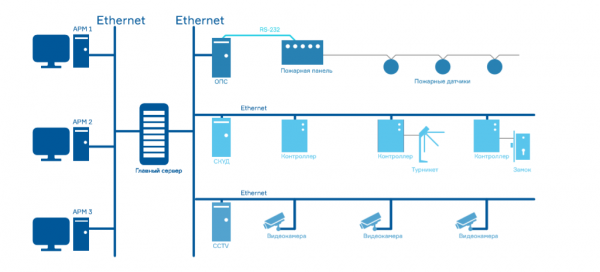
Ce modèle fonctionne encore avec succès aujourd'hui, mais le niveau technologique actuel permet de construire des systèmes avec une architecture complètement différente. Il existe une large gamme d'options physiques et logiques pour assurer la communication entre les composants du système et les moyens d'interaction entre les utilisateurs et le système. Parmi eux, des applications console, des contrôleurs spécialisés avec interface graphique, divers panneaux de commande, des tablettes et des téléphones, et l'utilisation de navigateurs WEB standards. Les capacités des microcontrôleurs dépassent déjà de plusieurs fois les ressources des ordinateurs utilisés dans les premiers systèmes de contrôle d'accès.
Développement ultérieur de l'architecture des systèmes de contrôle d'accès.
Contrôleur en tant que serveur
Un serveur dans un système de contrôle d'accès est nécessaire pour exécuter correctement la logique commerciale, stocker des données sur les utilisateurs et les événements. Il y a 20 ans, cela était géré par un maître contrôleur. Depuis, les exigences en matière de systèmes de contrôle d'accès ont considérablement augmenté, tout comme les capacités des contrôleurs modernes, qui surpassent celles des ordinateurs d'il y a 20 ans.
Le serveur du système peut être installé directement sur le contrôleur, s'il dispose des ressources appropriées. Le serveur déployé dans la mémoire des contrôleurs présente des avantages significatifs. Le premier d'entre eux est la simplicité de lancement du système.
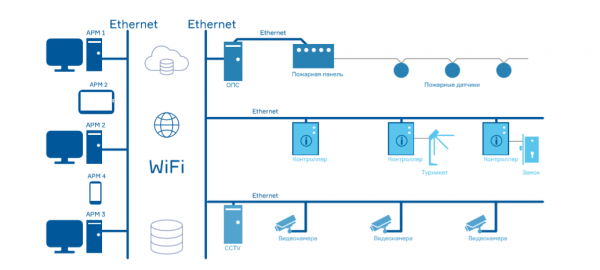
Un des contrôleurs du système est désigné comme serveur (ou maître, comme jadis), il reçoit des instructions sur les contrôleurs avec lesquels il va travailler. Voilà, le système est prêt. Pour travailler avec des objets distants, le contrôleur désigné comme serveur reçoit une adresse IP « blanche », qui est communiquée aux autres contrôleurs, leur permettant de se connecter de manière autonome. Pour l'intégration avec 1C, il suffit de transmettre l'adresse du contrôleur au programme. Pour l'intégration avec le système de reconnaissance de plaques d'immatriculation, il faut spécifier comme numéro de passe le numéro de la voiture et l'adresse IP de la caméra ou du système capable de reconnaître les plaques d'immatriculation.
Système de contrôle d'accès comme service
Le deuxième avantage important est la commodité pour les utilisateurs. Le client n'a plus à se soucier de l'ordinateur sur lequel installer le système, où il sera placé et qui l’entretiendra. Maintenant, le client reçoit simplement une adresse IP, un identifiant et un mot de passe, et peut surveiller la discipline des employés, attribuer des droits d'accès et délivrer des passes invités dans n'importe quel navigateur de son choix. Il suffit d'acheter un tourniquet et un contrôleur (ou une solution prête à l'emploi – une entrée électronique) et les identifiants. Et le système est prêt.
Cette approche répond au mieux à la tendance actuelle de considérer le système de contrôle d'accès comme un service. Le client ne se préoccupe pas de l'installation et de la maintenance du système, tout cela étant effectué à distance par des spécialistes. On se pose inévitablement la question de la rapidité du contrôleur et de sa capacité à gérer 10 000 utilisateurs et 200 tourniquets ? Pour l’instant, cela ne semble pas possible, mais la base de données peut être hébergée dans le cloud ou sur un serveur dédié. le serveurAvec le temps, les capacités des contrôleurs vont croître, et le système décrit ci-dessus pourra être déployé même dans de grandes entreprises avec un grand nombre d'employés et de dispositifs d'exécution.
L'avenir
La standardisation comme tendance
L'architecture du système de contrôle d'accès sera basée sur des contrôleurs « intelligents », qui interagiront indépendamment les uns avec les autres, avec plusieurs contrôleurs maîtres jouant le rôle de serveur. Ils pourront également se regrouper autour d'un serveur unique (ou de plusieurs) serveurs), fournissant la logique nécessaire à l'interaction.
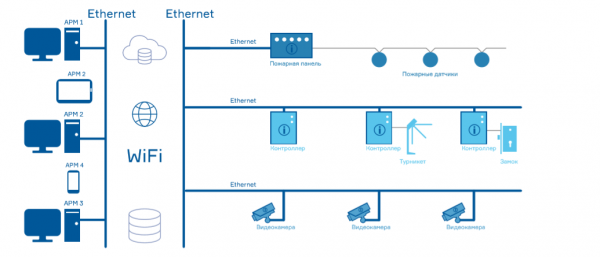
Il est essentiel que la standardisation des protocoles soit soutenue par tous les acteurs du marché – non seulement au niveau de l'interaction avec le contrôleur, mais aussi au niveau de l'interaction entre systèmes.
Il est possible que le développement d'une norme unique soit réalisé dans un futur lointain. Mais même si cela ne se produit pas, la standardisation des interactions basée sur REST API et l'accès à l'information via un navigateur doivent être réalisées dès que possible.
Source : habr.com
