

À la fin du mois de janvier, une mise à jour Update 4 pour Veeam Availability Suite 9.5 a été publiée, riche en fonctionnalités comme une véritable version majeure. Aujourd'hui, je vais brièvement vous parler des principales nouveautés mises en œuvre dans Veeam Backup & Replication, et je promets d'écrire sur Veeam ONE dans un avenir proche. Dans cet aperçu, nous examinerons :
- les versions des systèmes et des applications désormais prises en charge par la solution
- la gestion des infrastructures cloud
- les améliorations dans la sauvegarde
- les améliorations dans la restauration
- les nouveautés dans la prise en charge de vSphere et Hyper-V
Nous découvrirons également les améliorations apportées au fonctionnement des machines virtuelles sous Linux, ainsi que de nouveaux plugins et d'autres fonctionnalités.
Donc, bienvenue sous le capot.
Prise en charge de Windows Server 2019, Hyper-V 2019, des dernières applications et plateformes
Microsoft Windows Server 2019 est pris en charge en tant que :
- système d'exploitation invité pour les machines virtuelles protégées
- serveur pour l'installation de Veeam Backup & Replication et de ses composants distants
- machine pouvant être sauvegardée à l'aide de Veeam Agent for Microsoft Windows
Un support similaire a été mis en œuvre pour Microsoft Windows 10 October 2018 Update.
Le support de la nouvelle version de l'hyperviseur a été ajouté Microsoft Windows Server Hyper-V 2019, y compris la prise en charge des VM avec matériel virtuel version 9.0.
Pour les systèmes et applications populaires Microsoft Active Directory 2019, Exchange 2019 et SharePoint 2019 le backup en tenant compte du fonctionnement des applications (application-aware processing) et la restauration d'objets d'applications à l'aide des outils Veeam Explorer est pris en charge.
Pour les VM avec un système d'exploitation invité Windows, la prise en charge a été mise en œuvre Oracle Database 18c — également en tenant compte du fonctionnement de l'application, y compris la sauvegarde des journaux et la capacité de restauration à un point choisi.
De plus, VMware vSphere 6.7 U1 ESXi, vCenter Server et vCenter Server Appliance (VCSA), ainsi que VMware vCloud Director 9.5 sont désormais pris en charge.
Des possibilités flexibles pour le stockage des sauvegardes avec la Capacity Tier
Capacity Tier — c'est une nouvelle approche pour le stockage des sauvegardes dans un dépôt évolutif (scale-out backup repository, SOBR) avec possibilité de chargement automatisé des données dans le stockage cloud.
Avec Capacity Tier et les politiques de stockage, il est possible d'organiser un système de stockage multi-niveaux efficace, où les sauvegardes récentes sont à portée de main (c'est-à-dire dans un stockage opérationnel suffisant) pour un rétablissement rapide. Après un certain délai, elles passeront à une catégorie de "deuxième fraîcheur" et seront automatiquement transférées vers un site distant — dans ce cas, vers le cloud.
Pour utiliser Capacity Tier, il est nécessaire de :
- disposer d'un ou plusieurs dépôts SOBR contenant 1 ou plusieurs dépôts de type extent
- un dépôt cloud (c'est-à-dire un dépôt de stockage d'objets — object storage repository)
Les dépôts cloud compatibles avec S3, Amazon S3, Microsoft Azure Blob Storage et IBM Cloud Object Storage sont pris en charge.
Si vous prévoyez d'utiliser cette fonctionnalité, vous devrez :
- Configurer les dépôts de sauvegarde pour être utilisés comme extent du dépôt SOBR.
- Configurer le dépôt cloud.
- Configurer un dépôt SOBR évolutif et y ajouter des dépôts-extent.
- Associer le dépôt cloud au SOBR et définir les politiques de stockage des données et de leur chargement dans le cloud, voilà ce qui constituera la configuration de votre Capacity Tier.
- Créer une tâche de sauvegarde qui stockera les sauvegardes dans le dépôt SOBR.
Pour le point 1, tout est plutôt clair (pour ceux qui auraient un peu oublié, il y a en russe). Passons au point 2.
Le stockage cloud en tant qu'élément de l'infrastructure Veeam Backup
Des détails sur la configuration du dépôt cloud (alias stockage d'objets) sont disponibles (pour l'instant en anglais). En résumé, il faut faire ce qui suit :
- Dans la vue Infrastructure de sauvegarde nous sélectionnons dans le panneau de gauche le nœud Dépôts de sauvegarde et dans le menu supérieur, nous cliquons sur l'option Ajouter un dépôt.
- Nous choisissons quel stockage cloud nous allons configurer :

- Ensuite, nous passons par les étapes de l'assistant (pour l'exemple, je vais examiner Amazon S3)
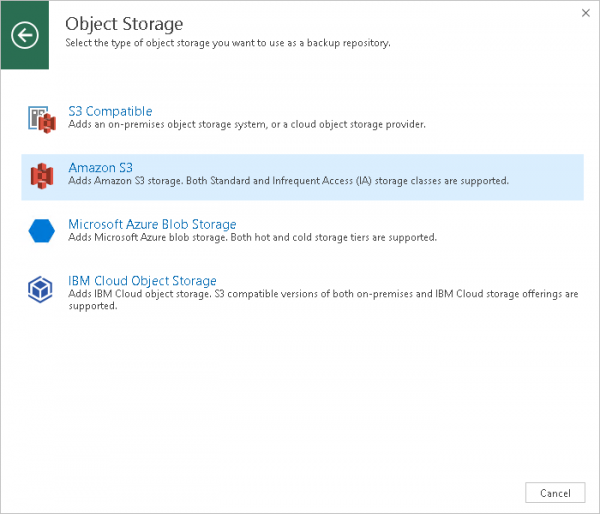
Remarque : Les stockages de classe Standard et Infrequent Access.
- Commençons par entrer le nom et une brève description de notre nouveau stockage.
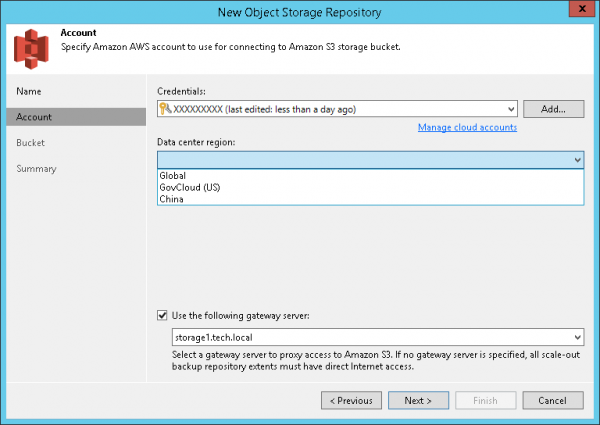
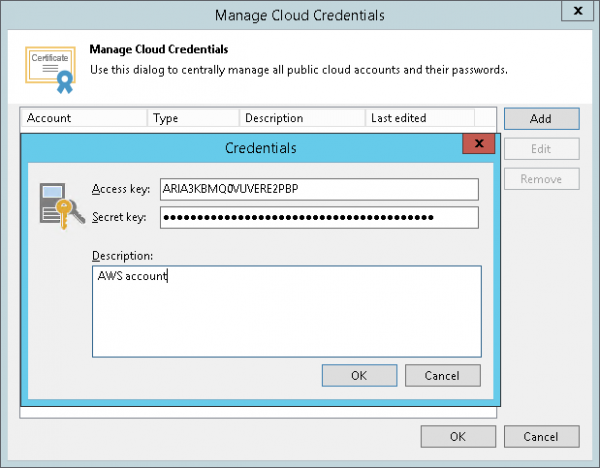
- Ensuite, nous spécifions le compte pour accéder à Amazon S3 — nous choisissons un existant dans la liste ou cliquons Ajouter et saisissons un nouveau. Dans la liste des régions de localisation des centres de données Région du centre de données nous choisissons la région souhaitée.

Astuce : Un gestionnaire de crédits cloud a été développé pour spécifier les comptes utilisés lors du travail avec des composants cloud. Cloud Credentials Manager.
- Si nécessaire, pour réguler le trafic Internet via une passerelle (gateway), vous pouvez choisir l'option Utiliser le serveur de passerelle et indiquer la passerelle requise.
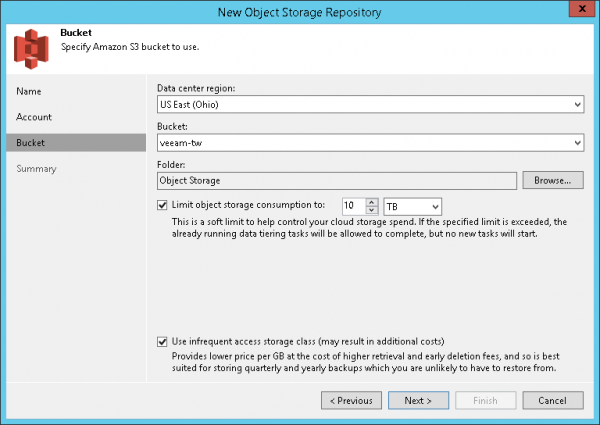
- Nous indiquons les paramètres du nouveau stockage : le bucket requis, le dossier où nos sauvegardes seront stockées, la limite de volume total (optionnelle) et la classe de stockage (optionnelle).
Attention ! Une seule dossier peut être associé à un seul stockage d'objets ! Il ne faut en aucun cas configurer plusieurs de ces stockages pointant vers le même dossier. - À l'étape finale, nous vérifions tous les paramètres et cliquons sur Terminer.
Configuration du téléchargement des sauvegardes dans le stockage cloud
Nous configurons maintenant le dépôt SOBR en conséquence :
- Dans la vue Infrastructure de sauvegarde nous sélectionnons dans le panneau de gauche le nœud Dépôts de sauvegarde et dans le menu supérieur, nous cliquons sur l'option Ajouter un dépôt de mise à l'échelle.
- À l'étape de l'assistant Niveau de performance nous indiquons pour lui les extent et disons comment stocker les sauvegardes dans ceux-ci :
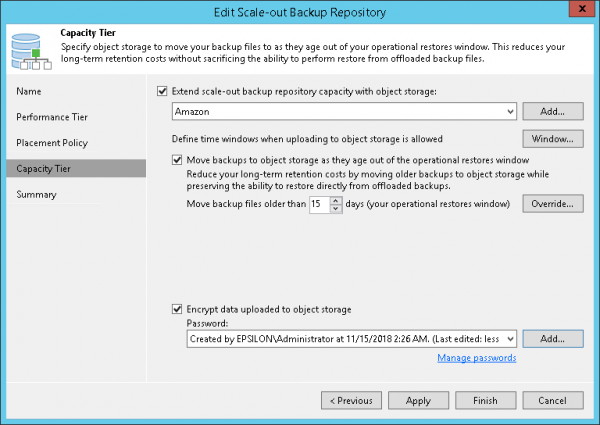
- À l'étape Capacity Tier:
- nous choisissons l'option Étendre la capacité du dépôt de sauvegarde à l'échelle avec le stockage d'objets (augmenter la capacité du dépôt en utilisant le stockage d'objets) et spécifions quel stockage d'objets cloud utiliser. Nous pouvons choisir dans la liste ou lancer l'assistant de création en cliquant sur Ajouter.
- nous spécifions quels jours et à quelles heures le téléchargement dans le cloud peut être effectué — pour cela, nous cliquons sur le bouton Fenêtre (fenêtre de téléchargement).
- nous configurons la politique de stockage — nous indiquons au bout de combien de jours dans le dépôt SOBR les données deviendront 'deuxième fraîcheur' et pourront être déplacées dans le cloud — dans notre exemple, cela fait 15 jours.
- nous pouvons activer le chiffrement des données lors du téléchargement dans le cloud — pour cela, choisissez l'option Chiffrer les données téléchargées vers le stockage d'objets et indiquez lequel des mots de passe, stockés dans Gestionnaire d'identifiants, doit être utilisé. Le chiffrement est effectué en utilisant AES 256 bits.
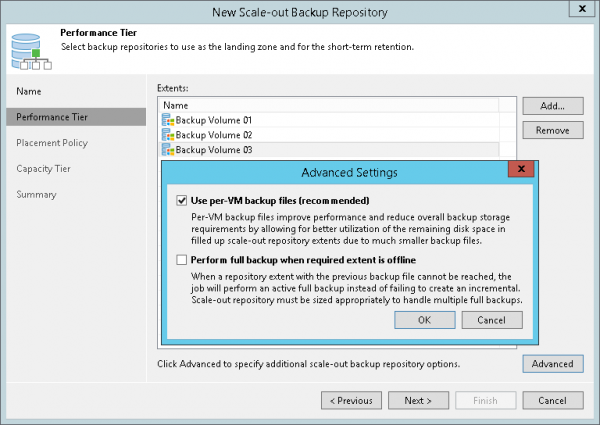
Par défaut, les données sont collectées depuis les extent et transférées dans le stockage d'objets à l'aide d'un type de tâche spécial — Tâche de déchargement SOBR. Elle fonctionne en arrière-plan, est nommée d'après le nom du dépôt SOBR avec le suffixe Déchargement (par exemple, Déchargement Amazon) et exécute les opérations suivantes toutes les 4 heures :
- Vérifie si les chaînes de sauvegardes stockées dans les extent respectent les critères de transfert vers le stockage d'objets.
- Collecte les chaînes qui ont réussi les vérifications et les envoie par blocs dans le stockage d'objets.
- Enregistre les résultats de sa session dans la base de données, afin que l'administrateur puisse les consulter si nécessaire.
Le schéma de transfert des données et de la structure de leur stockage dans le cloud est illustré dans l'image ci-dessous :
Attention ! Pour créer un système de stockage hiérarchique, vous aurez besoin d'une licence de version au minimum Enterprise.
Les sauvegardes enregistrées dans le cloud peuvent bien sûr être utilisées pour une restauration directement à partir de l'emplacement de stockage. Vous pouvez également les télécharger depuis le cloud sur votre ordinateur et les restaurer même avec la version gratuite de Veeam Backup Community Edition.
Nouveautés dans le travail avec les infrastructures cloud
Pour travailler avec Amazon
- La restauration à partir des sauvegardes directement dans AWS est prise en charge pour les VM avec un système d'exploitation invité Windows ou Linux, ainsi que pour les machines physiques. Tout cela peut être restauré dans des machines virtuelles dans AWS EC2 VM, y compris Amazon Government Cloud et Amazon China.
- Une conversion UEFI2BIOS intégrée est disponible.
Pour travailler avec Microsoft Azure
- La prise en charge d'Azure Government Cloud et des abonnements Azure CSP a été mise en œuvre.
- Il est possible de choisir un groupe de sécurité réseau lors de la restauration dans une VM Azure IaaS.
- Lors de la connexion au cloud en utilisant un compte Azure, il est désormais possible d'indiquer l'utilisateur Azure Active Directory.
Nouveautés dans la prise en charge du travail des applications
- Pour le travail des applications sur des machines virtuelles vSphere, la prise en charge de l'authentification Kerberosa été mise en place. Cela permettra de désactiver NTLM dans les paramètres réseau du système d'exploitation invité pour éviter les attaques utilisant la transmission de hachage, ce qui est particulièrement pertinent pour les infrastructures avec un contrôle de sécurité limité.
- Le module de sauvegarde des journaux de transactions SQL et Oracle utilise désormais comme emplacement auxiliaire pour la sauvegarde des journaux un disque non système Avec, où il manque souvent d'espace, et plutôt celui avec le maximum d'espace libre. Sur les VM Linux, le répertoire sera utilisé /var/tmp ou /tmp, aussi en fonction de l'espace libre.
- Lors de la sauvegarde des journaux Oracle redo logs une analyse sera effectuée afin de préserver les points de restauration garantis Guaranteed Restore Points faisant partie d'une fonctionnalité intégrée Oracle Flashback).
- Ajout du support de Oracle Data Guard.
Sauvegarde améliorée
- La taille maximale prise en charge du disque et du fichier de sauvegarde a augmenté de plus de 10 fois : pour une taille de bloc de 1 Mo pour le fichier .VBK, la taille maximale du disque dans la sauvegarde peut désormais atteindre 120 To, et la taille maximale de l'ensemble du fichier de sauvegarde — 1 Po. (Testé avec succès pour 100 To pour les deux valeurs.)
- Pour les sauvegardes sans chiffrement, le volume des métadonnées a été réduit de 10 Mo.
- Les performances des processus d'initialisation et de finalisation des tâches de sauvegarde ont été optimisées ; en conséquence, les sauvegardes des petites VM se dérouleront presque deux fois plus vite.
- Le module responsable de la publication du contenu de l'image VM a été retravaillé, ce qui a entraîné une accélération significative de la récupération au niveau des fichiers et des objets.
- Les paramètres des Réseaux Préférés (Preferred Networks) seront désormais appliqués également aux accélérateurs WAN.
Nouveautés dans la récupération
La nouvelle fonctionnalité de récupération intégrale des VM s'appelle Staged Restore — récupération par étapes. Dans ce mode, la VM est restaurée à partir de la sauvegarde choisie d'abord dans un 'bac à sable' (qui s'appelle désormais DataLab), où un script peut être exécuté sur le système d'exploitation invité pour apporter des modifications au contenu de la base de données, aux paramètres du système d'exploitation ou des applications. La VM avec les modifications déjà effectuées peut ensuite être transférée dans l'infrastructure de production. Cela peut être utile, par exemple, pour pré-installer les applications nécessaires, activer ou désactiver des paramètres, effacer des données personnelles, etc.
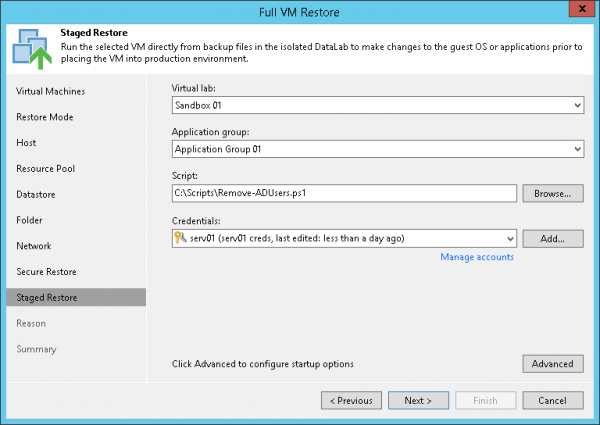
Pour en savoir plus, vous pouvez lire (en anglais).
Remarque : Une licence d'au moins Enterprise.
Il est également possible Secure Restore — restauration sécurisée (fonctionne presque pour toutes les variétés de restauration). Il est maintenant possible de vérifier les fichiers du système d'exploitation invité de la VM (directement dans la sauvegarde) pour détecter des virus, des chevaux de Troie, etc., avant le début du processus de restauration — pour cela, les disques de la VM sont montés sur un serveur de montage associé au dépôt, et une procédure de scanner est lancée à l'aide d'un antivirus installé sur ce serveur de montage. (Il n'est pas nécessaire que le serveur de montage et la VM elle-même aient le même antivirus.)
Par défaut, Microsoft Windows Defender, Symantec Protection Engine et ESET NOD32 sont pris en charge ; un autre antivirus peut être spécifié s'il prend en charge l'exécution via la ligne de commande.
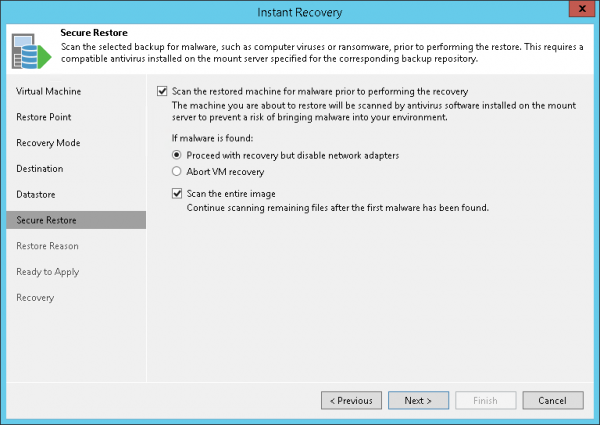
Pour en savoir plus, vous pouvez lire (en anglais).
Nouveautés dans le travail avec Microsoft Hyper-V
- Des groupes de VM Hyper-V peuvent désormais être ajoutés aux tâches de sauvegarde et de réplication.
- La restauration instantanée dans les VM Hyper-V à partir de sauvegardes créées avec Veeam Agent prend en charge Windows 10 Hyper-V comme hyperviseur cible.
Nouveautés dans le travail avec VMware vSphere
- Les performances du cache d'écriture de vPower NFS ont été considérablement améliorées pour une récupération instantanée plus efficace des VM et une optimisation de l'utilisation des SSD.
- vPower NFS fonctionne désormais plus efficacement avec le référentiel SOBR, ce qui permet de traiter un plus grand nombre de machines virtuelles en parallèle.
- Le serveur vPower NFS dispose maintenant d'une option d'autorisation des hôtes par adresse IP (par défaut, l'accès est accordé à l'hôte ESXi qui fournit le datastore vPower NFS). Pour désactiver cette fonctionnalité dans le registre du serveur de montage, il faut se rendre à HKEY_LOCAL_MACHINE
SOFTWAREWOW6432NodeVeeamVeeam NFS et créer sous celui-ci la clé vPowerNFSDisableIPAuth - Il est maintenant possible de configurer une tâche SureBackup pour utiliser le cache vPower NFS (en complément de la redirection des écritures de modifications vers le datastore vSphere). Cela résout le problème d'utilisation de SureBackup pour des VM avec des disques de plus de 2 To lorsque le seul stockage pour vSphere est VMware VSAN.
- La prise en charge des contrôleurs Paravirtual SCSI avec plus de 16 disques attachés a été mise en œuvre.
- La migration rapide transfert maintenant automatiquement les balises vSphere ; ces balises sont conservées lors de la restauration instantanée de la VM.
Améliorations de la prise en charge des VM Linux
- Pour les comptes qui doivent être portés à root, il n'est désormais plus nécessaire d'ajouter l'option NOPASSWD:ALL pour les sudoers.
- Ajout de la prise en charge de l'option activée !requiretty dans les sudoers (c'est la configuration par défaut, par exemple, pour CentOS).
- Lors de l'enregistrement du serveur Linux, il est maintenant possible d'exécuter la commande
su, si la commandesudon'est pas disponible. - La vérification de l'empreinte SSH (fingerprint) s'applique maintenant à toutes les connexions du serveur Linux — pour se protéger contre les attaques de type MITM.
- La fiabilité de l'algorithme d'authentification PKI a été améliorée.
Nouveaux plugins
Veeam Plug-in for SAP HANA — permet d'utiliser l'interface BACKINT pour la sauvegarde et la restauration des bases de données HANA dans/le référentiel Veeam. Support pour HCI SAP HANA mis en œuvre. La solution est certifiée SAP.
Veeam Plug-in for Oracle RMAN — permet d'utiliser RMAN manager pour la sauvegarde et la restauration des bases de données Oracle dans/le référentiel Veeam. (Il n'est pas nécessaire de remplacer l'intégration existante basée sur OCI.)
Fonctionnalités supplémentaires
- Prise en charge expérimentale du clonage de blocs pour des fichiers dédupliqués sur Windows Server 2019 ReFS. Pour activer cette fonctionnalité dans le registre du serveur de sauvegarde Veeam, il faut trouver la clé HKEY_LOCAL_MACHINESOFTWAREVeeamVeeam Backup and Replication et créer la valeur ReFSDedupeBlockClone (DWORD).
- Le package comprend maintenant Microsoft SQL Server 2016 SP1.
- La prise en charge de JSON a été mise en œuvre pour travailler avec RESTful API.
Quoi d'autre à lire et à regarder
Guide de l'utilisateur (en anglais) pour et
Seuls les utilisateurs enregistrés peuvent participer au sondage. , s'il vous plaît.
Laquelle des nouveautés aimeriez-vous explorer en premier?
Niveau de capacité pour le stockage des sauvegardes
Travail avec les infrastructures cloud d'Amazon
Nouveaux plugins pour la sauvegarde des bases de données SAP HANA, Oracle
Nouvelles options de restauration Staged Restore, Secure Restore
Nouveautés de Veeam ONE
Autre (je vais l'écrire dans les commentaires)
20 utilisateurs ont voté. 8 utilisateurs se sont abstenus.
Source : habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish